Zum Inhalt springen

Die Plattform

Mehr Signale. Mehr Kontext. Eine operative Plattform.

Herstellerübergreifende Bedrohungsinformationen werden zu koordiniertem Schutz für Ihre Kunden. UnifiedONE führt die Signale zusammen, validiert, was zählt, und koordiniert eine freigegebene Reaktion über die Sicherheitstools, die Sie bereits betreiben.

Eine klarere Incident-Story, weniger wiederholte Untersuchungen und ein kontrollierter Weg vom Signal zur Reaktion.

Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.

UnifiedONE ergänzt eine eigene Interpretations- und Entscheidungsebene. Es ersetzt Ihre Tools nicht und umgeht keine Richtlinien oder Berechtigungen.

Vom Signal zur genehmigten Reaktion

  1. 01
    Signal

    Ein verbundenes Sicherheitstool erkennt verdächtige Aktivitäten.

  2. 02
    Interpretieren

    UnifiedONE verbindet den verfügbaren Kontext zu einer Incident-Story.

  3. 03
    Entscheiden

    Die Bedrohung wird anhand Ihrer Richtlinien und Berechtigungen bewertet.

  4. 04
    Koordinieren

    Die genehmigte Reaktion wird über das passende verbundene Tool ausgeführt.

Microsoft Defender for Endpoint

Endpoint-Alarme mit weiteren verfügbaren Signalen korrelieren.

Microsoft Entra ID

Identitätskontext für Untersuchung und richtliniengesteuerte Reaktion ergänzen.

Microsoft Sentinel

SIEM-Analysen mit relevantem Kontext teilnehmender Umgebungen verbinden.

Microsoft Intune

Gerätezustand einbeziehen, wenn die verbundene Umgebung dies unterstützt.

UnifiedONE

Funktioniert mit bereits genutzten Sicherheitstechnologien, darunter:

Wir ersetzen nichts

Wir bauen auf dem auf, was Sie bereits betreiben. Wir ersetzen nichts davon.

UnifiedONE arbeitet mit Ihrer bestehenden Sicherheitsumgebung. Ihr Team behält seine Tools und Abläufe und ergänzt gemeinsamen Kontext sowie einen koordinierten Reaktionsweg.

  • ersetzt Defender nicht
  • ersetzt Entra ID nicht
  • ersetzt Microsoft 365-Sicherheit nicht

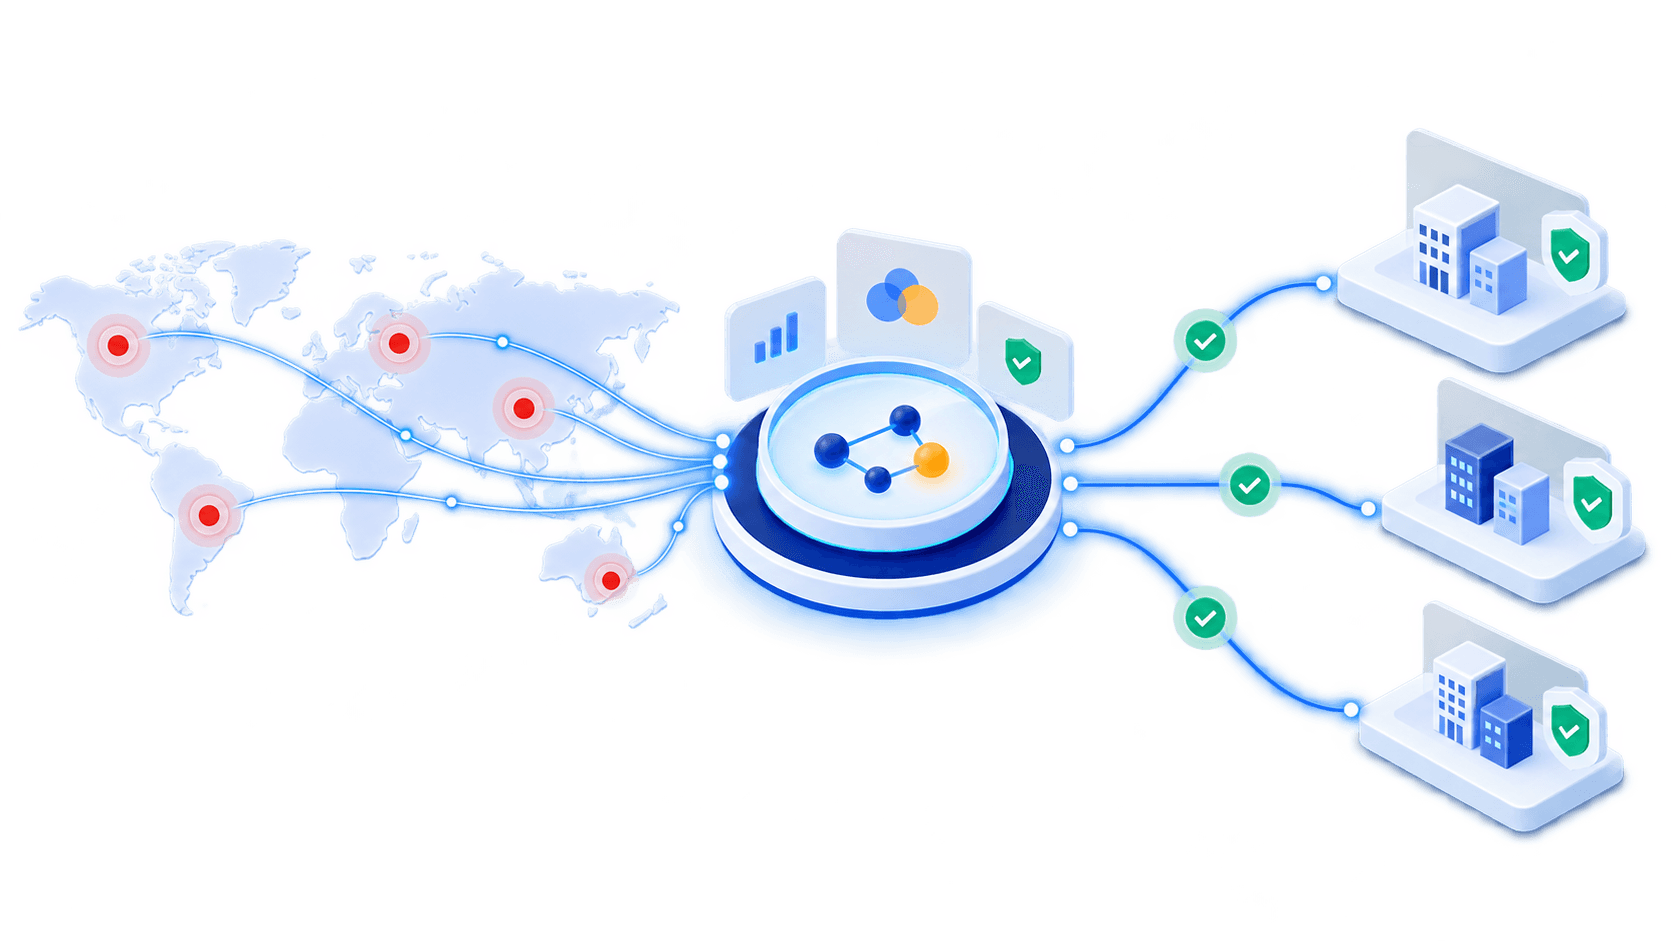
The UnifiedONE Threat Intelligence Network

Mehrere Signale. Ein Interpretations- und Entscheidungspfad.

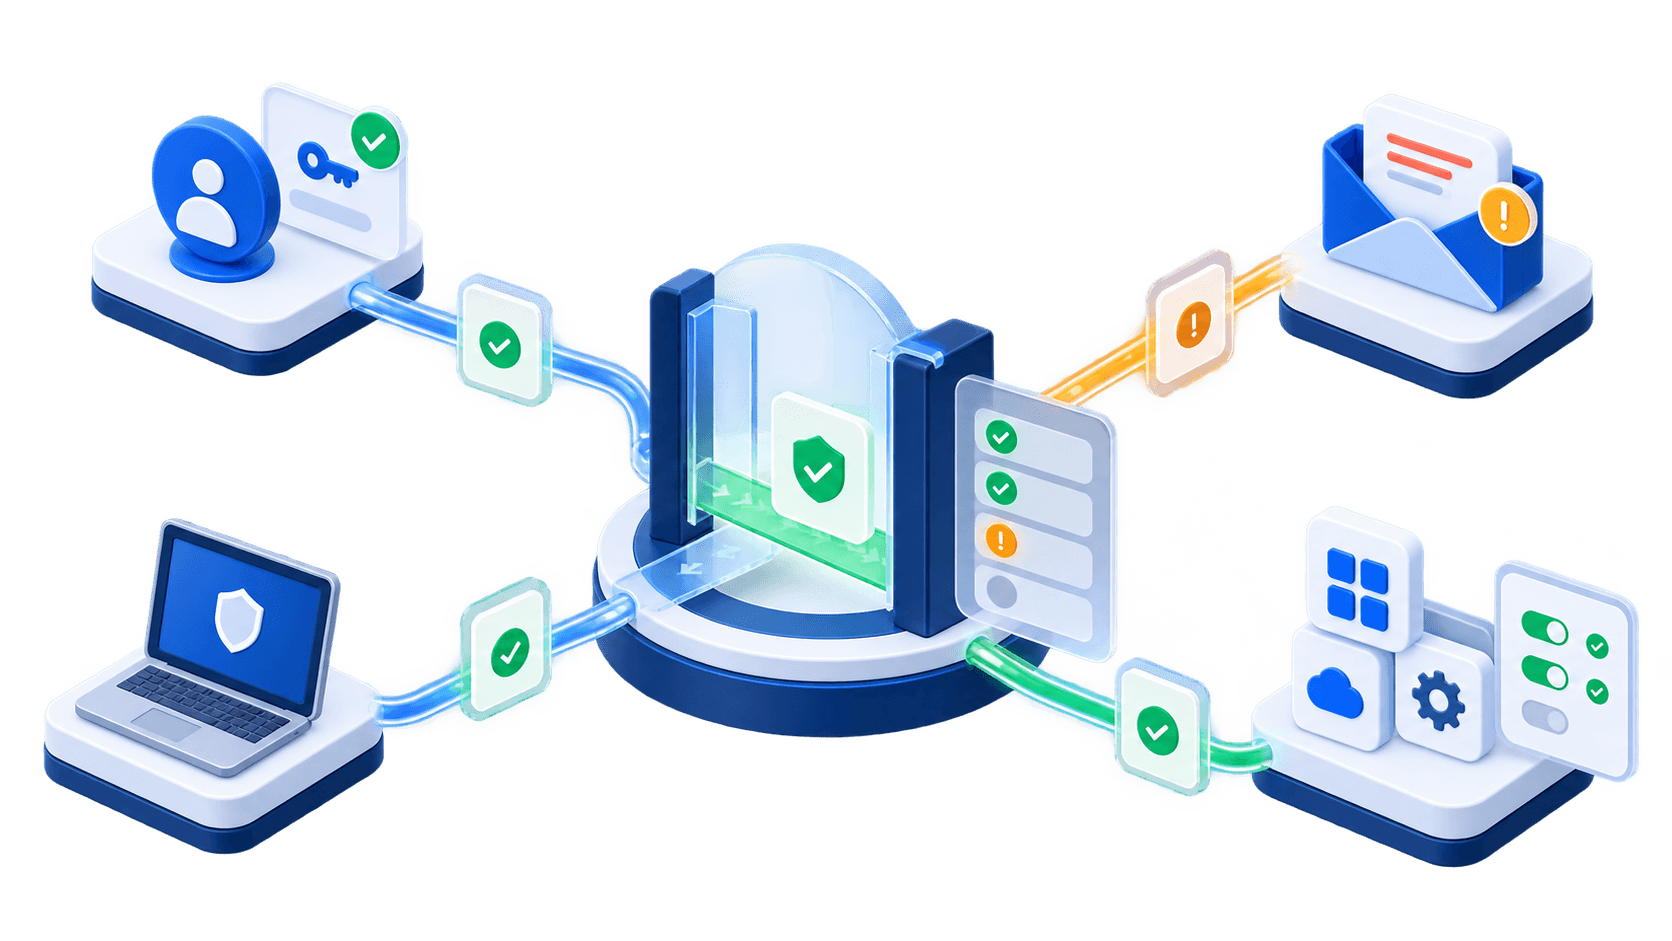
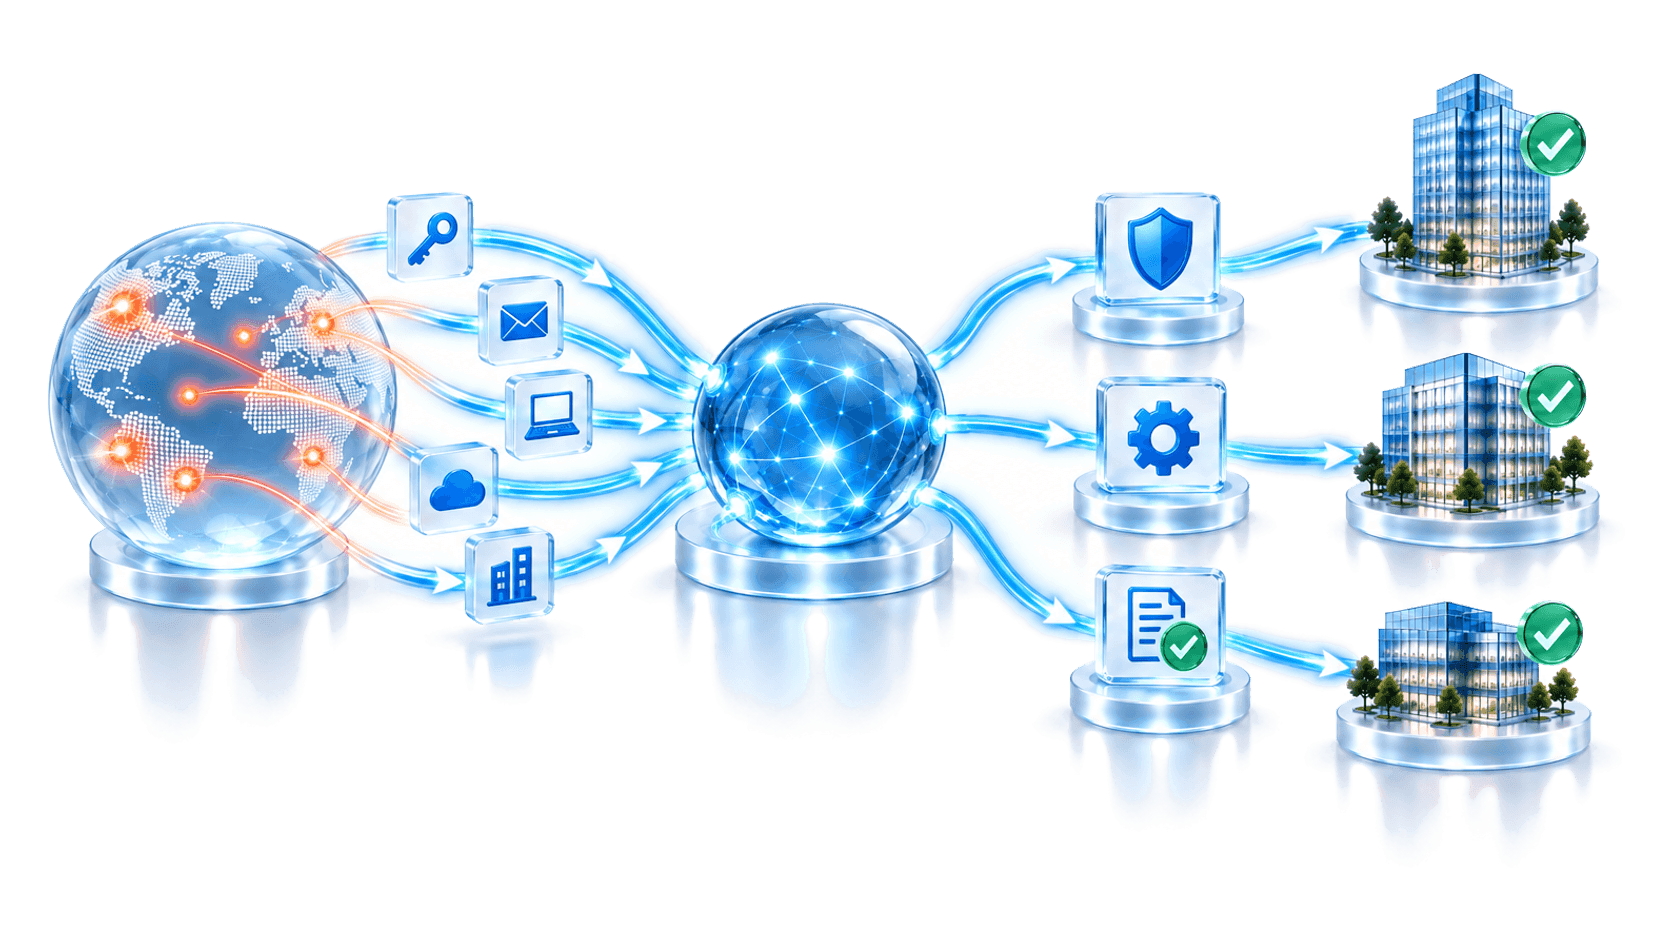
UnifiedONE interpretiert Signale verbundener Sicherheitstechnologien und teilnehmender Umgebungen, statt das Urteil eines Anbieters zu wiederholen. Es kombiniert Kontext, hält die Begründung fest und prüft eine vorgeschlagene Reaktion vor der Koordination.

So wird aus einem Signal eine Entscheidung
Heute verfügbar: Threat Intelligence und DCRE, Cross-Tenant Protection, Front Gate Protection, SOC Commander, Email Threat Response und Identity Protection. Unterstützte Kontrollen, Lizenzen und Berechtigungen variieren je Mandant.

Signale hinein

Microsoft Defender for Endpoint

Endpoint-Sicht eines einzelnen Anbieters, gewichtet, niemals als Urteil übernommen.

Microsoft Entra ID

Identitätsrisiko-Signale, die wir mit allem anderen korrelieren.

Microsoft Sentinel

SIEM-Analysen, neu bewertet mit tenant-übergreifendem Kontext.

VirusTotal

Multi-Scanner-Reputation für Indikatoren.

MISP

Community-Indikatoren, die zwischen Verteidigern geteilt werden.

CrowdStrike

In der Roadmap. Eine weitere Endpoint-Sicht zum Abwägen, nicht zum Befolgen.

UnifiedONE

Die Engine

  1. 1
    Learn

    Signale aus allen verbundenen Quellen erfassen und anreichern.

  2. 2
    Validate

    Community Validation über alle tenants (Mandanten) hinweg filtert Rauschen heraus und bestätigt die Wahrheit.

  3. 3
    Score

    Risikobewertung mit Konfidenz- und Auswirkungsanalyse.

  4. 4
    Decide

    Intelligente Entscheidungen auf Basis von Richtlinien, Risiko und Kontext.

  5. 5
    Protect

    Schutzmaßnahmen generieren, die Bedrohungen stoppen.

Entscheidungsprüfungen

Vor der Koordination geprüft

Eine Reaktion wird nur koordiniert, wenn der Befund relevant ist und Richtlinien, Berechtigungen und verbundene Kontrollen der Zielumgebung dies erlauben.

  • Relevanz des Befunds
  • Richtlinie und Freigabe
  • Verfügbarkeit verbundener Kontrollen

Die Plattform als ein System

Verbundene Funktionen entlang eines Entscheidungspfads.

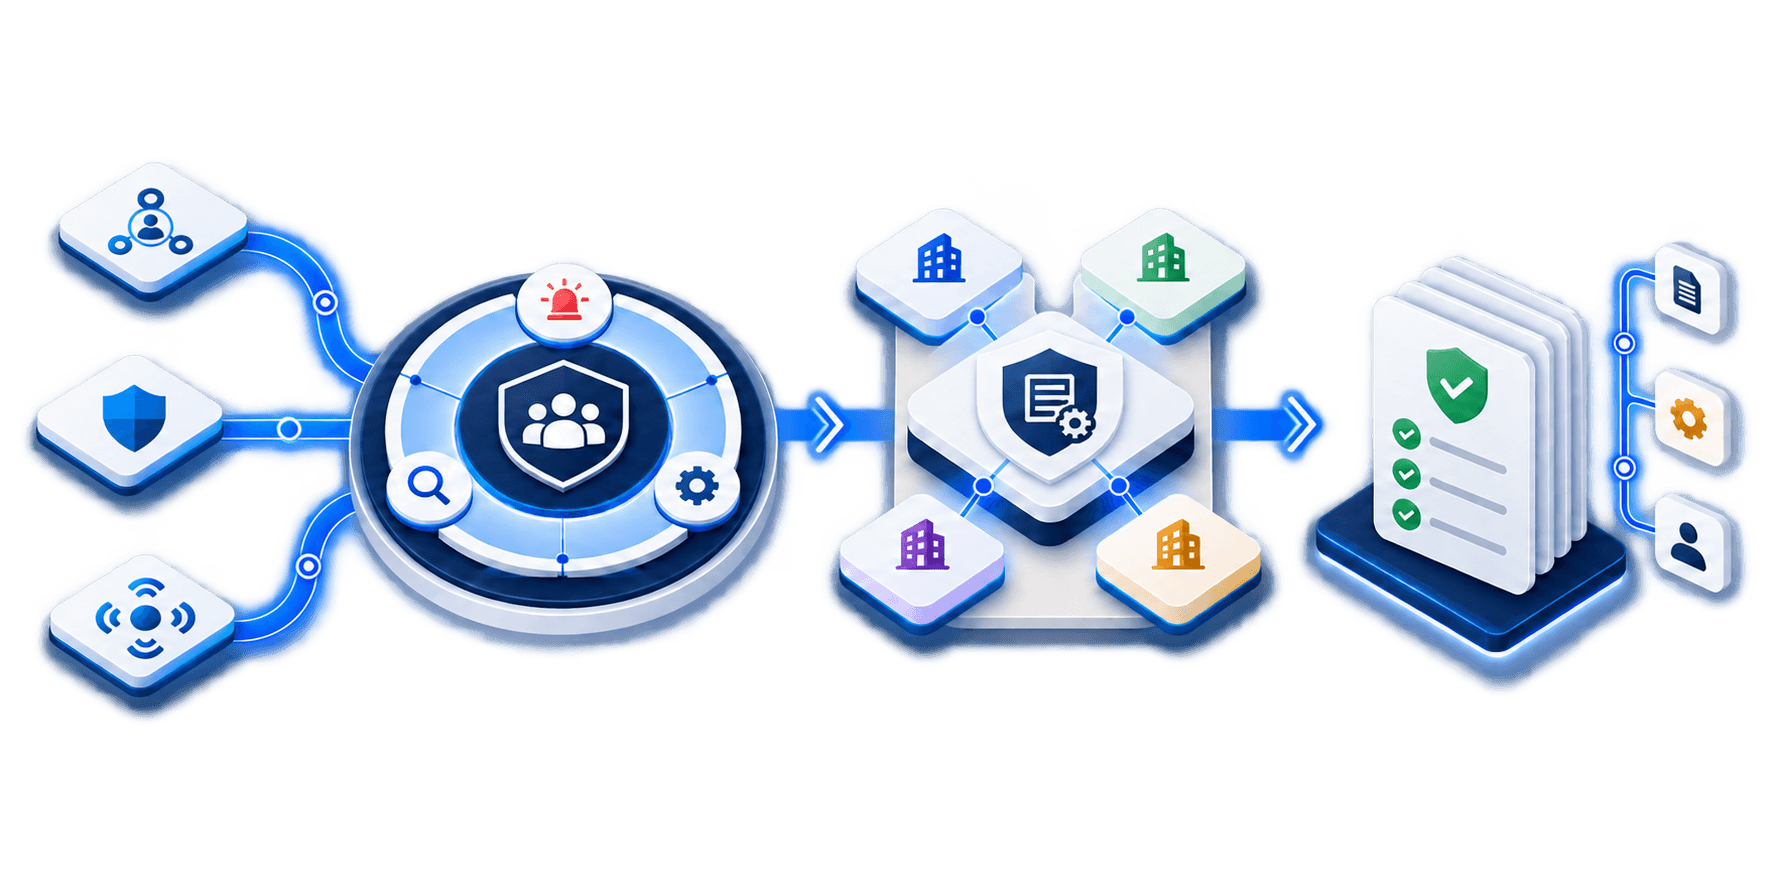
Beginnen Sie mit dem Ergebnis und gehen Sie dann tiefer. UnifiedONE verbindet Intelligence, Schutz, Betrieb und Assurance, damit Begründung, Freigabe und Maßnahme nachvollziehbar zusammenbleiben.

01

Intelligence

Ermittelt, was tatsächlich passiert.
eine validierte Entscheidung
02

Schutz

Koordiniert genehmigte Maßnahmen über verbundene Kontrollen.

jede Aktion, protokolliert
03

Betrieb & Assurance

Protokolliert Maßnahmen und verfolgt ihren gemeldeten Status.

Ihre Daten bleiben Ihre

Nur Angreifer-Indikatoren verlassen das System. Nichts über Sie.

Bevor etwas geteilt wird, entfernen wir Identitäts- und personenbezogene Daten. Was übertragen wird, sind Angreifer-Informationen: IP-Adressen, Domains, Datei-Hashes, URLs. Wir teilen Immunisierungen, keine Patientenakten. Und Sie behalten die Kontrolle.

Die Freigabe-Einstellungen ansehen

Was geteilt wird

  • IP-Adressen
  • Domains
  • Datei-Hashes
  • URLs

Was nie geteilt wird

  • Namen
  • Benutzer
  • E-Mail-Inhalte
  • Dateien

Vom Signal zur genehmigten Reaktion.

Sehen Sie, wie UnifiedONE Erkenntnisse verbindet und Reaktionen über Ihre bestehenden Tools koordiniert.

Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.