
Warteschlange für WarteschlangeUnverbunden
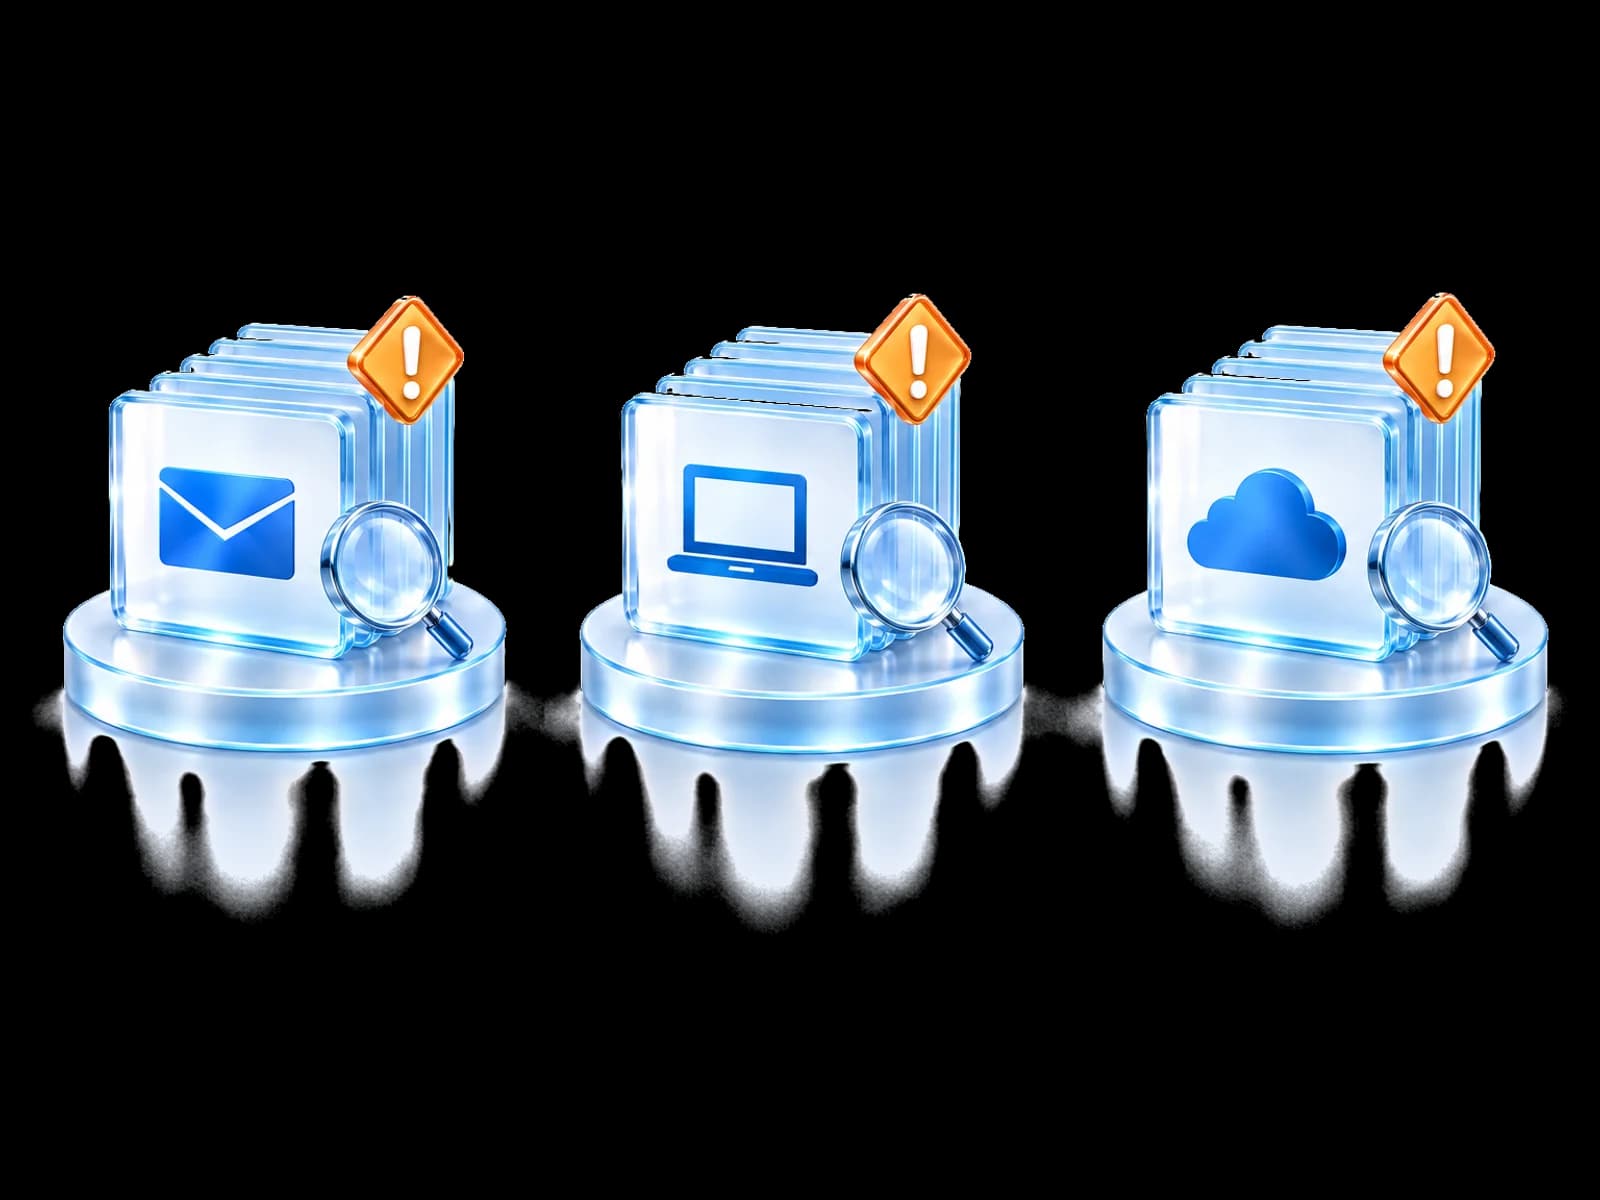
Drei Warteschlangen. Drei Untersuchungen.
Der Zusammenhang zwischen den Warnungen wird spät oder gar nicht erkannt.
SOC Commander
SOC Commander listet die Vorfälle jedes Mandanten aus dessen verbundenen Microsoft-Quellen auf, öffnet jeden mit den zugehörigen Warnungen und Belegen und empfiehlt die Reaktionsaktionen, die Ihre verbundenen Kontrollen unterstützen.
Weniger Warnungen hinterherlaufen. Schneller entscheiden.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
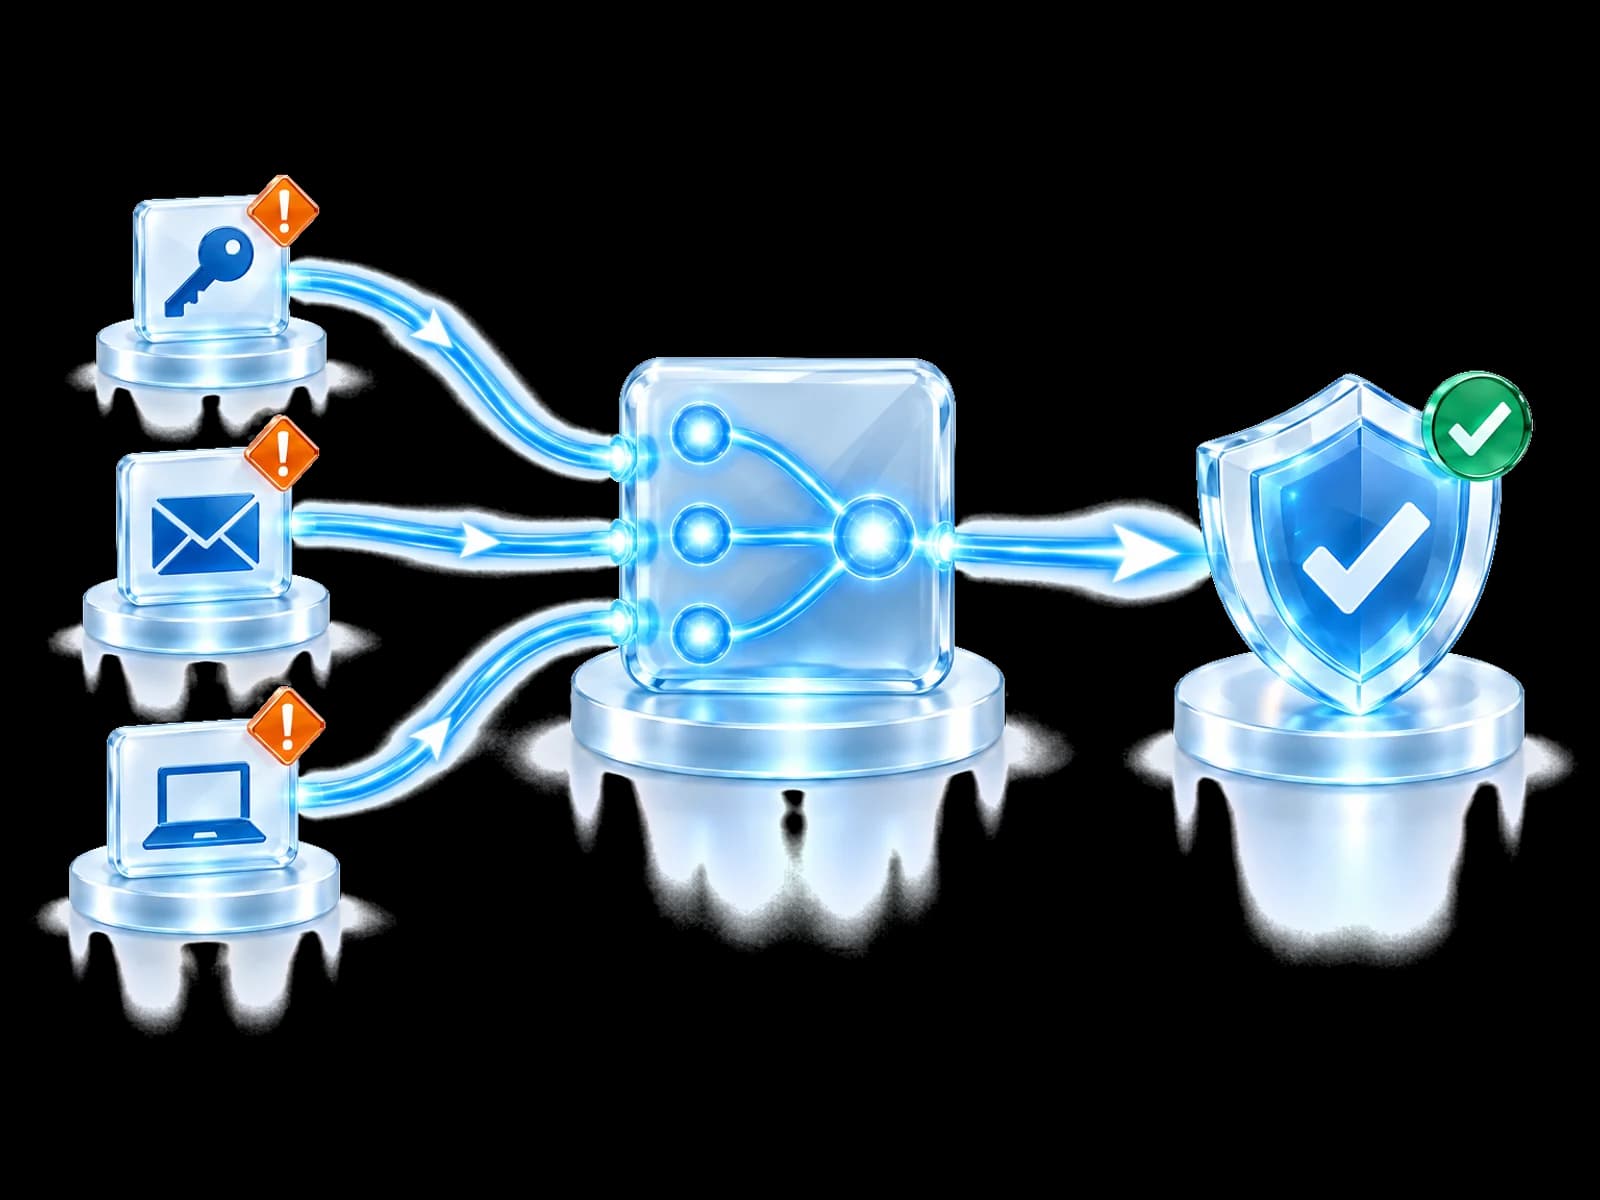
Zusammengehörige Aktivität kommt als getrennte Warnungen in getrennten Tools an. Den Zusammenhang zu finden kostet Zeit, die der Angreifer nutzt.
Der Zusammenhang zwischen den Warnungen wird spät oder gar nicht erkannt.
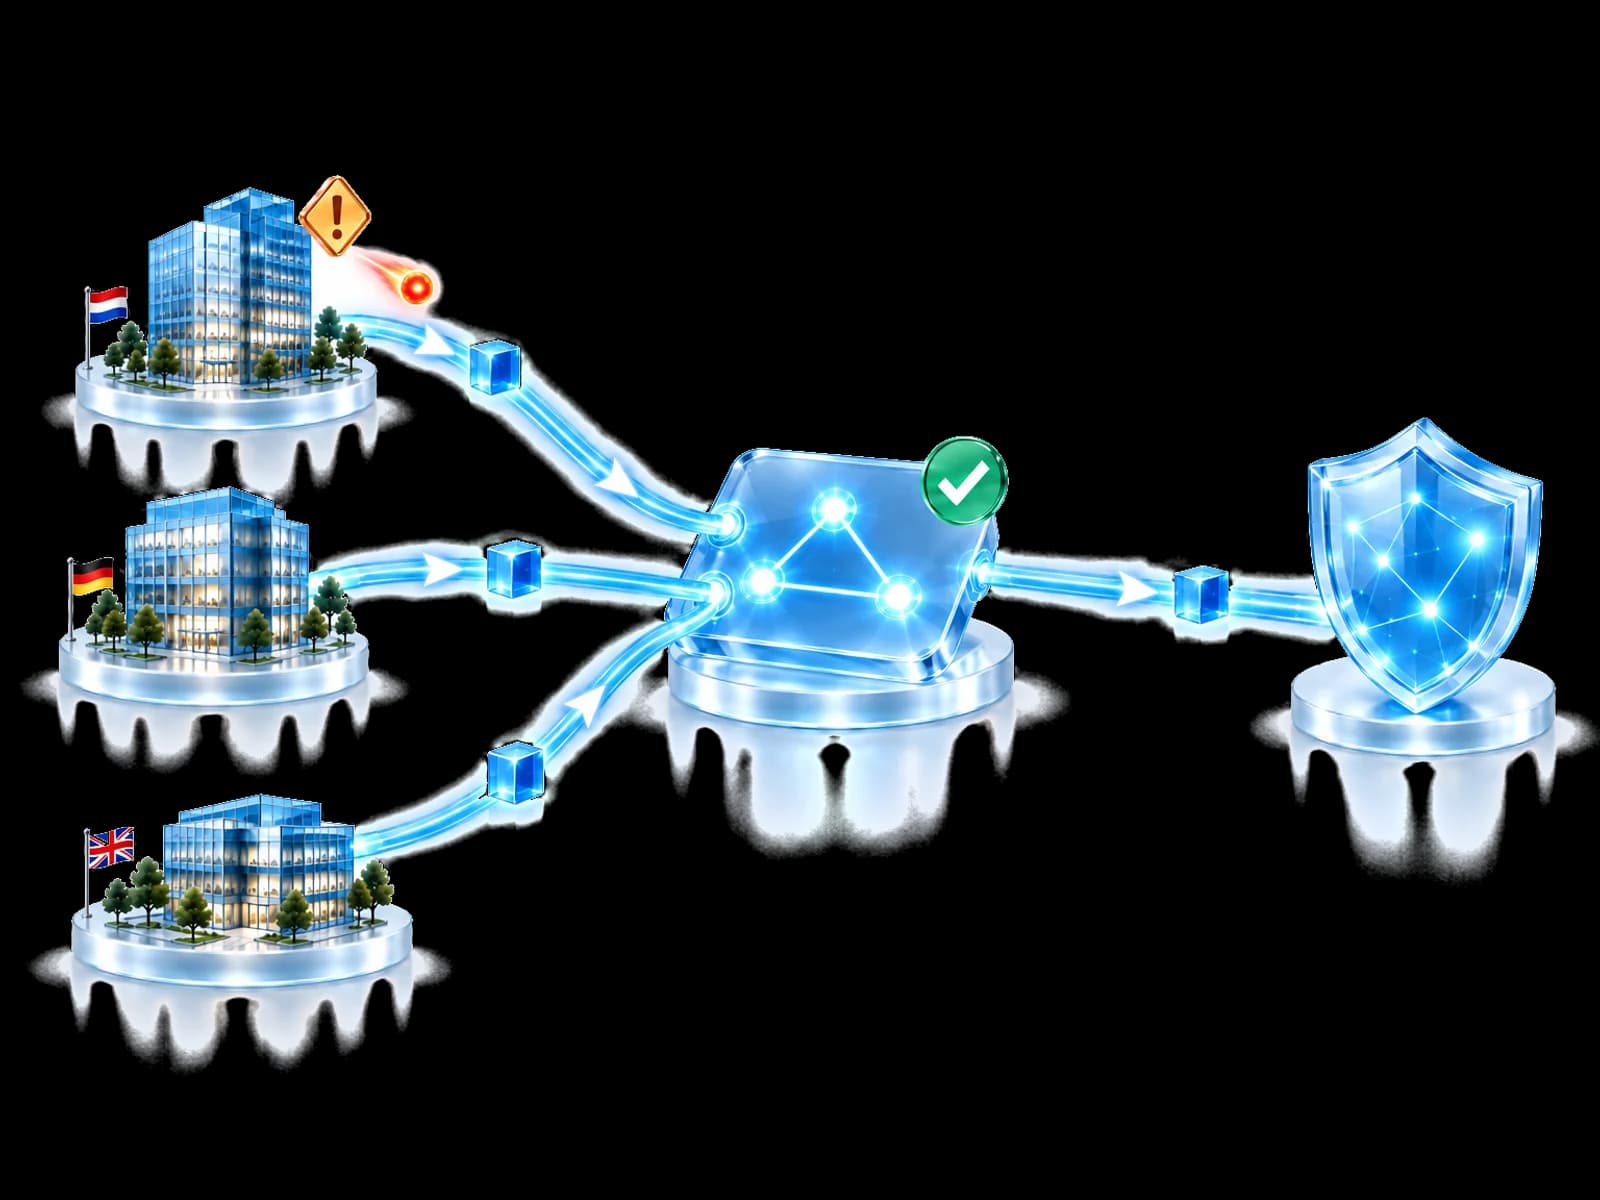
SOC Commander zeigt jeden Vorfall mit den zugehörigen Warnungen und den verfügbaren und empfohlenen Aktionen, die Ihre Kontrollen unterstützen.
Die Angriffsgeschichte
Öffnen Sie einen Vorfall und sehen Sie zugehörige Alarme, Objekte und Belege auf einer Seite, mit den Aktionen, die für diesen Mandanten verfügbar sind.
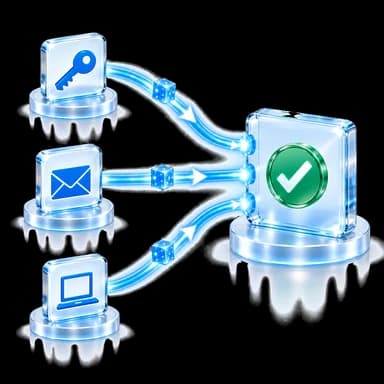
Warum verknüpftDie Quelladresse passte zu Infrastruktur, die das Threat Intelligence Network bereits als bösartig bestätigt hatte.
Jede einzelne davon kann für sich fehlschlagen. Wenn das passiert, wird die Aktion als nicht verfügbar angezeigt und der Grund benannt.
Kontext und Nachweis
Gemeinsamer Abwehrkontext kann die Untersuchung stärken, ohne offenzulegen, welcher Kunde ihn beobachtet hat.
Abwehrwissen wandert. Kundendaten nicht.
Für Ihr Team gebaut
Jeden Vorfall und die empfohlenen Aktionen sehen, auch ohne SOC.
Untersuchen Sie die Vorfälle jedes Kunden mit gemeinsamem Abwehrkontext. Eine MSP-weite SOC-Ansicht ist geplant.
Jedem Team dieselbe Sicht auf jeden Vorfall geben.
Die Geschichte untersuchen, nicht die Warteschlange.
Häufige Fragen
Es ist der Arbeitsbereich, in dem die Vorfälle eines Mandanten untersucht und behandelt werden. Heute bietet es Ihnen eine Vorfallsliste mit Diagrammen und einer nach Datum sortierten Tabelle, eine Seitenleiste zum Vorfall mit den verfügbaren und empfohlenen Aktionen sowie eine vollständige Vorfallsseite, die Alarme, Identitäten, Geräte, E-Mail-Kontext und Threat Intelligence zusammenführt. Verstehen kommt zuerst, Reaktion danach.
Nein. Microsoft liefert starke Sicherheitstelemetrie und Kontrollen, Ihre Analysten liefern das Urteilsvermögen. SOC Commander ergänzt die Schicht darum herum: mandantenübergreifender Abwehrkontext, Community-Reputation und Orchestrierung des Schutzes. Es ist darauf ausgelegt, eine bestehende Sicherheitsumgebung stärker zu verbinden, nicht sie zu ersetzen.
Das hängt von Ihrer Umgebung ab. Identitäts-, Endpoint- und E-Mail-Reaktion werden bewusst als Kategorien beschrieben, denn jede Aktion hängt an der Mandantenautorität, den Berechtigungen der Analystin, der Fähigkeit, die der verbundene Anbieter tatsächlich anbietet, der erforderlichen Lizenzierung sowie Ihren Freigabe- und Auditregeln. Wenn eine Aktion nicht laufen kann, zeigt SOC Commander sie als nicht verfügbar und nennt den Grund.
Nein. SOC Commander empfiehlt Aktionen für jeden Vorfall. Die Analystin prüft weiterhin die Belege, ein Mensch entscheidet weiterhin, und die Reaktion durchläuft weiterhin jede Governance-Bedingung. Es gibt keine autonome Untersuchung und keine autonome Reaktion.
Nein. Von der Community lässt sich erfragen, ob ein Indikator schon beobachtet wurde und wie sich seine Reputation entwickelt hat. Kundennamen, Mandantenidentitäten, betroffene Benutzer, Postfächer, Dateien und Untersuchungsdetails wandern nie. Die Abwehrlektion wird geteilt, die Umgebung, aus der sie stammt, nicht.
Nein. SOC Commander untersucht Aktivität und koordiniert kontrollierte Reaktion. Die Verteilung von Patches und die Behebung von Schwachstellen sind heute keine Funktionen von SOC Commander, und nichts auf dieser Seite beschreibt sie als solche.
Front Gate Protection ist präventiv. Es hilft, validierte Bedrohungen am Eingang zu stoppen. SOC Commander ist operativ. Es übernimmt, wenn Aktivität bereits in der Umgebung ist und jemand sie verstehen, darüber entscheiden und bestätigen muss, dass es gewirkt hat.
SOC Commander unterstützt derzeit die Untersuchung innerhalb jedes Mandanten. Gemeinsamer Abwehrkontext hilft Analysten, Befunde zu prüfen. Eine einzige SOC-Ansicht über die Kunden eines MSP hinweg ist geplant.
Hier starten
Sehen Sie, wie SOC Commander Mandantenaktivität, Abwehrwissen und kontrollierte Reaktion in einem Untersuchungsbereich verbindet.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.