
Nachricht für NachrichtDoppelte Arbeit
Jede Kopie wird zu einer neuen Untersuchung.
Ihr Team bearbeitet eine Nachricht, während verwandte Nachrichten weiter eintreffen.
Email Threat Response
UnifiedONE verbindet eine gemeldete oder erkannte Nachricht mit dem Rest ihrer Kampagne und blockiert nach Genehmigung Absender, Domain, URLs und Anhänge über Exchange Online, abhängig von Ihren Microsoft-Diensten und Lizenzen.
Die ganze Kampagne finden. Einmal blockieren.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
Angreifer schicken denselben Köder mit kleinen Änderungen an viele Personen. Wird jede Nachricht einzeln behandelt, kommt derselbe Köder immer wieder an und dieselbe Arbeit wiederholt sich.
Ihr Team bearbeitet eine Nachricht, während verwandte Nachrichten weiter eintreffen.
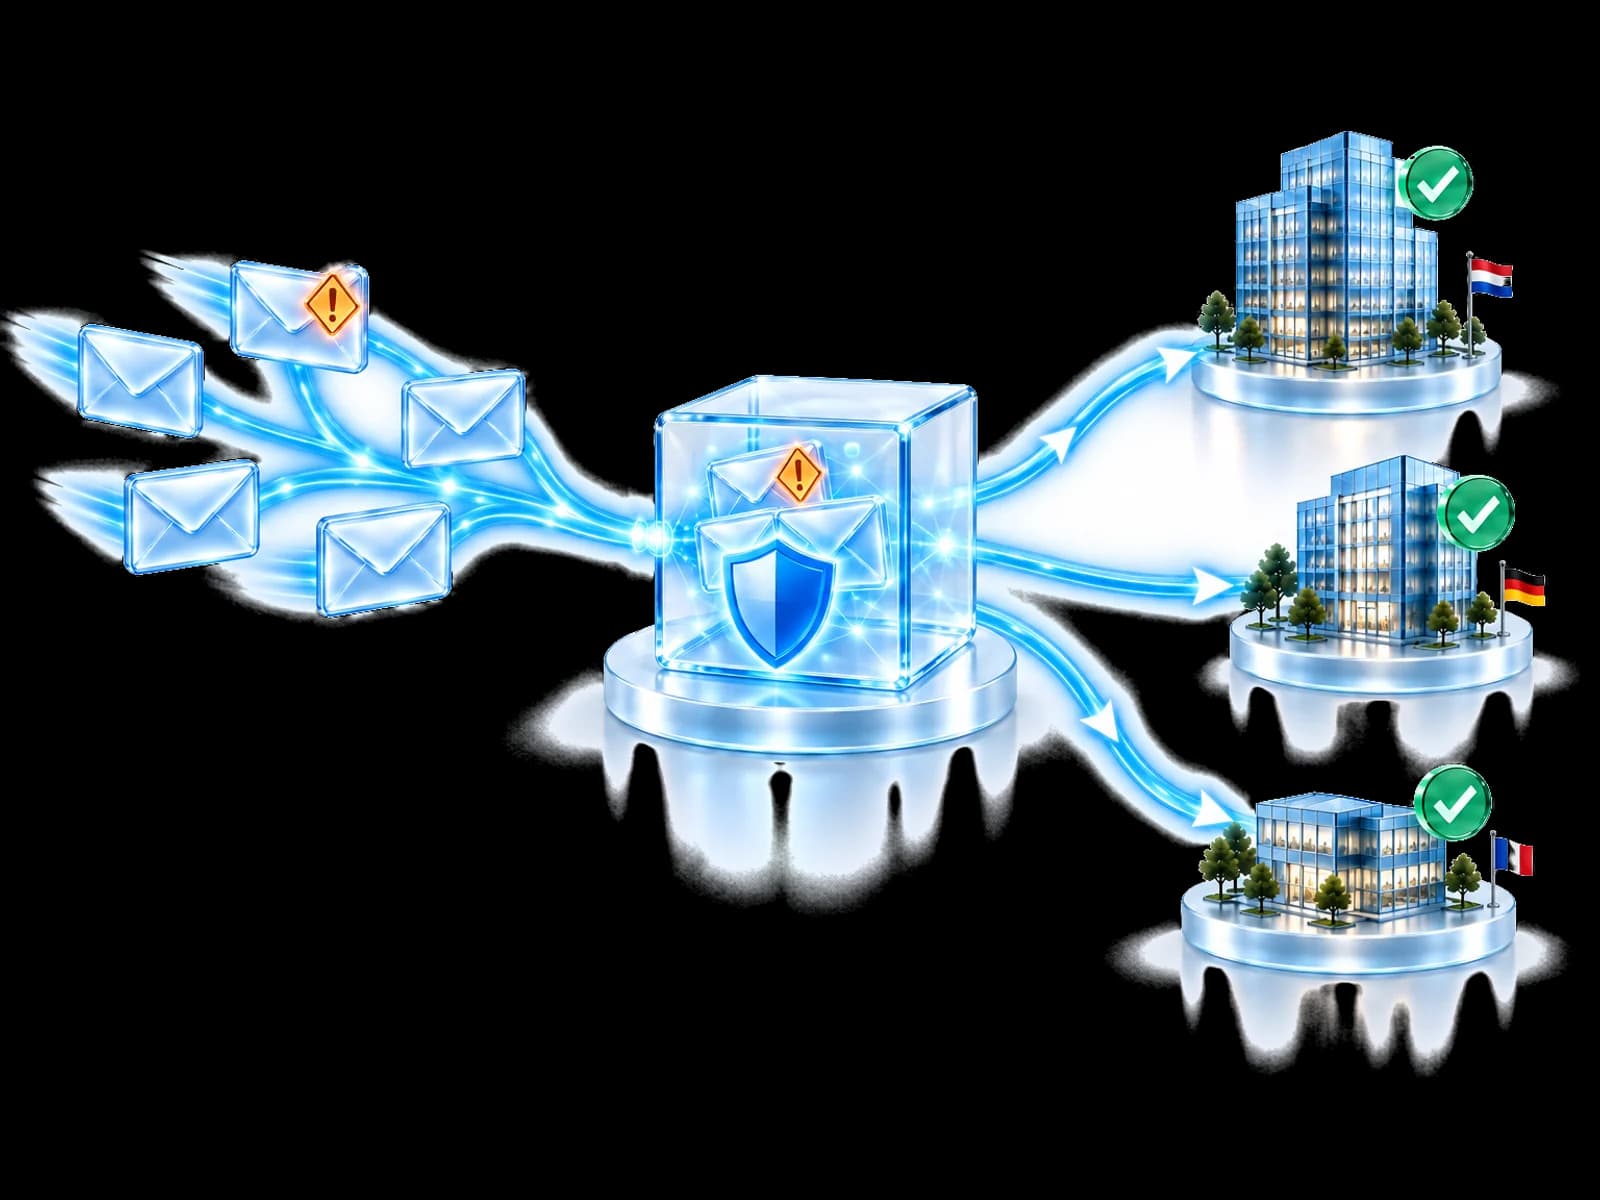
Gemeinsame Belege zu Absender, Link und Anhang gruppieren die Nachrichten, damit eine genehmigte Sperre Absender, Domain, URLs und Anhänge dahinter abdecken kann.
Von der Nachricht zur Kampagne
Belege zu Absender, URL und Anhang können eine zugestellte Nachricht mit einer klar begrenzten Gruppe zusammenhängender Nachrichten verbinden.
Belege gruppieren Nachrichten, bevor eine Reaktion vorgeschlagen wird.
Nur konzeptionelle Nachrichten. Es werden weder Postfachinhalte noch Empfängeridentitäten oder Kundendatensätze gezeigt.
Kampagnenreaktion
Die Prüfung hält die Kampagne zur Entscheidung zurück. Eine Sperre stoppt Absender, Domain, URLs und Anhänge über Exchange Online, sobald die lokale Autorität es erlaubt. Das Entfernen zugestellter Kopien ist noch nicht verfügbar.
Ergebnis: Ein Operator kann das nächste freigegebene Ziel wählen.
Dass ein Provider eine Anfrage annimmt, beweist nicht, dass jede zusammenhängende Nachricht gestoppt wird.
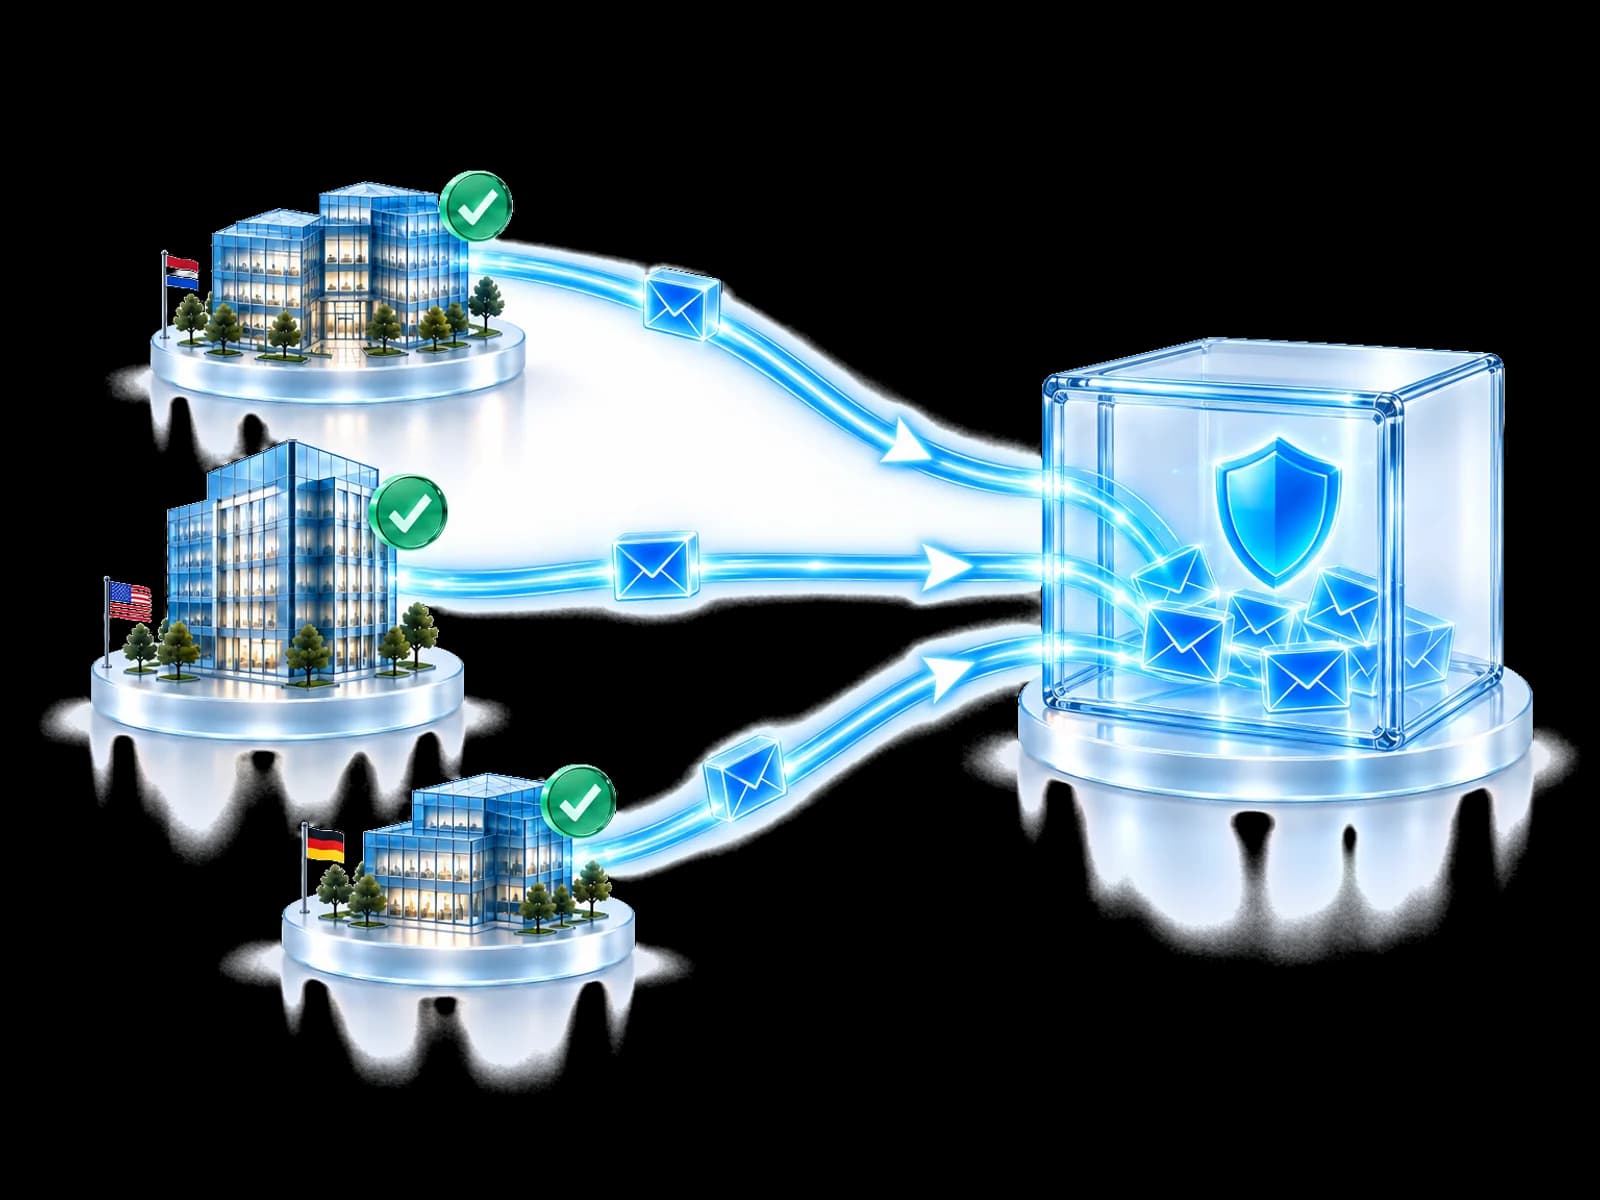
Eine validierte Kampagne kann den Schutz verbessern, ohne die beteiligten Personen oder Nachrichten zu teilen.
Darf reisen Validierte Angreiferindikatoren und Konfidenzmetadaten.
Bleibt privat Postfachinhalte, Anhänge, Identitäten und Untersuchungsbelege.
Aktionen hängen weiterhin von der lokalen Richtlinie, Berechtigungen, Lizenzierung und der dokumentierten Fähigkeit des verbundenen Providers ab.
Für Ihr Team gebaut
Eine Phishing-Welle bewältigen, ohne eigene Sicherheitsfachkraft.
Eine Kampagne einmal untersuchen und sehen, welche Kunden sie erreicht hat.
Sperren über Geschäftsbereiche hinweg mit lokaler Genehmigung koordinieren.
Von einer gemeldeten E-Mail in einer Ansicht zur ganzen Kampagne.
Häufige Fragen
Email Threat Response ist die Arbeit, die beginnt, nachdem eine schädliche Nachricht erkannt oder zugestellt wurde. Dazu gehört, die Nachricht zu einer Kampagne zu korrelieren, Absender, Domain, URLs und Anhänge zu blockieren, was hilft, zusammenhängende Nachrichten zu stoppen, und die Identitätsfolgen eines Klicks einzudämmen. Email Threat Response ist die Reaktionsschicht von UnifiedONE für diese Arbeit. Das Entfernen bereits zugestellter Kopien ist noch nicht verfügbar.
Nein. Behalten Sie die E-Mail-Sicherheit, die Sie gekauft haben; sie erkennt Bedrohungen weiterhin selbst. Für verbundene Microsoft-365-Mandanten ergänzt Email Threat Response Kampagnenkorrelation, kontrollierte Sperren über Exchange Online und die Übergabe an die Identitätsreaktion. Es ist eine Reaktionsschicht neben Ihrer E-Mail-Sicherheit, kein zweites E-Mail-Sicherheitsprodukt.
Nein. Das Entfernen zugestellter Nachrichten ist heute nicht verfügbar, weil die Microsoft-Schnittstelle, von der es abhängt, noch in der Beta-Phase ist. Heute blockiert Email Threat Response Absender, Domain, URLs und Anhänge über Exchange Online. Das hilft, weitere Nachrichten derselben Kampagne zu stoppen. Jede Sperre hängt von den Microsoft-Diensten, Berechtigungen und der Konfiguration des Mandanten ab. Wo eine Aktion nicht verfügbar ist, wird die Einschränkung gezeigt und benannt, statt sie als abgeschlossene Aktion darzustellen.
Nein. Ein bestätigter schädlicher Klick bewahrt den Kontext zu Kampagne, Nachricht und Nutzer und übergibt ihn an Identity Protection und SOC Commander. Wo Ihre Richtlinie, Ihre Autorität und die verfügbare Fähigkeit es zulassen, kann UnifiedONE dann Aktionen wie Sitzungsentzug oder einen Passwort-Workflow koordinieren. Nichts läuft automatisch, wenn Sie diesen Aktionstyp nicht dafür konfiguriert haben, und im Modus Assist genehmigt eine autorisierte Person.
Nein. Reisen darf Wissen über den Angreifer: schädliche Absenderadressen, sendende Domains, Links, Anhang-Hashes, validierte Kampagnen-Kennungen und die zugehörigen Konfidenz- und Verfallsmetadaten. Postfachinhalte, Nachrichtentexte, Anhänge, Empfängernamen, Kunden- und Tenant-Identitäten, Untersuchungsbelege und rohe Nachrichtenprotokolle werden nicht zwischen Teilnehmern geteilt.
Eine Kampagne wird einmal untersucht, mit Blick über die betroffenen Kunden hinweg statt mit einem Neuanfang in jeder Umgebung. Untersuchung, Sperren und Berichte laufen in einem Arbeitsablauf. Sie sehen, welche Umgebungen geschützt sind, welche auf eine Genehmigung warten und welchen die Fähigkeit oder Lizenz für eine Aktion fehlt. Analystenerkenntnisse können weitere berechtigte teilnehmende Umgebungen erreichen, und der Kunde erhält Belege darüber, was erkannt und blockiert wurde.
Das ist genau der Fall, für den es entworfen ist. Eine kleinere Organisation bekommt stärkere operative E-Mail-Reaktion, ohne einen internen SOC-Ablauf aufzubauen, weil Kampagnenkorrelation und die kontrollierten Sperren das Produkt sind und nicht ein Runbook, das jemand schreiben muss. Größere Organisationen bekommen stattdessen die Koordination: verbundene E-Mail-Signale, Kampagnenkontext, Identitätsreaktion und kontrollierte Aktion in einer Geschichte.
Ja. Email Threat Response ist ab dem Plan Bedrohungsschutz enthalten. Die E-Mail-Aktionen blockieren Absender, Domains, URLs und Anhänge über Exchange Online. Welche Aktionen in Ihrer Umgebung laufen, hängt weiterhin von Ihren Microsoft-Diensten, Berechtigungen und Ihrer Konfiguration ab. Fragen Sie uns, was Ihre Umgebung heute unterstützt.
Hier beginnen
Verbinden Sie Kampagnenbelege mit einer freigegebenen Reaktion und prüfen Sie dann, was der Provider bestätigt.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.