
Auf sich gestelltReaktiv
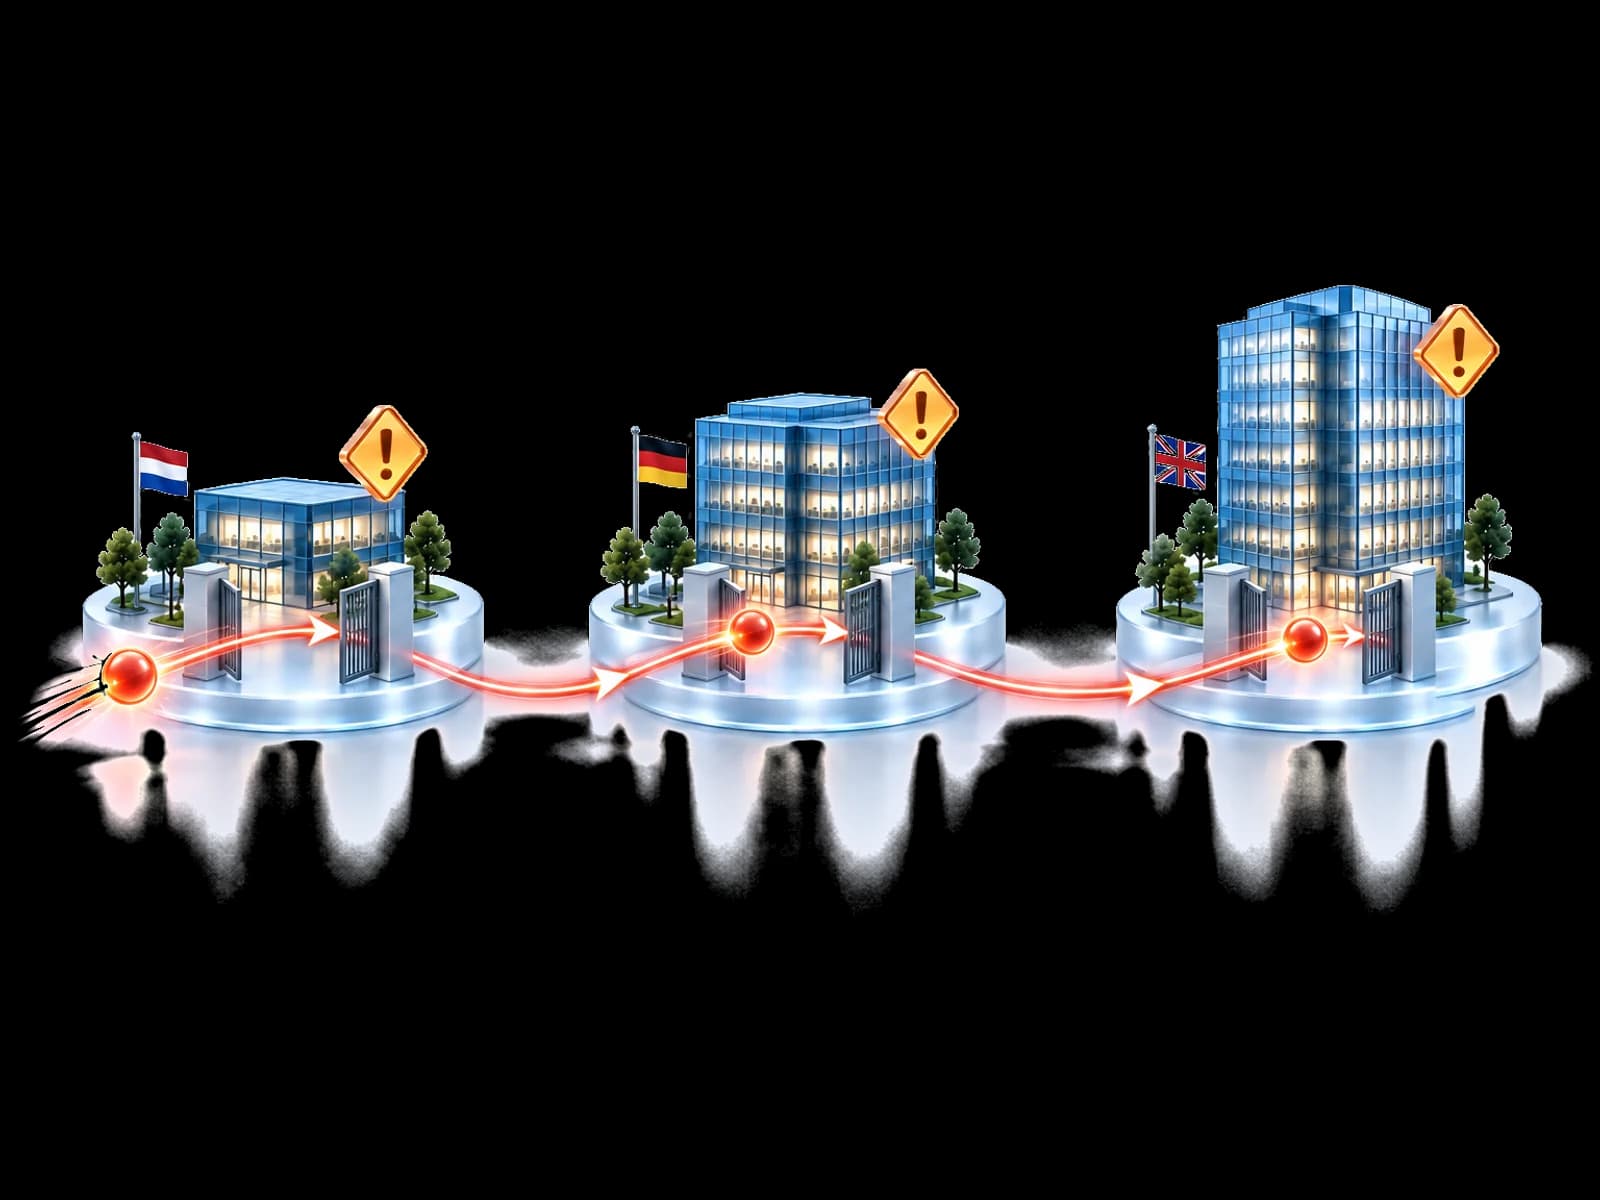
Dieselbe Bedrohung kommt wieder herein.
Bekannte schädliche Domains und Anmeldemuster erreichen Ihre Leute, bevor jemand sie geprüft hat.
Front Gate Protection
Wird eine Bedrohung anderswo bestätigt, kann UnifiedONE daraus Schutz an Ihrem Eingangstor machen: in unterstützten Microsoft-Kontrollen für Anmeldung, E-Mail und Geräte in Ihrem Mandanten, nach Ihrer eigenen Richtlinie.
Bekannte Bedrohungen können früh blockiert werden. Ihre Richtlinie entscheidet.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
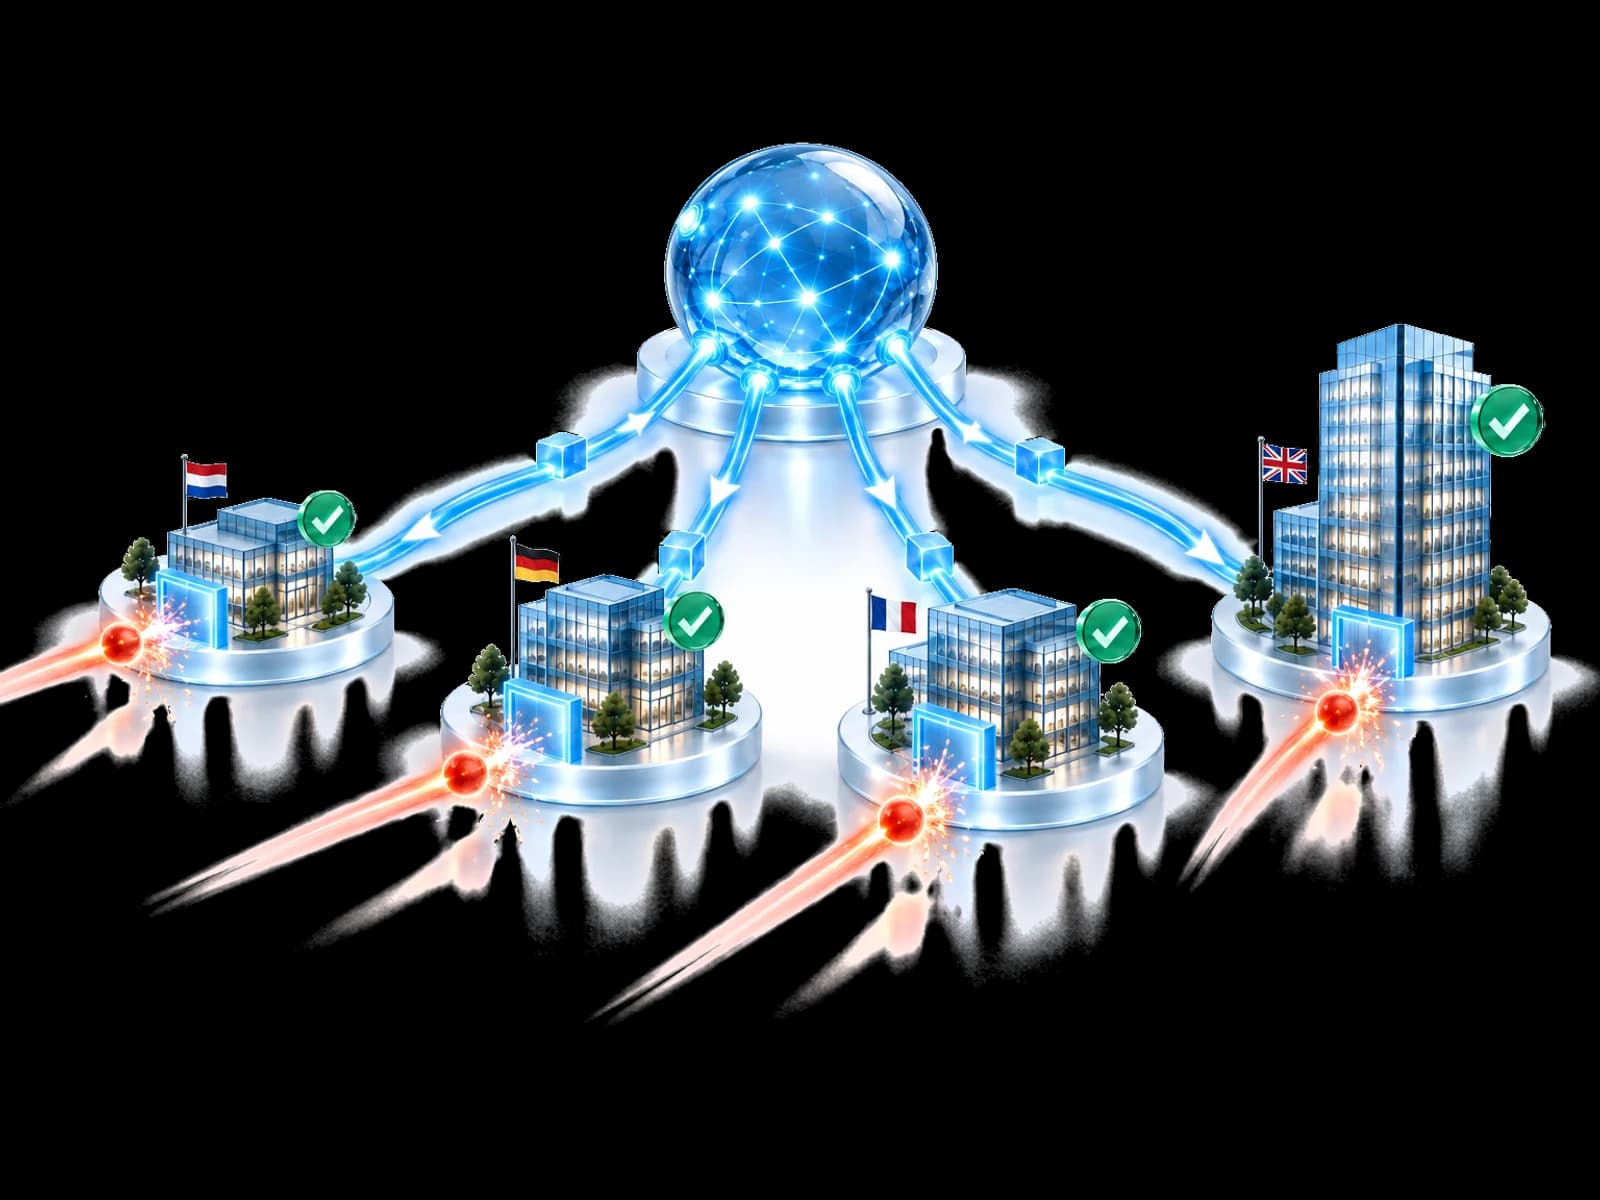
Eine in einer Organisation bestätigte Bedrohung erreicht andere oft Tage später. Ohne geteilten Schutz begegnet ihr jede als etwas Neuem.
Bekannte schädliche Domains und Anmeldemuster erreichen Ihre Leute, bevor jemand sie geprüft hat.
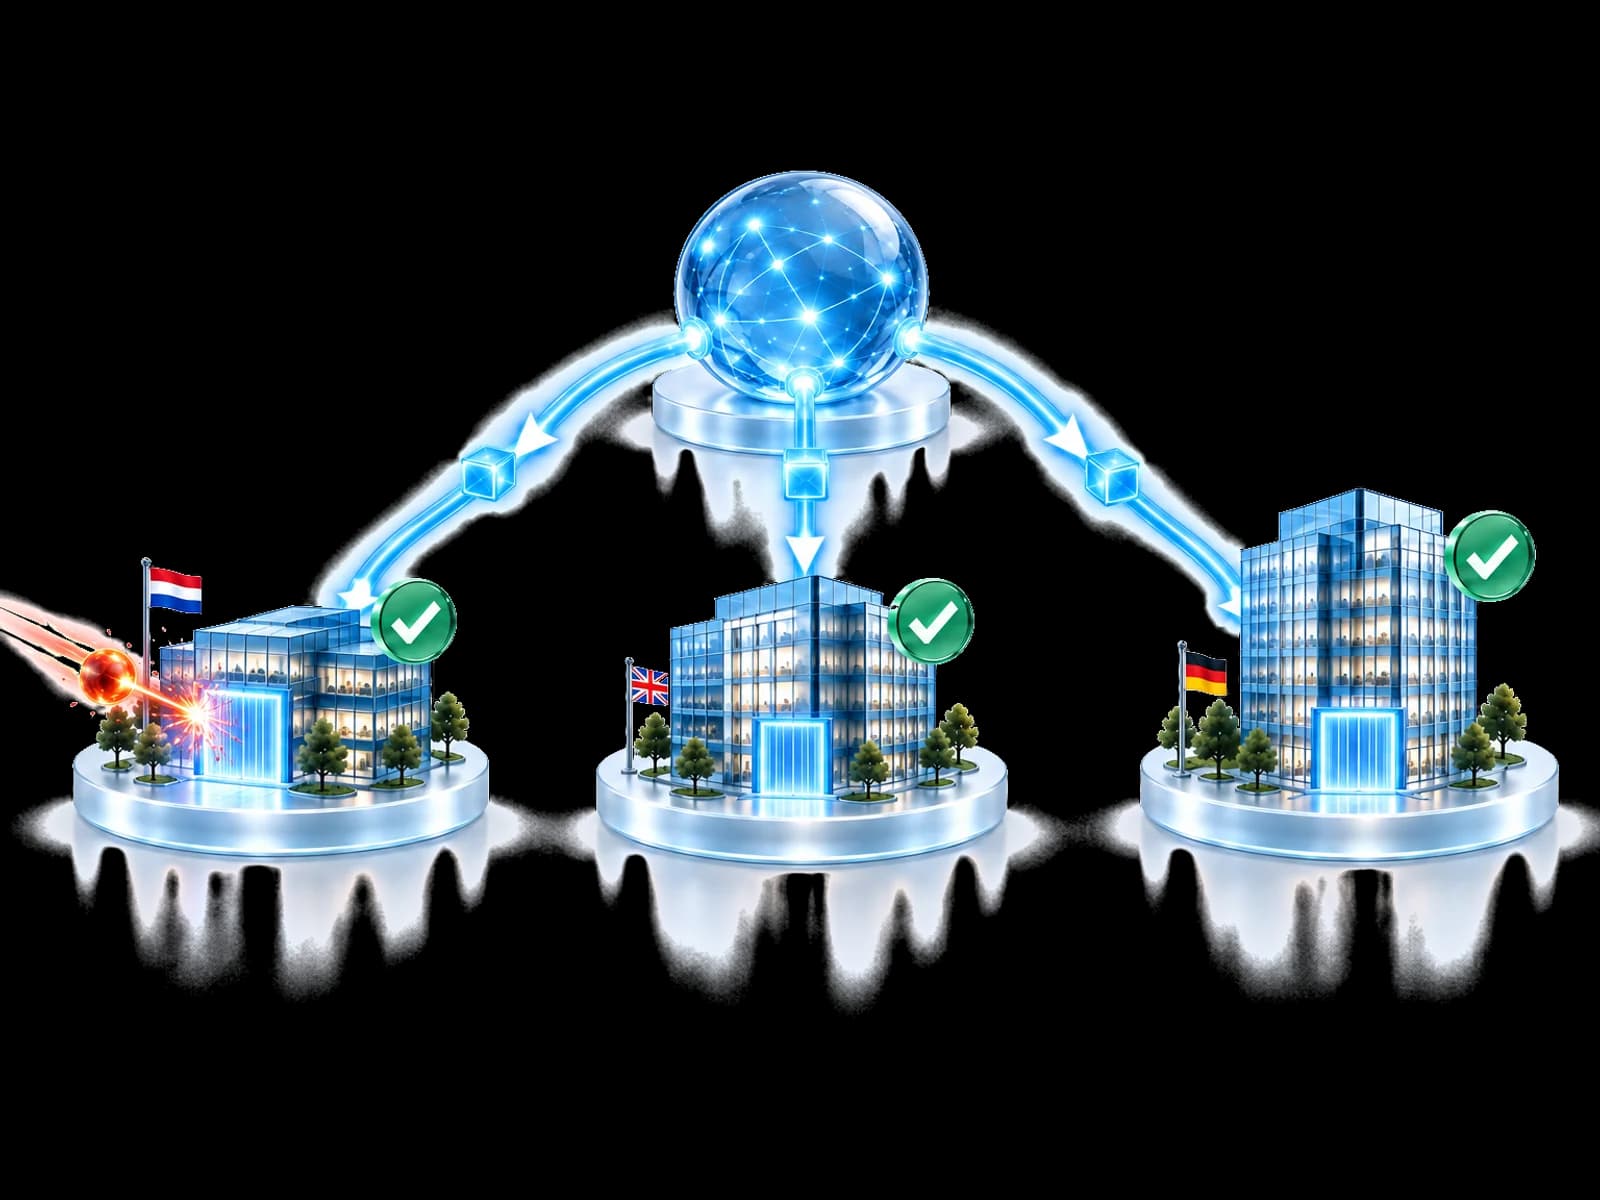
Wenn eine erweiterte Bedrohungserkennung anderswo eine Bedrohung bestätigt, validiert UnifiedONE den Befund. Er kann dann in unterstützten Microsoft-Kontrollen für Anmeldung, E-Mail und Geräte in Ihrem Mandanten zu Schutz werden, soweit Richtlinie, Berechtigungen und Lizenzen es erlauben.
Mandantengrenze
Wählen Sie ein verbundenes Sicherheitstool. UnifiedONE prüft vor jeder Anfrage, welche Reaktion in Ihrer Organisation möglich ist.
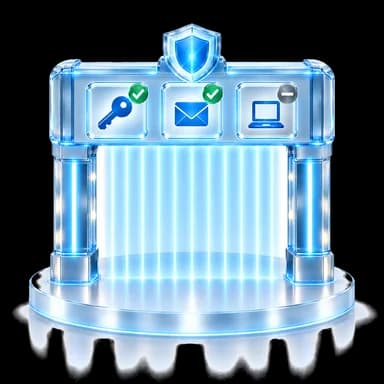
Ergebnis: Der Identitätspfad kann unter der Autorität des Mandanten angefordert werden.
Beispielhafter Ablauf. Keine Kundendaten.
Jeder Pfad hängt weiterhin von Mandantenkonfiguration, Richtlinie, Berechtigungen, Lizenzierung, Fähigkeit des verbundenen Providers und verfügbarem Rücklesen des Zustands ab.
Die Annahme durch den Provider beweist nicht, dass der präventive Schutz aktiv ist.
Für Ihr Team gebaut
Von anderswo gefundenen Bedrohungen profitieren, ohne selbst zu recherchieren.
Mit einer validierten Erkenntnis helfen, das Tor berechtigter Kunden zu stärken.
Schutz vor bekannten Bedrohungen einheitlich in allen Geschäftsbereichen anwenden.
Zeit für neue Bedrohungen statt für bereits anderswo bestätigte.
Fragen
Nein. Behalten Sie Ihre Firewall-Plattform und Ihr EDR. Front Gate Protection arbeitet neben ihnen als eine der proaktiven Sicherheitslösungen von UnifiedONE: präventive Koordination, keine neue Firewall, kein neues Gateway und kein Ersatz für den SOC. Validierter Verteidigungskontext soll an geeignete Identitäts-, Endpoint- und E-Mail-Kontrollen weitergegeben werden, die bereits mit dem Mandanten verbunden sind.
Microsoft Entra ID ist die Verbindung; sie erfordert Entra ID P1 oder höher und die Zustimmung eines globalen Administrators. Der E-Mail-Schutz hängt von den Microsoft-Diensten und Lizenzen des jeweiligen Mandanten ab. Microsoft Defender for Endpoint ist bereits heute integriert; wo es vorhanden ist, hängen Endpoint-Aktionen von eingebundenen Geräten und dem veröffentlichten Aktionsumfang ab. Welche Aktionen genau verfügbar sind, hängt weiterhin von Mandantenkonfiguration, Berechtigungen und Lizenzierung ab.
Der Pfad stoppt und die fehlende Fähigkeit bleibt sichtbar. Front Gate Protection stellt eine nicht verfügbare Kontrolle nicht als erfolgreichen Schutz dar. Verfügbare Pfade können weiterhin nach lokaler Richtlinie geprüft werden.
Nur wenn die konfigurierte Richtlinie und Autorität des Mandanten es erlauben. Eine Reaktion kann eine Freigabe erfordern, und jede Aktion hängt weiterhin von Berechtigungen, einer geeigneten verbundenen Kontrolle und der Lizenzierung ab.
Verteidigungsindikatoren, Validierung und Konfidenzmetadaten können gemäß dem Teilnahmemodell geteilt werden. Benutzer, Postfächer, Dateien, Untersuchungen und die Identität des Mandanten bleiben im Mandanten.
Nein. Validierte Erkenntnisse können den präventiven Schutz nur verbessern, wenn der Fund relevant ist und eine geeignete lokale Kontrolle, Richtlinie, Berechtigung und Lizenz eine Reaktion erlauben.
Nein. Eine angenommene Anfrage ist nicht dasselbe wie ein beobachteter Schutzzustand. Wenn der verbundene Provider das Rücklesen unterstützt, kann der resultierende Zustand geprüft werden. Andernfalls bleibt die Einschränkung sichtbar.
Leiten Sie validierte Funde unter der Autorität des Mandanten an eine geeignete lokale Kontrolle weiter.
Präventive Maßnahmen hängen weiterhin von lokalen Fähigkeiten ab.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.