
Verstreute SignaleVersteckter Zugriff
Niemand sieht das ganze Bild.
Zustimmung, Berechtigungen und Aktivität liegen an verschiedenen Orten, sodass riskanter Zugriff unbemerkt bleibt.
Application Protection · Kommt in Kürze
Das geplante Modul soll zeigen, welche Berechtigungen Apps haben, wer sie genehmigt hat und worauf sie zugreifen können. Prüfen Sie den Zugriff, bevor Sie eine unterstützte Maßnahme wählen.
App-Zugriffe verstehen, bevor Sie handeln.
Das Problem
Mitarbeitende genehmigen täglich Apps. Manche verlangen weit mehr als nötig, und der Zugriff bleibt, auch wenn das Tool vergessen oder kompromittiert ist.
Zustimmung, Berechtigungen und Aktivität liegen an verschiedenen Orten, sodass riskanter Zugriff unbemerkt bleibt.
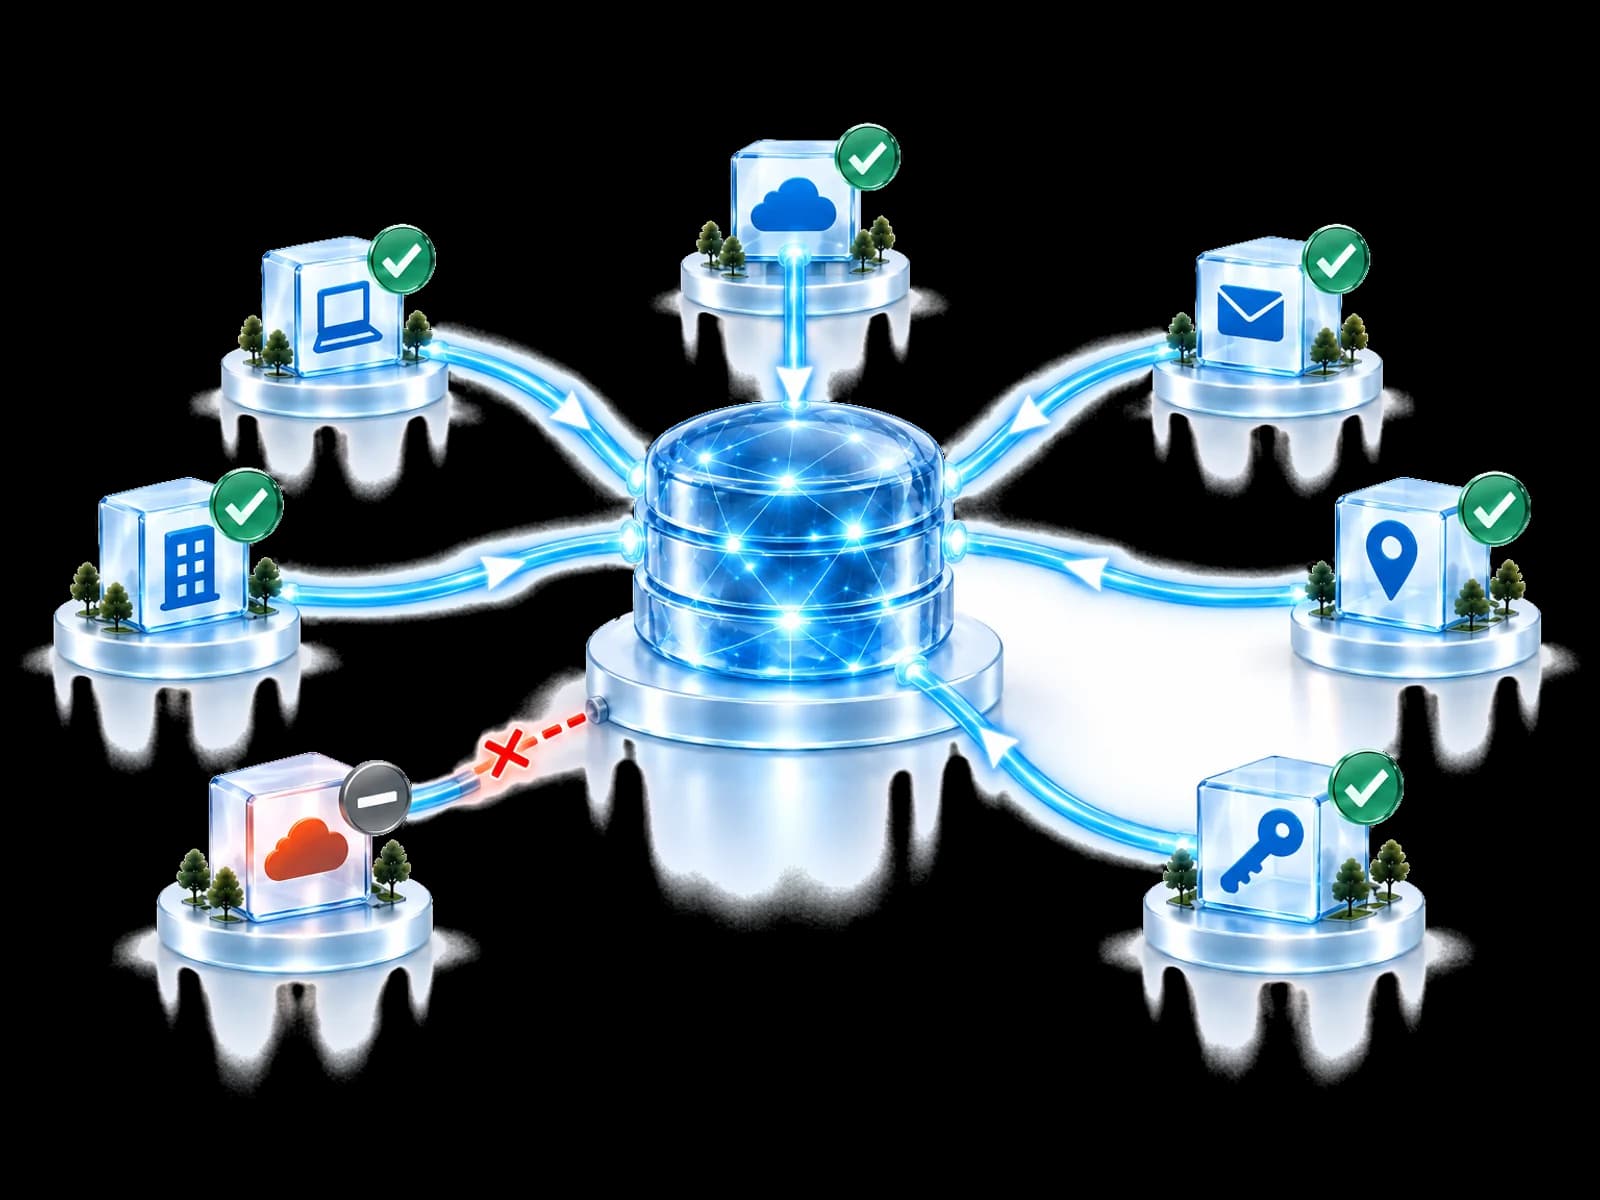
Das geplante Modul würde Belege zu Zustimmung, Berechtigungen und Aktivität verbinden, damit die verantwortliche Person eine Berechtigung prüfen und, wo unterstützt, über Beibehaltung, Einschränkung oder Widerruf entscheiden kann.
Geplanter Berechtigungsablauf
Das Beispiel zeigt, wie eine künftige Prüfung erklären könnte, wer den Zugriff genehmigt hat und worauf er sich erstreckt.
Konzeptvorschau. Keine Kundendaten oder Live-Kontrollen verbunden.
Die Erteilung bleibt über die Sitzung der zustimmenden Person hinaus aktiv.
Ergebnis: Eigentümer und aktueller geschäftlicher Bedarf können bewertet werden.
Einschränkung und Widerruf hängen weiterhin von Mandantenrichtlinie, Autorität, Berechtigungen, Lizenzierung, den dokumentierten Kontrollen des verbundenen Providers und der Möglichkeit ab, den resultierenden Zustand zurückzulesen.
Dass ein Provider die Aktion annimmt, beweist nicht, dass der Zugriff der Anwendung beendet wurde.
Für Ihr Team gebaut
Ein geplanter Überblick darüber, welche Apps auf geschäftliche E-Mails und Dateien zugreifen können, einfach erklärt.
Ein geplanter Ablauf, um App-Berechtigungen berechtigter Kunden zu prüfen, während jeder Kunde die Entscheidungshoheit behält.
Dauerhafte Berechtigungen nach Erscheinen des Moduls anhand lokaler Zuständigkeit und Richtlinien prüfen.
Eine App-Berechtigung in die größere Untersuchung zu Identität und Datenzugriff einbeziehen, sobald dies unterstützt wird.
Häufige Fragen
Bei der Steuerung von OAuth-Zustimmungen geht es darum, welche Apps dauerhaft auf Geschäftsdaten zugreifen können, was dieser Zugriff umfasst und wer ihn genehmigt hat. Application Protection soll künftig helfen, diese Berechtigungen zu prüfen und unterstützte Änderungen zu koordinieren. Das Modul ist noch nicht verfügbar.
Identity Protection betrachtet Zugriffe von Personen und Sitzungen. Das geplante Modul Application Protection würde sich auf dauerhafte App-Freigaben konzentrieren: welche Anwendung sie hält, welche Berechtigungen sie umfasst, wer zugestimmt hat und ob der Zugriff noch nötig ist.
Das kann passieren. Der geplante Ablauf würde daher die Freigabe, ihren Eigentümer, ihr Alter, ihren Umfang und gemeldete Aktivitäten erklären, bevor ein Team eine unterstützte Maßnahme lokal genehmigt. Eine Berechtigung einzuschränken kann angemessener sein als die gesamte Freigabe zu widerrufen.
Das geplante Konzept nutzt Berechtigungen, Zustimmungsprotokolle und App-Konfigurationen, um die mögliche Reichweite zu erklären. Dafür ist kein Lesen von Postfachnachrichten, Dokumenten oder Dateiinhalten vorgesehen. Prüfen Sie das endgültige Datenverarbeitungsmodell bei Veröffentlichung.
Eine dauerhafte Erteilung kann bestehen bleiben, nachdem sich das Projekt oder die Person geändert hat, die sie ursprünglich begründet hat. Application Protection ist darauf ausgelegt, die zustimmende Person, das Alter der Erteilung, ihre aktuellen Berechtigungen und deren Reichweite sichtbar zu machen, damit die Freigabe am heutigen Bedarf geprüft werden kann.
Nein. Die geplanten Wege zum Prüfen, Einschränken und Widerrufen hängen von der verbundenen Umgebung, Konfiguration, Berechtigungen, Lizenzen und den Funktionen des Anbieters ab. Die hier gezeigten Optionen sind Beispiele, keine derzeit in Application Protection verfügbaren Aktionen.
Application Protection ist noch nicht verfügbar und teilt daher derzeit kein App-Verzeichnis. Das geplante Modell soll Verzeichnis, Zustimmungsprotokolle und Fallbelege in der Kundenumgebung belassen. Die endgültigen Datengrenzen sind vor Veröffentlichung zu bestätigen.
Verfügbare Plattformfunktionen
Application Protection kommt in Kürze. Sehen Sie sich die bereits verfügbaren Plattformfunktionen an oder fragen Sie unser Team nach der Roadmap.