
Für Sicherheitsteams in Unternehmen
Viele Tools und Geschäftsbereiche. Eine gesteuerte Entscheidung.
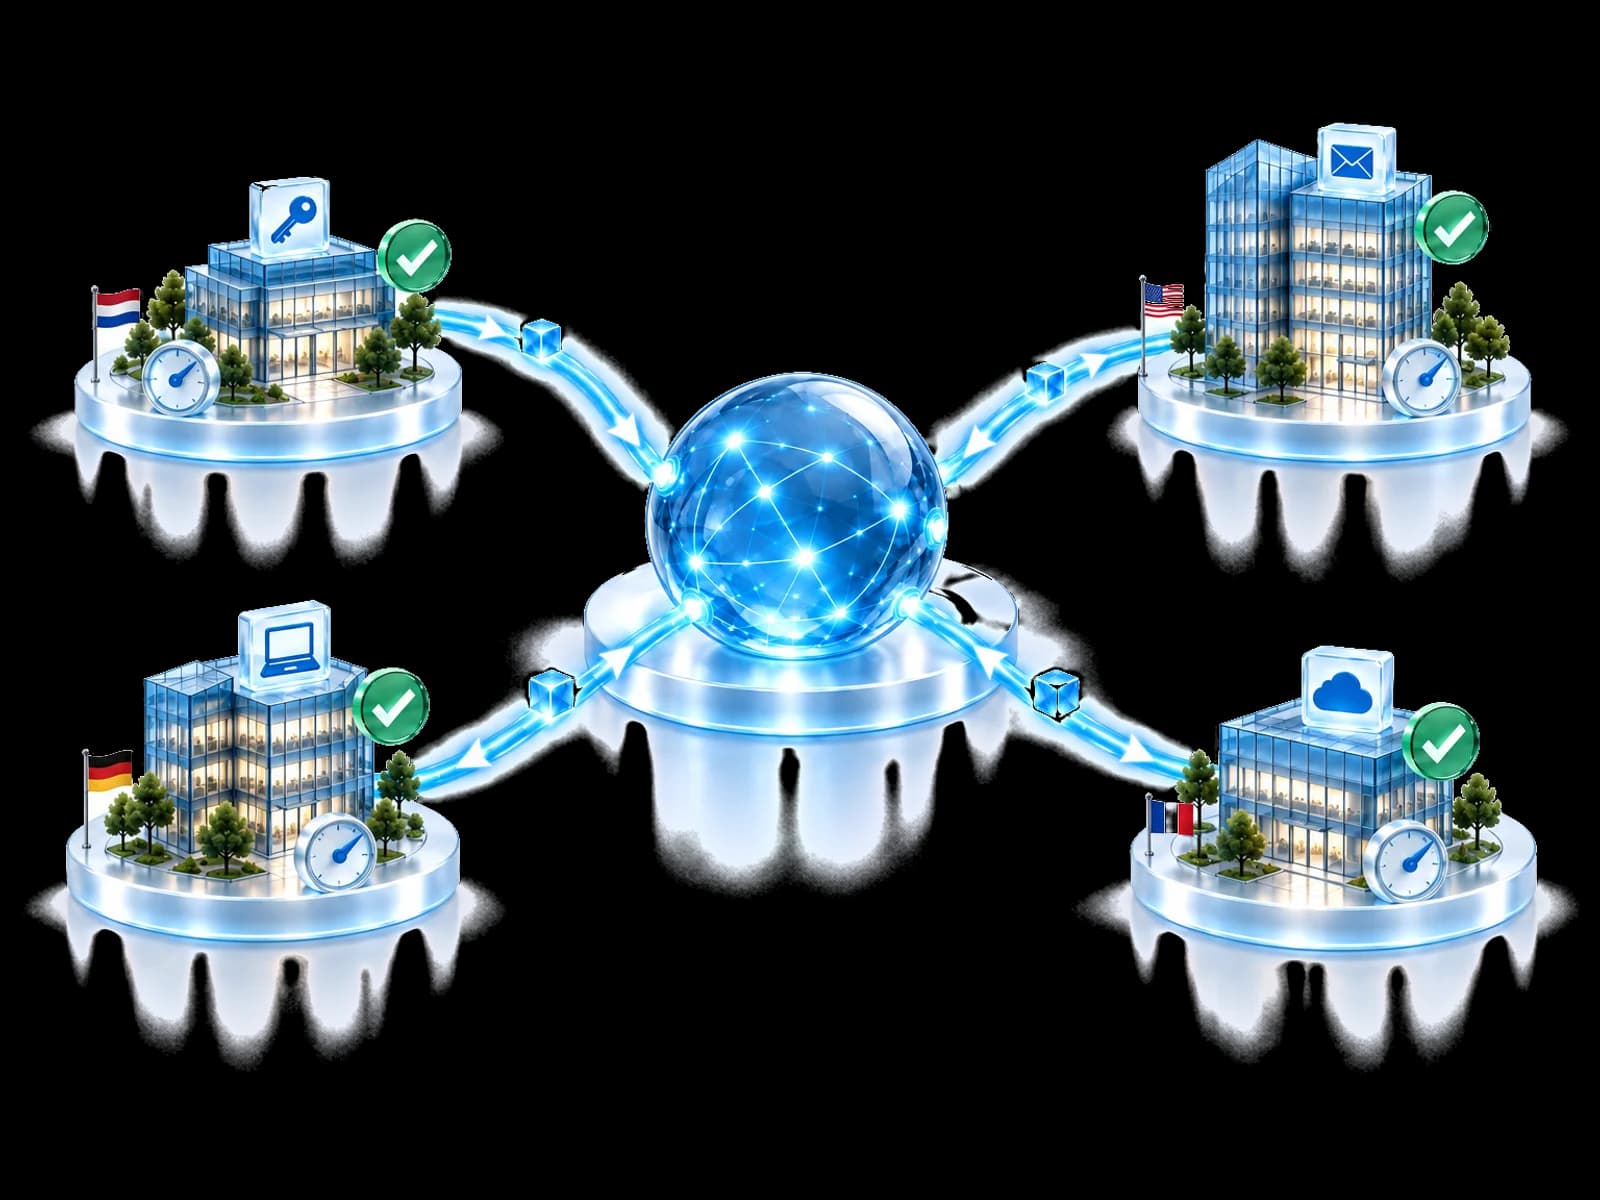
Verschiedene Geschäftsbereiche nutzen unterschiedliche Tools und Prozesse. UnifiedONE verbindet ihre Sicherheitsbelege, hilft Teams zu einer einheitlichen Entscheidung und koordiniert die Reaktion über unterstützte Microsoft-Kontrollen, nach lokaler Richtlinie und Freigabe.
Einheitlichkeit im ganzen Unternehmen, ohne lokale Zuständigkeit einzuebnen.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Maßnahmen hängen von lokaler Richtlinie, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
- Entwickelt in Europa
- Im Microsoft Marketplace verfügbar
- Arbeitet neben Ihren bestehenden Tools
- Lokale Richtlinien bleiben in Kraft
Das Problem
Ihre Umgebung liefert Signale. Ihr Team braucht trotzdem eine Entscheidung.
Jedes Tool sieht einen Teil eines Angriffs. Keines erzählt die ganze Geschichte oder hält alle Bereiche an einem Standard.
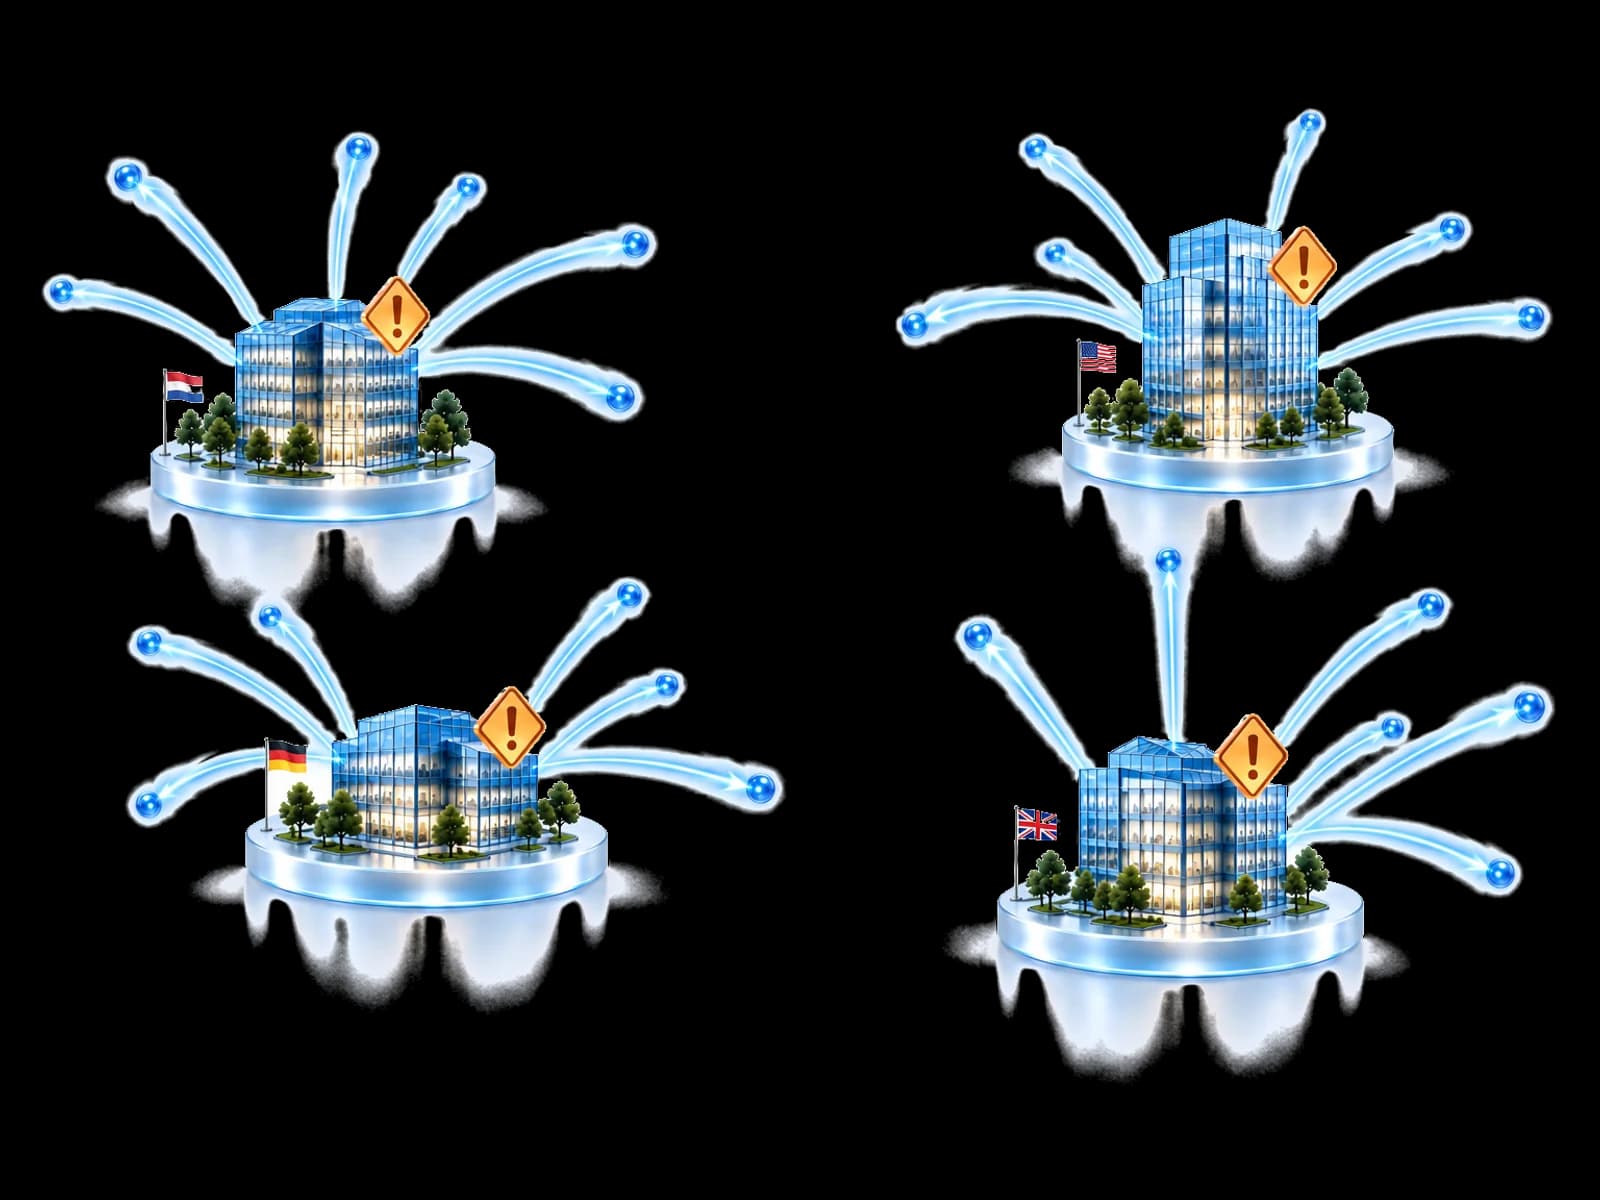
Jede Konsole für sich: Endpoint-KonsoleSieht eine blockierte Anmeldung auf einem Laptop. Kann nicht sagen, ob derselbe Akteur die E-Mail erreicht hat.
Mit UnifiedONE: Mit Identitäts- und E-Mail-Belegen in einem Fall verbunden.
Jede Konsole für sich: IdentitätskonsoleSieht fehlgeschlagene Anmeldungen aus einem unbekannten Netzwerk. Kann nicht sagen, ob ein Gerät betroffen ist.
Mit UnifiedONE: Gegen Geräte- und Community-Belege bewertet.
Jede Konsole für sich: E-Mail-KonsoleStellt eine Nachricht für ein Postfach unter Quarantäne. Kann nicht sagen, ob ein anderer Bereich sie erhalten hat.
Mit UnifiedONE: Auf Relevanz über alle Geschäftsbereiche geprüft.
Jede Konsole für sich: Ihr SOCGleicht mehrere Konsolen von Hand ab, bevor jemand handeln kann.
Mit UnifiedONE: Arbeitet mit einem Entscheidungsprotokoll und einem klaren nächsten Schritt.
So funktioniert es
Von verstreuten Belegen zu einer gesteuerten Reaktion.
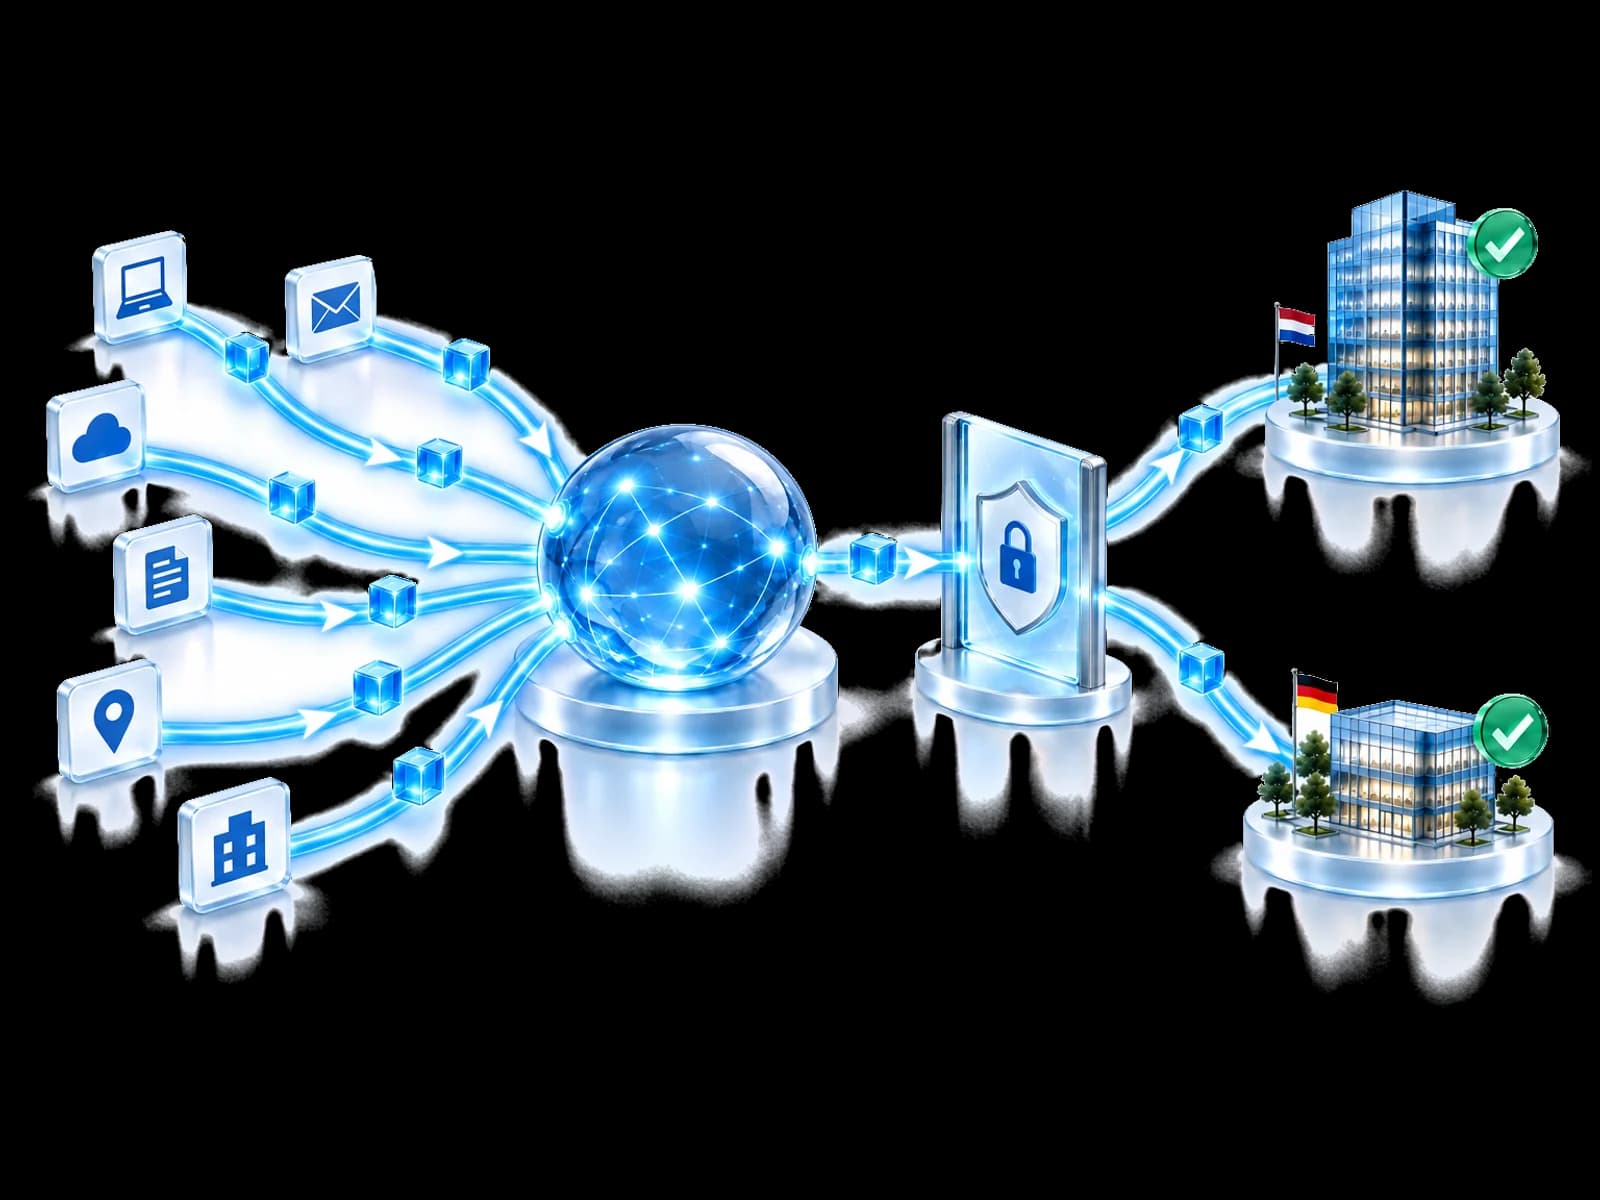
Jede Entscheidung folgt demselben nachvollziehbaren Weg und lässt sich später gegenüber Vorstand, Prüfern oder Versicherern erklären.
- 1
Belege verbinden
Signale aus unterstützten Microsoft-Diensten für Identität, E-Mail und Endpoint fließen in einem Fall zusammen.
- 2
Bedrohung validieren
UnifiedONE bewertet den Befund mit DCRE — Dynamic Confidence & Reputation und Community-Belegen.
- 3
Relevanz und Richtlinie prüfen
Gefährdung, Richtlinie und verfügbare Kontrollen jedes Bereichs werden geprüft, bevor etwas läuft.
- 4
Reaktion koordinieren
Zulässige Maßnahmen laufen über unterstützte Microsoft-Kontrollen oder warten auf die zuständige Freigabe.
- 5
Belege aufbewahren
Begründung, Freigaben und Ergebnis bleiben für spätere Prüfungen beim Protokoll.
Das Schutzergebnis
Einheitlich heißt nicht identisch handeln.
Wählen Sie einen Geschäftsbereich und sehen Sie, wie eine validierte Entscheidung auf unterschiedliche lokale Bedingungen trifft.
Geschäftsbereich wählen
Die Richtlinie erlaubt automatische Maßnahmen für diese Art von Bedrohung, und Identitäts- und E-Mail-Kontrollen sind verbunden.
Ergebnisse hängen von Relevanz, lokaler Richtlinie, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
Geschäftlicher Nutzen
Das Unternehmen steuern. Dem Vorstand erklären.
Sicherheitsverantwortliche brauchen einheitliche Entscheidungen, die sie vertreten können, keine weitere Konsole.
Einheitliche Standards
Alle Geschäftsbereiche folgen einer validierten Entscheidung, die lokale Zuständigkeit bleibt erhalten.
Klarere Entscheidungen
Analysten starten mit verbundenen Belegen, statt Konsolen von Hand abzugleichen.
Belege für den Vorstand
Begründung, Freigaben und Ergebnisse bleiben für Audit-, Vorstands- und Versicherungsfragen zusammen.
Mehr aus bestehenden Investitionen
Koordinieren Sie über unterstützte Microsoft-Kontrollen, statt ein weiteres Tool hinzuzufügen.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Governance und Souveränität
Zentraler Überblick. Lokale Zuständigkeit.
Entwickelt in Europa und auf europäische Datenschutzerwartungen ausgelegt. Jeder Bereich behält das letzte Wort über seine eigene Umgebung.
Sicherheit und Datenverarbeitung prüfenDie lokale Richtlinie entscheidet
Die Richtlinie jedes Bereichs entscheidet, ob eine Maßnahme automatisch läuft oder auf Freigabe wartet.
Nur Angreifer-Indikatoren werden geteilt
Namen, Benutzer, Inhalte und Dateien werden nicht zwischen Umgebungen geteilt.
Lücken bleiben sichtbar
Nicht verfügbare Kontrollen und offene Freigaben werden festgehalten und nie als Schutz gezeigt.
Ersetzt UnifiedONE unser SIEM, XDR oder SOC?
Nein. Ihr SOC behält seine Tools und seine Zuständigkeit, ganz gleich von welchem Anbieter. UnifiedONE ergänzt validiertes Wissen und koordiniert unterstützten Schutz in Ihren Microsoft-Mandanten.
Können Geschäftsbereiche unterschiedliche Richtlinien behalten?
Ja. Richtlinien, Berechtigungen und Freigaben werden lokal festgelegt. Eine validierte Entscheidung kann in verschiedenen Bereichen zu unterschiedlichen Ergebnissen führen.
Wie zeigen wir Entscheidungen gegenüber Prüfern oder dem Vorstand?
Jede Entscheidung hält Belege, Begründung, Freigaben und Ergebnis zusammen. Board-Ready Evidence und Control Fabric machen daraus prüfbare Berichte.
Was verlässt unsere Umgebung?
Wenn Sie an der breiteren Community teilnehmen, können nur Angreifer-Indikatoren wie schädliche Domains, IP-Adressen, URLs und Datei-Hashes geteilt werden. Namen, Benutzer, Inhalte und Dateien werden nicht zwischen Teilnehmern geteilt.
Mit welchen Umgebungen arbeitet UnifiedONE?
UnifiedONE verbindet sich über Microsoft Entra ID mit berechtigten Microsoft-Mandanten und arbeitet mit unterstützten Microsoft-Sicherheitsdiensten wie Microsoft Defender und Intune, sofern Sie sie nutzen. Microsoft Defender for Endpoint ist bereits heute integriert; andere Endpoint-Produkte bleiben bestehen, und Integrationen mit ihnen sind im Rahmen unserer Multi-Vendor-Roadmap geplant. Sprechen Sie mit uns über den Rest Ihrer Umgebung und darüber, was jede Verbindung unterstützt.
Nächster Schritt
Die Entscheidung auf Ihre Umgebung abbilden.
Treten Sie der Community bei und starten Sie das geführte Onboarding, oder besprechen Sie Ihren Stack, Ihre Geschäftsbereiche und Pflichten mit unserem Team.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.