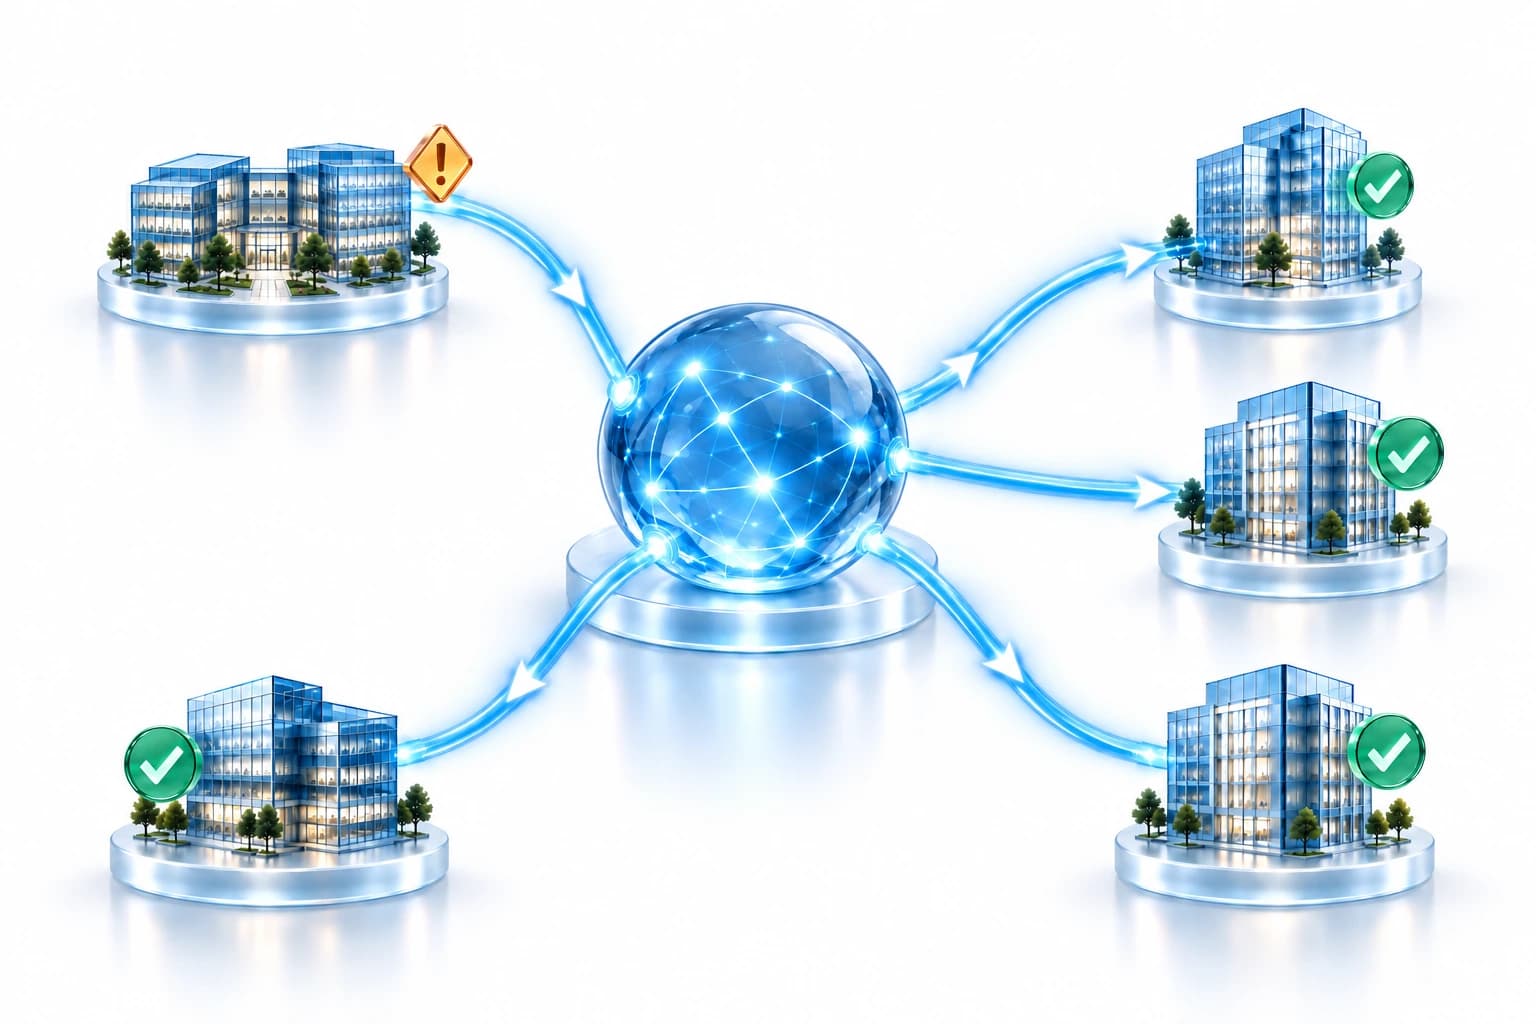
UnifiedONE ist eine niederländische Plattform für Security Operations und mandantenübergreifenden Schutz. Wir validieren Bedrohungssignale vieler Sicherheitsanbieter und machen daraus koordinierten Schutz für berechtigte Kundenumgebungen, über die Tools, die Sie bereits nutzen.
Einmal untersuchen. Viele schützen. Ihr Team behält die Kontrolle.
Verbundene Mandanten. Gemeinsamer Schutz.Derselbe Abwehrvorteil für Unternehmen unterschiedlicher Größe.
Beispiel mit verbundenen Kontrollen und vorab genehmigten Richtlinien. Branchen, Standorte und Benutzerzahlen dienen nur zur Veranschaulichung.
In den Niederlanden entwickeltIm Microsoft Marketplace gelistetKein zusätzlicher Agent nötigLokale Kontrolle behalten
01 / Das Problem
Starke Sicherheit. Isolierter Schutz.
Sicherheitsanbieter schützen jeden Mandanten gut. Doch Bedrohungswissen, Untersuchungen und KI-Erkenntnisse bleiben in jeder Umgebung isoliert. Angreifer nutzen überall dieselben Werkzeuge, während Verteidiger dieselbe Arbeit wiederholen.
Ohne gemeinsames LernenGetrennte Untersuchungen
Organisation AUntersuchen
Organisation BErneut untersuchen
Organisation CVon vorn beginnen
Gleiche Bedrohung. Gleiche Untersuchung. Schon wieder.
Wiederholte Untersuchungen, Reaktion Mandant für Mandant und steigende SOC-Kosten. Selbst was KI lernt, bleibt in einem Mandanten.
Mit UnifiedONEKollektiver Schutz
Ein Befund
Einmal untersuchen. Viele schützen.
UnifiedONE macht aus isolierten Untersuchungen kollektiven Schutz. Eine validierte Erkenntnis kann helfen, andere berechtigte Organisationen über deren eigene freigegebene Kontrollen zu schützen.
MicrosoftSicherheitsökosystem
UnifiedONEKontext → Entscheidung → Reaktion
IdentitätKontorisiko verstehen
GeräteSicherheitsnachweise verknüpfen
SignaleErkenntnisse zusammenführen
KontrollenGenehmigte Maßnahme koordinieren
Auf die Sicherheit zugeschnitten, die Sie bereits nutzen.
Ihre Microsoft-Tools. Die Intelligence von UnifiedONE.
02 / Die Lösung
Behalten Sie Ihre Tools. Verbinden Sie, was sie lernen.
Wir ersetzen nichts. UnifiedONE führt Signale aus Microsoft Security, vertrauenswürdigen Threat-Feeds und der Community zusammen und macht aus validierter Intelligence Schutz über Mandanten hinweg.
01
Signale zusammenführen
Erkenntnisse aus Microsoft Security, Threat-Feeds und Community-Beobachtungen fließen in eine gemeinsame Sicht auf die Bedrohung.
02
Wissen, was vertrauenswürdig ist
DCRE — Dynamic Confidence & Reputation korreliert und bewertet jede Bedrohung, bevor sie zu vertrauenswürdiger Intelligence wird.
03
Schützen, bevor Schaden entsteht
Front Gate Protection wendet berechtigten Schutz über die Microsoft-Sicherheitstools an, die Sie bereits besitzen, gemäß Ihrer Richtlinie.
Verfolgen Sie einen Befund von der Entdeckung bis zur lokalen Reaktion.
Eine bösartige Domain wird entdecktBeispiel · keine Live-Aktivität
01 / Entdecken
Organisation A
Eine Bedrohung wird untersucht. Die Bedrohung wird bestätigt.
Bösartige Domain bestätigt
→
02 / Prüfen und teilen
UnifiedONE
Korreliert und bewertet den Befund. Prüft, wo er sonst noch relevant ist.
Validierte Intelligence
→
03 / Lokale Reaktion
Ihre Organisation
Das Ergebnis
Eine genehmigte Sperre wird angewendet.
Die bösartige Domain wird über ein verbundenes Sicherheitstool blockiert. Grundlage dafür ist die validierte Erkenntnis einer anderen Organisation.
✓
Dieselbe Intelligence kann zu unterschiedlichen Ergebnissen führen. Maßnahmen hängen von Relevanz, lokalen Richtlinien, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
Verschiedene MSPs. Verschiedene Tools. Eine gemeinsame Abwehr.
MSPs und MSSPs weltweit müssen sich weder kennen noch dieselben Sicherheitstools nutzen, um sich gegenseitig zu schützen. Trifft eine teilnehmende Organisation auf eine Bedrohung, validiert UnifiedONE die Intelligence und macht dieses Wissen zu Schutz für die gesamte Community.
Eine Organisation lernt. Das Netzwerk wird stärker.
Behalten Sie Ihre Tools
UnifiedONE integriert sich in Ihr Sicherheitsökosystem. Wir ersetzen es nicht.
Herstellerübergreifende Intelligence
Bedrohungswissen aus verschiedenen Quellen und Sicherheitsökosystemen stärkt die kollektive Intelligence.
Kollektive Abwehr
Jede validierte Erkenntnis kann das gesamte teilnehmende Netzwerk stärken.
Schutz, bevor Schaden entsteht
Für verbundene Microsoft-Mandanten kann validierte Intelligence über vorhandene Microsoft-Sicherheitskontrollen zu präventivem Schutz werden.
So funktioniert Community Shared Defence
1
Erkennen
Eine teilnehmende Organisation oder eine integrierte Intelligence-Quelle erkennt eine Bedrohung.
2
Validieren
UnifiedONE korreliert, bewertet und validiert die Intelligence, bevor sie zu vertrauenswürdigem Wissen wird.
Datenschutzkonforme Intelligence stärkt teilnehmende Organisationen über das kollektive Abwehrnetzwerk.
4
Schützen
Bei verbundenen Microsoft-Mandanten kann validierte Intelligence über die bereits vorhandenen Microsoft-Sicherheitstools angewendet werden.
Heute durchgesetzt über Microsoft Entra ID, Microsoft Defender for Endpoint und Microsoft Defender for Office 365.
Eine Bedrohung. Eine Lektion. Ein stärkeres Netzwerk.
05 / Geschäftlicher Nutzen
Nutzen für heute. Ein sichereres Morgen.
UnifiedONE hilft MSPs, MSSPs, SOC-Teams und Organisationen, Bedrohungsinformationen in echten Schutz zu verwandeln. Mehr Effizienz, stärkere Sicherheit und neue Chancen.
Ersetzt dies unsere vorhandenen Sicherheitstools?+
Nein. Wir ersetzen nichts. UnifiedONE arbeitet mit den Sicherheitstools, die Sie bereits nutzen, ergänzt validierte Intelligence und koordiniert den Schutz über die Kontrollen, die Sie bereits haben.
Müssen alle teilnehmenden MSPs dieselben Sicherheitstools nutzen?+
Nein. UnifiedONE verbindet Intelligence über verschiedene Sicherheitsökosysteme hinweg. Heute kann validierte Intelligence bei verbundenen Microsoft-Mandanten über die Microsoft-Sicherheitstools angewendet werden, die dort bereits im Einsatz sind.
Ist dies sowohl für kleine Unternehmen als auch für Großunternehmen geeignet?+
Ja. Kleine Unternehmen und Großunternehmen profitieren von denselben gemeinsamen Bedrohungsinformationen. Die für jede Organisation verfügbare Reaktion hängt von ihren verbundenen Tools, Richtlinien, Berechtigungen und Lizenzen ab.
Können andere Organisationen auf unsere Kundendaten zugreifen?+
Das Teilen von Abwehrwissen gewährt anderen Organisationen keinen Zugriff auf Ihre Umgebung. Im dokumentierten Datenverarbeitungsmodell finden Sie den Umfang und die Grenzen der Teilnahme.
Sicherheit sollte nicht an der Grenze eines Mandanten, eines Kunden oder eines Anbieters enden. Treten Sie der Community bei und lassen Sie jede validierte Bedrohung Ihren Schutz stärken.