
Für kleine und wachsende Unternehmen
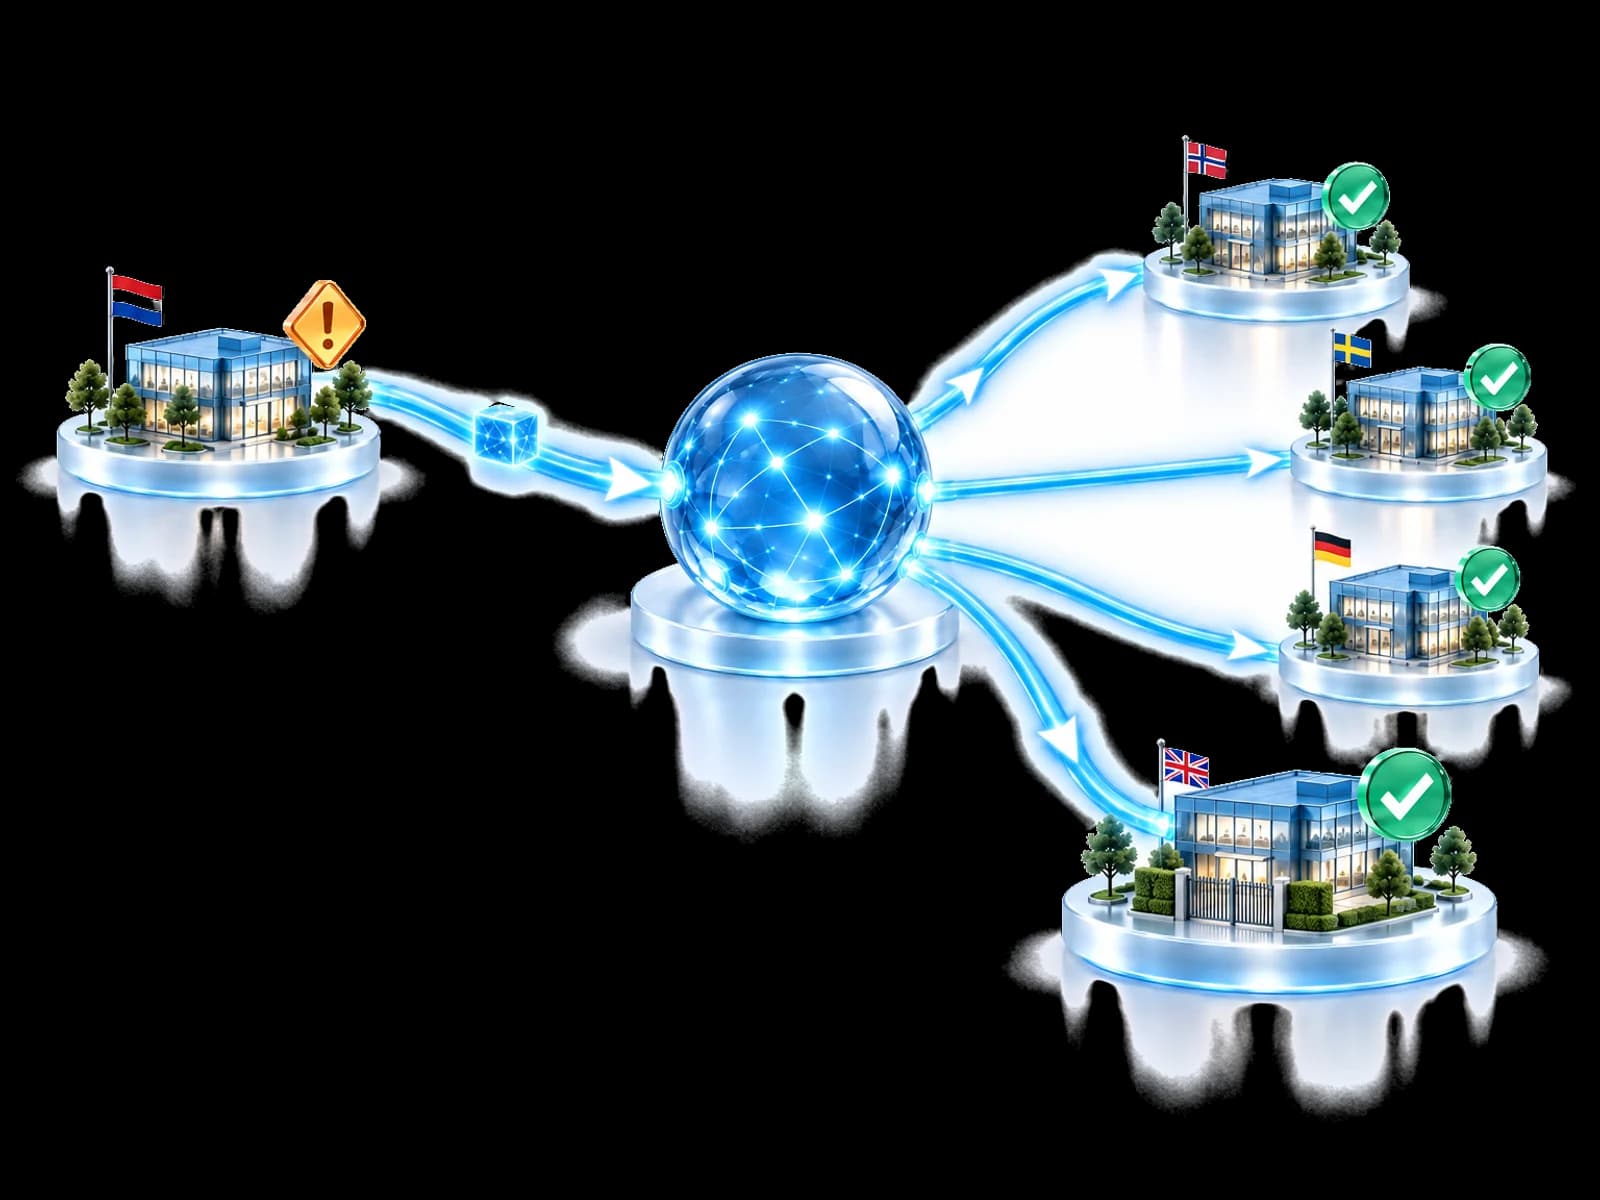
Wenn ein Unternehmen eine Bedrohung entdeckt, kann Ihres darauf vorbereitet sein.
UnifiedONE kann Bedrohungen, die bei anderen Organisationen bestätigt wurden, in unterstützten Schutz für Ihre berechtigte Microsoft-365-Umgebung umsetzen, neben den Sicherheitstools, die Sie bereits nutzen. So erhalten Sie breiteres Sicherheitswissen, ohne ein eigenes Sicherheitsteam aufzubauen.
Sie entscheiden, was automatisch läuft und was auf Ihre Freigabe wartet.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Maßnahmen hängen von Ihrer Richtlinie, Ihren Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
- Entwickelt in Europa
- Im Microsoft Marketplace verfügbar
- Behalten Sie Ihre bestehenden Tools
- Sie behalten die Kontrolle
Das Problem
Kleine Teams erleben dieselben Angriffe wie große.
Phishing, gefälschte Rechnungen und gestohlene Passwörter treffen Unternehmen jeder Größe. Der Unterschied ist, wer Zeit hat, sich darum zu kümmern.
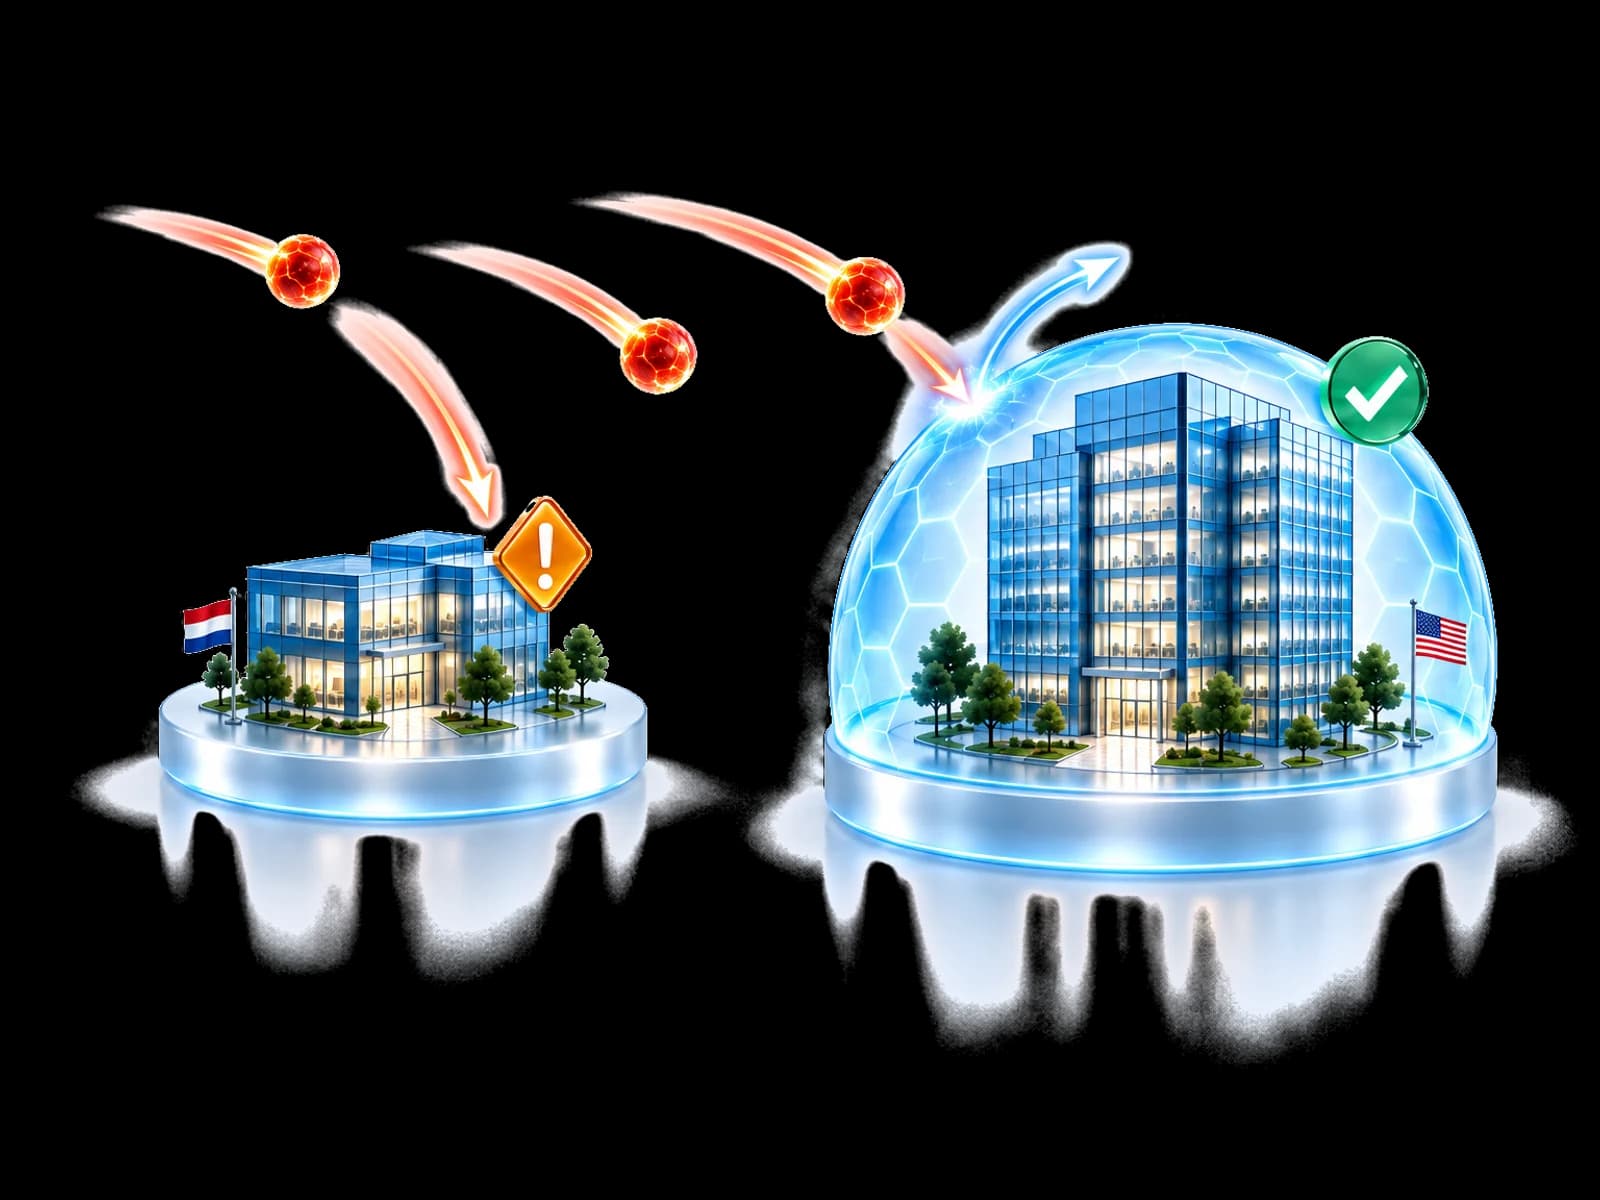
Heute: Niemand hat Zeit für PrüfungenEine verdächtige E-Mail kommt zwischen zwei Kundengesprächen. Niemand weiß, ob man sie ignorieren kann.
Mit UnifiedONE: UnifiedONE gleicht sie mit Bedrohungen ab, die andere Organisationen bereits bestätigt haben.
Heute: Bezahlte Tools bleiben halb ungenutztIhre Lizenzen enthalten Sicherheitskontrollen, doch die Einrichtung braucht Fachwissen und Zeit.
Mit UnifiedONE: Freigegebene Maßnahmen laufen über unterstützte Microsoft-Kontrollen in Ihrem Mandanten.
Heute: Jedes Unternehmen lernt alleinDer Rechnungsbetrug, der gestern ein anderes Unternehmen traf, kann Sie heute noch erreichen.
Mit UnifiedONE: Eine bei einer Organisation bestätigte Bedrohung kann andere in der Community schützen.
So funktioniert es
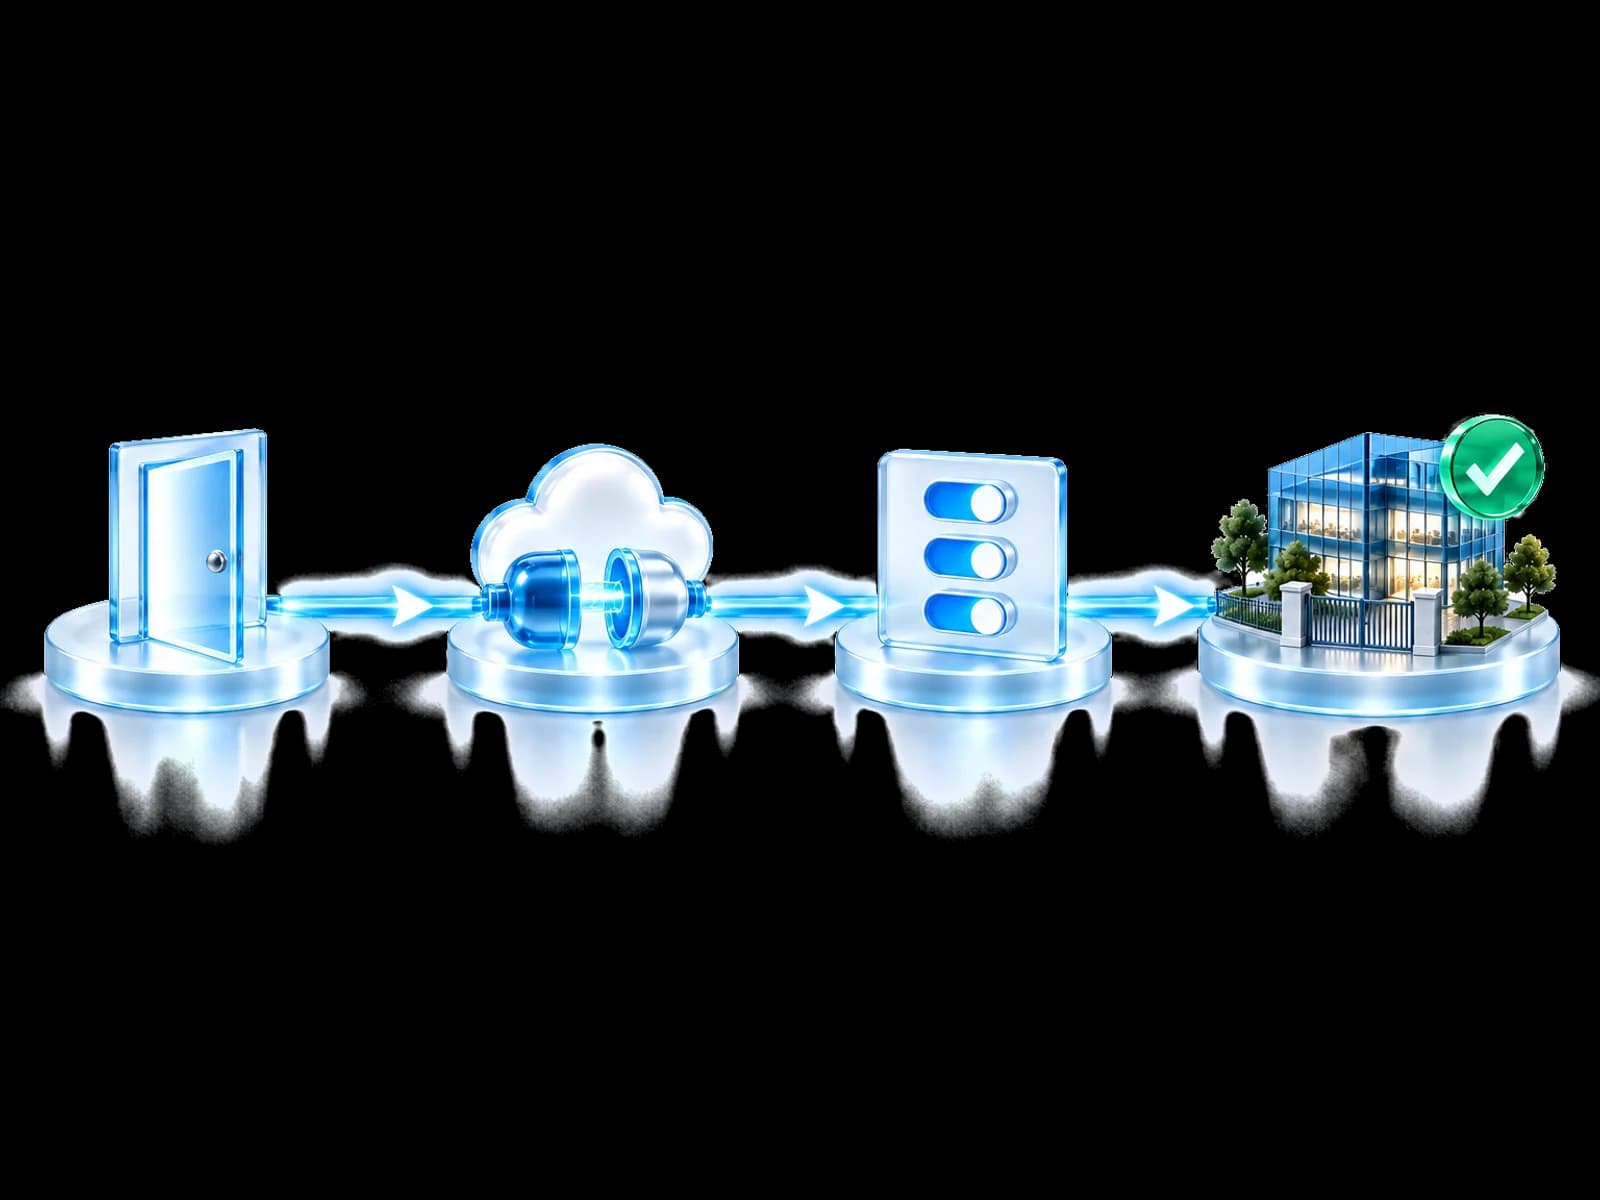
Startklar in vier klaren Schritten.
Das geführte Onboarding begleitet Sie durch jeden Schritt. Ihr IT-Dienstleister kann jederzeit dazukommen.
- 1
Konto erstellen
Treten Sie der Community bei und starten Sie das geführte Onboarding.
- 2
Mandanten verbinden
Verbinden Sie Ihren Microsoft-365-Mandanten: Nötig sind Entra ID P1 oder höher und die Zustimmung eines globalen Administrators.
- 3
Regeln wählen
Legen Sie fest, welche Schutzmaßnahmen automatisch laufen und welche auf Sie warten.
- 4
Von der Community profitieren
In der Community validierte Bedrohungen fließen in Ihren Schutz ein.
Das Schutzergebnis
Dieselbe Bedrohung. Ihre Regeln entscheiden.
Wählen Sie eine Regel und sehen Sie, was passiert, wenn eine anderswo bestätigte Bedrohung Ihr Unternehmen erreicht.
Ihre Regel
Unterstützte Microsoft-Kontrollen für E-Mail und Identität setzen die Sperre um, auf Basis dessen, was eine andere Organisation bereits bestätigt hat.
Ergebnisse hängen von Relevanz, Ihrer Richtlinie, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
Geschäftlicher Nutzen
Schutz auf Unternehmensniveau, ganz einfach.
Cybersecurity für KMU, die Ihre Zeit, Ihr Budget und Ihre gewohnte Arbeitsweise respektiert.
Weniger Zeit für Sicherheitssorgen
Klare Antworten und vorgeschlagene Maßnahmen statt Alarme, die Sie erst entschlüsseln müssen.
Mehr aus dem, was Sie bezahlen
Nutzen Sie die Sicherheitskontrollen, die in Ihren Microsoft-Lizenzen bereits enthalten sind.
Wissen aus der Community
Profitieren Sie von Bedrohungen, die andere Organisationen bereits bestätigt haben.
Arbeitet mit Ihrem IT-Dienstleister
Betreiben Sie es selbst oder holen Sie Ihren MSP dazu. Entscheidungen bleiben in beiden Fällen klar.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Ihr Unternehmen, Ihre Kontrolle
Breiteres Lernen. Ihre Entscheidungen.
Lernen Sie aus Bedrohungen, die anderswo gesehen wurden, und behalten Sie die Kontrolle über Ihr eigenes Unternehmen.
Sicherheit und Datenverarbeitung prüfenSie legen die Regeln fest
Ihre Richtlinie entscheidet, ob eine Maßnahme automatisch läuft oder auf Sie wartet.
Ihre Daten bleiben Ihre
Geteilt werden nur Angreifer-Indikatoren wie schädliche Domains und Links. Ihre E-Mails, Dateien und Mitarbeitenden nicht.
Nichts wird versteckt
Fehlende Kontrollen und offene Freigaben werden klar angezeigt und nie als Schutz dargestellt.
Brauche ich ein Sicherheitsteam oder einen IT-Experten?
Ein großes Sicherheitsteam ist nicht nötig. Das geführte Onboarding hilft Ihnen, Ihre Tools zu verbinden und Ihre Regeln festzulegen. Arbeiten Sie bereits mit einem IT-Dienstleister oder MSP, kann er es mit Ihnen betreiben.
Ersetzt es meinen Virenschutz oder meine Microsoft-Sicherheit?
Nein. Behalten Sie Ihren Virenschutz, ganz gleich von welchem Anbieter. UnifiedONE ergänzt Ihre Microsoft-365-Umgebung um unterstützten Schutz. Microsoft Defender for Endpoint ist bereits integriert; Integrationen weiterer Sicherheitsanbieter sind geplant, deshalb führt UnifiedONE über deren Produkte noch keine Maßnahmen aus.
Können wir UnifiedONE kostenlos testen?
Ja. Wenn Sie mit einem IT-Dienstleister arbeiten, kann er Sie während seiner 30-tägigen Testphase onboarden. Wenn nicht, fragen Sie uns nach einem Zugangscode und testen Sie UnifiedONE in Ihrem eigenen Microsoft-Mandanten.
Was kostet es?
Die Pläne werden pro Benutzer und Monat berechnet und monatlich abgerechnet. Die Preisseite zeigt, was jeder Plan enthält. So können Sie klein anfangen und später Ebenen ergänzen.
Macht das Teilen von Bedrohungen mein Unternehmen angreifbar?
Geteilt werden können nur Angreifer-Indikatoren wie eine schädliche Domain, ein Link oder ein Datei-Fingerabdruck, im Rahmen der Teilnahme- und Datenverarbeitungsregeln der Plattform. Kundenidentitäten und Rohdaten der Mandanten werden nicht zwischen Teilnehmern geteilt.
Was passiert, nachdem ich beigetreten bin?
Sie erstellen Ihr Konto und starten das geführte Onboarding. Sie verbinden Ihre Umgebung, legen fest, welche Maßnahmen automatisch laufen und welche Ihre Freigabe brauchen, und profitieren dann von validiertem Community-Wissen.
Jetzt starten
Schützen Sie Ihr Unternehmen mit dem, was andere gelernt haben.
Erstellen Sie Ihr Konto, verbinden Sie Ihre Tools und wählen Sie Ihre Regeln. Das geführte Onboarding begleitet Sie durch jeden Schritt.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.