
Umgebung für UmgebungUnbekannter Zustand
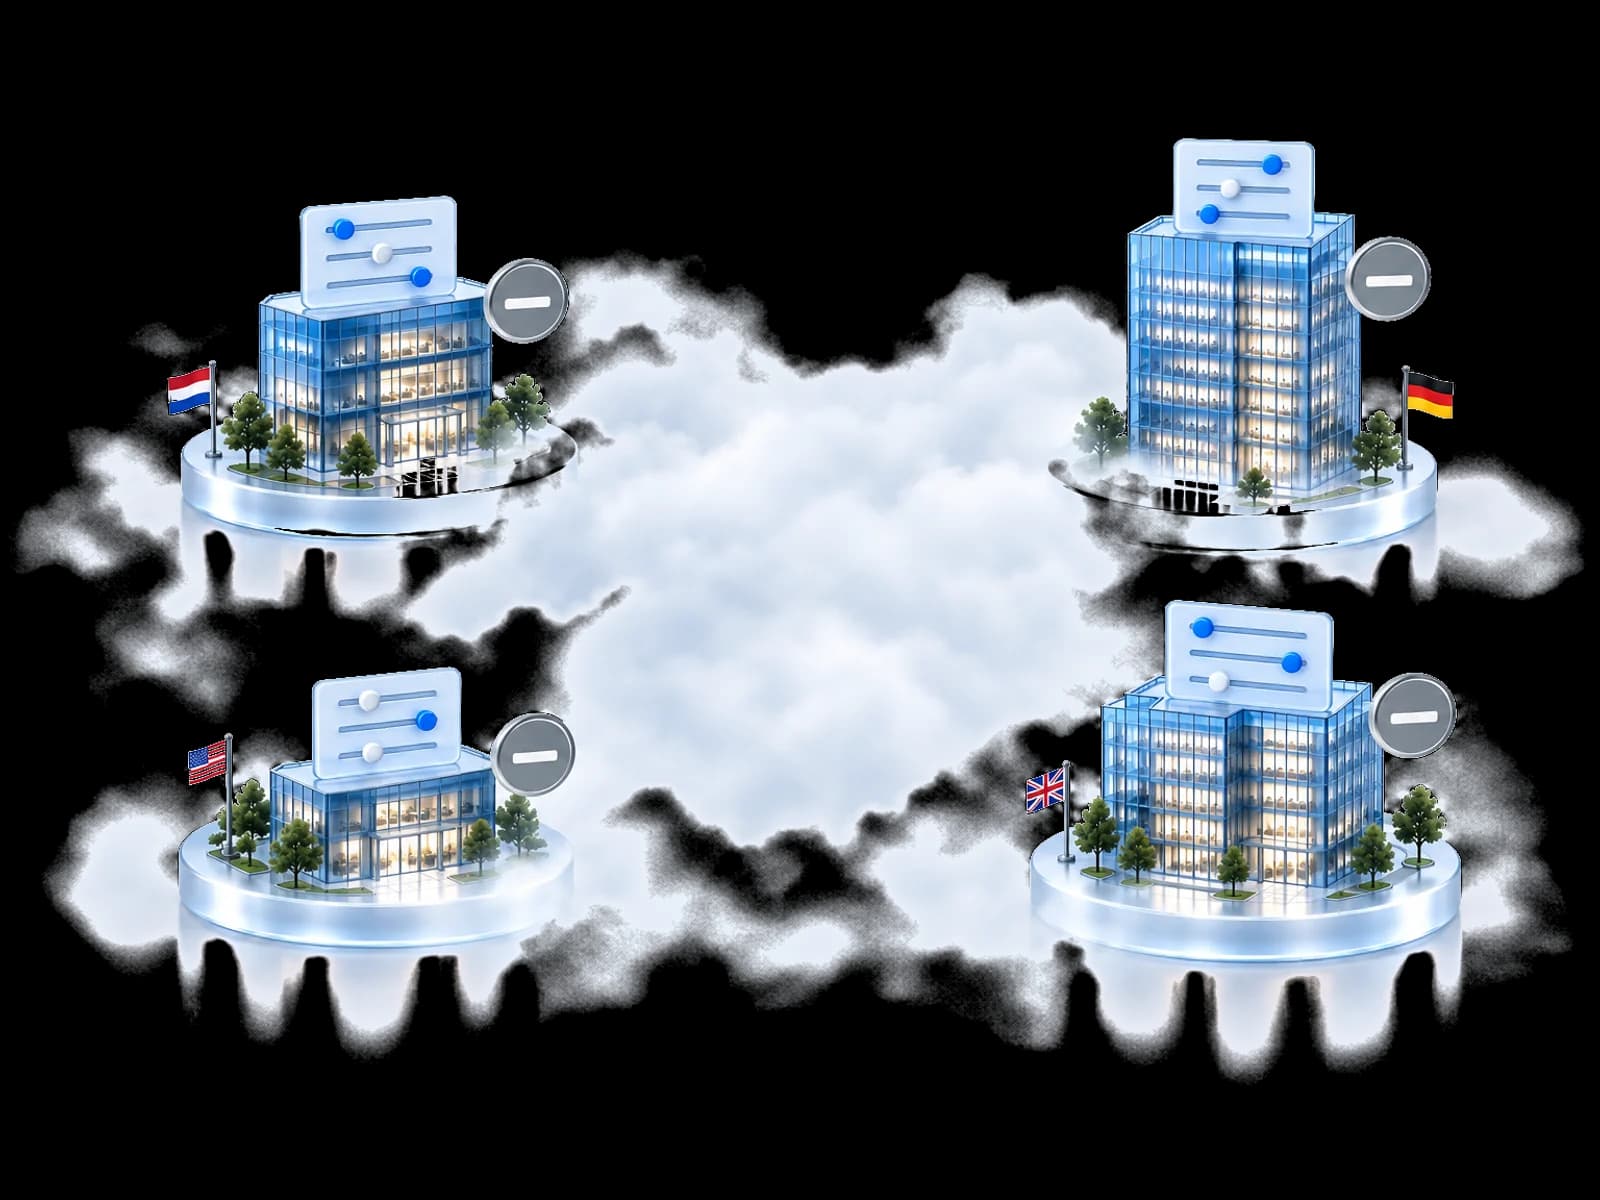
Niemand weiß, was wirklich konfiguriert ist.
Jede Umgebung von Hand zu prüfen dauert Tage und ist sofort veraltet.
Governance & Control Fabric
Definieren Sie eine Sicherheits-Baseline, sehen Sie, wo jede Umgebung davon abweicht, und entscheiden Sie, was korrigiert wird. Genehmigte lokale Ausnahmen bleiben sichtbar, statt im Rauschen zu verschwinden.
Einheitliche Sicherheit. Keine Überraschungen.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
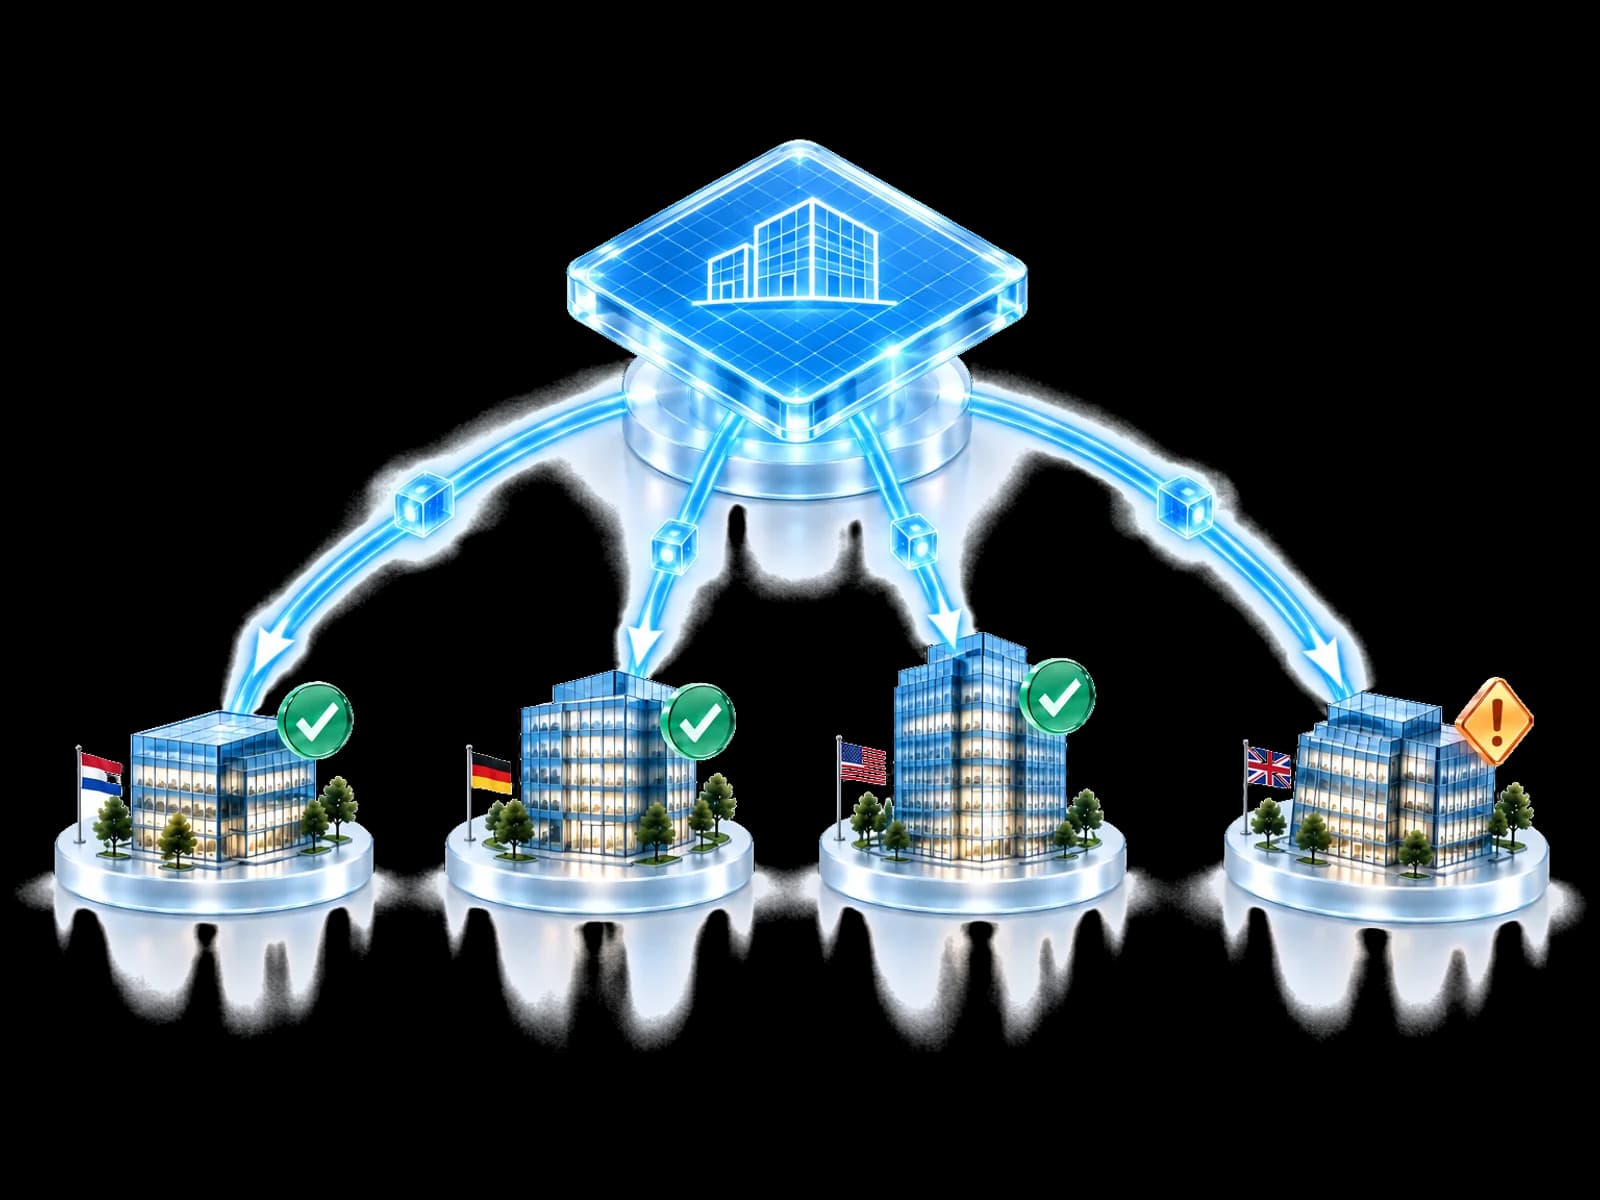
Das Problem
Hier ein schneller Fix, dort eine neue Umgebung. Mit der Zeit passen die Umgebungen nicht mehr zum Standard, und niemand weiß genau, wo.
Jede Umgebung von Hand zu prüfen dauert Tage und ist sofort veraltet.
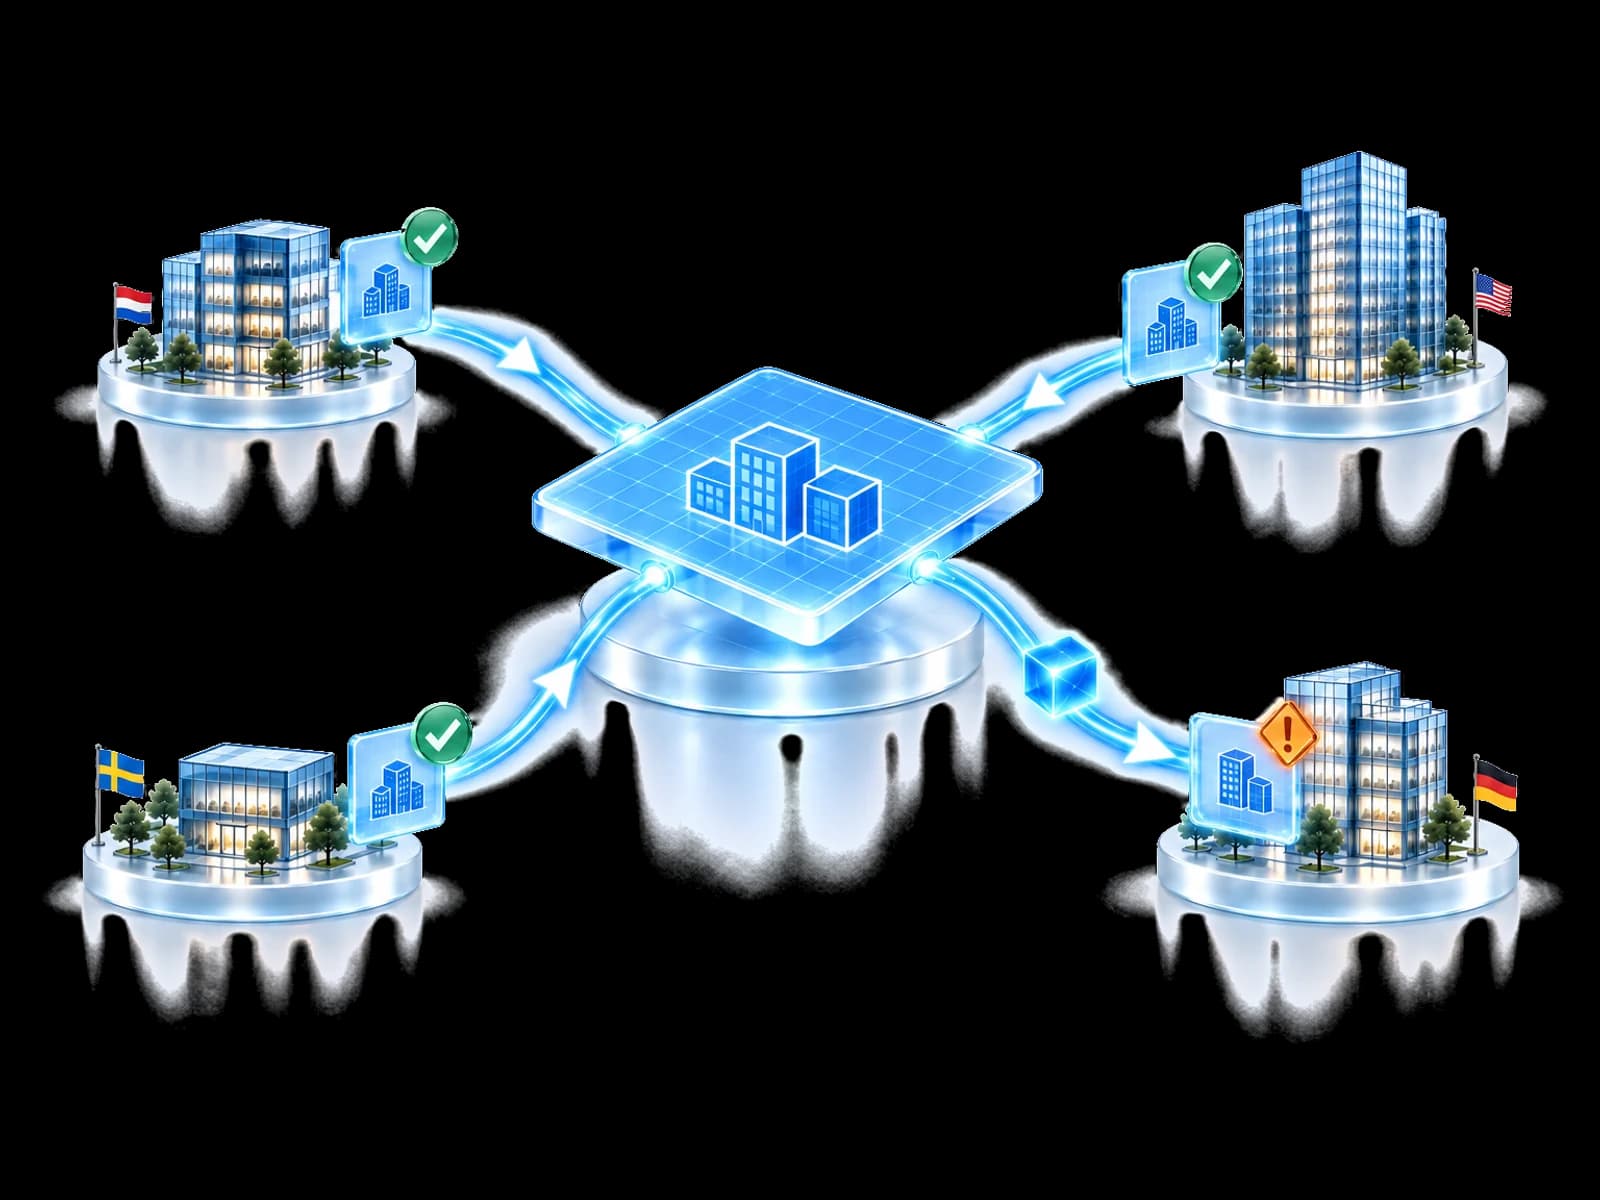
Control Fabric vergleicht jede Umgebung mit Ihrer Baseline und leitet Korrekturen zur Genehmigung weiter, mit dokumentierten Ausnahmen.
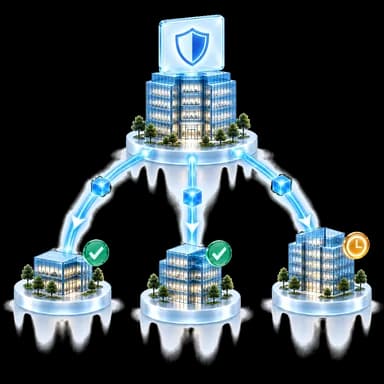
Richtlinienvererbung
Eine Baseline lässt sich teilen, ohne vorzugeben, dass jede Umgebung gleich ist.
EntscheidungsverantwortungRegionale Sicherheitsverantwortung
GeltungsbereichAusgewählte Authentifizierungskontrollen
AuslesungEin lesbarer Wert weicht ab. Vor einer Korrektur Verantwortung und gültige Ausnahmen prüfen.
Diese Bezeichnungen erklären den Ablauf. Das Beispiel ändert keine verbundene Umgebung.
Auslesen und Korrektur hängen von Anbieterunterstützung, Berechtigungen, Lizenzierung, Anspruch und Freigaberichtlinie ab. Fehlende Fähigkeiten werden nie als ausgerichtet gemeldet.
Korrekturprotokoll
Baseline-Referenz, beobachtete Abweichung, Verantwortungsentscheidung und letzten lesbaren Zustand zusammenhalten.
Für Ihr Team gebaut
Wichtige Sicherheitseinstellungen beibehalten, während sich Ihr Unternehmen verändert.
Einen Standard für alle Kunden anwenden und zeigen, wo er eingehalten wird.
Geschäftsbereiche an der Konzernrichtlinie ausrichten, mit sichtbaren Ausnahmen.
Wissen, ob die Kontrollen, auf die Sie sich verlassen, wirklich konfiguriert sind.
Häufige Fragen
Eine Baseline ist die genehmigte Konfiguration, die jeder Tenant halten soll: Authentifizierungsrichtlinie, administrative Rollen, ständige Zugriffsrechte, Gerätekonformität, externe Freigabe, App-Zustimmung, Datenschutzeinstellungen und Protokollierung. UnifiedONE liest den aktuellen Zustand jedes verbundenen Tenants, vergleicht ihn mit dieser Baseline und korrigiert den Unterschied in dem Modus, den Sie für diese Kontrolle gewählt haben. Sie legen die Baseline fest. Sie wird Ihnen nicht als feste Meinung vorgesetzt.
Eine Bewertung sagt Ihnen, wo Sie an dem Tag stehen, an dem sie läuft. Sie überreicht eine geordnete Liste und hört dort auf. Control Fabric macht aus der Liste einen durchgesetzten Standard und prüft ihn weiter, sodass eine im nächsten Monat gelockerte Einstellung als Unterschied gemeldet und nicht erst bei der nächsten Bewertung entdeckt wird. Die Bewertung ist hier der erste von fünf Schritten, nicht das Produkt.
Drift ist jede Änderung, die einen Tenant von seiner genehmigten Konfiguration wegbewegt: eine für ein Projekt gelockerte Richtlinie, eine erteilte und vergessene Ausnahme, eine bei der Fehlersuche umgestellte Einstellung. UnifiedONE vergleicht die laufende Konfiguration fortlaufend mit der Baseline. Der Unterschied wird gemeldet, wenn er passiert, und trägt den alten Wert, den neuen Wert, die Uhrzeit und das Konto, das ihn verursacht hat.
Nur wenn Sie es so festlegen, und nur pro Kontrolle. Beobachten ändert überhaupt nichts. Unterstützen schlägt die Korrektur vor und wartet auf die Freigabe einer benannten Person, und damit starten die meisten Teams. Handeln korrigiert selbstständig, aber nur für die von Ihnen freigegebenen Kontrolltypen und nur wenn Autorität des Tenants, Rolle, Berechtigung, Fähigkeit des Anbieters, Lizenzierung, Ausnahmefenster, Freigabe- und Audit-Anforderungen alle erfüllt sind.
Es liefert die Konfigurationsnachweise, die für diese Gespräche gebraucht werden. Ihre Baseline-Kontrollen werden den Framework-Bereichen zugeordnet, die sie unterstützen, und ein Nachweispaket entsteht aus dem realen Zustand Ihrer Tenants: Sicherheitslage über die gesamte Umgebung, Richtlinienkonformität Kontrolle für Kontrolle und Framework-Ausrichtung mit den zugrunde liegenden Datensätzen. UnifiedONE zertifiziert Sie nicht nach einem Framework, und kein Werkzeug kann das. Es nimmt Ihnen die Woche manueller Sammelarbeit ab, die sonst vor den Fragen des Prüfers steht.
Sie erteilen sie, und die Ausnahme wird Teil des Nachweises statt ein Loch darin. Jede Ausnahme trägt einen Verantwortlichen, einen Grund und ein Enddatum. Ein Tenant außerhalb der Baseline erscheint damit als genehmigte Ausnahme und nicht als stille Drift, und die Ausnahme läuft aus, wenn niemand sie bewusst verlängert.
Microsoft-Umgebungen werden unterstützt und häufig auf diese Weise verwaltet, aber sie sind eine verbundene Umgebung, keine Voraussetzung und keine entscheidende Instanz. Control Fabric liest Konfiguration und Richtlinien aus den Identitäts-, Kollaborations- und Anwendungsumgebungen, die Sie verbinden, über unterstützte Technologien hinweg, und hält sie auf der von Ihnen genehmigten Konfiguration.
Genau dafür ist es gebaut. Eine genehmigte Konfiguration lässt sich auf jeden Kunden-Tenant anwenden, wobei die Autorität des Kunden erhalten bleibt und einzelne Tenants ihre eigenen Ausnahmen bekommen können. Die Übersicht zeigt, welche Tenants die Baseline halten, welche abgewichen sind, welche auf einer genehmigten Ausnahme laufen und welche derzeit nicht gelesen werden können.
Bewerten Sie Ihre Sicherheitslage, legen Sie einen Standard für alle tenant fest und halten Sie diesen aufrecht, alles über eine Plattform.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.