
Status für StatusAngenommen
Angenommen gilt als geschützt.
Niemand prüft, ob die Änderung tatsächlich wirkt.
Assurance Center
Assurance Center wird in Phasen ausgeliefert und trennt, was angefordert wurde, was das Tool angenommen hat und was tatsächlich umgesetzt ist, damit Sie sehen, wo Schutz bestätigt ist und wo Nacharbeit nötig ist.
Wissen, was wirklich umgesetzt ist.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
Ein Tool kann eine Anfrage annehmen und trotzdem nicht das gewünschte Ergebnis erzielen. Berichte auf Basis von „angenommen“ erzeugen falsche Sicherheit.
Niemand prüft, ob die Änderung tatsächlich wirkt.
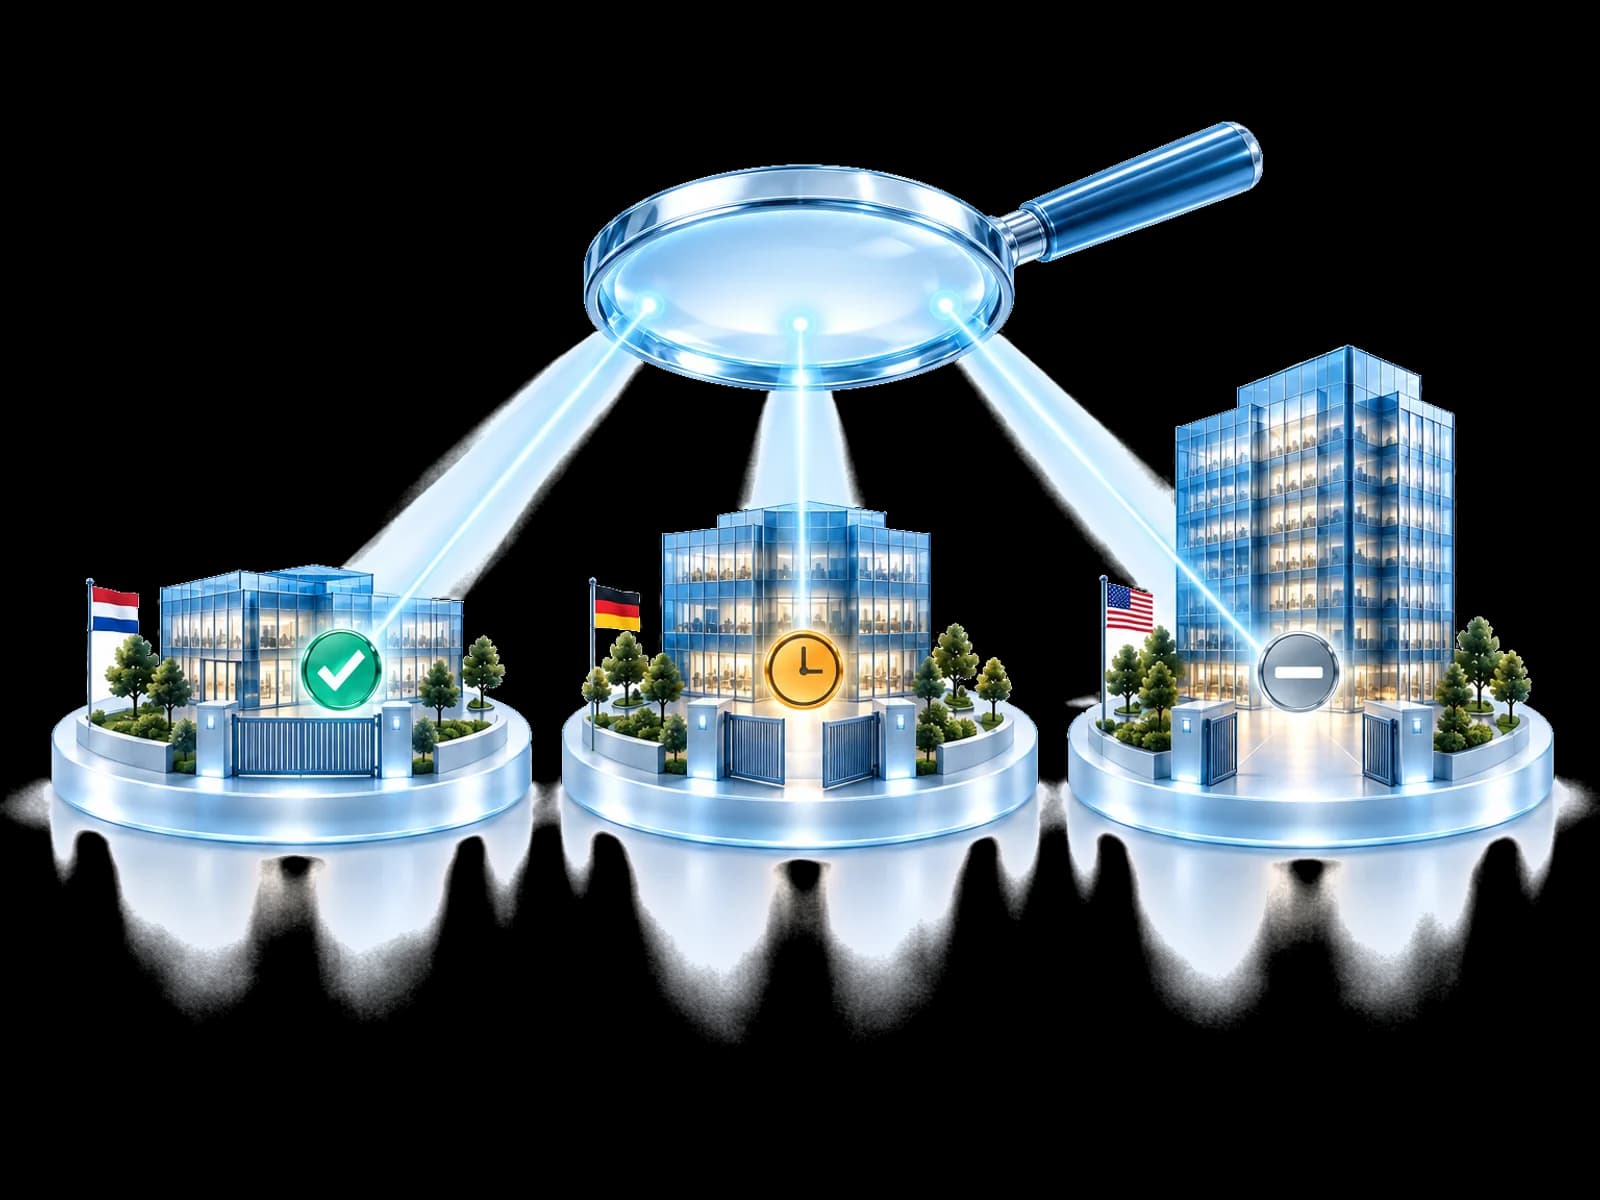
Assurance Center zeigt, welcher Schutz verifiziert ist und wo Nacharbeit nötig ist. Die unabhängige Verifizierung wird schrittweise ausgeliefert.
Nachweis-Checkpoint
Prüfen Sie jeden Checkpoint, ohne eine Anbieterantwort zum Nachweis des Ergebniszustands zu machen.
Eine erforderliche Lizenz ist nicht im gesamten Zielbereich zugewiesen.
Erwartete AntwortLizenzierung, Berechtigungen und Fähigkeiten lassen die Kontrolle wirken, wo dies unterstützt wird.
Illustrativer Vergleich. Keine Kundendaten.
Was heute real ist
Fortlaufende Assurance entsteht in Stufen, und die ehrliche Fassung davon nützt Ihnen mehr als eine Roadmap im Produktkostüm. Zwei Teile davon laufen heute, in Modulen, die Sie sofort öffnen können.
Control Fabric definiert und wendet ausgewählte Baseline-Konfigurationen an und zeigt, wo der beobachtete Zustand davon abgewichen ist.
Control FabricBerichte, die aus dem operativen Sicherheitszustand entstehen und nicht aus einem Fragebogen, der einmal im Quartal ausgefüllt wird.
Belege für den VorstandKonfiguriert, angewendet, funktionsfähig und wirksam für die von UnifiedONE koordinierten Reaktionen zurücklesen, Kontrolle für Kontrolle, wo die Umgebung abgefragt werden kann.
Ein Blick auf den erwarteten Zustand über jeden Tenant, den ein MSP betreut, und eine automatische zweite Messung nach einer Korrektur.
Sie liest. Sie handelt nicht.Das Assurance Center meldet eine Lücke. Ihre Korrektur läuft über das Modul, dem die Kontrolle gehört, mit dessen eigenen Freigabestufen und unter Ihrer Autorität.
Ihr Zustand bleibt Ihrer.Verifiziert wird gegen die Umgebung, die den Zustand hält. Eine Verteidigungserkenntnis kann zwischen berechtigten teilnehmenden Umgebungen wandern. Ihre Konfiguration, Ihre Aufzeichnungen und Ihre Belege nicht.
Eine fehlende Fähigkeit wird als Lücke gezeigt.Wo eine erforderliche Berechtigung, Fähigkeit oder Lizenz fehlt, meldet die Plattform die Lücke. Sie meldet niemals Schutz, den es nie gab.
Nicht alles lässt sich zurücklesen.Verifizierung hängt davon ab, was eine Umgebung überhaupt beantworten kann. Eine Kontrolle, die nicht bestätigt werden kann, wird als nicht verifizierbar gemeldet und nie als verifiziert.
Für Ihr Team gebaut
Versicherern und Kunden mit Belegen zeigen, was umgesetzt ist.
Jedem Kunden zeigen, was getan wurde und was bestätigt ist.
Prüfern und Vorstand einen ehrlichen Status geben, Lücken inklusive.
Vorfälle schließen und wissen, ob die Reaktion wirklich gewirkt hat.
Häufige Fragen
Es ist die Praxis, zu prüfen, ob eine vorgesehene Sicherheitskontrolle wirklich noch vorhanden ist, statt der Meldung zu vertrauen, die ihre Anwendung bestätigt hat. UnifiedONE nennt die Engine dafür CPA. Sie vergleicht den erwarteten Zustand mit dem beobachtbaren Zustand, meldet je Kontrolle konfiguriert, angewendet, funktionsfähig und wirksam und wiederholt die Messung, damit Drift sichtbar wird.
In Teilen. Baseline-Konfiguration und Drift laufen heute über Control Fabric, und Belege aus dem operativen Sicherheitszustand laufen heute über die Vorstandsberichte. Die Verifizierung des Schutzzustands für koordinierte Reaktionen ist in Umsetzung, und Portfolio-Assurance über jeden Tenant eines MSP ist geplant. Die Seite benennt jede Phase, statt sie zu vermischen.
Nein. Eine erfolgreiche Antwort ist eine korrekte Aussage über die angenommene Anfrage. Sie beantwortet nur eine kleinere Frage als die, die ein Sicherheitsteam hat. Verifizierung ist der Schritt nach dem Einreichen und kein Vorwurf gegen den Schritt davor.
Drift ist, wenn eine Sicherheitseinstellung, die bei der Einführung korrekt war, später anders aussieht. Ein Administrator legt für eine Migration eine Ausnahme an, eine Lizenz wird neu zugewiesen, ein Geltungsbereich wird bearbeitet, eine neue Einstellung erscheint mit einem Standard, den niemand gewählt hat. Nichts davon sieht nach einem Angriff aus, also löst nichts davon einen Alarm aus, und das Dashboard bleibt grün.
Nein, und die Seite tut auch nicht so. Verifizierung hängt davon ab, was eine Umgebung beantworten kann, welche Fähigkeit vorhanden und welche Lizenz zugewiesen ist. Die Abdeckung unterscheidet sich je Kontrolle und je Umgebung. Eine Kontrolle, die nicht bestätigt werden kann, wird als nicht verifizierbar gemeldet, nie als verifiziert.
Es liest. Wenn eine Lücke gefunden wird, läuft die Korrektur über das Modul, dem die Kontrolle gehört: Control Fabric für Baseline-Konfiguration, Front Gate Protection für präventive Kontrollen, SOC Commander für die Reaktion. Jedes davon behält seine eigenen Freigabestufen, und Ihre Autorität ist überall bindend.
Nein. NIS2-Konformität hängt von organisatorischen, rechtlichen, Governance- und branchenspezifischen Anforderungen ab, über die keine Plattform entscheidet. Fortlaufende Assurance kann einer Organisation helfen, operative Sichtbarkeit und Belege über die genutzten Sicherheitskontrollen zu behalten. Der Weg führt von der punktuellen Bewertung zu fortlaufenden Belegen.
Je autonomer eine Aktion wird, desto mehr muss ihr Ergebnis geprüft werden. Jede automatisierte Aktion erzeugt eine zweite Frage: Hat sie den beabsichtigten Verteidigungszustand erzeugt? Deshalb ist Verifizierung in die Architektur eingebaut und nicht nachträglich ergänzt. UnifiedONE behauptet nicht, Aktionen externer KI-Agenten zu verifizieren.
Hier starten
Sehen Sie, wie UnifiedONE den entstandenen Zustand zurückliest, Drift und Lizenzlücken zeigt statt sie zu verbergen und aus der Sicherheitslage eine fortlaufende Aufgabe statt einer Momentaufnahme macht.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.