
Warnung für WarnungRaten
Die Reaktion ist geraten.
Ohne verbundene Belege bleibt nur die Wahl zwischen zu wenig und zu viel.
Endpoint & Device Protection
UnifiedONE verbindet Geräte-, Identitäts- und E-Mail-Belege und koordiniert einen unterstützten Eindämmungsschritt, bis hin zur Isolierung des Geräts, über Microsoft Defender for Endpoint auf eingebundenen Geräten. Ein anderes Endpoint-Produkt schützt seine Geräte weiter, und Integrationen weiterer Endpoint-Hersteller sind geplant.
Die Bedrohung eindämmen. Die Menschen arbeiten weiter.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
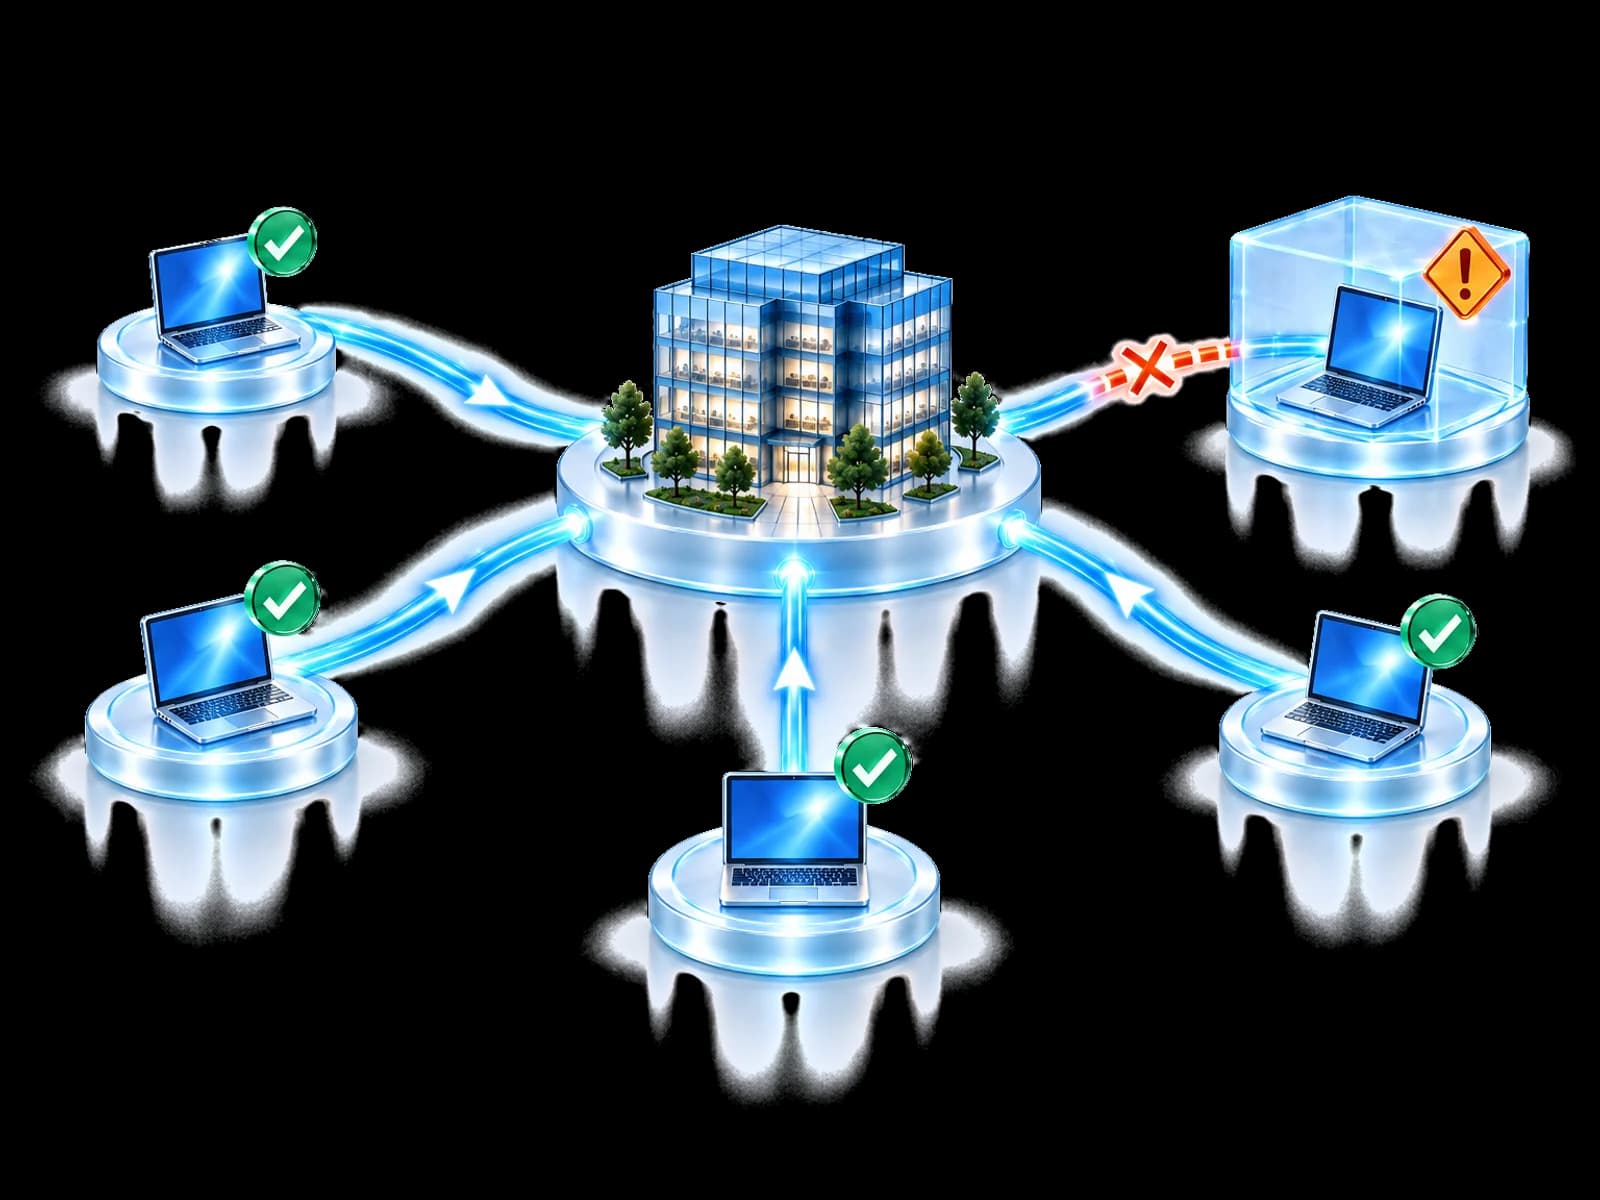
Eine einzelne Endpoint-Warnung erzählt selten die ganze Geschichte. Teams warten und riskieren die Ausbreitung oder trennen das Gerät komplett und stoppen die Arbeit.
Ohne verbundene Belege bleibt nur die Wahl zwischen zu wenig und zu viel.
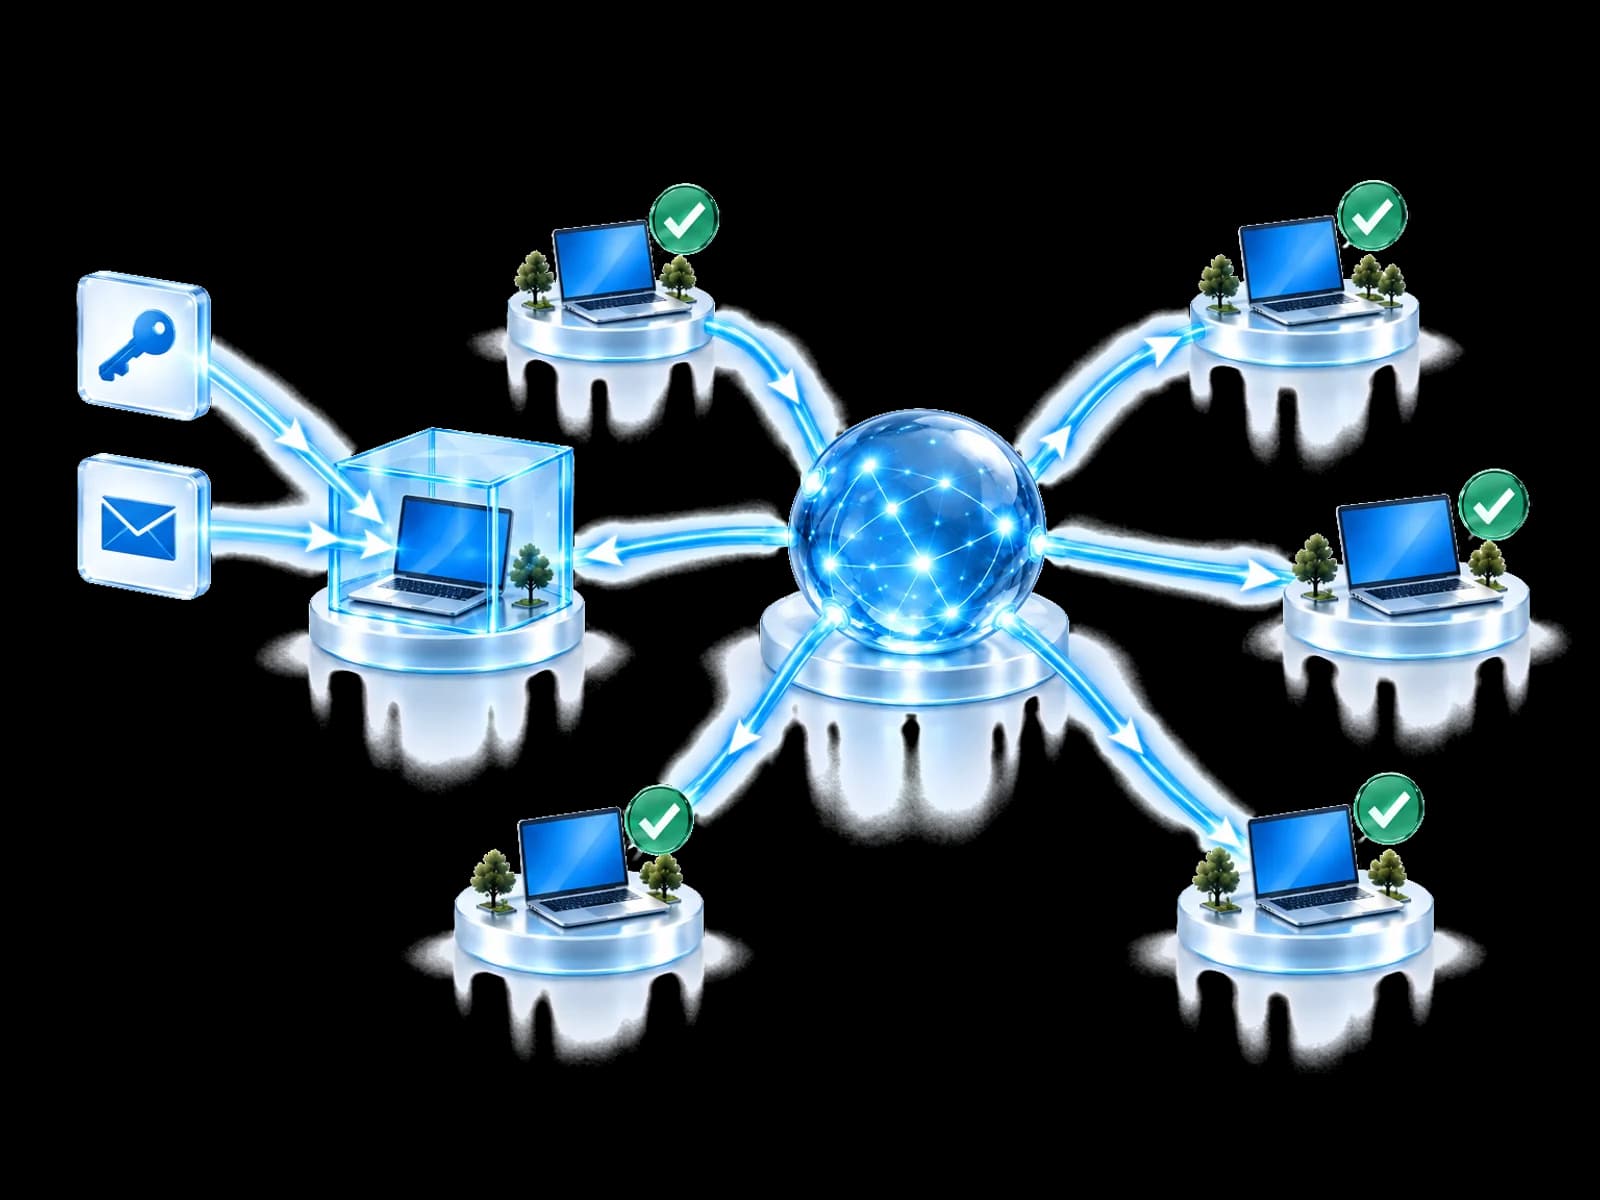
UnifiedONE gewichtet die kombinierten Belege, schlägt die Eindämmungsstufe vor, die Ihre Richtlinie erlaubt, und prüft, was Microsoft Defender for Endpoint zurückmeldet.
Eindämmungsniveau
Das gewählte Niveau muss zu Belegen, lokaler Befugnis und verfügbarer Endpoint-Kontrolle passen.
Ergebnis: Eine Person kann den nächsten genehmigten Schritt wählen.
Ergebnis zurücklesen
Die Rückmeldung des Anbieters macht teilweise, verzögerte und nicht verifizierte Ergebnisse sichtbar und hält Gerätedaten privat.
Die Annahme einer Anfrage durch den Anbieter beweist nicht, dass das Gerät den gewünschten Zustand erreicht hat.
Abwehrwissen kann weitergegeben werden. Geräteregister nicht.Validierte Angreiferindikatoren können den Schutz verbessern, ohne Kundengerät oder Untersuchung zu teilen.
Endpoint-Maßnahmen bleiben von lokaler Richtlinie, Berechtigungen, Lizenzierung, Geräteerreichbarkeit und dokumentierten Anbieterfähigkeiten abhängig.
Für Ihr Team gebaut
Einen infizierten Laptop schnell stoppen, ohne eigenes Sicherheitsteam.
Einheitliche Eindämmung auf Kundengeräten, mit Genehmigung jedes Kunden.
Bedrohungen auf kritischen Geräten eindämmen, ohne ganze Abteilungen zu stören.
Die Eindämmung mit Geräte-, Identitäts- und E-Mail-Belegen nebeneinander wählen.
Häufige Fragen
UnifiedONE scannt keine Dateien und keinen Speicher, erkennt keine Schadsoftware und installiert keinen Agenten auf dem Gerät. Microsoft Defender for Endpoint ist bereits heute in UnifiedONE integriert: Wo es vorhanden ist, korreliert Endpoint & Device Protection seine Befunde mit Identitäts-, E-Mail- und Community-Belegen, entscheidet, welche Eindämmungsstufe die Belege rechtfertigen, und koordiniert diese Aktion über Defender for Endpoint. Nutzen Sie ein anderes Endpoint-Produkt, behalten Sie es; Integrationen weiterer Endpoint-Hersteller sind im Rahmen unserer Multi-Vendor-Roadmap geplant.
Eindämmung ist eine Leiter, kein Schalter. Belege zu sammeln kostet den Nutzer nichts. Ein Payload zu blockieren stoppt ein Programm. Die angemeldete Identität einzuschränken kostet eine Neuanmeldung. Das Gerät vom Internet zu trennen stoppt Mail und Web. Vollständige Isolation stoppt die Maschine. UnifiedONE ist darauf ausgelegt, die niedrigste Stufe zu wählen, die den Angriff hält, und festzuhalten, warum die Stufen darüber nicht genutzt wurden, weil jemand für sie bezahlen muss.
Nein. Behalten Sie Ihr Endpoint-Produkt, ganz gleich von welchem Anbieter. Microsoft Defender for Endpoint ist bereits heute integriert: Geräteaktionen laufen darüber, auf eingebundenen Geräten, wo es vorhanden ist. Integrationen weiterer Endpoint-Hersteller sind im Rahmen unserer Multi-Vendor-Roadmap geplant; heute sendet UnifiedONE keine Aktionen an sie. Fehlt eine Kontrolle oder eine Lizenz, wird die Einschränkung gezeigt und nicht hinter einem erfolgreich aussehenden Ergebnis versteckt.
Nur wenn Sie das erlauben. Autonomie wird pro Aktion festgelegt. In Observe ändert sich auf dem Gerät nichts. In Assist gibt eine namentlich benannte Person frei. In Act dürfen nur die von Ihnen freigegebenen Stufen selbstständig laufen, und Geräte können so markiert werden, dass die störenden Stufen immer zuerst eine Person brauchen.
Es wird als wartend gemeldet, nicht als eingedämmt. Ein Befehl, der nicht ankommen kann, ist nicht angekommen. Wo die Belege das zulassen, kann die Eindämmung stattdessen anders bemessen werden, denn Sitzungen einer Identität zu widerrufen setzt nicht voraus, dass das Notebook wach ist.
Nein. Löschen, Neuaufsetzen und Zurücksetzen gehören nicht dazu, und UnifiedONE liest keine Inhalte von Kundendateien. Eindämmung heißt, dem Angreifer den Zugriff zu nehmen, nicht die Maschine zu löschen oder zu prüfen, was auf ihr liegt.
Nein. Weitergegeben werden kann Angreiferwissen: Datei-Hashes, bösartige Adressen, Domains und URLs, Kampagnenkennungen sowie Konfidenz- und Ablaufmetadaten. Gerätenamen, Gerätetelemetrie, Dateiinhalte, Benutzernamen, Kunden- und Mandantennamen und Untersuchungsbelege werden nicht zwischen Teilnehmern geteilt.
Genau für diesen Fall ist es gedacht. Ein Eindämmungs-Arbeitsbereich über alle Kunden, mit Mandantentrennung und erhaltener Kundenbefugnis. Ein MSP sieht, welche Mandanten ein Gerät tatsächlich eindämmen können, welche zuerst eine Freigabe brauchen und welchen die Fähigkeit oder die Lizenz fehlt, ohne pro Kunde eine Konsole zu öffnen.
Hier starten
Sehen Sie, wie UnifiedONE darauf ausgelegt ist, aus einer Endpoint-Erkennung eine korrelierte Entscheidung zu machen, eine an den Belegen bemessene Eindämmung und ein Ergebnis, das zurückgelesen und nicht angenommen wurde.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.