
Was weitergegeben werden kann
- Schädliche IP-Adressen, Domains, URLs und Datei-Hashes
- Eine validierte Abwehrerkenntnis
- Der Kontext, um die Relevanz zu beurteilen
Unsere Vision
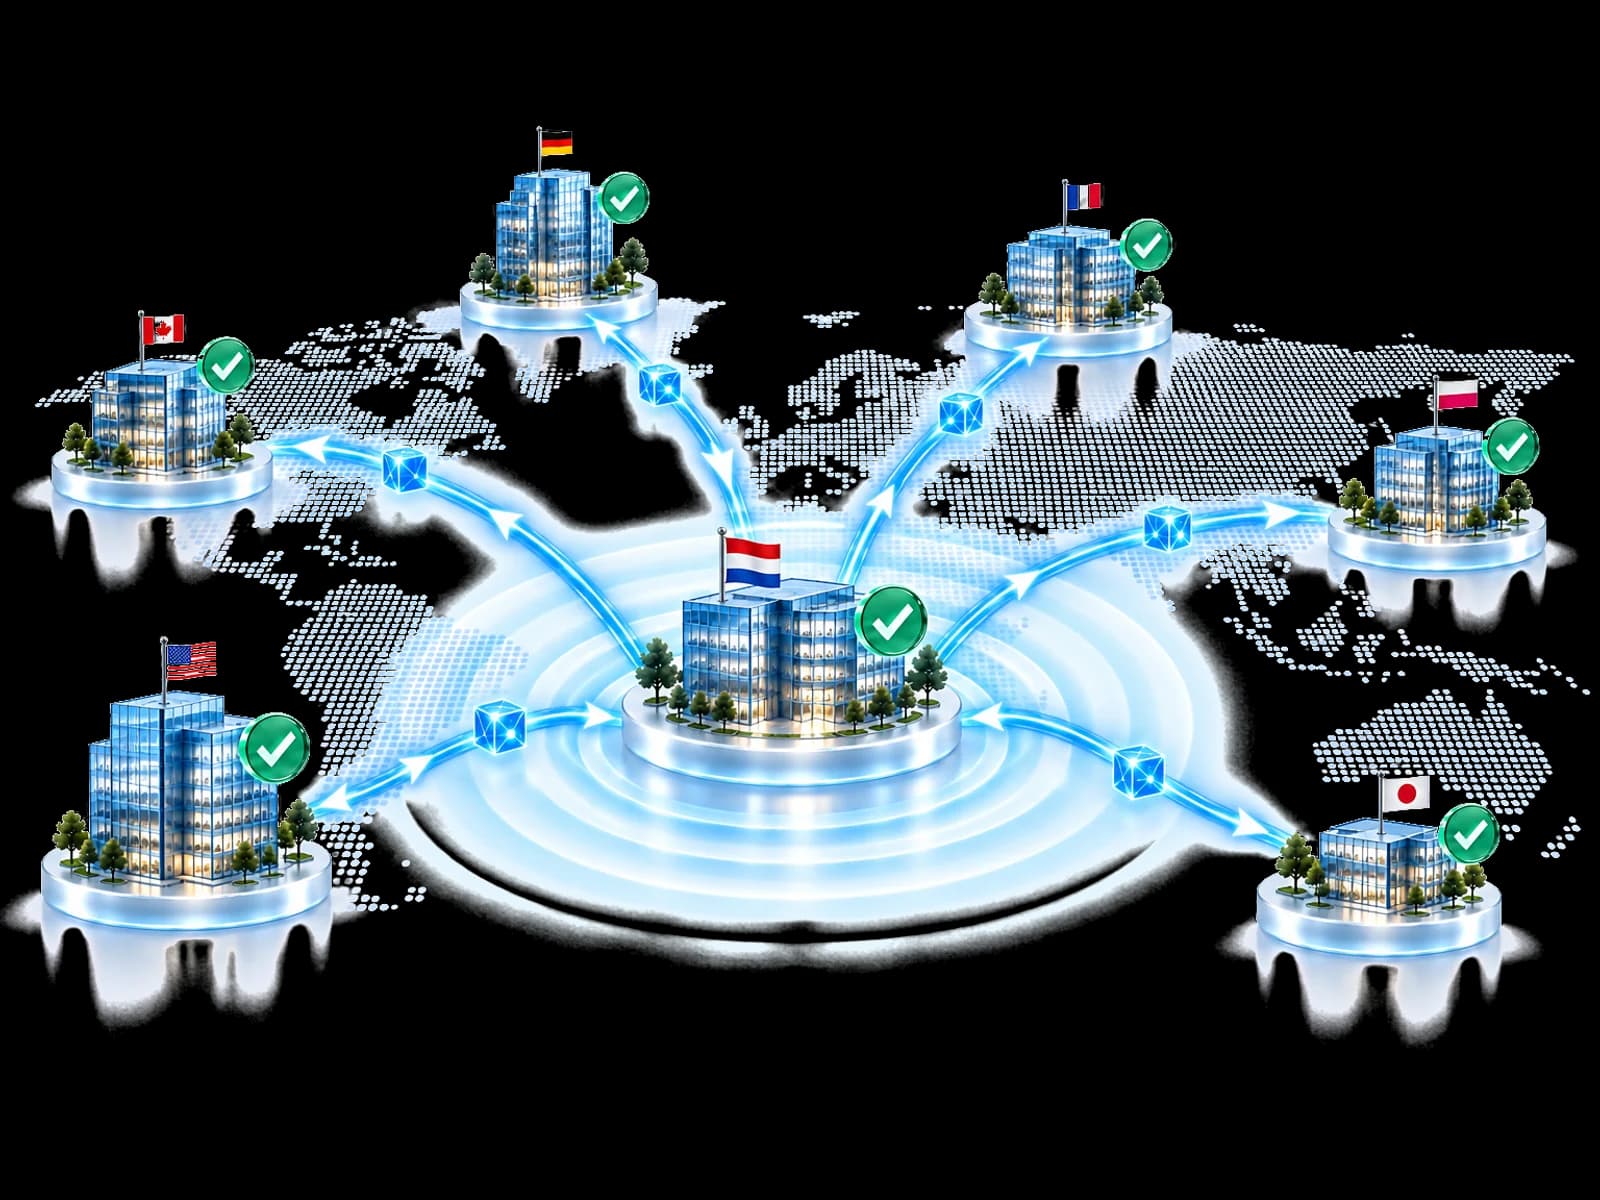
Angreifer nutzen, was funktioniert, bei vielen Organisationen gleichzeitig. Unsere Vision ist eine Community, in der eine in einer Organisation validierte Bedrohung hilft, die anderen zu schützen, während jede ihre eigenen Daten, Richtlinien und Entscheidungen behält.
Wissen reist. Die Entscheidungsgewalt bleibt bei jeder Organisation.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Eine Erkenntnis informiert teilnehmende Organisationen dort, wo sie relevant ist. Maßnahmen hängen von lokaler Richtlinie, Berechtigungen, verbundenen Kontrollen und Lizenzen ab.
Der Ausgangspunkt
Die meisten Erkenntnisse bleiben in der Organisation, die sie gewonnen hat. Vier Fragen entscheiden, ob eine Erkenntnis anderen sicher helfen kann.
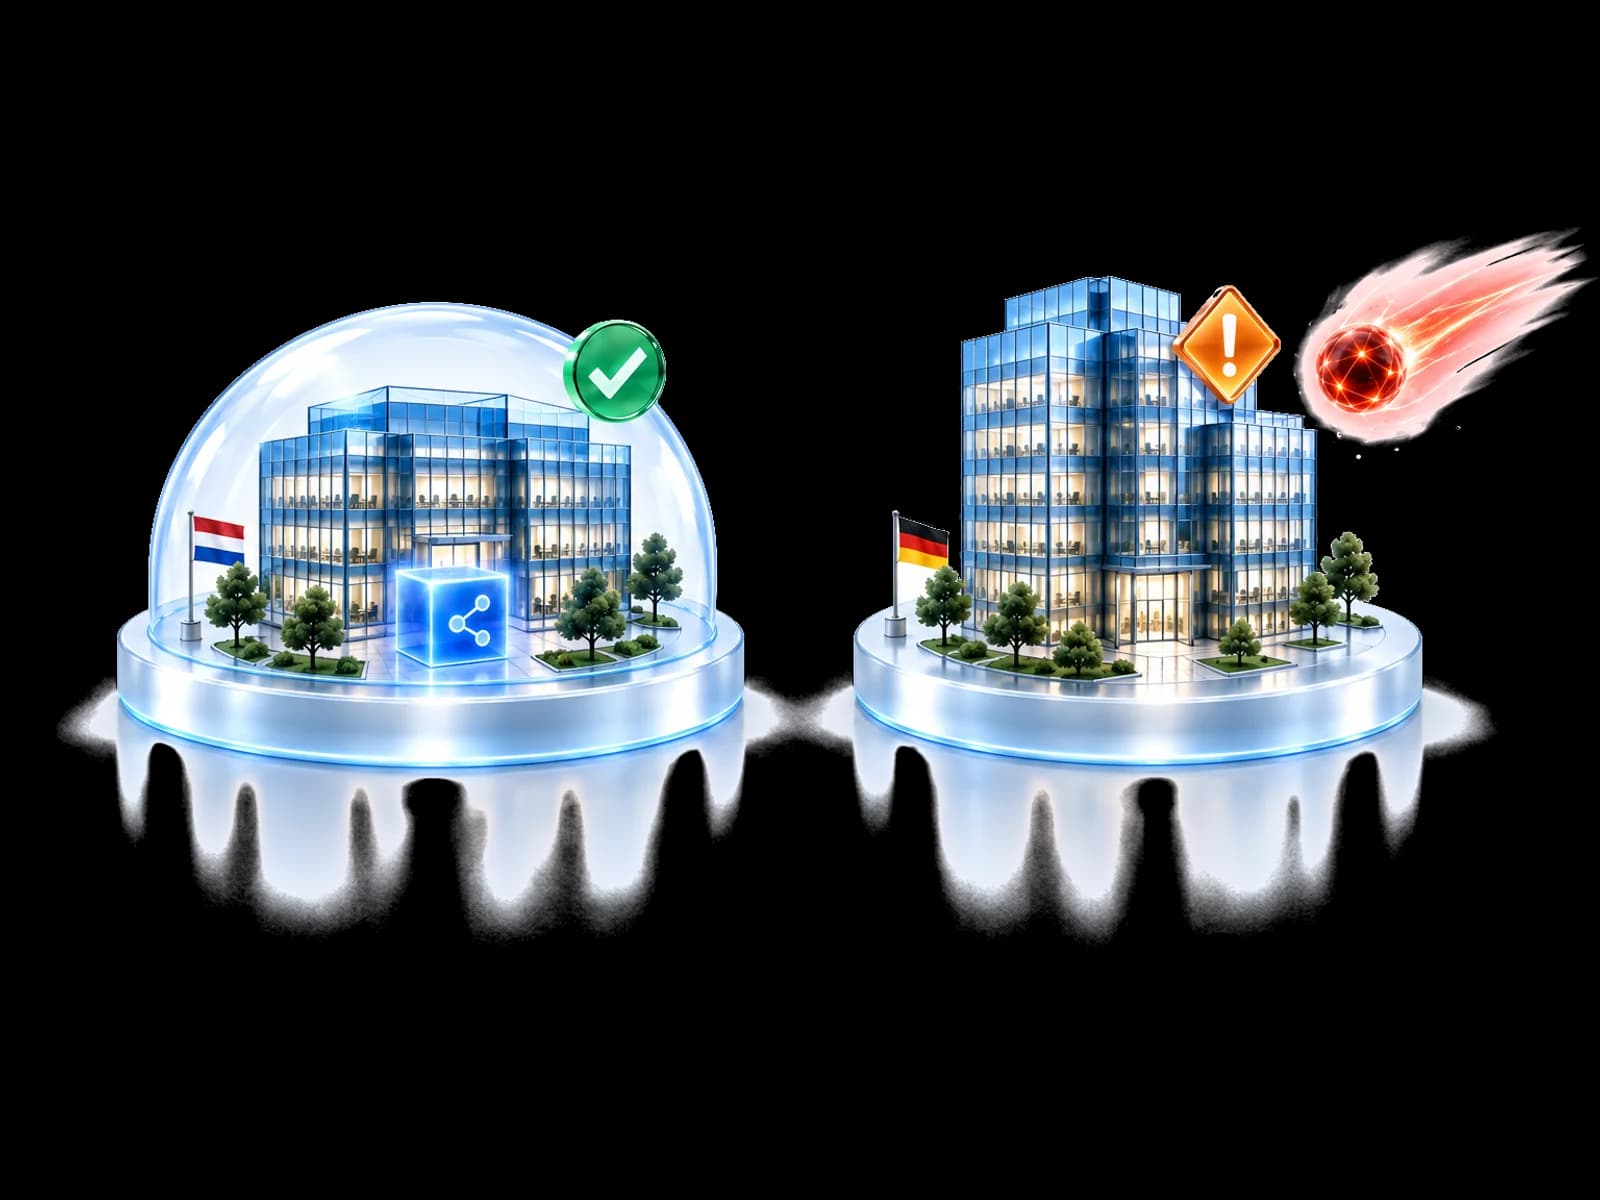
Heute: Was hat ein anderes Abwehrteam entdeckt?Befunde bleiben meist in dem Team, das sie gemacht hat.
In der Community: Ein validierter Befund kann andere Teilnehmende informieren, wo er relevant ist.
Heute: Wurde die Erkenntnis vor der Weitergabe geprüft?Ungeprüfte Warnungen erzeugen Lärm und untergraben Vertrauen.
In der Community: Befunde werden mit DCRE — Dynamic Confidence & Reputation bewertet, bevor sie geteilt werden.
Heute: Ist sie hier relevant?Allgemeine Threat-Feeds sagen selten, ob eine Bedrohung Sie betrifft.
In der Community: Die Relevanz wird an der eigenen Umgebung jeder Organisation geprüft.
Heute: Was erlaubt die lokale Richtlinie als Nächstes?Automatische Maßnahmen ohne Zustimmung würden Kontrolle wegnehmen.
In der Community: Die Richtlinie jeder Organisation entscheidet: anwenden, Freigabe anfragen oder die Lücke festhalten.
Der Weg einer Erkenntnis
Geteilt wird eine Abwehrerkenntnis. Was damit geschieht, entscheidet immer die Organisation, die sie erhält.
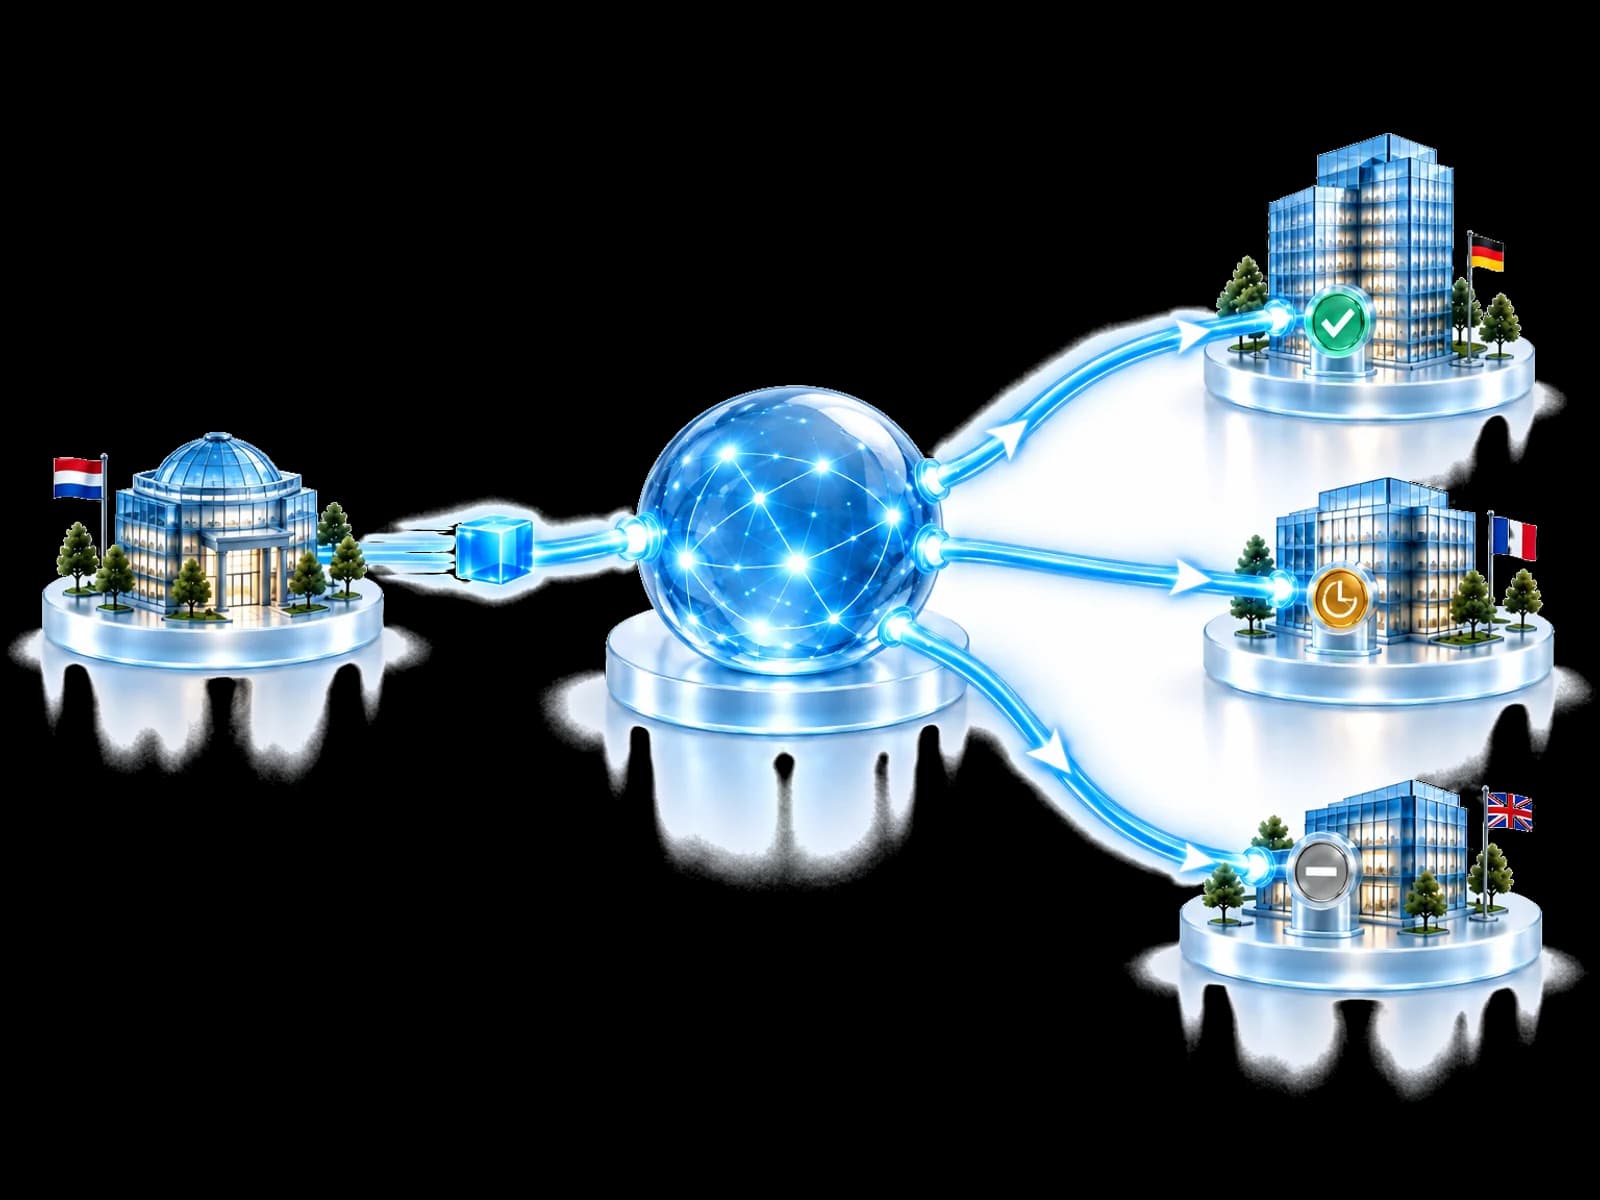
Eine teilnehmende Organisation erkennt verdächtiges Verhalten oder bestätigt eine Bedrohung.
Der Befund wird geprüft, von Identitäts- und personenbezogenen Daten befreit und zu einer Erkenntnis geformt, die andere bewerten können.
Teilnehmende, für die die Erkenntnis relevant ist, erhalten sie als zusätzlichen Abwehrkontext.
Die Richtlinie jeder Organisation entscheidet, ob und wie sie mit ihren eigenen Kontrollen handelt.
Was als Nächstes passiert
Wählen Sie eine Organisation und sehen Sie, warum dieselbe validierte Erkenntnis zu einem anderen Ergebnis führt.
Organisation wählen
Die Richtlinie von B erlaubt automatische Maßnahmen für validierte Phishing-Domains, und die E-Mail-Kontrolle ist verbunden.
Ergebnisse hängen von Relevanz, lokaler Richtlinie, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
Die Grenze
Teilnahme macht eine nützliche Erkenntnis verfügbar. Jede Umgebung bleibt unabhängig.
Wissen bewegt sich innerhalb definierter Teilnahme und Governance, nie ohne Grenzen.
Eine Erkenntnis informiert Ihren nächsten Schritt. Ihre Richtlinie entscheidet, was passiert.
Offene Freigaben und fehlende Kontrollen werden nie als Schutz gemeldet.
Wem es hilft
Wer teilnimmt, muss nicht wie alle anderen arbeiten.
Ein Feed liefert Indikatoren. UnifiedONE validiert einen Befund, prüft, ob er für die jeweilige Organisation relevant ist, und koordiniert eine Reaktion nur im Rahmen der Richtlinie dieser Organisation.
Nein. Das Teilen von Abwehrwissen gibt keiner anderen Organisation Zugriff auf Ihre Umgebung. Namen, Benutzer, E-Mail-Inhalte und Dateien werden nicht geteilt.
Nur wenn Ihre Richtlinie es erlaubt. Sonst wartet die Maßnahme auf Ihre Freigabe, und eine fehlende Kontrolle wird als Lücke angezeigt.
DCRE steht für Dynamic Confidence & Reputation. Es gewichtet Zuverlässigkeit der Quelle, Aktualität und widersprüchliche Belege, bevor eine Erkenntnis für die Weitergabe infrage kommt.
Von der Idee zur Praxis
Treten Sie der Community bei und starten Sie das geführte Onboarding, oder sehen Sie, wie die Plattform eine Erkenntnis von der Entdeckung bis zu Ihrer eigenen Entscheidung trägt.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.