The Repeat · Sicherheitsbriefing-Serie
Den Angriff verstehen. Wissen, was zu prüfen ist.
Sehen Sie kompakte Briefings zu veröffentlichter Sicherheitsforschung. Jede Folge erklärt, was passiert ist, warum es wichtig war und was Teams in ihrer eigenen Umgebung prüfen können.
Auf YouTube abonnierenNeueste Folge
Before Login: N-able N-central Pre-Auth RCE
This episode covers a critical pre-authentication remote code execution risk in N-able N-central.
Auf YouTube ansehenVideo und Quelldetails der Folge werden auf Englisch veröffentlicht.
Vollständiges Briefing und Prüfschritte lesen
This episode covers a critical pre-authentication remote code execution risk in N-able N-central. The official description says an RMM management plane can reach systems across multiple customer environments, so teams should begin their review at that shared control plane; MFA does not sit in this attack path.
Was zu prüfen ist
- Verify that N-central is running build 2026.3.1.14 or later.
- Review management-plane exposure.
- Investigate suspicious activity around vulnerable systems, including admin activity, remote sessions, scripts, and telemetry.
Archiv
Alle Folgen durchsuchen
Wählen Sie eine Folge zum Ansehen und erfahren Sie, was zu prüfen ist. 10 veröffentlichte Folgen.
Geladene Folge: Before Login: N-able N-central Pre-Auth RCE
Das Format
Ein kurzer Weg vom Kontext zur Prüfung.
The Repeat macht veröffentlichte Forschung kompakt verständlich. Nutzen Sie jedes Briefing als Ausgangspunkt und prüfen Sie die Hinweise anhand Ihrer eigenen Tools, Richtlinien und Umgebung.
Was passiert ist
Die veröffentlichte Technik oder Kampagne in klarer Sprache und mit ihrem ursprünglichen Kontext.
Warum die Abwehr sie übersehen hat
Die Bedingung, die die Technik wirksam machte, damit Teams sie mit ihren Kontrollen vergleichen können.
Was jetzt zu tun ist
Praktische Prüfschritte und, sofern die Quelle es stützt, eine Abfrage oder Einstellung zur Kontrolle.
Details zur Serie
Über die Serie
Was behandelt The Repeat?
Veröffentlichte Sicherheitsforschung und Angriffstechniken, die für Teams in Microsoft-Umgebungen und verbundenen Diensten relevant sind. Jede Folge verbindet Quellkontext und praktische Prüfschritte.
Sind die Folgen übersetzt?
Seitenelemente und Daten sind lokalisiert. Videos, Titel, Zusammenfassungen, Prüfschritte und Abfragen bleiben jedoch auf Englisch, damit technische Details nicht still maschinell übersetzt werden.
Verändert das Ansehen einer Folge meine Umgebung?
Nein. Ein Briefing informiert nur. Jede Prüfung oder Reaktion muss anhand Ihrer eigenen Tools, Richtlinien, Berechtigungen, unterstützten Kontrollen und Lizenzen bewertet werden.
Brauche ich UnifiedONE, um die Empfehlungen umzusetzen?
Nein. Die veröffentlichten Prüfschritte können unabhängig betrachtet werden. UnifiedONE bietet teilnehmenden Organisationen zusätzlich einen Weg, validiertes Abwehrwissen zu teilen und genehmigte Reaktionen über verbundene Tools zu koordinieren.
Vom Wissen zur Entscheidung
Ein Briefing kann eine Reaktion informieren. Es verändert Ihre Umgebung nicht.
The Repeat hilft Teams, eine veröffentlichte Bedrohung zu verstehen und sinnvolle Prüfungen zu erkennen. Jede Reaktion hängt weiterhin von Kontext, Richtlinien, Berechtigungen, unterstützten Kontrollen und Lizenzen der Organisation ab.
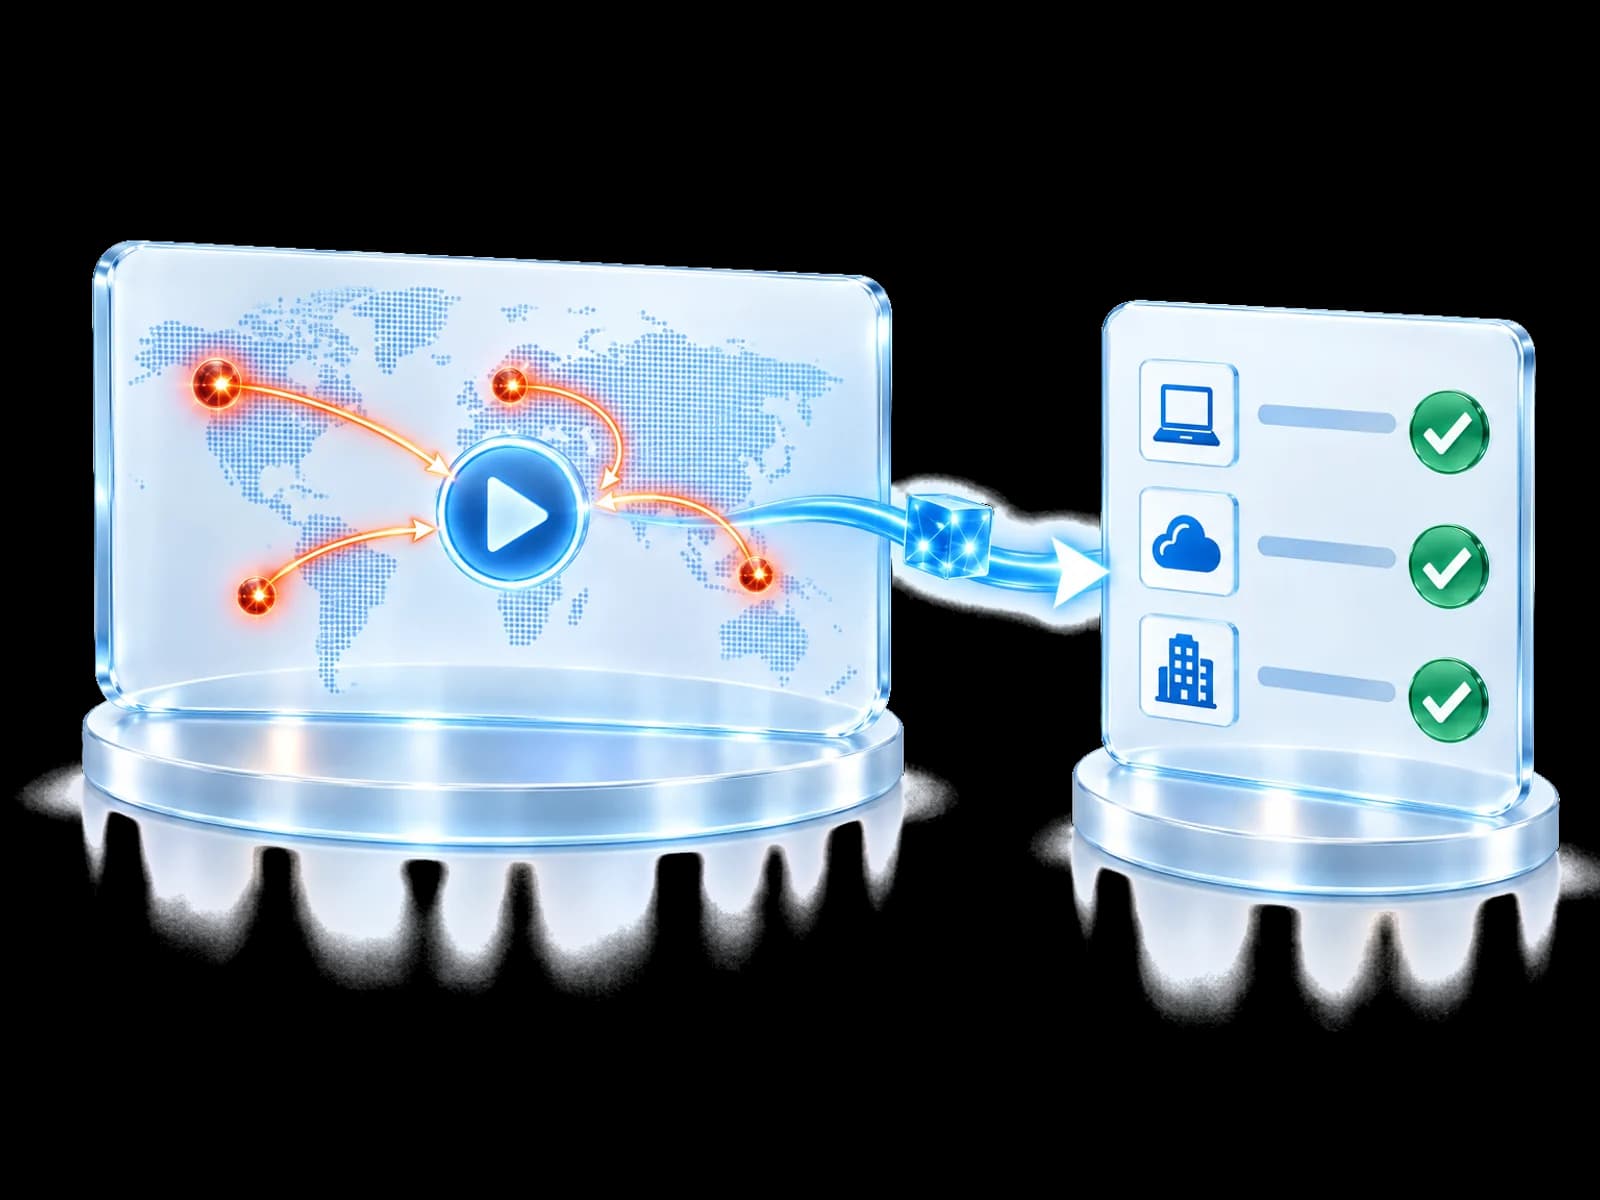
UnifiedONE hilft, validiertes Abwehrwissen zwischen teilnehmenden Organisationen weiterzugeben und eine genehmigte lokale Reaktion über verbundene Tools zu koordinieren. Jede Organisation behält die Entscheidungshoheit.
Halten Sie das nächste Briefing griffbereit.
Abonnieren Sie den YouTube-Kanal für künftige Folgen. Wenn Sie von Awareness zu koordinierter lokaler Aktion wechseln möchten, treten Sie der Community bei.