
Was geteilt werden kann
- Schädliche IP-Adressen
- Domains und URLs
- Datei-Hashes
- Validierter Kampagnenkontext
Für MSPs & MSSPs
Ihre Kunden behalten die Endpoint-Sicherheit, die sie heute nutzen. Ob ein Kunde passt, hängt von seinem Microsoft-Mandanten ab, nicht von der Marke seiner Endpoint-Lösung.
Ihre Kunden behalten ihre Microsoft-Tools, Lizenzen und Freigaberegeln.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Maßnahmen hängen von Richtlinie, Berechtigungen, verbundenen Kontrollen und Lizenzen des jeweiligen Kunden ab.
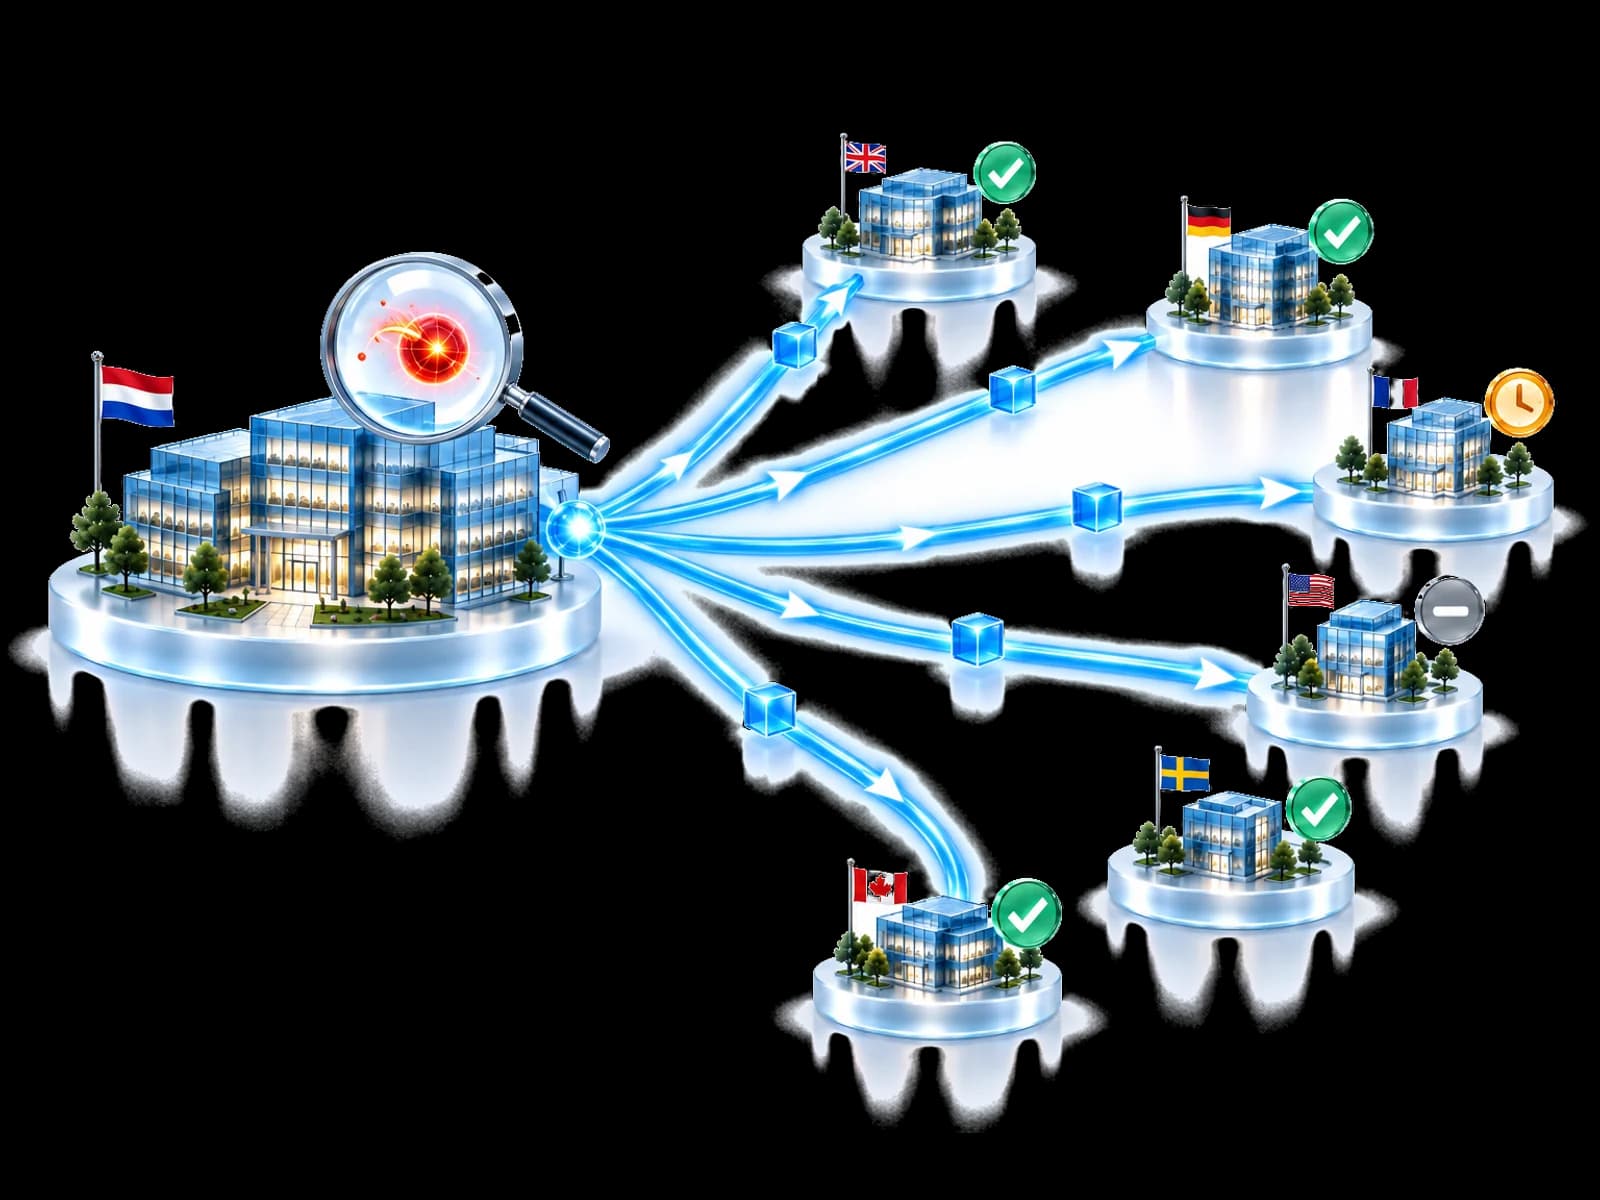
Das Problem
Eine Kampagne erreicht einen weiteren Kunden. Ihr Team hat sie bereits untersucht. Diese Arbeit sollte auch dort nützlich sein.
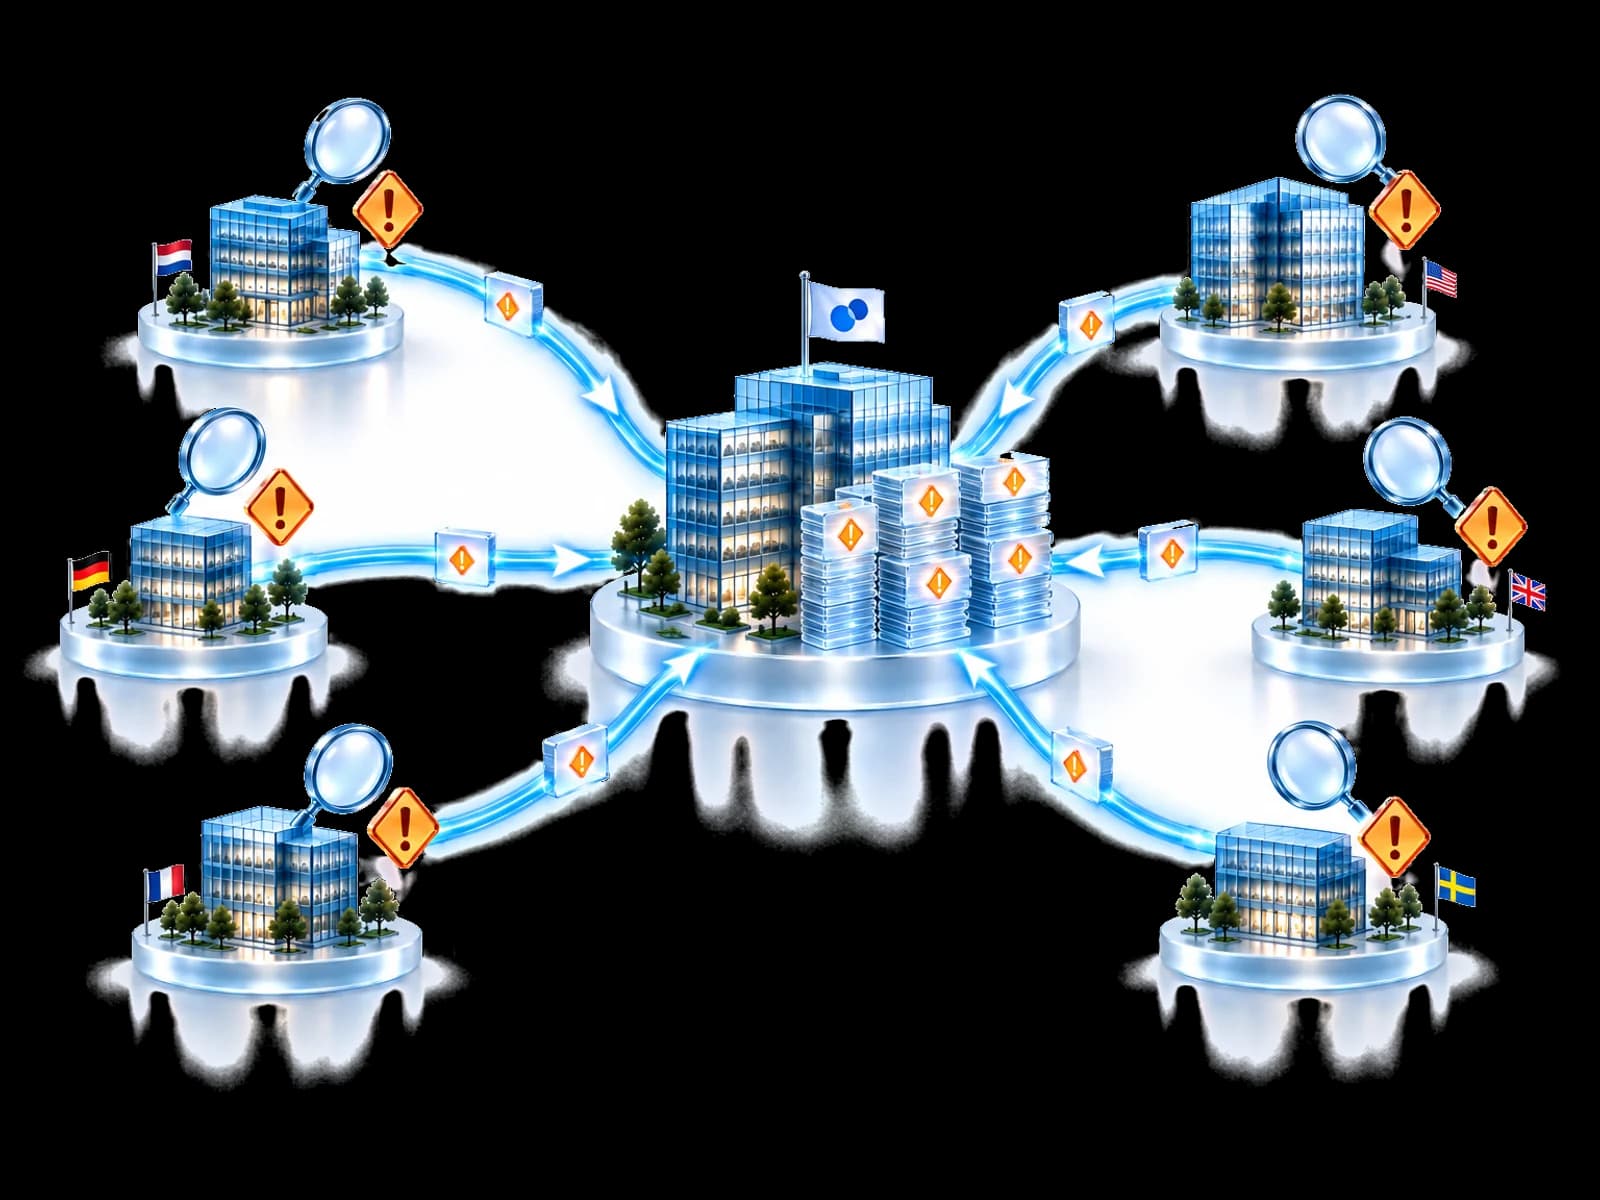
Heute: Dieselbe Kampagne wird in jedem Kundenportal erneut untersucht.
Mit UnifiedONE: Ein validierter Befund kann weitere berechtigte Kunden informieren, bei denen er relevant ist.
Heute: Erfahrene Analysten verbringen den Tag mit wiederkehrenden, einfachen Alarmen.
Mit UnifiedONE: Analysten widmen ihre Zeit den Fällen, die lokales Urteilsvermögen brauchen.
Heute: Für den Zustand der Kundenmandanten müssen Sie getrennte Ansichten öffnen.
Mit UnifiedONE: Prüfen Sie Zustand und Baseline-Werte Ihrer Kundenmandanten in einem MSP-Dashboard.
Heute: Jeder neue Kunde bringt dieselbe Untersuchungsarbeit noch einmal.
Mit UnifiedONE: Untersuchungsarbeit wiederverwenden, während Ihr Kundenstamm wächst.
So funktioniert es
Ihr MSP-Konto wird geprüft, bevor Sie Kundenmandanten verbinden. Jeder Kunde behält seine eigenen Regeln für Reaktionen.
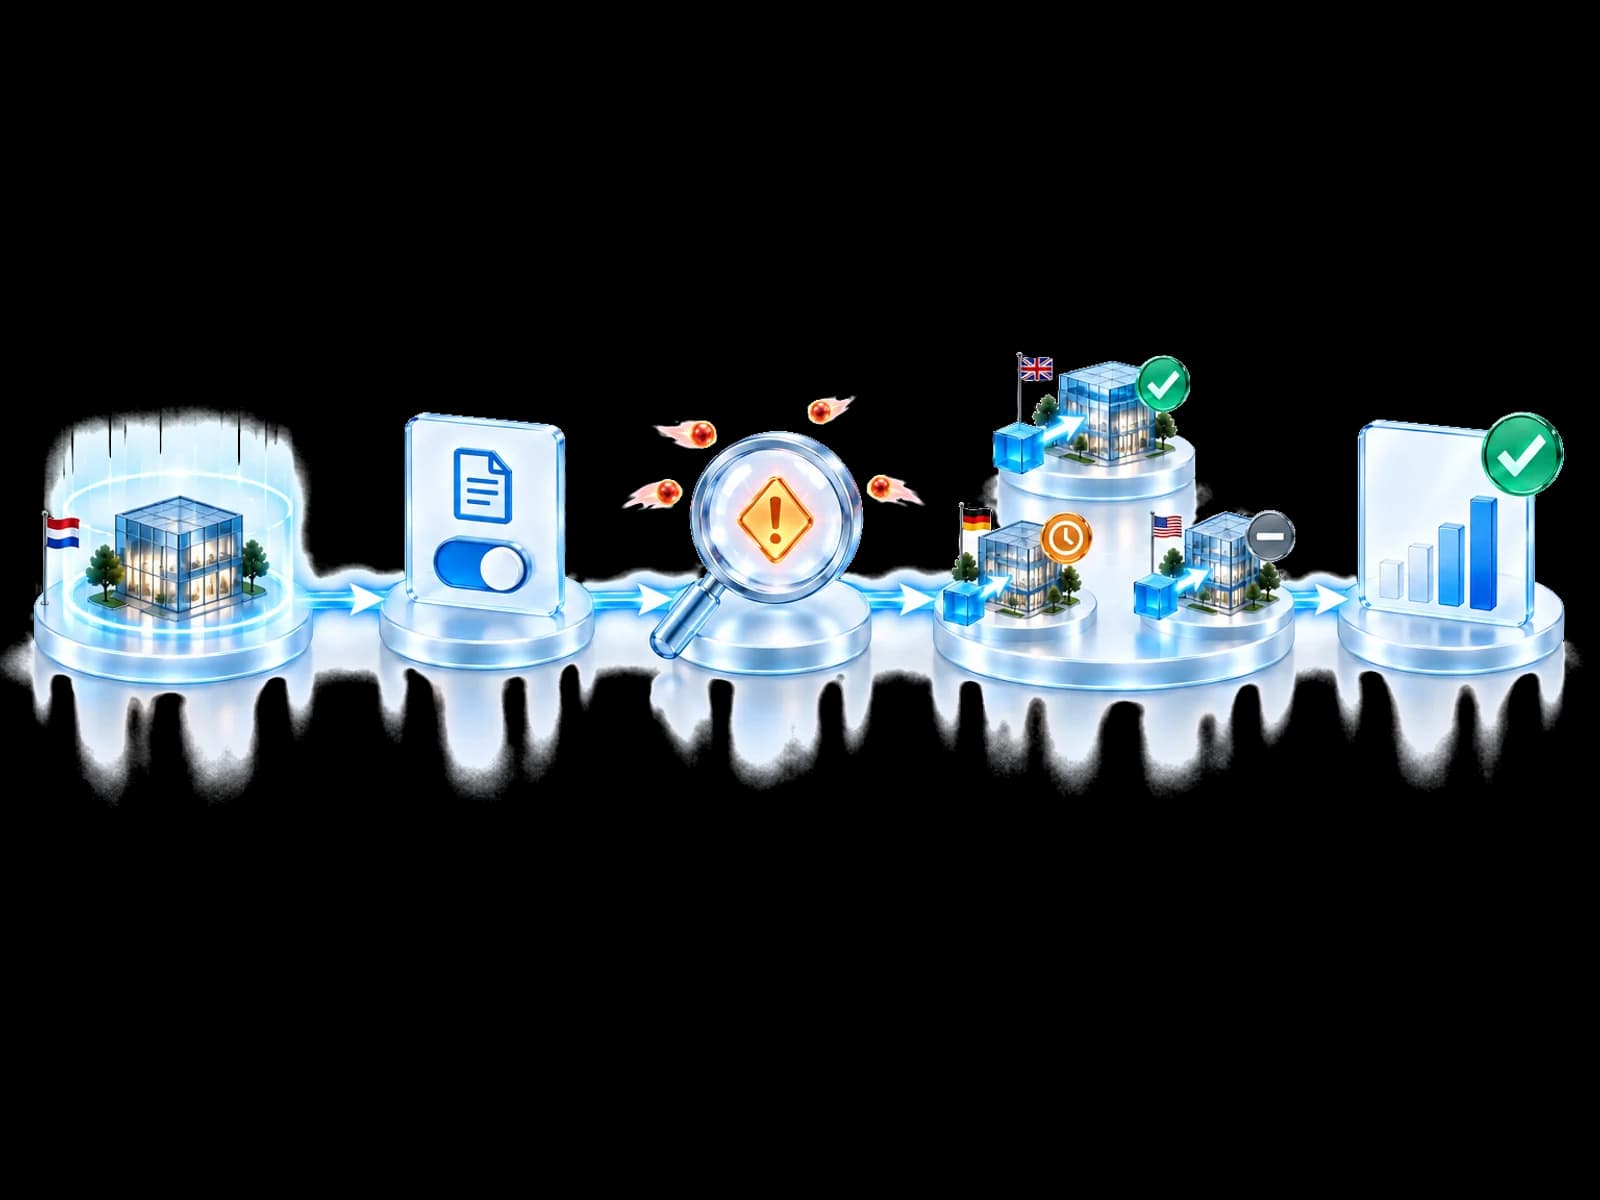
Nach Freigabe Ihres MSP-Kontos verbinden Sie Kundenmandanten mit Entra ID P1 oder höher und der Zustimmung eines globalen Administrators.
Legen Sie pro Kunde Richtlinien fest und klären Sie, wer welche Maßnahmen freigibt.
Eine Bedrohung erreicht einen Kunden. Ihr Team bearbeitet sie einmal, an einem Ort.
Der validierte Befund erreicht relevante Kunden unter deren eigenen Kontrollen.
Berichten Sie pro Kunde, was angewendet, freigegeben oder fehlend war.
Rund um Microsoft entwickelt. Für den Einsatz neben Ihrer bestehenden Sicherheit konzipiert.
Behalten Sie Ihre bestehenden Sicherheitstools und den Schutz, den sie bereits bieten. UnifiedONE ergänzt Ihre Investition: Es verbindet validierte Bedrohungsinformationen und hilft, unterstützte Microsoft-Identitäten, Anmeldungen und E-Mails zu schützen. Auch Kunden mit anderen Endpoint-Sicherheitsprodukten können berechtigte Microsoft-Mandanten verbinden. Kein erzwungener Austausch.
Endpoint-Sicherheit, die Ihre Kunden behalten können
Ihre Endpoint-Sicherheit schützt Geräte weiter so wie heute.
Validierte Bedrohungsinformationen können den Schutz weiterer berechtigter Mandanten unterstützen.
Unterstützte Maßnahmen laufen über Microsoft-Kontrollen im jeweiligen berechtigten Mandanten. Der E-Mail-Schutz hängt von den Microsoft-Diensten und Lizenzen des Mandanten ab.
Microsoft Defender for Endpoint ist bereits heute in UnifiedONE integriert: Wo es lizenziert, konfiguriert und autorisiert ist, können unterstützte Geräteaktionen darüber laufen. Integrationen mit den anderen genannten Endpoint-Herstellern sind im Rahmen unserer Multi-Vendor-Roadmap geplant; heute führt UnifiedONE keine Maßnahmen über sie aus. IT-Management- und Sicherheitsplattformen wie Kaseya und ConnectWise sowie Managed-Security-Dienste wie Arctic Wolf bleiben ebenfalls bestehen.
Wir ersetzen nichts. Wir stärken Ihre Sicherheit neben dem, was Sie bereits haben.
Das Schutzergebnis
Wählen Sie einen Kunden und sehen Sie, warum derselbe validierte Befund zu einem anderen Ergebnis führt.
Kunden auswählen
Kunde B erlaubt automatische Maßnahmen für validierte Phishing-Domains, und die E-Mail-Kontrolle ist verbunden.
Ergebnisse hängen von Relevanz, lokaler Richtlinie, Berechtigungen, unterstützten Kontrollen und Lizenzen ab.
Geschäftlicher Nutzen
Eine Cybersecurity-Lösung für MSPs und MSSPs, denen die Kundenbeziehung und das Servicemodell gehören.
Nutzen Sie einen validierten Befund bei der Prüfung des nächsten berechtigten Kunden, statt dieselbe Untersuchung zu wiederholen.
Validierte Bedrohungsinformationen können den Schutz weiterer berechtigter Mandanten unterstützen, sofern diese über die nötigen Kontrollen, Lizenzen und Autorisierungen verfügen.
Sobald ein Mandant verbunden ist, sehen Sie, wo Microsoft-Lizenzen und Kontrollen die verfügbare Reaktion begrenzen.
Nutzen Sie Mandantenzustand und validierten Bedrohungskontext für Kundenprüfungen und zur Gestaltung Ihres MSP-Cybersecurity-Services.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Kostenlose 30-Tage-Testphase
MSPs onboarden mit einem Zugangscode bis zu 15 Kunden und nutzen die Live-Plattform in deren Microsoft-Mandanten. Kein MSP? Fragen Sie uns nach einem Code.
Nach 30 Tagen beginnt Ihr Abonnement automatisch, sofern Sie nicht kündigen.
Kundengrenzen
Verschiedene MSPs, verschiedene Tools, eine gemeinsame Abwehr. Datenschutzschonendes Abwehrwissen folgt den Teilnahmeregeln; Kundenumgebungen und Entscheidungshoheit über Reaktionen bleiben getrennt.
Jeder Kunde behält seinen eigenen Tenant, seine Richtlinien und Berechtigungen.
Entscheiden Sie pro Kunde, ob er Community-Wissen empfängt und teilt.
Offene Freigaben und fehlende Kontrollen werden nie als Schutz gemeldet.
Ja. Jeder Kunde behält seine eigene Umgebung, Richtlinien, Berechtigungen und Freigaben. Das Teilen von Abwehrwissen gibt keiner anderen Organisation und keinem anderen Kunden Zugriff auf diese Umgebung.
Ja. Die Richtlinie wird pro Kunde festgelegt. Vorab freigegebene Maßnahmentypen dürfen erst nach Prüfung von Relevanz, Berechtigungen, verbundenen Kontrollen und Lizenzen automatisch ausgeführt werden. Ein anderer Kunde kann für dieselbe Reaktion die Freigabe einer benannten Person verlangen.
Nein. Ihre Kunden behalten die Sicherheitstools, die sie heute nutzen, ganz gleich von welchem Anbieter. UnifiedONE ergänzt validiertes Wissen und koordiniert unterstützten Schutz in jedem berechtigten Microsoft-Mandanten.
Die Maßnahme kann über diese Kontrolle nicht ausgeführt werden. Die Schutzlückenansicht zeigt für jeden verbundenen Kunden, wo eine Kontrolle oder Lizenz fehlt.
Die Pläne werden pro Benutzer und Monat berechnet, mit flexiblen MSP-Paketen. Sehen Sie sich die Preisseite an oder sprechen Sie mit uns über das Modell, das zu Ihrem Service passt.
Ja. MSPs können mit einem Zugangscode bis zu 15 Kunden 30 Tage lang kostenlos onboarden. Wir erinnern Sie per E-Mail, bevor die Testphase endet; nach 30 Tagen beginnt Ihr Abonnement automatisch, sofern Sie nicht kündigen.
Nein. MSPs und MSSPs können unterschiedliche Sicherheitstools und Anbieter nutzen. UnifiedONE nutzt Intelligence aus verschiedenen Quellen. Heute wird validierte Intelligence bei verbundenen Microsoft-Mandanten über unterstützte Microsoft-Kontrollen angewendet.
Sie behalten sie. Microsoft Defender for Endpoint ist bereits heute integriert: Wo ein Kunde es einsetzt, kann UnifiedONE zusätzlich unterstützte Geräteaktionen auf eingebundenen Geräten koordinieren. Für Kunden mit CrowdStrike, SentinelOne, Bitdefender, ESET, Sophos oder einem anderen Endpoint-Sicherheitsprodukt kann UnifiedONE in jedem berechtigten Mandanten trotzdem unterstützten Microsoft-Schutz für Identitäten und E-Mails ergänzen, abhängig von dessen Microsoft-Lizenzen, Konfiguration, Berechtigungen und Autorisierung. Integrationen weiterer Endpoint-Hersteller sind im Rahmen unserer Multi-Vendor-Roadmap geplant.
Für Provider
Treten Sie der Community bei und starten Sie das geführte Onboarding, oder sprechen Sie mit uns über Ihre Kunden und Ihr Servicemodell.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.