NIS2-Compliance
Mit NIS2 wird Sicherheit zu etwas, das Sie nachweisen müssen.
NIS2 ist die EU-Richtlinie zur Cybersicherheit, die Organisationen und ihre Leitung in die Verantwortung nimmt. UnifiedONE hilft Ihnen, aktuelle Nachweise Ihrer Sicherheitsmaßnahmen und Ihrer Vorfallreaktion vorzuhalten, damit eine Prüfung mit Protokollen beginnt statt mit Hektik.
Nachweise, die Ihre NIS2-Arbeit unterstützen. Kein Compliance-Zertifikat.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
UnifiedONE leistet keine Rechtsberatung und entscheidet nicht, ob NIS2 für Sie gilt.
- Entwickelt in Europa
- Auf europäische Datenschutzerwartungen ausgelegt
- Nachweise aus Ihrer aktuellen Konfiguration
- Die Schlussfolgerungen bleiben bei Ihrem Team
Das Problem
Die meisten Organisationen haben die Maßnahmen. Wenige können sie auf Abruf belegen.
Nachweise liegen in verschiedenen Tools, Tabellen und Postfächern. Sie für eine Prüfung oder während eines Vorfalls zusammenzutragen, kostet Zeit, die Sie nicht haben.
Heute: Nachweise sind verstreutRichtlinien, Protokolle und Freigaben liegen in verschiedenen Tools und Ordnern.
Mit UnifiedONE: Sicherheitsentscheidungen und ihre Nachweise bleiben zusammen.
Heute: Die Meldefrist ist kurzEine Frühwarnung ist innerhalb von 24 Stunden nach Kenntnis eines erheblichen Vorfalls fällig.
Mit UnifiedONE: Vorfallprotokolle beginnen mit verbundenen Nachweisen, nicht mit einer leeren Seite.
Heute: Die Leitung haftetDie Leitung muss die Risikomaßnahmen genehmigen und überwachen und kann haftbar gemacht werden.
Mit UnifiedONE: Klare, aktuelle Protokolle helfen der Leitung, ihre Aufsicht zu belegen.
NIS2 kurz erklärt
Was die Richtlinie von Ihnen verlangt.
NIS2 legt eine gemeinsame Cybersicherheits-Basis für die EU fest, mit breiterem Geltungsbereich, strengeren Pflichten und persönlicher Verantwortung der Leitung.
- Nummer der Richtlinie (EU)
- 2022/2555
- Frist für nationales Recht
- 17. Okt. 2024
- Höchstbußgeld für wesentliche Einrichtungen, je nachdem, was höher ist
- 10 Mio. € oder 2 %
Ab Kenntnis eines erheblichen Sicherheitsvorfalls
- 24 StundenFrühwarnung
- 72 StundenMeldung des Vorfalls
- 1 MonatAbschlussbericht
Eine verständliche Zusammenfassung der Richtlinie (EU) 2022/2555. Nationale Gesetze unterscheiden sich; prüfen Sie Ihre nationale Umsetzung und holen Sie rechtlichen Rat ein.
Die Details lesen
Was ist NIS2?
NIS2 ist die zweite Richtlinie zur Netz- und Informationssicherheit, die Richtlinie (EU) 2022/2555. Sie schafft einen gemeinsamen Cybersicherheitsstandard in der gesamten Europäischen Union und ersetzt die ursprüngliche NIS-Richtlinie von 2016 durch einen größeren Anwendungsbereich, strengere Anforderungen und eine echte Verantwortlichkeit der Geschäftsleitung.
Die Absicht ist eindeutig: das Niveau der Cyberresilienz für jene Organisationen anzuheben, auf die unsere Gesellschaft angewiesen ist. Wo die alten Regeln nur einen engen Kreis von Betreibern erfassten, bezieht NIS2 ganze Sektoren ein und verpflichtet jede Organisation zu einem dokumentierten Standard für Risikomanagement, Meldung von Sicherheitsvorfällen und Sicherheit der Lieferkette.
Für wen gilt NIS2?
NIS2 erfasst grundsätzlich mittelgroße und große Organisationen in bestimmten Sektoren. Für einige kleinere kritische Anbieter gelten Ausnahmen von der Größenschwelle. Lieferanten können zudem Anforderungen eines erfassten Kunden erfüllen müssen. Die genauen Pflichten ergeben sich aus dem jeweils anwendbaren nationalen Recht.
Die Richtlinie unterteilt Organisationen in wesentliche Einrichtungen (Sektoren wie Energie, Verkehr, Bankwesen, Gesundheit, Wasser, digitale Infrastruktur und öffentliche Verwaltung) und wichtige Einrichtungen (darunter Postdienste, Abfallwirtschaft, Chemie, Lebensmittel, verarbeitendes Gewerbe und digitale Anbieter). Beide müssen dieselben Sicherheitspflichten erfüllen; der Unterschied liegt vor allem darin, wie streng sie beaufsichtigt werden.
Was NIS2 verlangt
NIS2 baut auf den Risikomanagementmaßnahmen aus Artikel 21, strengen Meldepflichten bei Sicherheitsvorfällen und der in Artikel 20 festgelegten Verantwortlichkeit der Geschäftsleitung auf. In der Praxis läuft es auf fünf Dinge hinaus, die Sie tun und nachweisen können müssen.
- RisikomanagementmaßnahmenErgreifen Sie technische und organisatorische Maßnahmen für Ihre Netze und Informationssysteme: Zugriffskontrolle, MFA, Verschlüsselung, Patching, Backups und Geschäftskontinuität.
- Meldung von SicherheitsvorfällenMelden Sie erhebliche Vorfälle nach einem strengen Zeitplan: eine Frühwarnung innerhalb von 24 Stunden, eine ausführlichere Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats.
- Sicherheit der LieferketteBewerten und steuern Sie das Cyberrisiko, das Ihre Lieferanten und Dienstleister mit sich bringen, denn ein Angreifer, der über einen Anbieter hereinkommt, bleibt Ihr meldepflichtiger Vorfall.
- Verantwortlichkeit der GeschäftsleitungDie Geschäftsleitung muss die Risikomaßnahmen genehmigen und überwachen und kann persönlich haftbar gemacht werden. Cybersicherheit wird zur Aufgabe der Leitungsebene, nicht nur der IT.
- Kontinuierliche ComplianceHalten Sie Ihre Nachweise aktuell. Aufsichtsbehörden können jederzeit nachfragen, daher müssen Sicherheitslage, Richtlinien und Vorfallsprotokolle auf Abruf bereitstehen und nicht erst nach der Anfrage zusammengestellt werden.
Fristen, und was Nichteinhaltung kostet
NIS2 trat im Januar 2023 in Kraft. Die Mitgliedstaaten mussten die Richtlinie bis zum 17. Oktober 2024 in nationales Recht umsetzen. Stand der Umsetzung und Durchsetzung unterscheiden sich je nach Land. Prüfen Sie deshalb das Gesetz und die zuständige Behörde in Ihrem Land.
Die Sanktionen haben Gewicht. Wesentlichen Einrichtungen drohen Geldbußen von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist; wichtigen Einrichtungen bis zu 7 Millionen Euro oder 1,4 Prozent. Über Geldbußen hinaus können Aufsichtsbehörden die Geschäftsleitung persönlich zur Verantwortung ziehen, weshalb NIS2 von einem IT-Thema zu einem Thema der Leitungsebene geworden ist. Für Organisationen des Finanzsektors steht NIS2 neben DORA und dessen eigenen Anforderungen an die operative Resilienz.
So funktioniert es
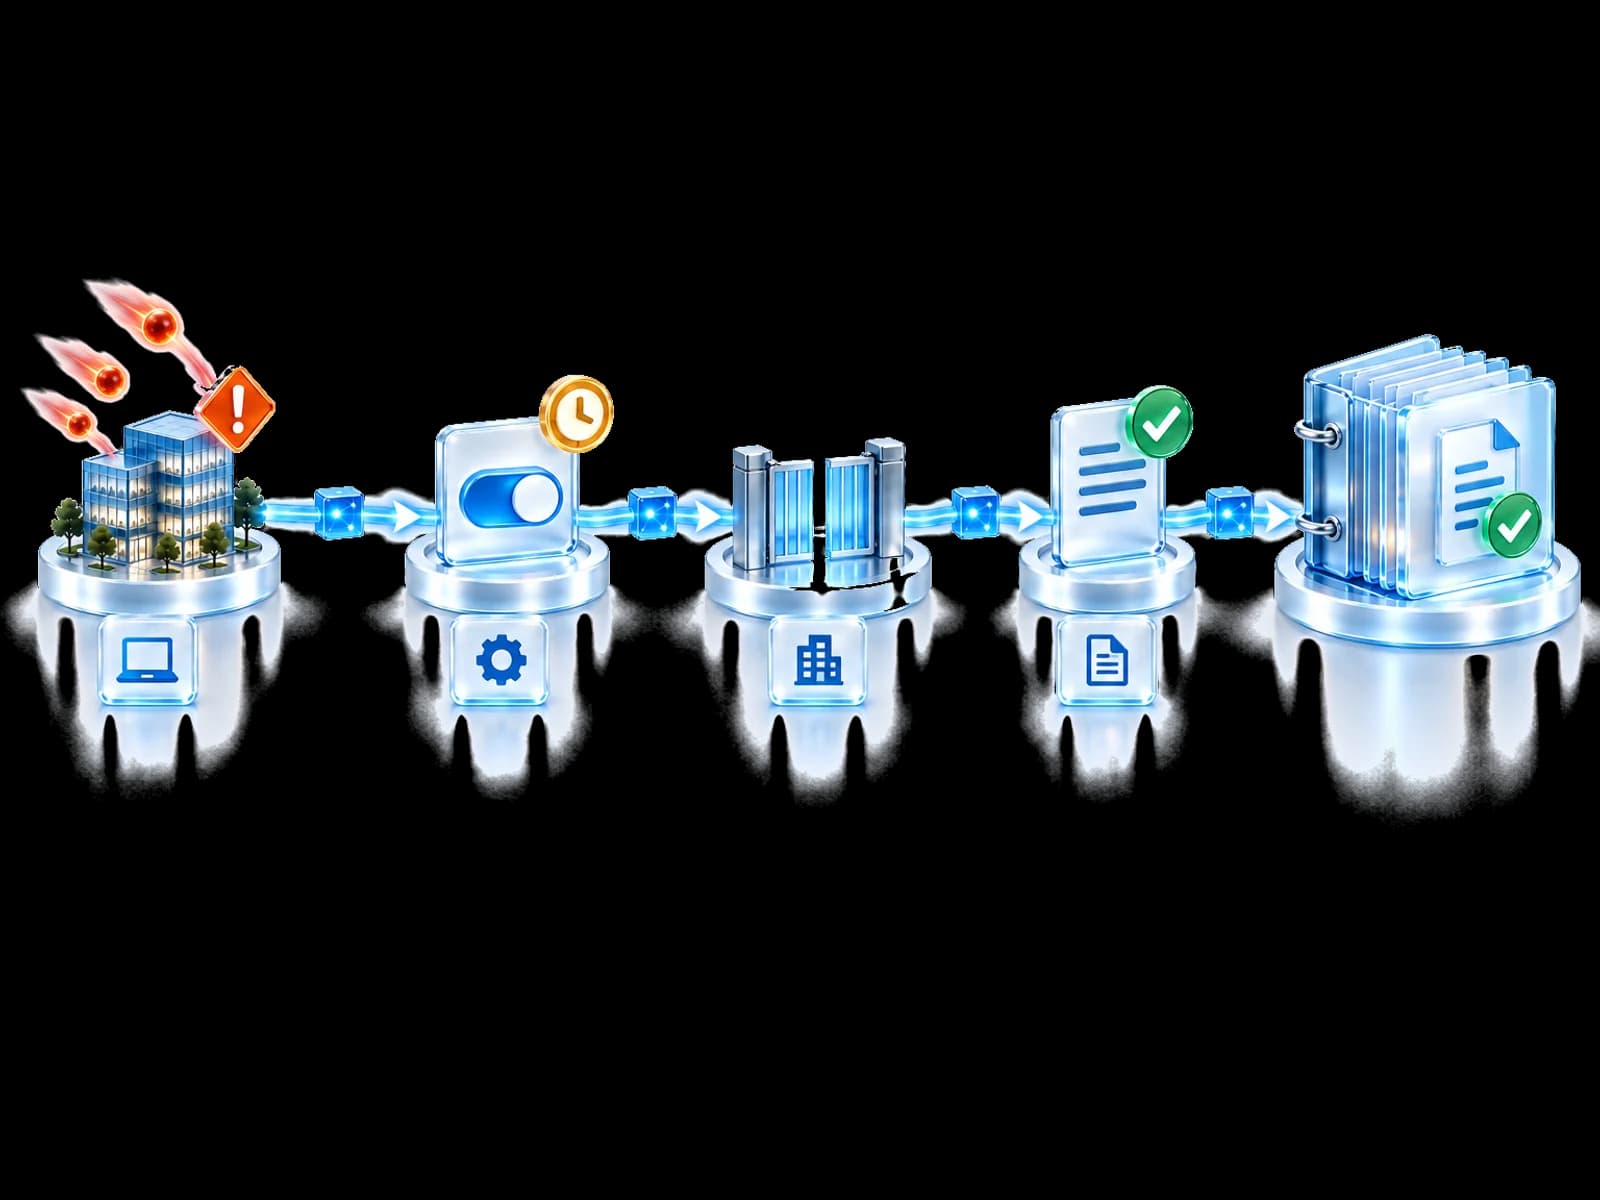
Jede Sicherheitsentscheidung hinterlässt ein Protokoll.
Nachweise entstehen als Nebenprodukt der Arbeit selbst, nicht als Bericht, der nachträglich zusammengestellt wird.
- 1
Erkennen
Signale aus verbundenen Tools und der Community zeigen eine Bedrohung.
- 2
Bewerten
Der Befund wird validiert und seine Relevanz geprüft.
- 3
Freigeben
Ihre Richtlinie oder eine befugte Person entscheidet über die Reaktion.
- 4
Handeln
Zulässige Maßnahmen laufen über Ihre bestehenden Kontrollen.
- 5
Protokollieren
Belege, Begründung und Ergebnis werden für die Prüfung aufbewahrt.
Nachweise für Ihre Prüfung
Wissen, was Sie zeigen können und was noch Arbeit braucht.
Wählen Sie einen NIS2-Bereich und sehen Sie, was UnifiedONE nachweisen helfen kann und was bei Ihrem Team bleibt.
Bereich wählen
Control Fabric protokolliert Ihre Konfigurationsbasis, Abweichungen und Korrekturen über verbundene Umgebungen.
Dies ist ein Leitfaden zur Organisation von Nachweisen. Er ist keine Rechtsberatung und keine Compliance-Bewertung.
Geschäftlicher Nutzen
Weniger Hektik. Mehr Sicherheit.
Aktuelle Nachweise unterstützen jede Prüfung, jedes Audit und jedes Gespräch mit der Leitung.
Prüfbereite Protokolle
Entscheidungen, Freigaben und Ergebnisse bleiben zusammen, während die Arbeit geschieht.
Eine Quelle für mehrere Rahmenwerke
Dieselben Nachweise können Gespräche zu NIS2, DORA und GDPR unterstützen.
Sichtbarkeit für die Leitung
Board-Ready Evidence macht aus betrieblichen Protokollen klare Berichte.
Für europäische Erwartungen gebaut
Entwickelt in Europa und auf europäische Datenschutzerwartungen ausgelegt.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Klare Grenzen
Nachweise unterstützen Compliance. Sie zertifizieren sie nicht.
NIS2-Pflichten hängen von Sektor, Größe und nationalem Recht ab. Ihre Rechts- und Sicherheitsteams bleiben für die Schlussfolgerungen verantwortlich.
Board-Ready Evidence ansehenKeine Rechtsberatung
UnifiedONE entscheidet nicht, ob NIS2 für Sie gilt, und legt kein nationales Recht aus.
Kein Compliance-Siegel
Protokolle unterstützen Ihre Prüfung. Sie begründen allein keine Compliance.
Keine Meldung in Ihrem Namen
Meldungen an Behörden bleiben Entscheidung und Handlung Ihrer Organisation.
Was ist NIS2?
NIS2 ist die Richtlinie (EU) 2022/2555, das aktualisierte Cybersicherheitsgesetz der Europäischen Union. Sie ersetzt die NIS-Richtlinie von 2016 durch eine breitere Sektorabdeckung, strengere Pflichten für Risikomanagement und Vorfallsmeldung sowie eine direkte Verantwortlichkeit der Geschäftsleitung.
Für wen gilt NIS2?
NIS2 erfasst grundsätzlich mittelgroße und große Organisationen in bestimmten Sektoren. Für einige kleinere kritische Anbieter gelten Ausnahmen. Lieferanten können Anforderungen ihrer Kunden erfüllen müssen. Prüfen Sie das anwendbare nationale Recht für Geltungsbereich und Pflichten.
Gilt NIS2 für mein Unternehmen?
Sektor, Größe, Rolle und nationales Recht sind entscheidend. Wer eine erfasste Organisation beliefert, kann vertraglichen Anforderungen unterliegen. Das bedeutet aber nicht automatisch, dass die Richtlinie unmittelbar für den Lieferanten gilt. Prüfen Sie das nationale Recht und holen Sie rechtlichen Rat ein.
Wann ist NIS2 in Kraft getreten?
NIS2 trat im Januar 2023 in Kraft. Die Mitgliedstaaten mussten die Richtlinie bis zum 17. Oktober 2024 in nationales Recht umsetzen. Prüfen Sie den Umsetzungs- und Durchsetzungsstand Ihres Landes für die anwendbaren Pflichten.
Welche Sanktionen drohen bei Nichteinhaltung?
Wesentliche Einrichtungen können mit Geldbußen von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes belegt werden, je nachdem, welcher Betrag höher ist; wichtige Einrichtungen mit bis zu 7 Millionen Euro oder 1,4 Prozent. Auch die Geschäftsleitung kann persönlich haftbar gemacht werden.
Wie unterscheidet sich NIS2 von der ursprünglichen NIS-Richtlinie?
NIS2 erweitert die erfassten Sektoren und Organisationen, vereinheitlicht die Sicherheits- und Meldeanforderungen EU-weit, ergänzt Pflichten zu Lieferkette und Verantwortlichkeit der Geschäftsleitung und erhöht die Sanktionen. Es schließt die Lücken und Widersprüche, die die erste Richtlinie hinterlassen hat.
Nächster Schritt
Beginnen Sie Ihre NIS2-Prüfung mit Nachweisen.
Treten Sie der Community bei, um Ihre Umgebung im geführten Onboarding zu verbinden, oder sprechen Sie mit uns über Ihre Prüfung.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.