
Urteil für UrteilWidersprüchlich
Widersprüchliche Urteile, keine klare Antwort.
Ihr Team muss jedes Mal entscheiden, welcher Quelle es vertraut.
Shared Defense Intelligence
UnifiedONE gewichtet Microsoft-Signale, MISP-Intelligence und Beobachtungen aus der Community mit DCRE (Dynamic Confidence & Reputation), damit Ihr Team auf Bestätigtes reagiert und Unbestätigtes zurückstellt.
Weniger Rauschen. Sicherere Entscheidungen.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
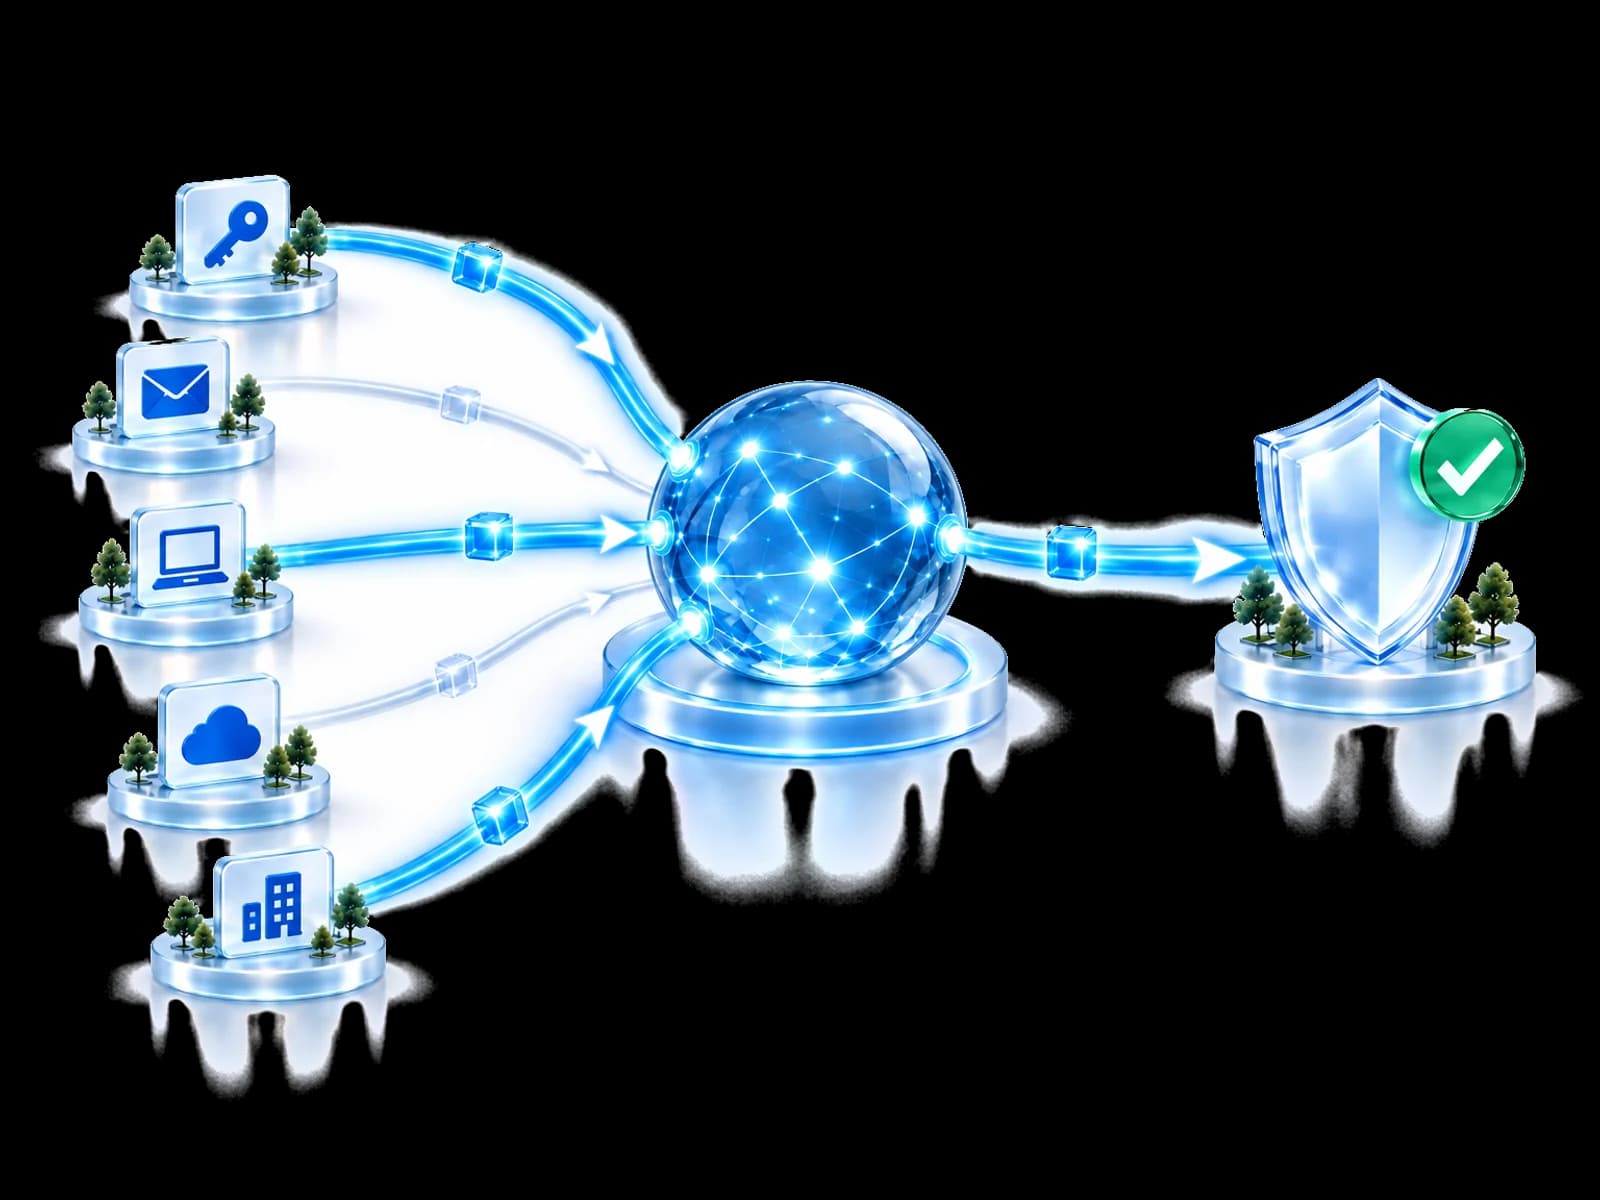
Jedes Ihrer Threat-Intelligence-Tools und jeder Feed hat ein eigenes Urteil. Alles als dringend zu behandeln kostet Zeit; alles zu ignorieren riskiert, den echten Angriff zu übersehen.
Ihr Team muss jedes Mal entscheiden, welcher Quelle es vertraut.
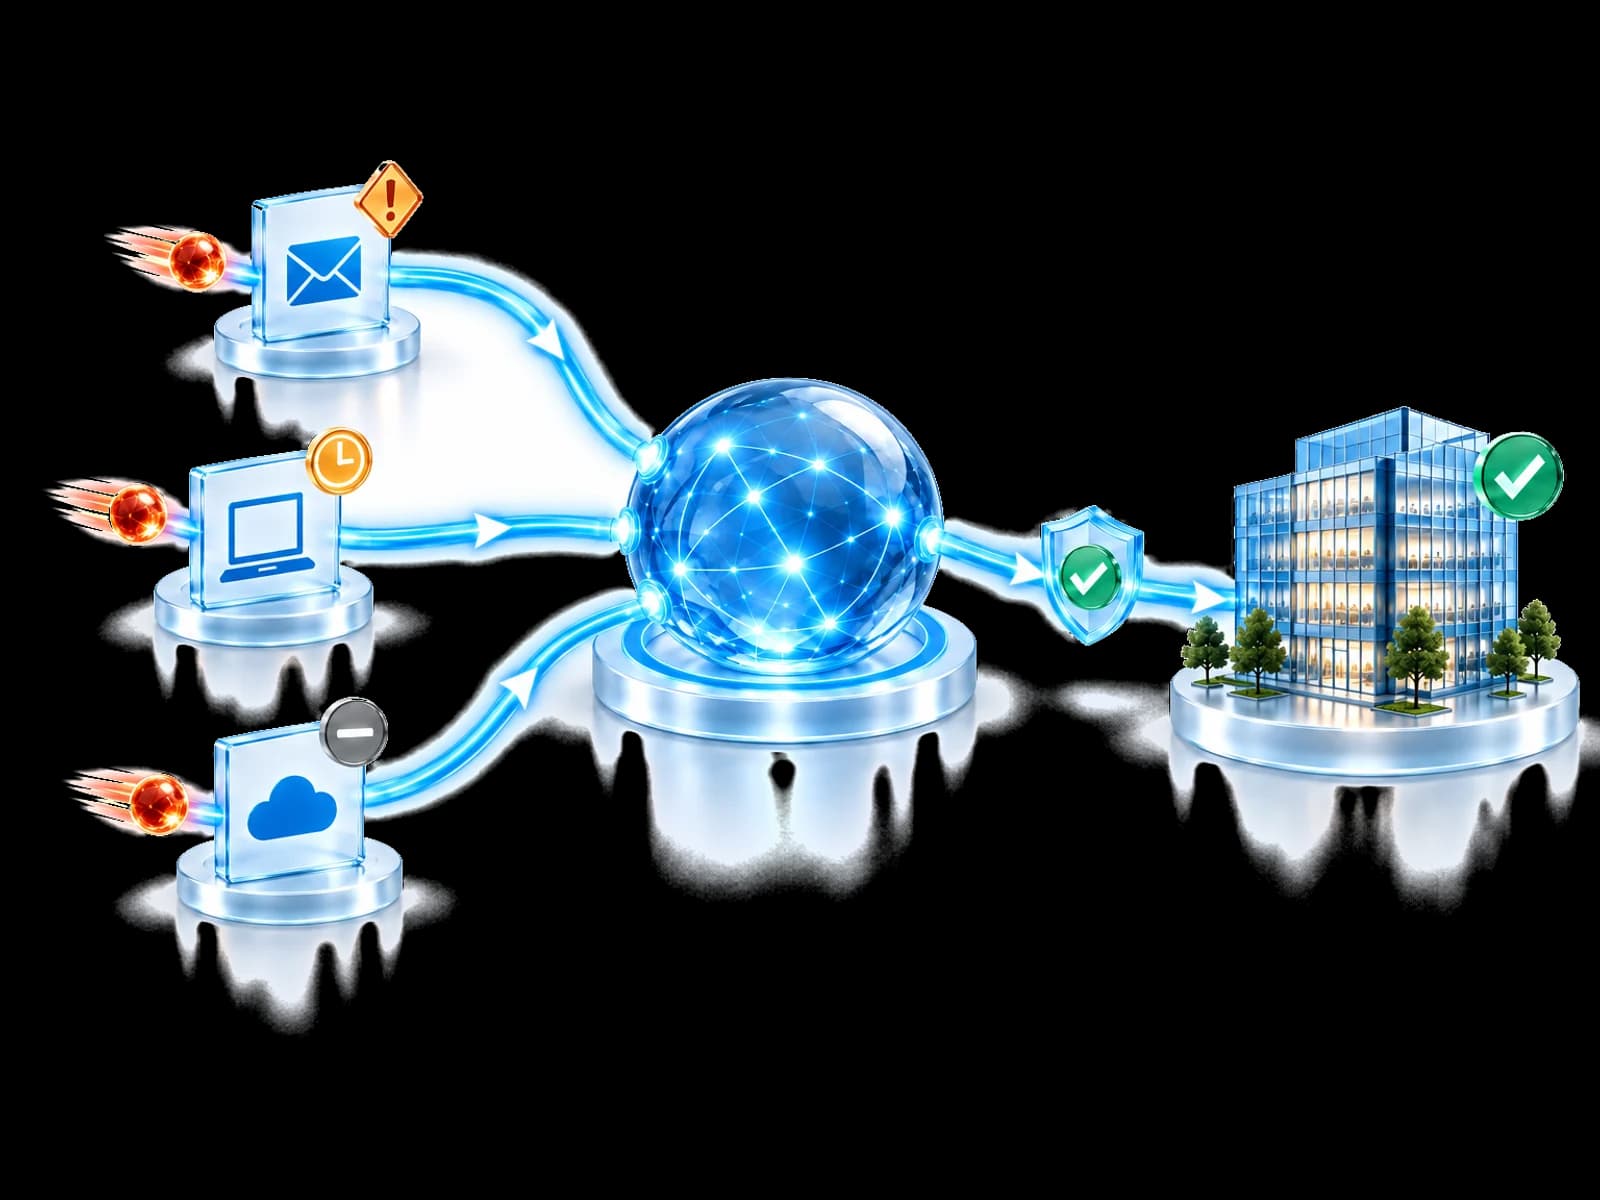
DCRE berücksichtigt Zuverlässigkeit, Alter und widersprechende Belege, sodass die Empfehlung zeigt, warum, nicht nur was.
So funktioniert es
Prüfen Sie jede Quelle und ihren Einfluss auf die Bewertung. Keine einzelne Beobachtung entscheidet allein.
Dies stützt die Prüfung, weil es direkt für die geschützte Umgebung relevant ist. Es bleibt eine einzelne Beobachtung, kein abschließendes Urteil.
Beispielhafte Belege. Kein Kundendatensatz und kein echter Konfidenzwert.
Was als Nächstes geschieht
Shared Defense Intelligence macht aus Signalen Security Intelligence: Es validiert und erklärt den Fund. Es setzt den Schutz nicht selbst durch und führt nicht überall dieselbe Aktion aus.
Der Fund gilt für diese Umgebung.
Die lokale Autorität erlaubt die Übergabe.
Eine unterstützte verbundene Kontrolle kann reagieren.
Erforderlicher Zugriff und Anspruch sind vorhanden.
Das Threat Intelligence Network korreliert unterstützte Sicherheitssignale, externe Cybersecurity Threat Intelligence und datenschutzgerechte Community-Beobachtungen. Dynamic Confidence & Reputation pflegt Konfidenz und Reputation, wenn sich Validierung, Widerspruch, Aktualität und Zeit ändern.
Für Ihr Team gebaut
Eine klare Empfehlung statt eines Stapels Warnungen.
Eine vertrauenswürdige Bewertung für alle Kunden, statt jede Warnung neu zu prüfen.
Einheitliche Entscheidungen, mit Microsoft-, MISP- und Community-Belegen nebeneinander.
Stützende und widersprechende Belege sehen, bevor Sie handeln.
Fragen
Nein, es ist mehr als ein Feed. Ein Feed liefert Indikatoren zum Lesen und Priorisieren. Als Threat-Intelligence-Plattform korreliert Shared Defense Intelligence unterstützte Quellen, hält stützende und widersprüchliche Belege sichtbar und dokumentiert, warum ein Fund geprüft werden sollte.
Das Threat Intelligence Network nimmt unterstützte Beobachtungen auf, normalisiert, reichert sie an und korreliert sie. DCRE — Dynamic Confidence & Reputation pflegt Konfidenz und Reputation, wenn sich unabhängige Unterstützung, Validierung, Widerspruch, Aktualität und Zeit ändern. Sie sind verbunden, aber nicht dieselbe Komponente.
Datenschutzgerechte Angreiferindikatoren sowie Validierungs-, Konfidenz- und Ablaufmetadaten dürfen gemäß den Teilnahmeinstellungen geteilt werden. Namen, Benutzer, Anmeldedaten, Nachrichten, Dateien, Rohdatensätze und Mandantenzugriff bleiben lokal.
Nein. Ein Fund muss weiterhin für jede teilnehmende Umgebung relevant sein. Lokale Richtlinie, Berechtigungen, verbundene Kontrollen und Lizenzierung bestimmen, ob eine nachgelagerte Reaktion verfügbar oder freigegeben ist.
Onboarding starten
Verbinden Sie Ihre Sicherheitsumgebung und prüfen Sie die Belege für jeden Fund, bevor eine Reaktion erwogen wird.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.