Tenant für TenantDoppelte Arbeit
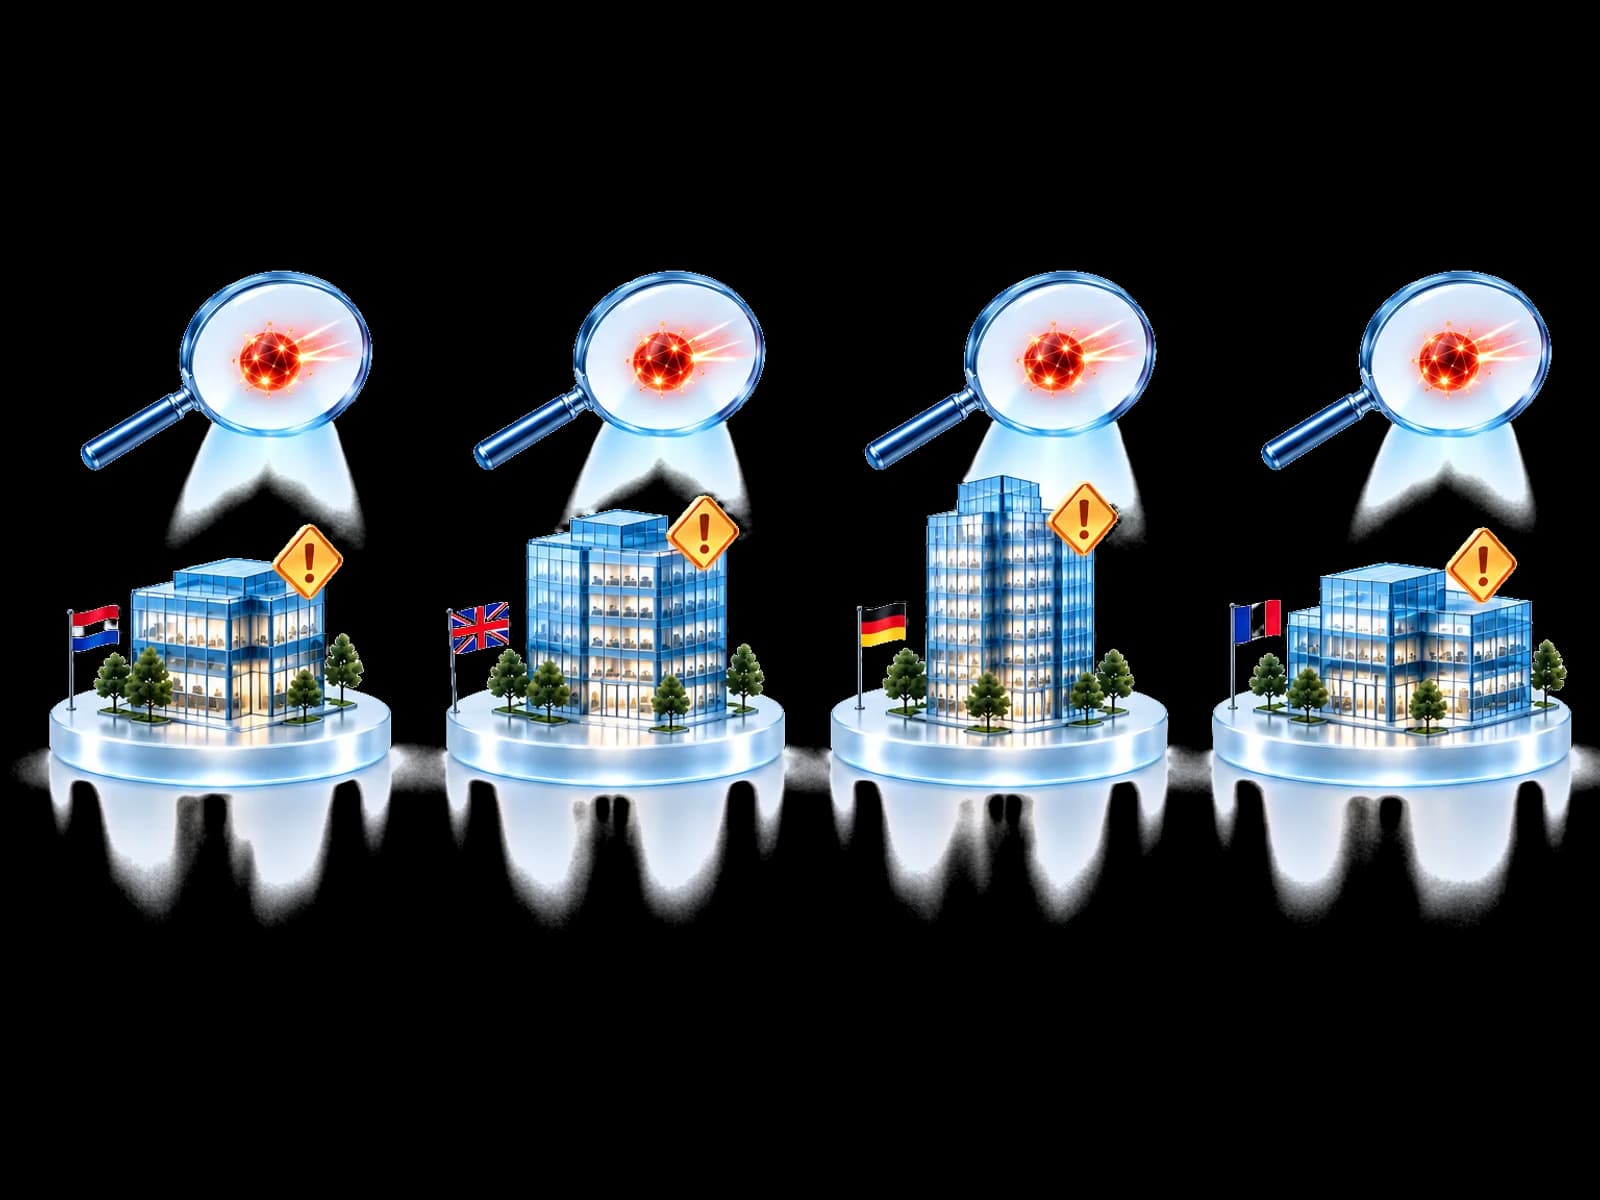
Dieselbe Arbeit, Tenant für Tenant.
Wiederholte Untersuchungen können die nächste lokale Entscheidung verzögern.
Cross-Tenant Protection
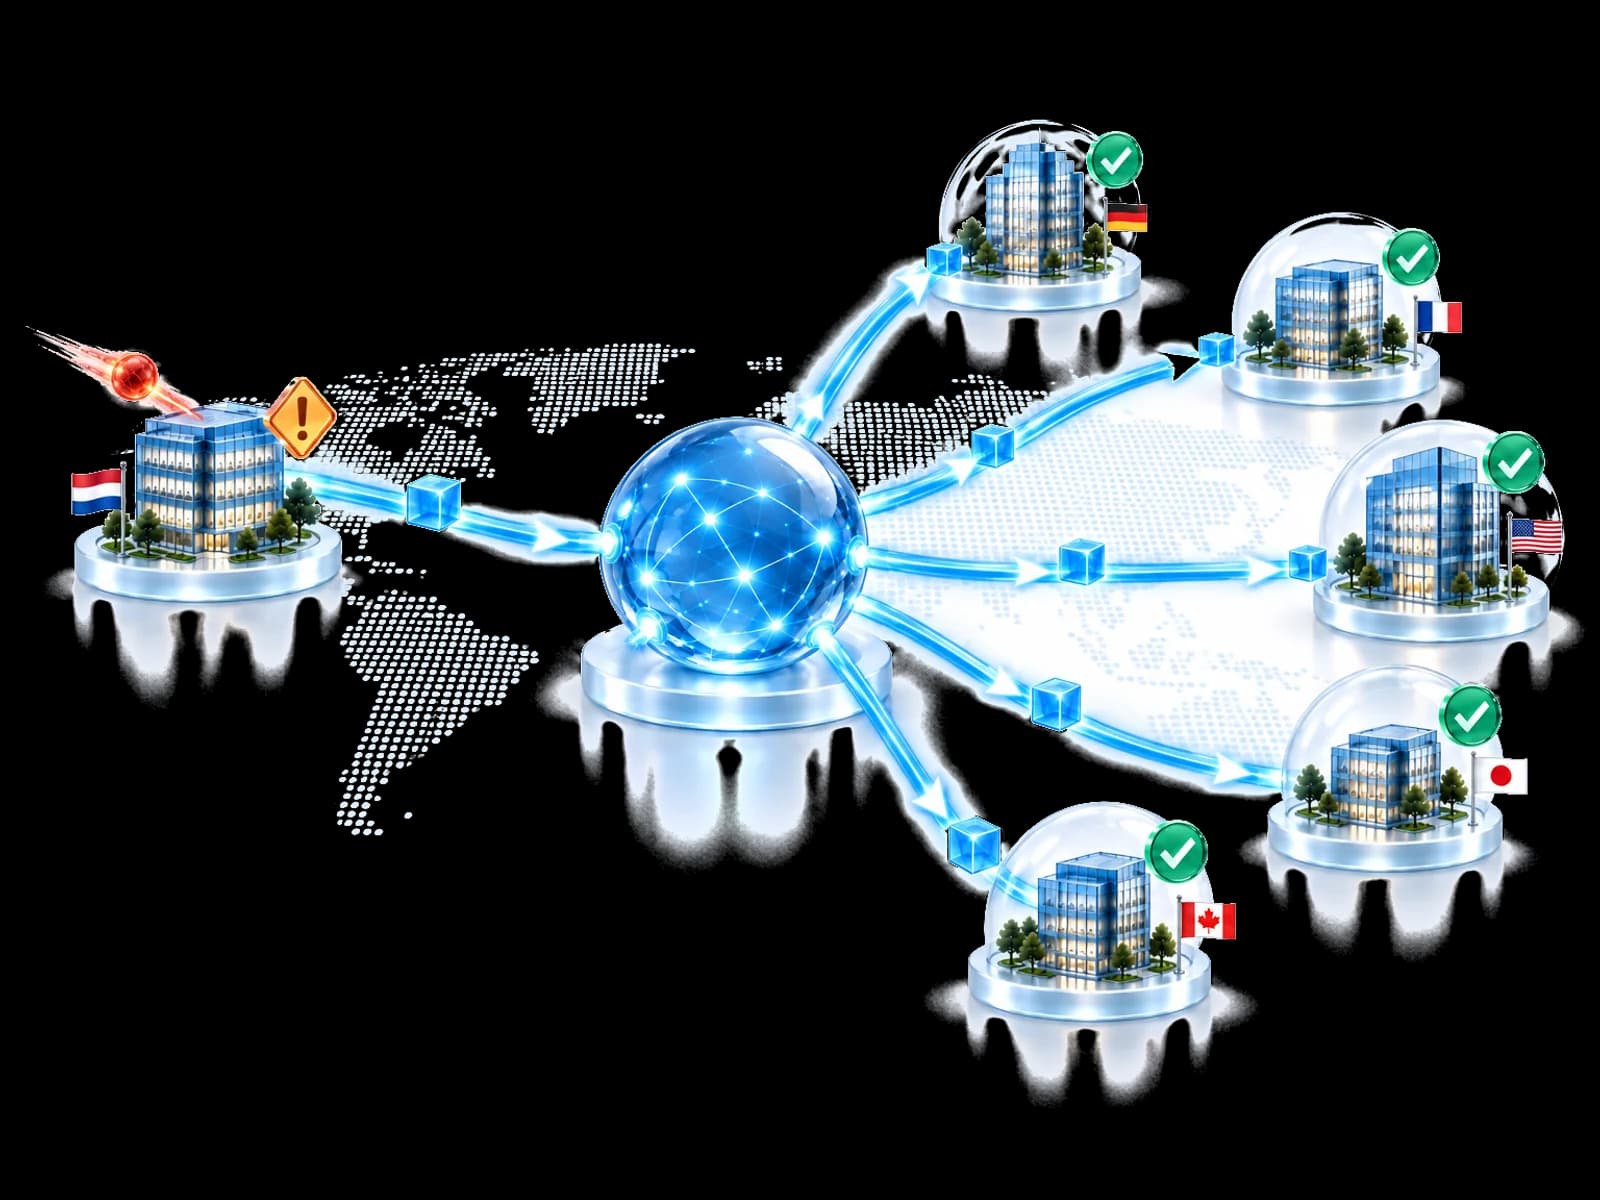
Wird eine Bedrohung in einer Umgebung validiert, kann UnifiedONE die Abwehrerkenntnis anderen teilnehmenden Umgebungen verfügbar machen. Jede prüft Relevanz, Richtlinien, Berechtigungen, verbundene Kontrollen und Lizenzen vor einer lokalen Reaktion. Die privaten Untersuchungsdetails bleiben an der Quelle.
Ein Befund. Mehr Teams vorbereitet.Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.
Das Problem
Ein MSP oder eine Unternehmensgruppe kann denselben Angriff in vielen Umgebungen sehen. Ohne geregelte Wiederverwendung der Abwehrerkenntnis müssen Teams möglicherweise erneut untersuchen, bevor sie entscheiden, was lokal gilt.
Wiederholte Untersuchungen können die nächste lokale Entscheidung verzögern.
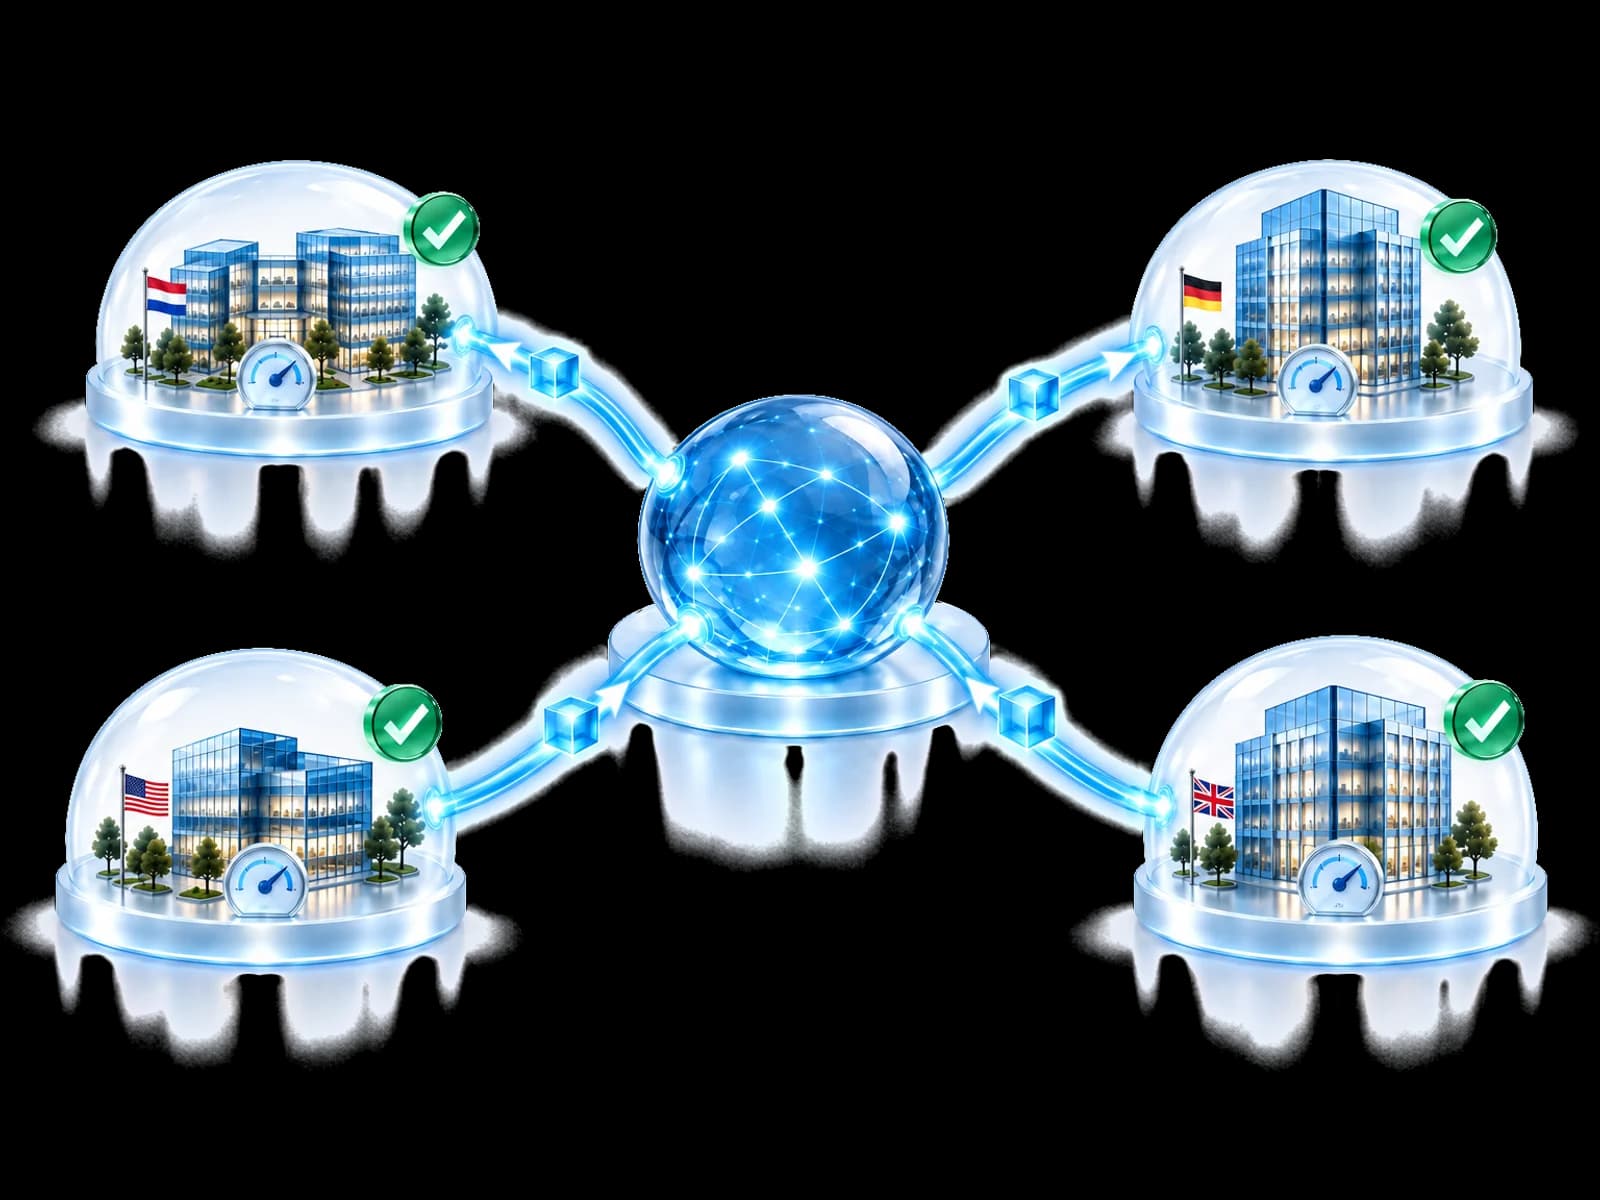
Die Lektion überquert die Grenze, die Kontrolle nicht. Richtlinie, Berechtigungen und Lizenzen jedes Tenants bestimmen seine Reaktion.
So funktioniert es
Wählen Sie, wie die Erkenntnis ankommt, und vergleichen Sie drei unabhängige Entscheidungen der Empfänger. Teilnahme bedeutet nie, dass überall dieselbe Aktion ausgeführt wird.
Beispielhafte Empfänger und Ergebnisse. Keine Kundendatensätze oder Live-Aktivität.
Cross-Tenant Protection bewertet eine Abwehrerkenntnis für jede teilnehmende Umgebung. Es gewährt keinen Mandantenzugriff und überträgt nicht den Fall, aus dem die Erkenntnis entstand.
Für Ihr Team gebaut
Relevante validierte Befunde aus teilnehmenden Umgebungen über Ihre bestehenden Kontrollen nutzen.
Eine Untersuchung für berechtigte Kunden wiederverwenden, während jeder seine eigene Entscheidungshoheit behält.
Geschäftsbereichen helfen, auf relevante Befunde zu reagieren, ohne lokale Richtlinien zu vereinheitlichen.
Einen bestätigten Befund in die nächste zulässige Reaktion einbringen.
Fragen
Datenschutzgerechtes Verteidigungswissen darf reisen: Angreiferindikatoren, Validierung, Konfidenz, Ablauf und Angriffsmuster. Identitäten von Kunden und Mandanten, Benutzer, Nachrichten, Dateien, Rohdatensätze, Untersuchungsnotizen und Mandantenzugriff bleiben lokal.
Nein. Observe ändert nichts. Assist bereitet eine geeignete Reaktion für eine benannte freigabeberechtigte Person vor. Act gilt nur für vorab freigegebene Aktionstypen und hängt weiterhin von Relevanz, lokaler Richtlinie, verbundenen Kontrollen, Berechtigungen und Lizenzierung ab.
Die Erkenntnis kann sichtbar bleiben, aber die Reaktion darf nicht als erfolgreicher Schutz dargestellt werden. Die fehlende Fähigkeit oder Lizenz bleibt für diese Empfängerumgebung benannt.
Nein. Die Annahme durch den Provider unterscheidet sich von einem beobachteten Schutzzustand. Continuous Protection Assurance und das Assurance Center sind geplante Fähigkeiten, die phasenweise bereitgestellt werden.
Nein. Verschiedene Sicherheitsökosysteme können Intelligence zu einer gemeinsamen operativen Ebene beitragen. Heute kann Schutz bei verbundenen Microsoft-Mandanten über die Microsoft-Sicherheitstools angewendet werden, die dort bereits im Einsatz sind.
Onboarding starten
Treten Sie der Community bei und halten Sie Richtlinie, Freigabe und Kontrollen jedes Empfängers unabhängig.
Erstellen Sie Ihr Konto und starten Sie das geführte Onboarding.