Kostenloses Runbook für MSPs
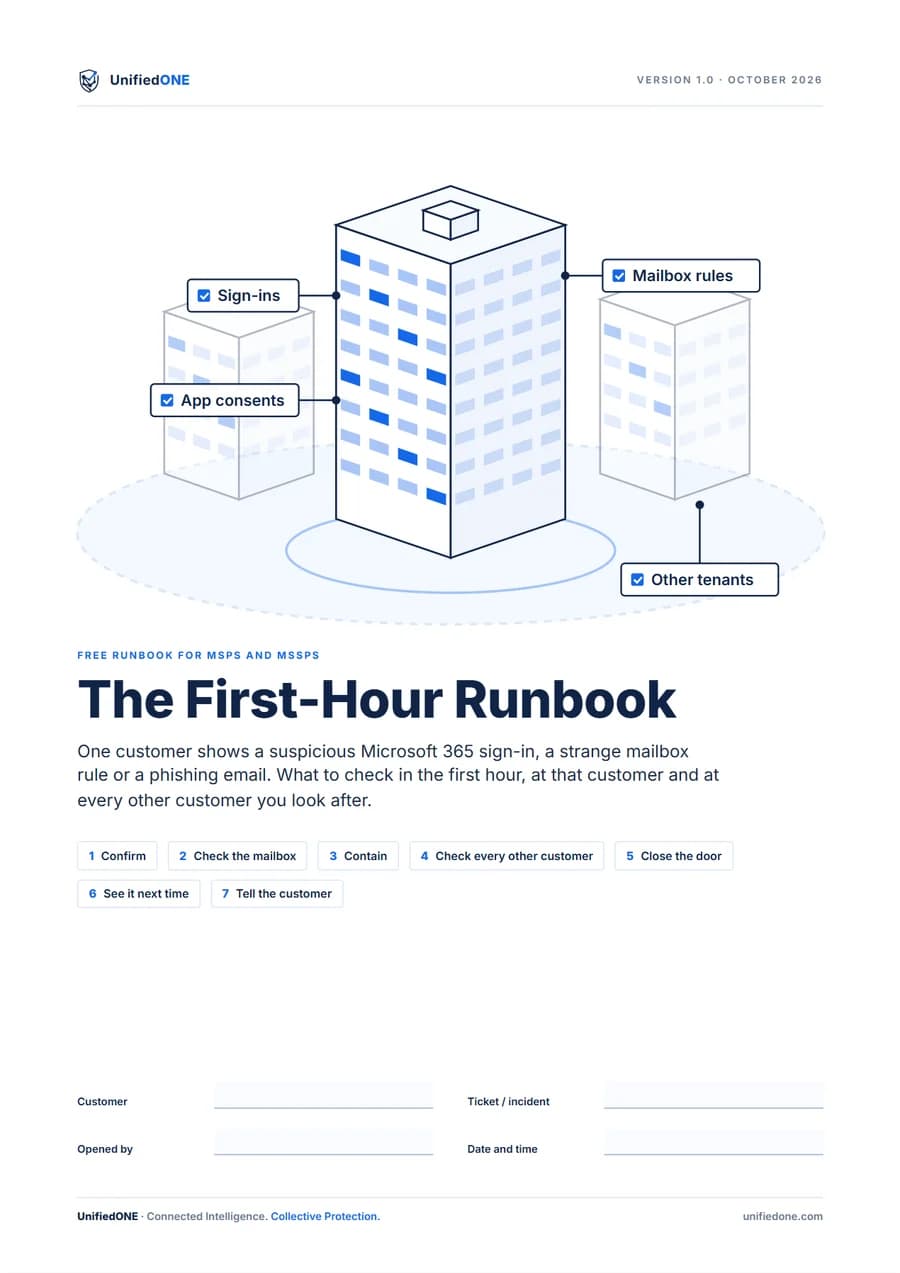
The First‑Hour Runbook
Was Sie in der ersten Stunde prüfen, nachdem in Microsoft 365 eine verdächtige Anmeldung, Postfachregel oder Phishing-E-Mail aufgetaucht ist. Erst bei einem Kunden, dann bei allen Kunden, die Sie betreuen.
Das Runbook ist auf Englisch verfasst.
13-seitiges ausfüllbares PDF · Englisch · Jeder technische Schritt mit Quelle bei Microsoft Learn
Inhalt
Sieben Schritte,
in der Reihenfolge, in der Sie sie brauchen.
Jeder Schritt sagt, wo Sie klicken, was Sie ausführen und wie ein gutes Ergebnis aussieht. Füllen Sie das Runbook unterwegs aus und hängen Sie es an das Ticket.
0–10 Min.
Bestätigen
Prüfen Sie Anmeldungen, Risikostatus, MFA-Methoden und letzte Änderungen des Benutzers und notieren Sie Absender, Betreff und IP-Adresse.
10–15 Min.
Postfach prüfen
Erfassen Sie Posteingangsregeln einschließlich versteckter Regeln, Weiterleitungen, Postfachberechtigungen, App-Zustimmungen und die vom Konto gesendeten E-Mails.
15–30 Min.
Eindämmen
Sperren Sie zuerst die Anmeldung. Widerrufen Sie dann die Sitzungen, entfernen Sie Regeln und Weiterleitungen, setzen Sie Kennwort und MFA zurück und entfernen Sie nicht vertrauenswürdige Apps.
30–45 Min.
Alle anderen Kunden prüfen
Jeder Mandant ist getrennt. Durchsuchen Sie deshalb jeden Kunden, den Sie betreuen, nach demselben Absender, Betreff und Anmeldeursprung.
45–55 Min.
Die Tür schließen
Prüfen Sie fünf Einstellungen, die bei Kontoübernahmen häufig ausgenutzt werden: MFA-Ausnahmen, Legacy-Anmeldung, globale Administratoren, App-Zustimmung durch Benutzer und Gerätecode-Anmeldung.
55–60 Min.
Beim nächsten Mal sehen
Stellen Sie sicher, dass die Überwachungsprotokollierung aktiv ist und die Warnungen von Microsoft das überwachte Postfach Ihres MSP erreichen, nicht nur die Administratoren des Kunden.
Vor dem Schließen des Tickets
Den Kunden informieren
Eine kurze, klare Nachricht: was passiert ist, was Sie getan haben und was der Kunde tun muss, mit den Meldefristen nach DSGVO und NIS2.
Ein Skript für Schritt 4
Es liest Ihre Kundenliste, führt über Ihren delegierten Zugriff in jedem Mandanten dieselbe Nachrichtenablaufverfolgung aus und speichert die Treffer sowie eine Zusammenfassung pro Kunde.
Eine Protokolltabelle für 24 Kunden
Wann Sie gesucht haben, ob die E-Mail oder der Anmeldeursprung aufgetaucht ist und was Sie getan haben, mit einem Feld für Mandanten, die Sie nicht prüfen konnten.
Für wen
MSP-Techniker, die allein in einem delegierten (GDAP-)Kundenmandanten arbeiten. Herstellerneutral: Jeder Schritt läuft in Microsoft 365, ganz gleich, welches Endpoint-Tool Ihre Kunden einsetzen.
Halten Sie bereit: delegierten Administratorzugriff auf den Kunden, die PowerShell-Module ExchangeOnlineManagement und Microsoft.Graph sowie eine Liste aller Kundenmandanten, die Sie betreuen.
Kostenloser Schutz-Check
Sehen Sie es bei Ihren eigenen Kunden
Verbinden Sie in der kostenlosen 30-Tage-Testphase einen Kundenmandanten und sehen Sie, was UnifiedONE schützen kann und wo die Lücken sind.
Nach 30 Tagen beginnt Ihr Abonnement automatisch, sofern Sie nicht kündigen.
Berechtigte Microsoft-Mandanten. Für die Verbindung sind Microsoft Entra ID P1 oder höher und die Zustimmung eines globalen Administrators erforderlich.
Alle Testbedingungen ansehen