
Seul face à la menaceRéactif
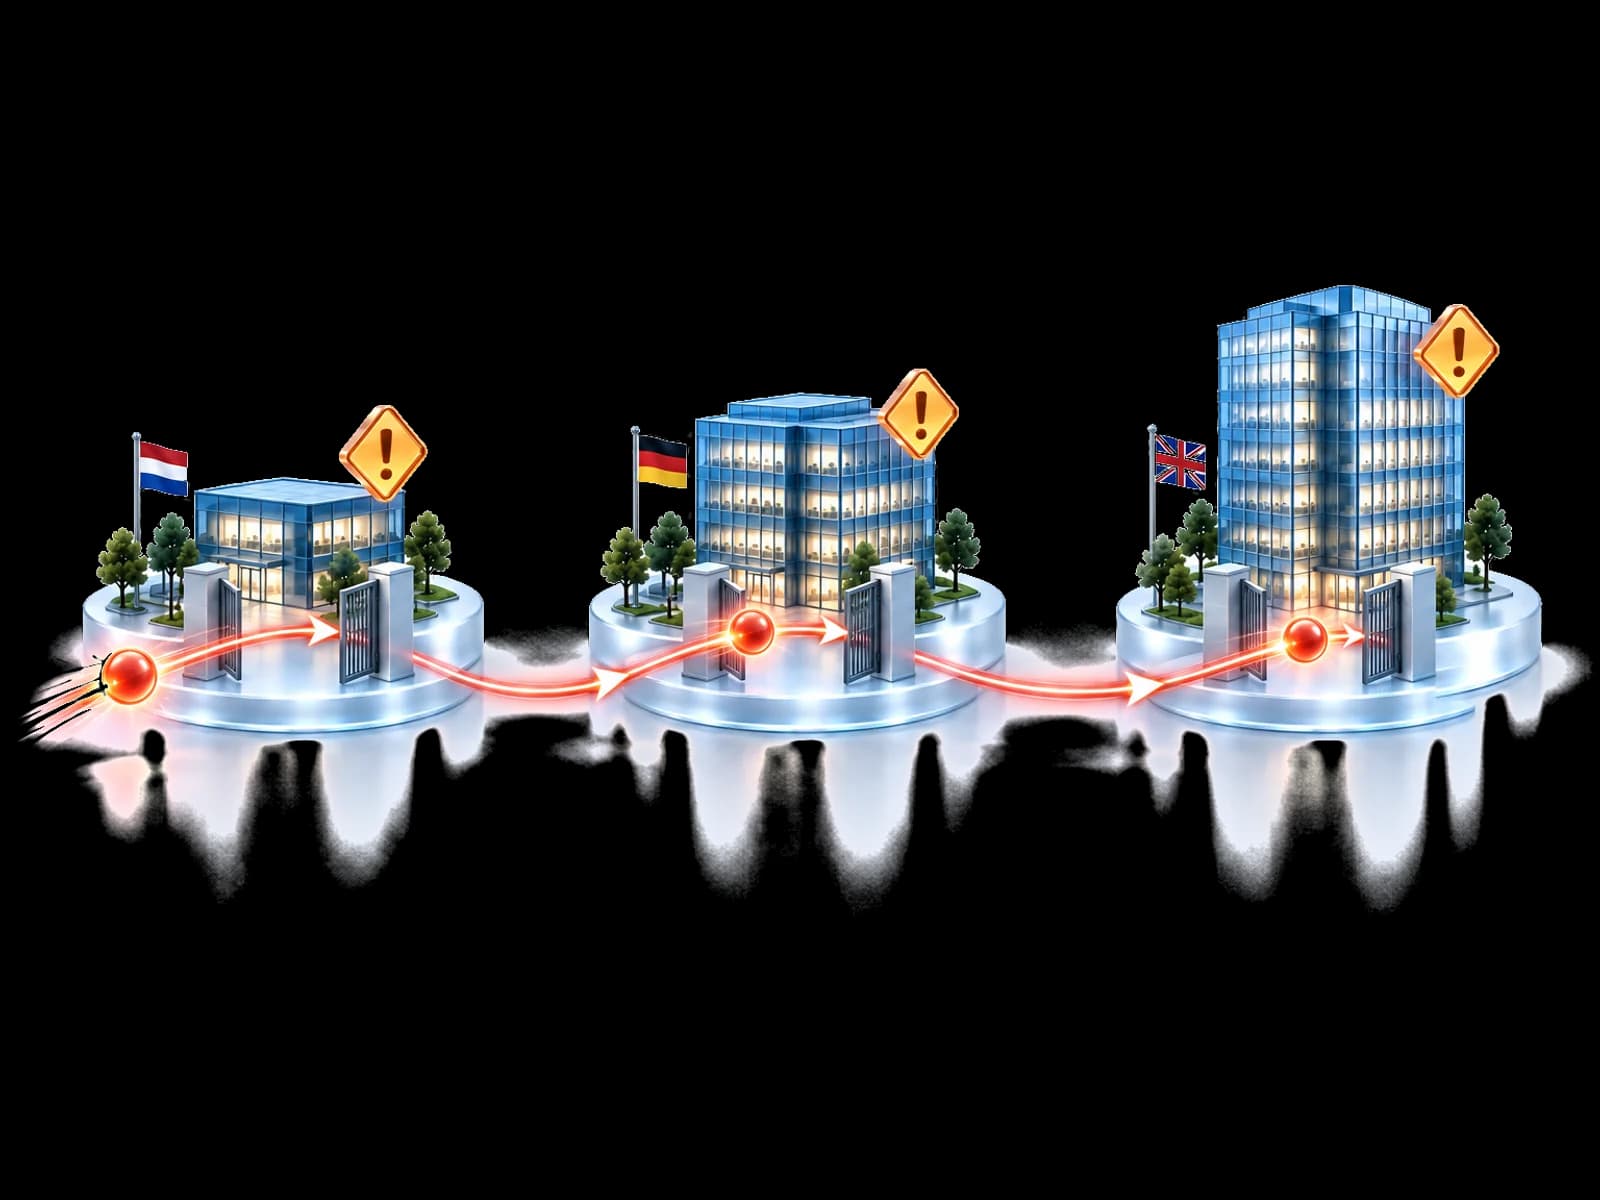
La même menace entre à nouveau.
Des domaines et schémas de connexion connus atteignent vos équipes avant que quiconque ne les ait vérifiés.
Front Gate Protection
Quand une menace est confirmée ailleurs, UnifiedONE peut la transformer en protection à votre porte d’entrée : les contrôles Microsoft de connexion, d’e-mail et d’appareil pris en charge dans votre tenant, selon votre propre politique.
Les menaces connues peuvent être bloquées tôt. Votre politique décide.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
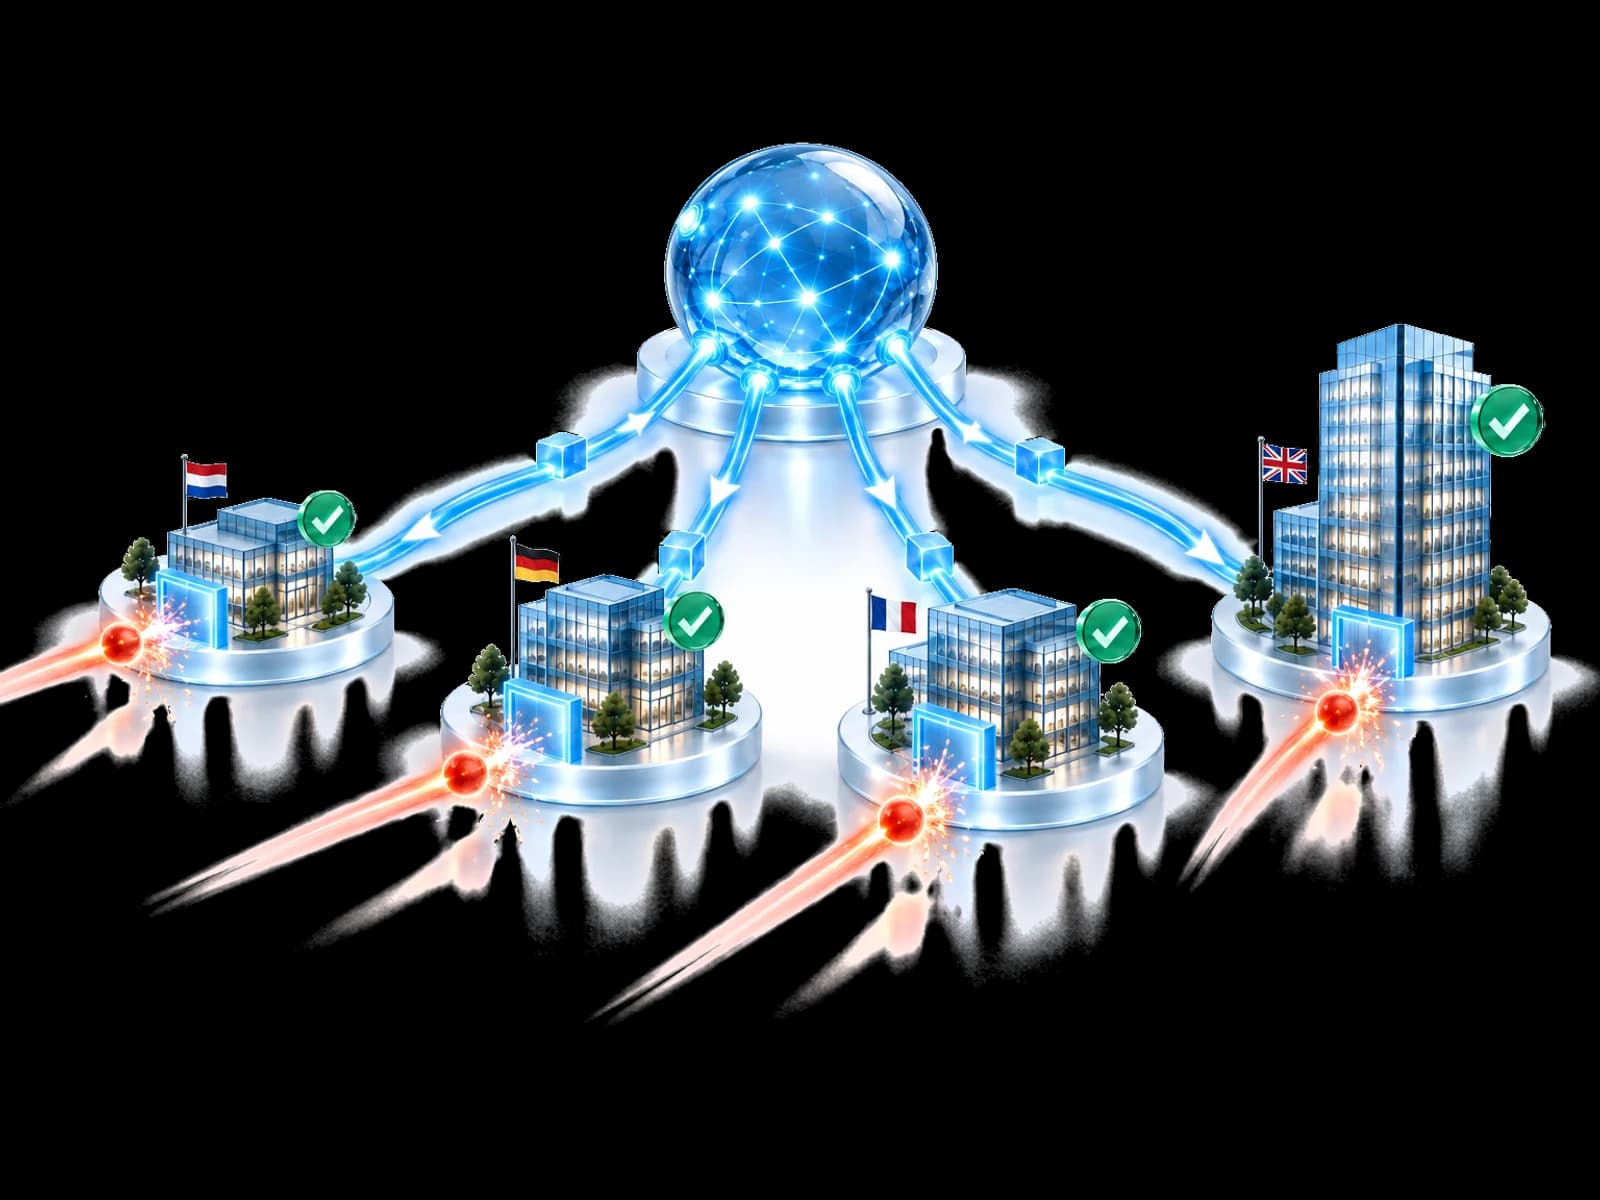
Une menace confirmée dans une organisation en atteint souvent d’autres quelques jours plus tard. Sans protection partagée, chacune la découvre comme une nouveauté.
Des domaines et schémas de connexion connus atteignent vos équipes avant que quiconque ne les ait vérifiés.
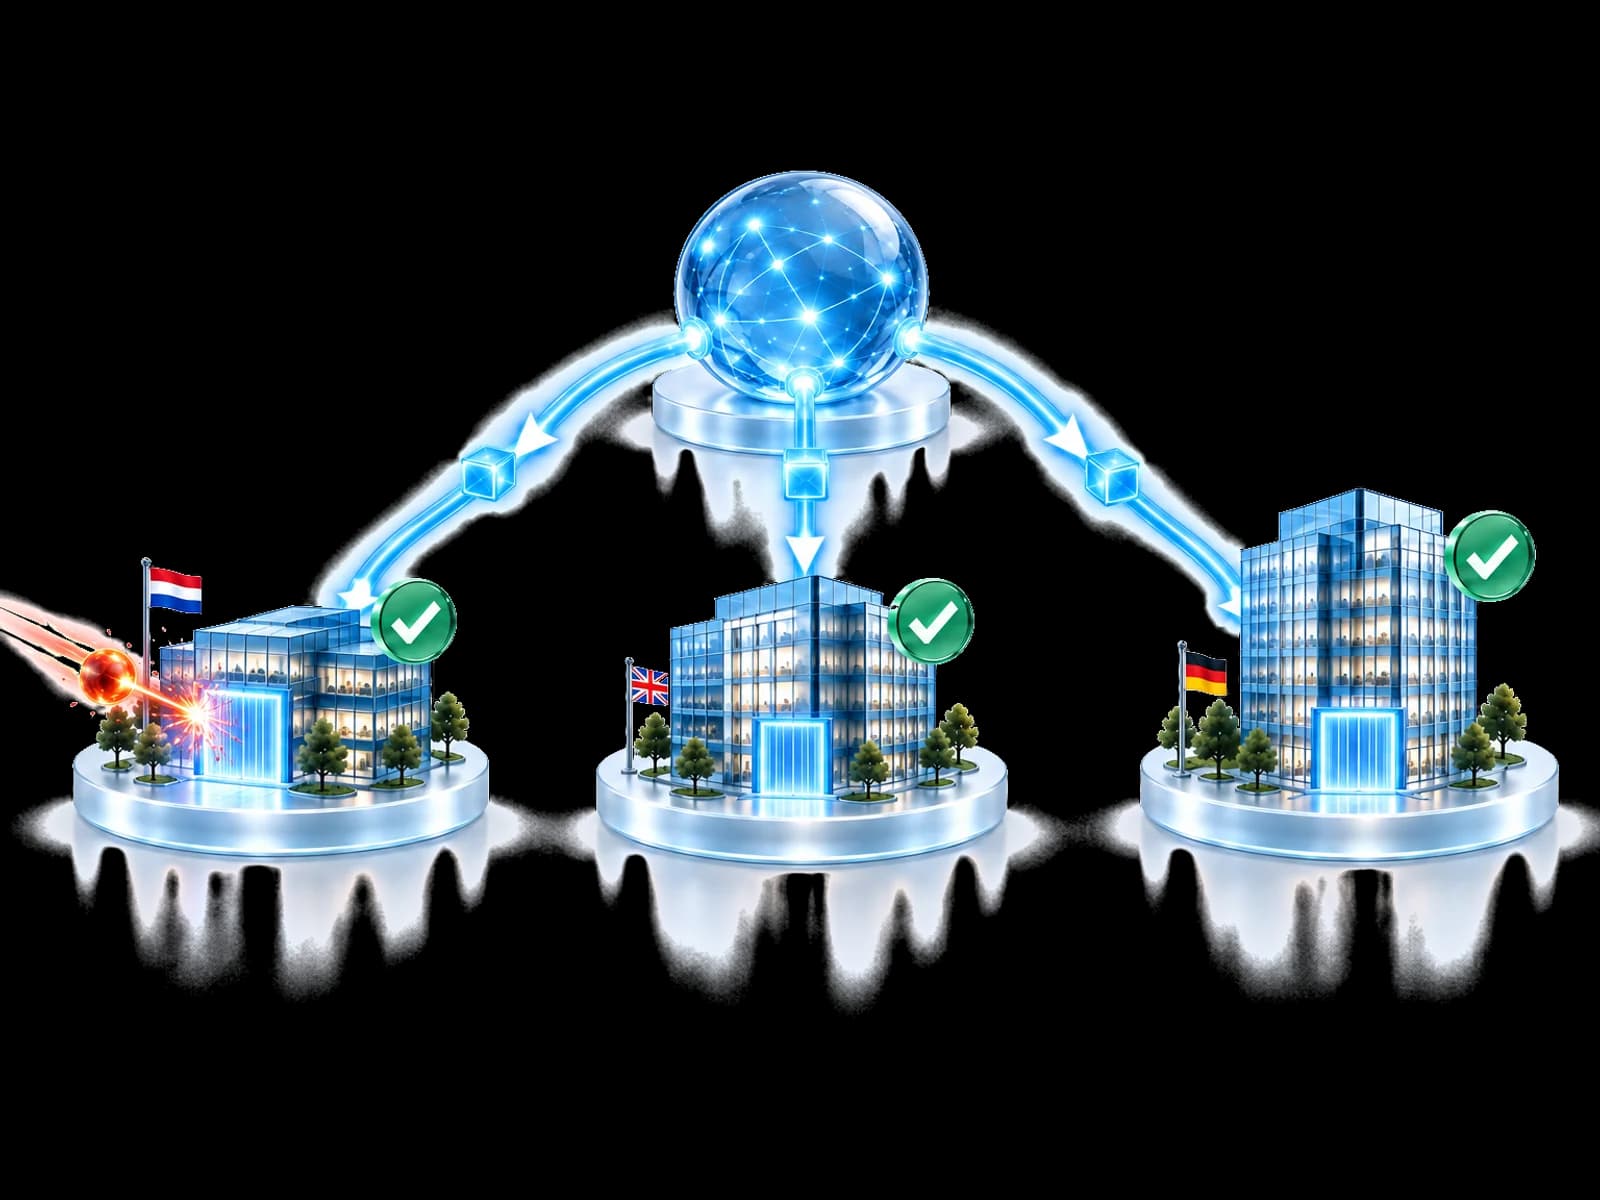
Quand une détection avancée des menaces confirme une menace ailleurs, UnifiedONE valide le constat. Il peut alors devenir une protection dans les contrôles Microsoft de connexion, d’e-mail et d’appareil pris en charge dans votre tenant, dans la limite de votre politique, de vos autorisations et de vos licences.
Frontière du tenant
Choisissez un outil de sécurité connecté. UnifiedONE vérifie les possibilités de votre organisation avant de demander une réponse.
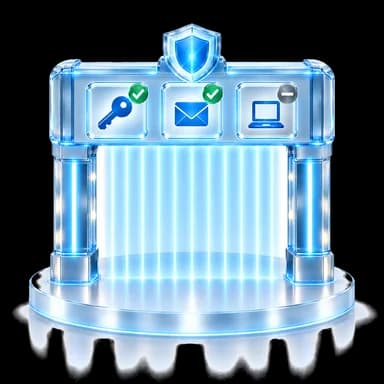
Résultat : le parcours d'identité peut être demandé sous l'autorité du tenant.
Flux illustratif. Aucune donnée client.
Chaque parcours reste conditionné par la configuration du tenant, la politique, les autorisations, les licences, les capacités du fournisseur connecté et la disponibilité de la relecture de l'état.
L'acceptation par le fournisseur ne prouve pas que la protection préventive est active.
Conçu pour votre équipe
Profitez des menaces découvertes ailleurs sans avoir à les étudier vous-même.
Aidez à renforcer la porte des clients éligibles à partir d’une seule découverte validée.
Appliquez la protection contre les menaces connues de façon cohérente dans toutes les entités.
Consacrez votre temps aux nouvelles menaces, pas à celles déjà confirmées ailleurs.
Questions
Non. Gardez votre pare-feu et votre EDR. Front Gate Protection travaille à leurs côtés comme l'une des solutions de sécurité proactive d'UnifiedONE : une coordination de la prévention, pas un nouveau pare-feu, ni une nouvelle passerelle, ni un SOC de remplacement. Il est conçu pour transmettre un contexte défensif validé aux contrôles d'identité, des endpoints et de messagerie éligibles déjà connectés au tenant.
Microsoft Entra ID est la connexion, avec Entra ID P1 ou supérieur et le consentement d'un administrateur général. La protection de la messagerie dépend des services Microsoft et des licences de chaque tenant. Microsoft Defender for Endpoint est déjà intégré à UnifiedONE ; là où il est en place, les actions endpoint dépendent des appareils intégrés et des actions publiées. Les actions disponibles dépendent toujours de la configuration du tenant, des autorisations et des licences.
Le parcours s'arrête et la capacité manquante reste visible. Front Gate Protection ne présente pas un contrôle indisponible comme une protection réussie. Les parcours disponibles peuvent toujours être envisagés selon la politique locale.
Uniquement lorsque la politique configurée et l'autorité du tenant le permettent. Une réponse peut nécessiter une approbation, et chaque action reste conditionnée par les autorisations, un contrôle connecté éligible et les licences.
Les indicateurs défensifs, la validation et les métadonnées de confiance peuvent être partagés selon le modèle de participation. Les utilisateurs, boîtes aux lettres, fichiers, enquêtes et l'identité du tenant restent dans le tenant.
Non. Le renseignement validé ne peut améliorer la prévention que si le constat est pertinent et qu'un contrôle local éligible, la politique, les autorisations et la licence permettent une réponse.
Non. Une demande acceptée diffère d'un état de protection observé. Lorsque le fournisseur connecté permet la relecture, l'état obtenu peut être vérifié ; sinon, la limite reste visible.
Transmettez les constats validés à un contrôle local éligible, sous l'autorité du tenant.
L'action préventive reste conditionnée par les capacités locales.Créez votre compte et commencez votre parcours d’intégration guidé.