
Message par messageTravail répété
Chaque copie devient une nouvelle enquête.
Votre équipe traite un message pendant que des messages liés continuent d’arriver.
Email Threat Response
UnifiedONE relie un message signalé ou détecté au reste de sa campagne, puis bloque l'expéditeur, le domaine, les URL et les pièces jointes via Exchange Online une fois l'action approuvée, selon vos services Microsoft et vos licences.
Trouvez toute la campagne. Bloquez-la une seule fois.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
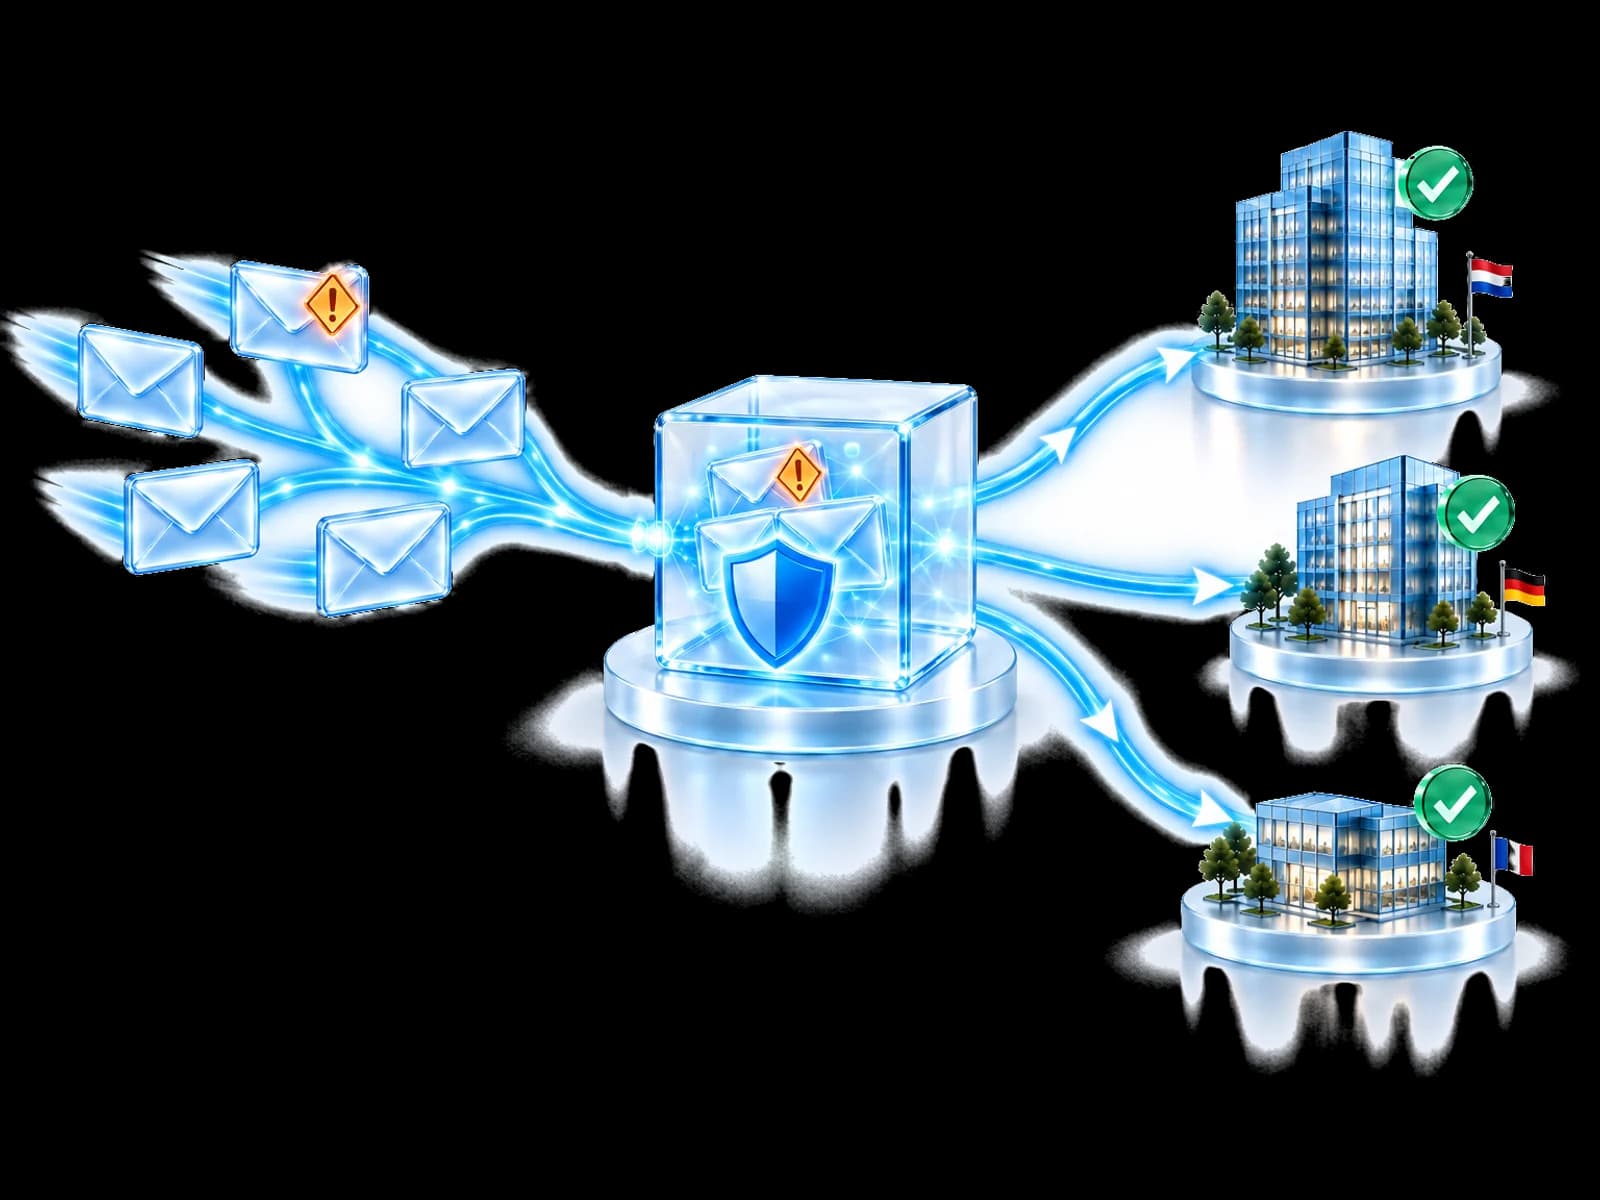
Les attaquants envoient le même leurre à de nombreuses personnes avec de petites variations. Traiter chaque message isolément, c’est laisser le même leurre continuer d’arriver et répéter le même travail.
Votre équipe traite un message pendant que des messages liés continuent d’arriver.
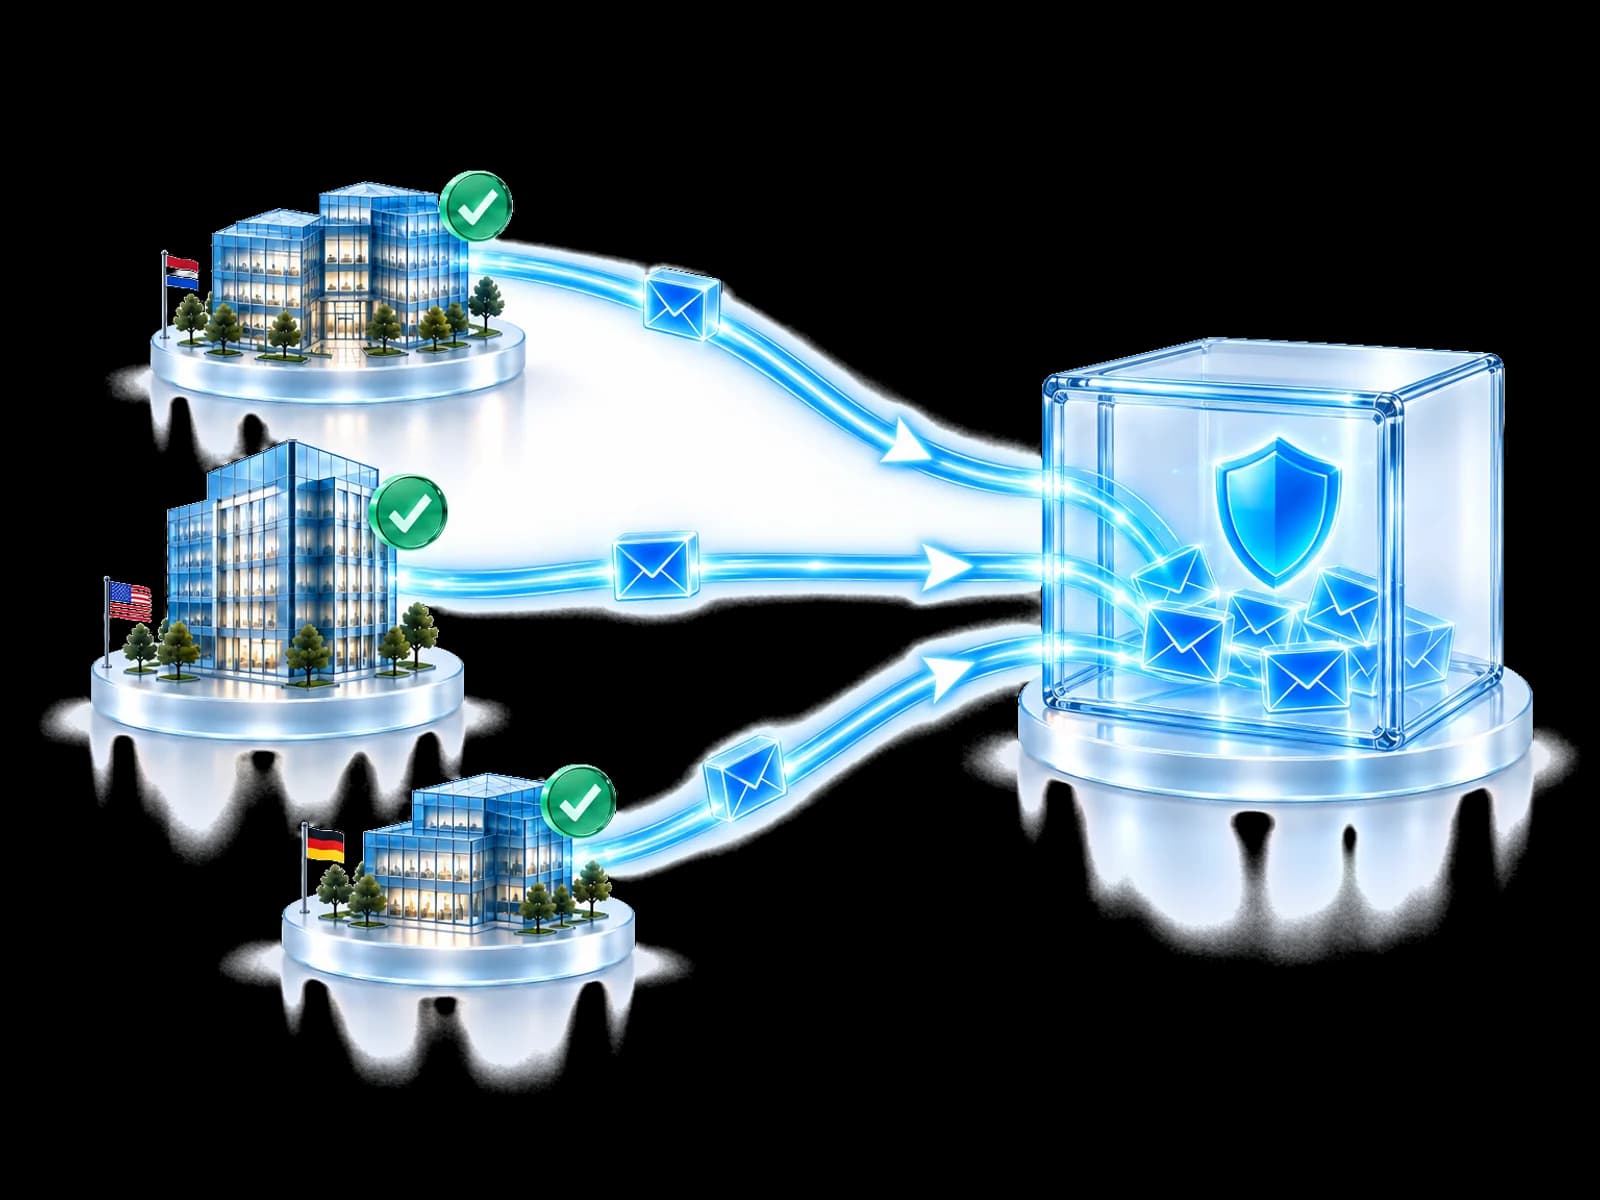
Les indices communs sur l’expéditeur, le lien et la pièce jointe regroupent les messages, pour qu’un seul blocage approuvé couvre l’expéditeur, le domaine, les URL et les pièces jointes derrière ces messages.
Du message à la campagne
Les preuves sur l'expéditeur, l'URL et la pièce jointe peuvent relier un message distribué à un groupe délimité de messages associés.
Les preuves regroupent les messages avant qu'une réponse soit proposée.
Messages conceptuels uniquement. Aucun contenu de boîte aux lettres, aucune identité de destinataire ni aucune fiche client n'est affiché.
Réponse à la campagne
L'examen conserve la campagne pour décision. Un blocage arrête l'expéditeur, le domaine, les URL et les pièces jointes via Exchange Online dès que l'autorité locale le permet. La suppression des copies remises n'est pas encore disponible.
Résultat : un opérateur peut choisir la prochaine destination approuvée.
L'acceptation d'une demande par un fournisseur ne prouve pas que chaque message associé sera arrêté.
Une campagne validée peut améliorer la protection sans partager les personnes ou les messages concernés.
Peut circuler Indicateurs d'attaquant validés et métadonnées de confiance.
Reste privé Contenu des boîtes aux lettres, pièces jointes, identités et preuves d'enquête.
Les actions restent conditionnées par la politique locale, les autorisations, les licences et la capacité documentée du fournisseur connecté.
Conçu pour votre équipe
Gérez une vague de phishing sans spécialiste sécurité en interne.
Analysez une campagne une fois et voyez quels clients elle a touchés.
Coordonnez les blocages entre entités avec une approbation locale.
Passez d’un e-mail signalé à toute la campagne dans une seule vue.
Questions fréquentes
C'est le travail qui commence après qu'un message malveillant a été détecté ou remis. Il comprend la corrélation du message en une campagne, le blocage de l'expéditeur, du domaine, des URL et des pièces jointes pour aider à arrêter les messages associés, et le confinement des conséquences d'un clic sur l'identité. Email Threat Response est la couche de réponse d'UnifiedONE pour ce travail. La suppression des copies déjà remises n'est pas encore disponible.
Non. Gardez la sécurité e-mail que vous avez achetée ; elle continue d'assurer la détection. Pour les tenants Microsoft 365 connectés, Email Threat Response ajoute la corrélation de campagne, des blocages encadrés via Exchange Online et le passage de relais vers la réponse sur les identités. C'est une couche de réponse aux côtés de votre sécurité e-mail, pas un deuxième produit de sécurité e-mail.
Non. La suppression des messages remis n'est pas disponible aujourd'hui, car l'interface Microsoft dont elle dépend est encore en version bêta. Email Threat Response bloque aujourd'hui l'expéditeur, le domaine, les URL et les pièces jointes via Exchange Online, ce qui aide à arrêter d'autres messages de la même campagne. Chaque blocage dépend des services Microsoft, des autorisations et de la configuration du tenant. Là où une action n'est pas disponible, la limite est montrée et nommée au lieu d'être présentée comme une action terminée.
Non. Un clic malveillant confirmé conserve le contexte de campagne, de message et d'utilisateur, et le transmet à Identity Protection et à SOC Commander. Là où votre politique, votre autorité et la capacité disponible le permettent, UnifiedONE peut ensuite coordonner des actions comme la révocation de session ou un processus de mot de passe. Rien ne s'exécute automatiquement si vous n'avez pas configuré ce type d'action pour cela, et en mode Assist une personne autorisée approuve.
Non. Ce qui peut voyager, c'est le savoir sur l'attaquant : adresses d'expéditeurs malveillants, domaines d'envoi, liens, empreintes de pièces jointes, identifiants de campagne validés, et les métadonnées de confiance et d'expiration associées. Le contenu des boîtes, le corps des messages, les pièces jointes, les noms des destinataires, les identités des clients et des tenants, les preuves d'enquête et les journaux de messages bruts ne sont pas partagés entre participants.
Une campagne est étudiée une fois, avec une vue sur les clients concernés au lieu de repartir de zéro dans chaque environnement. Enquête, blocages et reporting tiennent dans un seul flux de travail. Vous voyez quels environnements sont protégés, lesquels attendent une approbation et auxquels il manque la capacité ou la licence dont une action a besoin. Les constats des analystes peuvent s'étendre à d'autres environnements participants éligibles, et le client reçoit la preuve de ce qui a été détecté et bloqué.
C'est exactement le cas visé. Une organisation plus petite obtient une réponse e-mail plus opérationnelle sans construire de flux SOC interne, parce que la corrélation de campagne et les blocages encadrés sont le produit, et non un runbook que quelqu'un doit écrire. Les grandes organisations y gagnent la coordination : signaux e-mail connectés, contexte de campagne, réponse sur les identités et action encadrée dans une seule histoire.
Oui. Email Threat Response est inclus à partir du plan Protection contre les menaces. Ses actions e-mail bloquent les expéditeurs, domaines, URL et pièces jointes via Exchange Online. Les actions exécutées dans votre environnement dépendent toujours de vos services Microsoft, des autorisations et de la configuration. Demandez-nous ce que votre environnement prend en charge aujourd'hui.
Commencez ici
Reliez les preuves de la campagne à une réponse approuvée, puis vérifiez ce que le fournisseur confirme.
Créez votre compte et commencez votre parcours d’intégration guidé.