Conformité NIS2
Avec NIS2, la sécurité devient quelque chose qu'il faut prouver.
NIS2 est la directive européenne sur la cybersécurité qui engage la responsabilité des organisations et de leurs dirigeants. UnifiedONE vous aide à tenir à jour les preuves de vos mesures de sécurité et de votre réponse aux incidents, pour qu'un examen commence par des dossiers plutôt que dans l'urgence.
Des preuves qui soutiennent votre travail NIS2. Pas un certificat de conformité.
Créez votre compte et commencez votre parcours d’intégration guidé.
UnifiedONE ne fournit pas de conseil juridique et ne décide pas si NIS2 s'applique à vous.
- Conçu en Europe
- Pensé pour les attentes européennes en matière de vie privée
- Des preuves issues de votre configuration réelle
- Votre équipe garde les conclusions
Le problème
La plupart des organisations ont les mesures. Peu peuvent les prouver à la demande.
Les preuves sont dispersées entre outils, tableurs et boîtes mail. Les rassembler pour un examen, ou pendant un incident, prend un temps que vous n'avez pas.
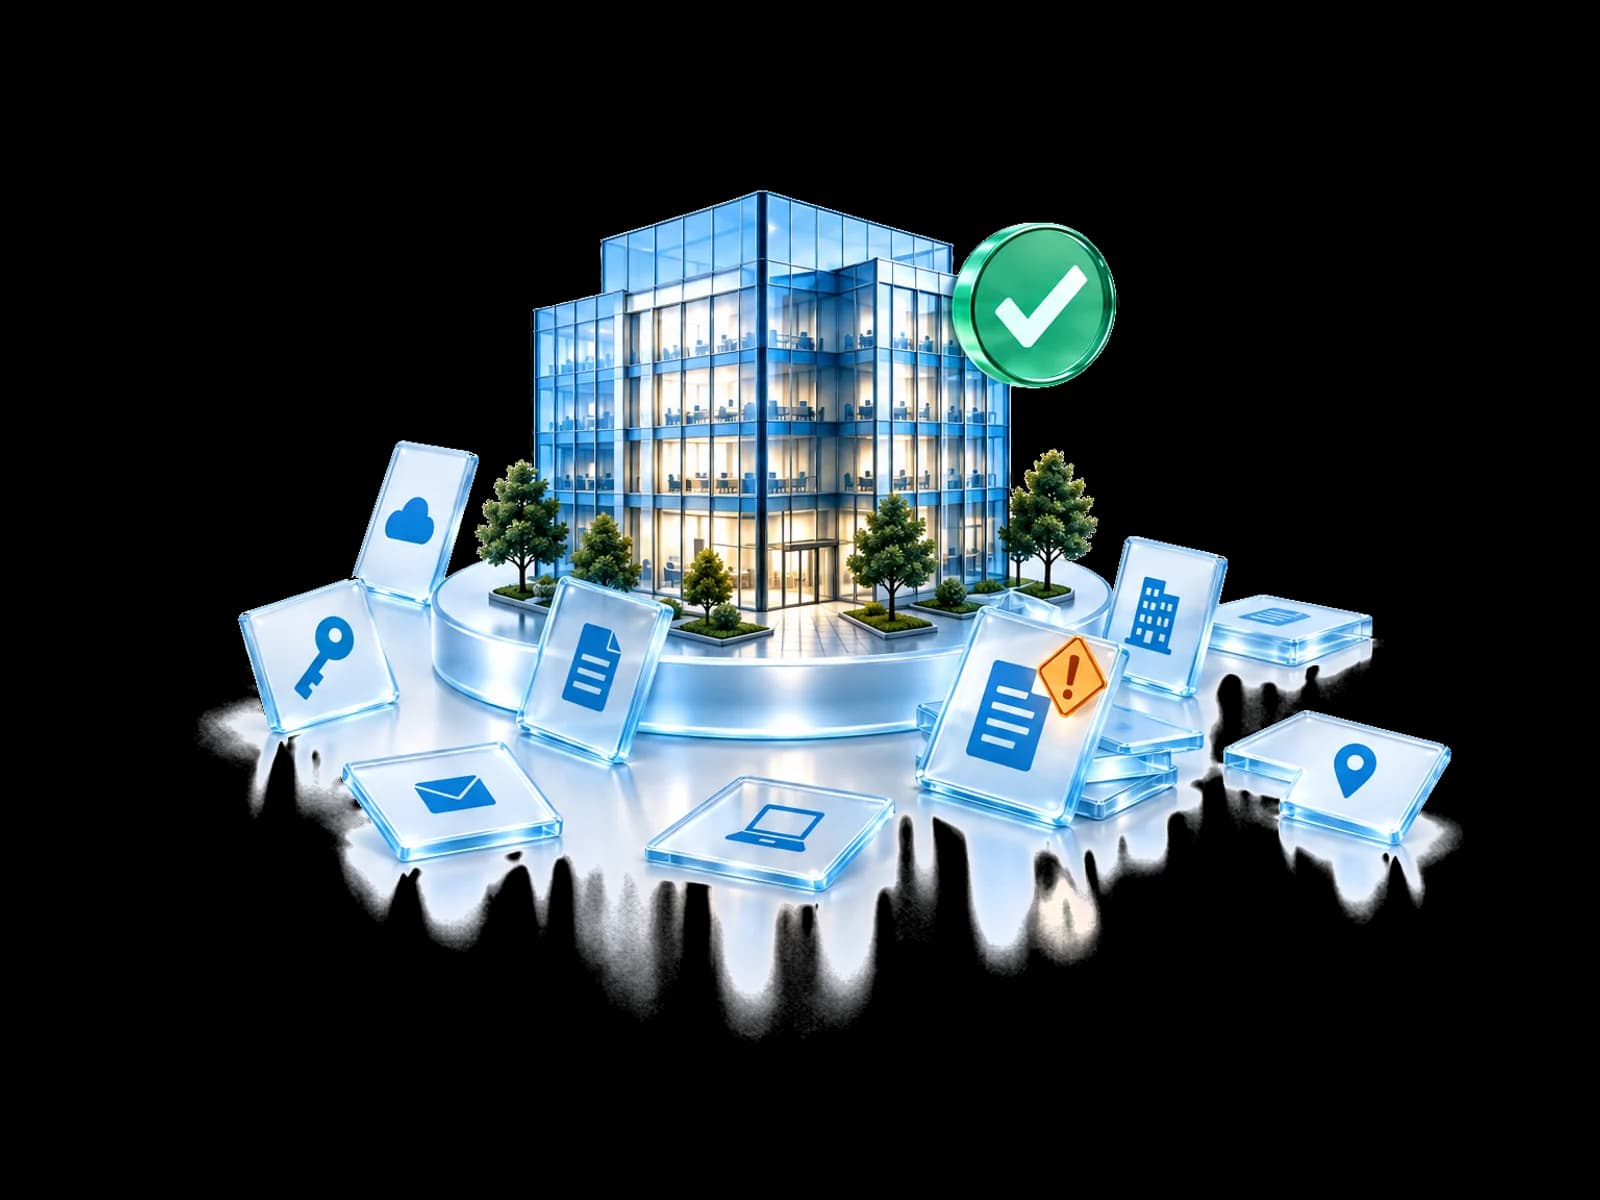
Aujourd'hui: Les preuves sont disperséesPolitiques, journaux et approbations vivent dans des outils et des dossiers différents.
Avec UnifiedONE: Les décisions de sécurité et leurs preuves restent réunies.
Aujourd'hui: Le délai de notification est courtUne alerte précoce est due dans les 24 heures suivant la connaissance d'un incident important.
Avec UnifiedONE: Les dossiers d'incident partent de preuves reliées, pas d'une page blanche.
Aujourd'hui: La direction est responsableLes dirigeants doivent approuver et superviser les mesures de risque, et peuvent être tenus pour responsables.
Avec UnifiedONE: Des dossiers clairs et à jour aident la direction à prouver sa supervision.
NIS2 en bref
Ce que la directive attend de vous.
NIS2 fixe un socle commun de cybersécurité dans l'UE, avec un périmètre plus large, des obligations plus strictes et une responsabilité personnelle des dirigeants.
- Numéro de la directive (UE)
- 2022/2555
- Date limite de transposition nationale
- 17 oct. 2024
- Amende maximale pour les entités essentielles, le montant le plus élevé étant retenu
- 10 M€ ou 2 %
À compter de la connaissance d'un incident important
- 24 heuresAlerte précoce
- 72 heuresNotification de l'incident
- 1 moisRapport final
Un résumé accessible de la directive (UE) 2022/2555. Les lois nationales diffèrent : vérifiez votre transposition nationale et demandez un avis juridique.
Lire le détail
Qu'est-ce que NIS2 ?
NIS2 est la deuxième directive sur la sécurité des réseaux et des systèmes d'information, la directive (UE) 2022/2555. Elle établit un socle commun de cybersécurité dans toute l'Union européenne et remplace la directive NIS de 2016 par un champ d'application élargi, des exigences plus strictes et une véritable responsabilité de la direction générale.
L'intention est simple : renforcer le niveau de cyber-résilience des organisations dont dépend la société. Là où les anciennes règles ne visaient qu'un ensemble restreint d'opérateurs, NIS2 englobe des secteurs entiers et impose à chaque organisation un standard documenté de gestion des risques, de notification des incidents et de sécurité de la chaîne d'approvisionnement.
À qui s'applique NIS2 ?
NIS2 concerne généralement les organisations moyennes et grandes de secteurs désignés, avec des exceptions pour certains petits prestataires critiques. Un fournisseur peut aussi devoir répondre aux exigences d'un client soumis à NIS2. Les obligations exactes dépendent du droit national applicable à l'organisation.
La directive répartit les organisations entre entités essentielles (secteurs tels que l'énergie, les transports, la banque, la santé, l'eau, les infrastructures numériques et l'administration publique) et entités importantes (dont les services postaux, la gestion des déchets, la chimie, l'agroalimentaire, l'industrie manufacturière et les fournisseurs de services numériques). Les deux doivent satisfaire aux mêmes obligations de sécurité ; la différence tient surtout à la rigueur de leur surveillance.
Ce que NIS2 exige
NIS2 repose sur les mesures de gestion des risques de l'article 21, des obligations strictes de notification des incidents et la responsabilité de la direction définie à l'article 20. Concrètement, cela se résume à cinq choses que vous devez faire, et être en mesure de prouver.
- Mesures de gestion des risquesAdoptez des mesures techniques et organisationnelles sur l'ensemble de vos réseaux et systèmes d'information : contrôle des accès, MFA, chiffrement, application des correctifs, sauvegardes et continuité d'activité.
- Notification des incidentsNotifiez les incidents importants selon un calendrier strict : une alerte précoce sous 24 heures, une notification plus complète sous 72 heures et un rapport final sous un mois.
- Sécurité de la chaîne d'approvisionnementÉvaluez et maîtrisez le cyber-risque porté par vos fournisseurs et prestataires, car un attaquant qui arrive par un fournisseur reste un incident que vous devez notifier.
- Responsabilité de la directionLa direction générale doit approuver et superviser les mesures de gestion des risques et peut être tenue personnellement responsable. La cybersécurité devient une responsabilité du conseil d'administration, et non plus une simple tâche informatique.
- Conformité continueMaintenez vos preuves à jour. Les autorités de contrôle peuvent vous solliciter à tout moment : posture, politiques et registres d'incidents doivent être disponibles à la demande, et non assemblés après coup.
Échéances, et le coût de la non-conformité
NIS2 est entrée en vigueur en janvier 2023. Les États membres devaient la transposer en droit national au plus tard le 17 octobre 2024. La mise en œuvre et l'application varient selon les pays : vérifiez la loi et l'autorité compétente dans le vôtre.
Les sanctions sont significatives. Les entités essentielles s'exposent à des amendes pouvant atteindre 10 millions d'euros ou 2 % de leur chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu ; les entités importantes jusqu'à 7 millions d'euros ou 1,4 %. Au-delà des amendes, les autorités de contrôle peuvent engager la responsabilité personnelle des dirigeants, ce qui explique pourquoi NIS2 est passée d'un sujet informatique à un sujet de conseil d'administration. Pour les organisations du secteur financier, NIS2 coexiste avec DORA et ses propres exigences de résilience opérationnelle.
Comment ça marche
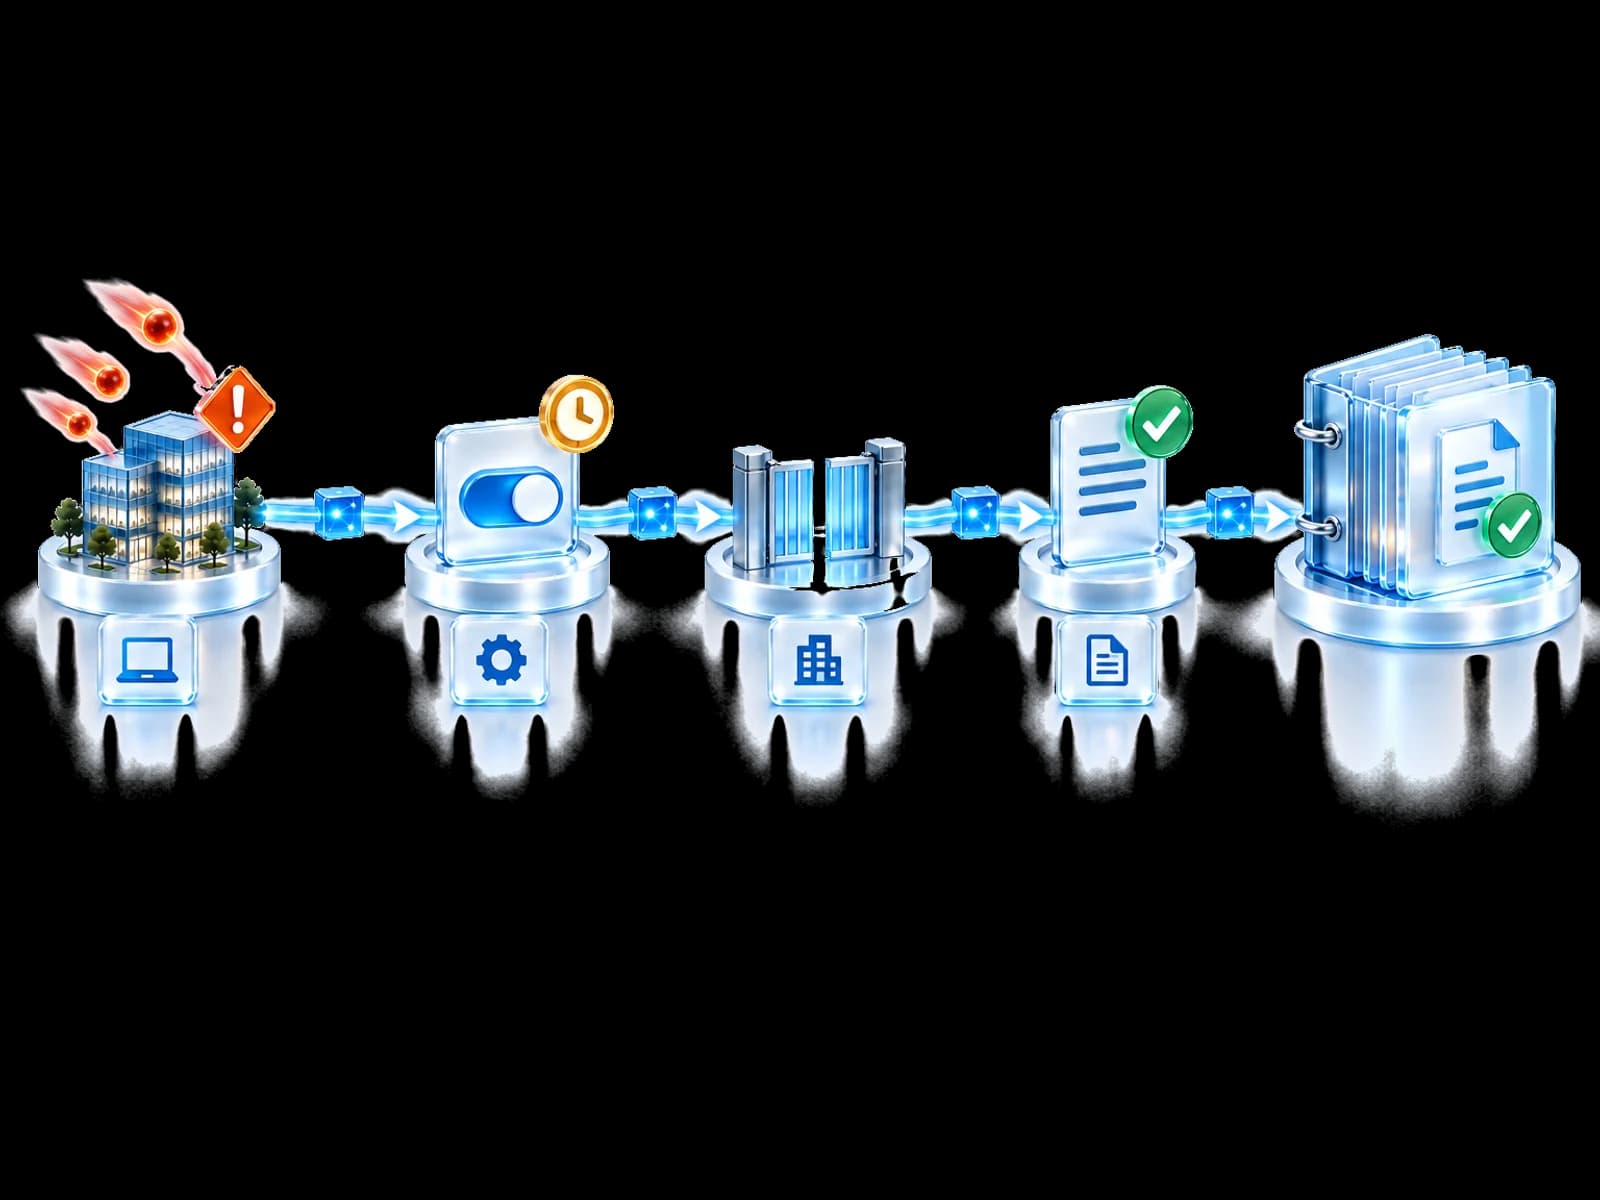
Chaque décision de sécurité laisse un dossier.
Les preuves sont un sous-produit du travail lui-même, pas un rapport assemblé après coup.
- 1
Détecter
Les signaux des outils connectés et de la communauté révèlent une menace.
- 2
Évaluer
La découverte est validée et sa pertinence vérifiée.
- 3
Approuver
Votre politique ou une personne habilitée décide de la réponse.
- 4
Agir
Les actions éligibles passent par vos contrôles existants.
- 5
Enregistrer
Preuves, justification et résultat sont conservés pour examen.
Des preuves pour votre examen
Savoir ce que vous pouvez montrer et ce qui reste à faire.
Sélectionnez un domaine NIS2 pour voir ce qu'UnifiedONE aide à prouver et ce qui reste du ressort de votre équipe.
Sélectionner un domaine
Control Fabric enregistre votre configuration de référence, les écarts et les corrections dans les environnements connectés.
Ceci est un guide pour organiser les preuves. Ce n'est ni un conseil juridique ni une évaluation de conformité.
Valeur pour l'entreprise
Moins d'urgence. Plus de confiance.
Des preuves à jour soutiennent chaque examen, audit et échange avec la direction.
Des dossiers prêts pour l'examen
Décisions, approbations et résultats restent réunis au fil du travail.
Une source pour plusieurs cadres
Les mêmes preuves peuvent soutenir les échanges sur NIS2, DORA et le RGPD.
Visibilité pour la direction
Board-Ready Evidence transforme les dossiers opérationnels en rapports clairs.
Conçu pour les attentes européennes
Conçu en Europe autour des attentes européennes en matière de vie privée.
Créez votre compte et commencez votre parcours d’intégration guidé.
Des limites claires
Les preuves soutiennent la conformité. Elles ne la certifient pas.
Les obligations NIS2 dépendent de votre secteur, de votre taille et du droit national. Vos équipes juridique et sécurité restent responsables des conclusions.
Voir Board-Ready EvidencePas de conseil juridique
UnifiedONE ne décide pas si NIS2 s'applique à vous et n'interprète pas le droit national.
Pas de label de conformité
Les dossiers soutiennent votre examen. Ils n'établissent pas à eux seuls la conformité.
Pas de notification à votre place
Les notifications aux autorités restent une décision et une action de votre organisation.
Qu'est-ce que NIS2 ?
NIS2 est la directive (UE) 2022/2555, la loi de cybersécurité actualisée de l'Union européenne. Elle remplace la directive NIS de 2016 par une couverture sectorielle élargie, des obligations plus strictes de gestion des risques et de notification des incidents, et une responsabilité directe de la direction générale.
À qui s'applique NIS2 ?
Elle concerne généralement les organisations moyennes et grandes de secteurs désignés, avec des exceptions pour certains petits prestataires critiques. Les fournisseurs peuvent aussi se voir imposer des exigences par leurs clients. Vérifiez le droit national applicable pour connaître le champ et les obligations.
NIS2 s'applique-t-elle à mon entreprise ?
Le secteur, la taille, le rôle et le droit national comptent tous. Fournir une entité soumise à NIS2 peut créer des obligations contractuelles, mais ne signifie pas à lui seul que la directive s'applique directement à vous. Vérifiez le droit national et demandez un avis juridique.
Quand NIS2 est-elle entrée en vigueur ?
NIS2 est entrée en vigueur en janvier 2023 et les États membres devaient la transposer au plus tard le 17 octobre 2024. Consultez l'état de la mise en œuvre et de l'application dans votre pays pour connaître les obligations en vigueur.
Quelles sont les sanctions en cas de non-conformité ?
Les entités essentielles peuvent être sanctionnées d'une amende pouvant atteindre 10 millions d'euros ou 2 % de leur chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu ; les entités importantes jusqu'à 7 millions d'euros ou 1,4 %. La direction peut aussi être tenue personnellement responsable.
En quoi NIS2 diffère-t-elle de la directive NIS initiale ?
NIS2 élargit les secteurs et les organisations concernés, harmonise les exigences de sécurité et de notification dans toute l'UE, ajoute des obligations de sécurité de la chaîne d'approvisionnement et de responsabilité de la direction, et renforce les sanctions. Elle comble les lacunes et les incohérences laissées par la première directive.
Prochaine étape
Commencez votre examen NIS2 à partir de preuves.
Rejoignez la communauté pour connecter votre environnement via l'intégration guidée, ou parlez-nous de votre examen.
Créez votre compte et commencez votre parcours d’intégration guidé.