
Pour les équipes de sécurité des grandes organisations
De nombreux outils et entités. Une décision gouvernée.
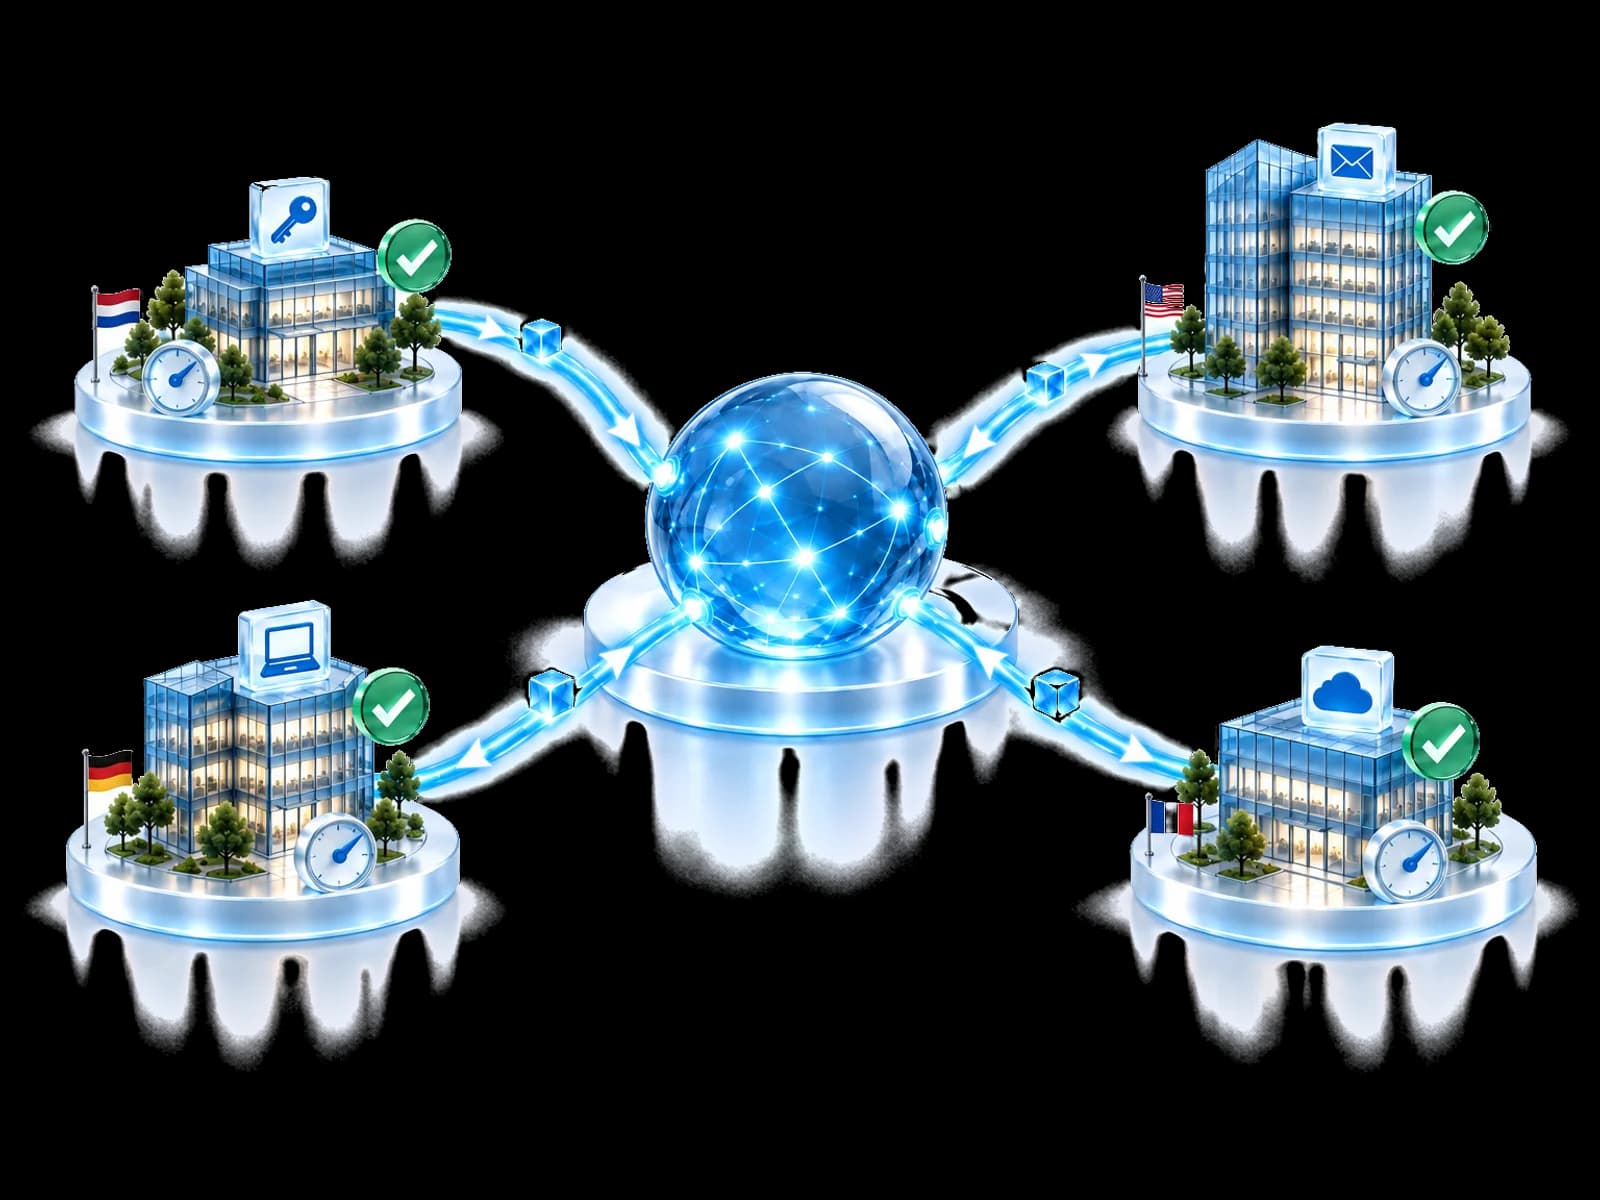
Les différentes entités utilisent des outils et des processus différents. UnifiedONE relie leurs preuves de sécurité, aide les équipes à prendre une décision cohérente et coordonne la réponse via les contrôles Microsoft pris en charge, sous la politique et les approbations locales.
De la cohérence dans toute l'organisation, sans écraser l'autorité locale.
Créez votre compte et commencez votre parcours d’intégration guidé.
Les actions dépendent de la politique locale, des autorisations, des contrôles pris en charge et des licences.
- Conçu en Europe
- Disponible sur Microsoft Marketplace
- Fonctionne aux côtés de vos outils existants
- La politique locale reste en vigueur
Le problème
Votre organisation produit des signaux. Votre équipe a toujours besoin d'une décision.
Chaque outil voit une partie d'une attaque. Aucun ne raconte toute l'histoire ni n'applique un même standard à chaque entité.
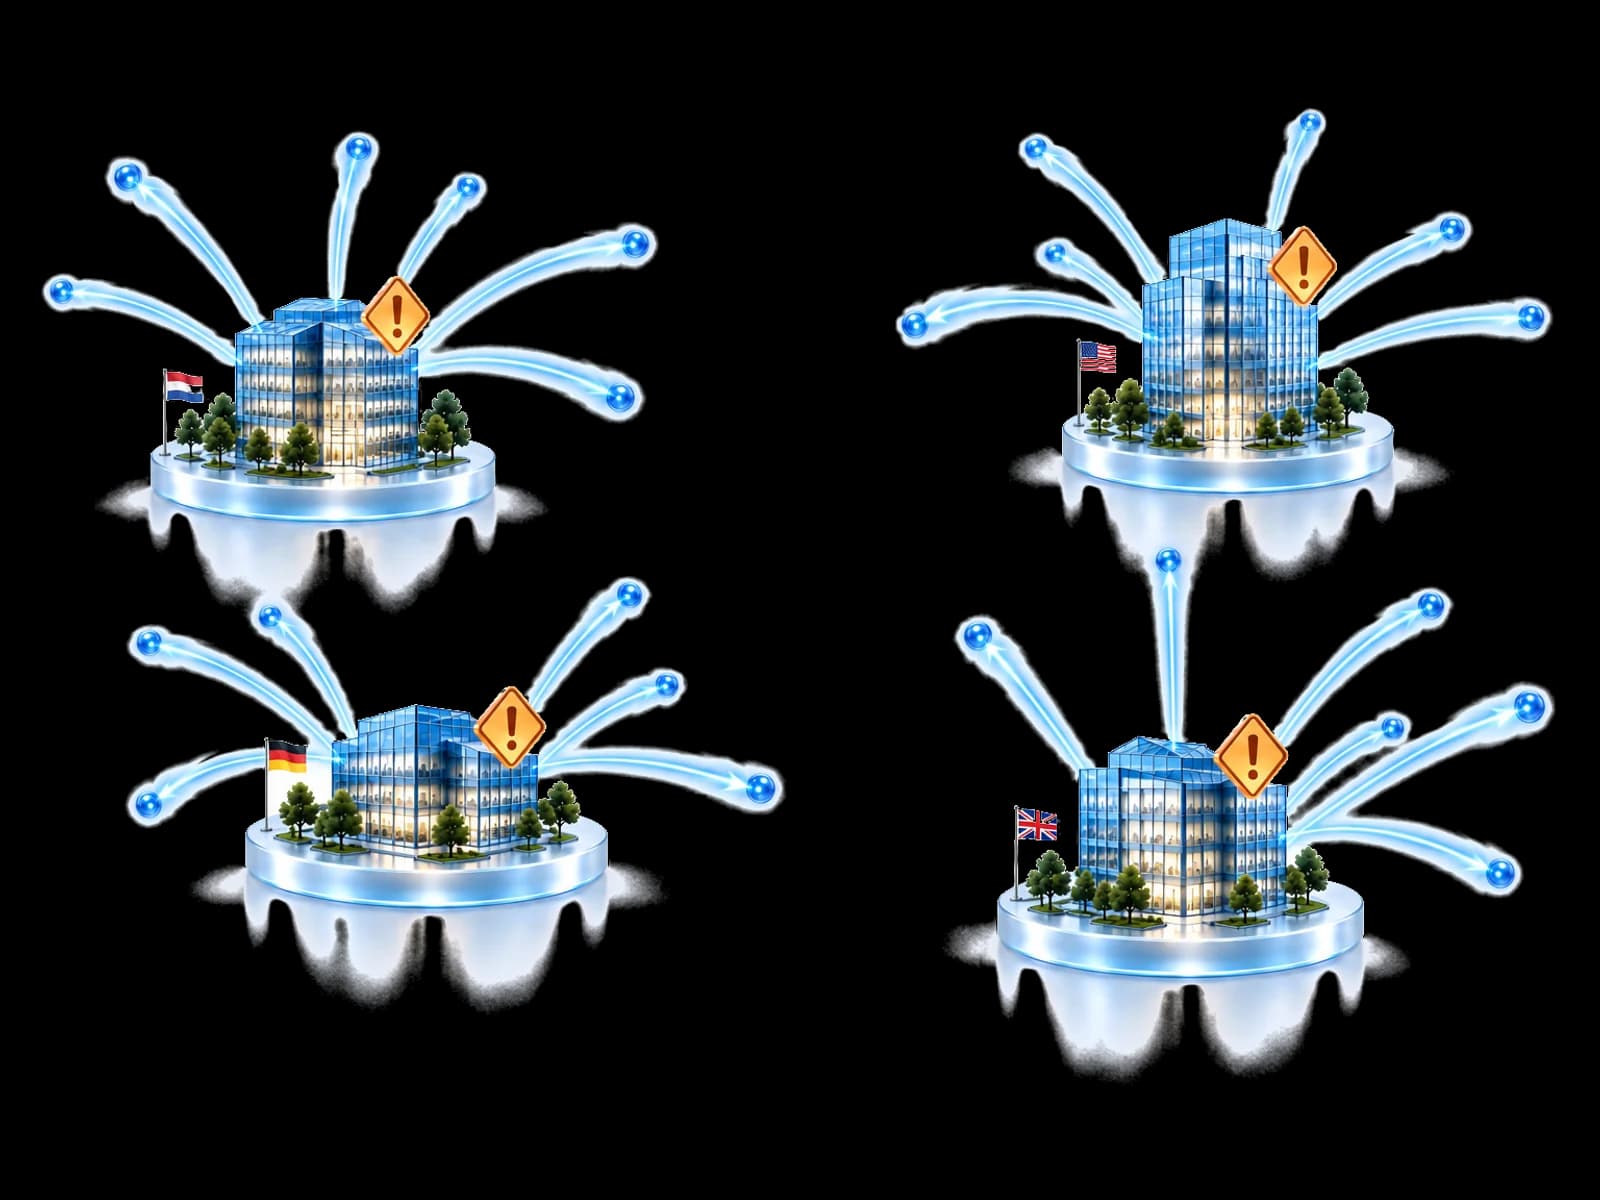
Chaque console isolée: Console des postesVoit une connexion bloquée sur un portable. Ne sait pas si le même acteur a atteint la messagerie.
Avec UnifiedONE: Relié aux preuves d'identité et d'e-mail dans un même dossier.
Chaque console isolée: Console d'identitéVoit des échecs de connexion depuis un réseau inhabituel. Ne sait pas si un appareil a été touché.
Avec UnifiedONE: Évalué au regard des preuves appareil et communautaires.
Chaque console isolée: Console e-mailMet un message en quarantaine pour une boîte. Ne sait pas si une autre entité l'a reçu.
Avec UnifiedONE: Pertinence vérifiée dans toutes les entités.
Chaque console isolée: Votre SOCRapproche plusieurs consoles à la main avant que quiconque puisse agir.
Avec UnifiedONE: Travaille à partir d'un seul dossier de décision avec une prochaine étape claire.
Comment ça marche
Des preuves dispersées à une réponse gouvernée.
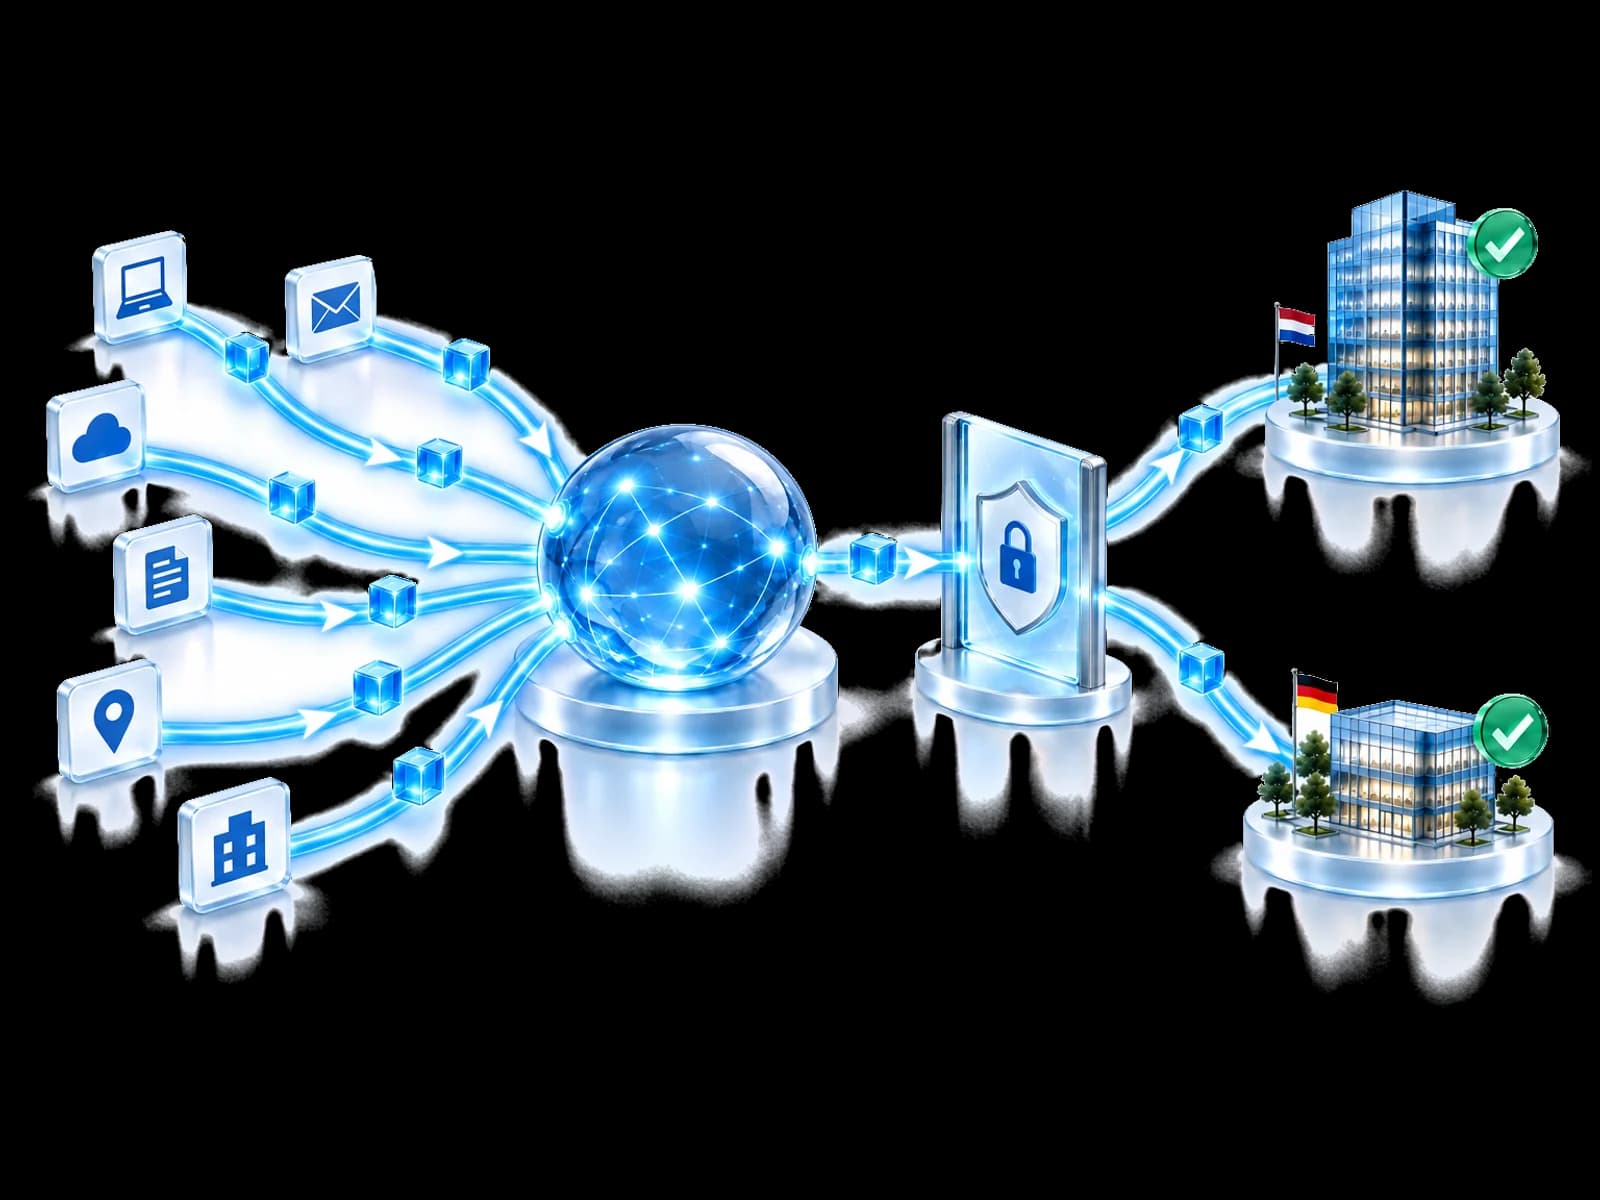
Chaque décision suit le même parcours vérifiable, pour pouvoir l'expliquer ensuite au conseil, à un auditeur ou à un assureur.
- 1
Relier les preuves
Les signaux des services Microsoft pris en charge pour l'identité, l'e-mail et les endpoints se rejoignent dans un même dossier.
- 2
Valider la menace
UnifiedONE évalue la découverte avec DCRE — Dynamic Confidence & Reputation et les preuves de la communauté.
- 3
Vérifier pertinence et politique
L'exposition, la politique et les contrôles disponibles de chaque entité sont vérifiés avant toute action.
- 4
Coordonner la réponse
Les actions éligibles passent par les contrôles Microsoft pris en charge ou attendent le bon approbateur.
- 5
Conserver les preuves
La justification, les approbations et le résultat restent attachés au dossier pour un examen ultérieur.
Le résultat de protection
Cohérent ne veut pas dire la même action partout.
Sélectionnez une entité pour voir comment une décision validée rencontre des conditions locales différentes.
Sélectionner une entité
La politique autorise l'action automatique pour ce type de menace, et les contrôles d'identité et d'e-mail sont connectés.
Les résultats dépendent de la pertinence, de la politique locale, des autorisations, des contrôles pris en charge et des licences.
Valeur pour l'entreprise
Gouvernez l'organisation. Expliquez-le au conseil.
Les responsables sécurité ont besoin de décisions cohérentes qu'ils peuvent défendre, pas d'une console de plus.
Des standards cohérents
Appliquez une décision validée à chaque entité tout en préservant l'autorité locale.
Des décisions plus claires
Les analystes partent de preuves reliées au lieu de rapprocher les consoles à la main.
Des preuves pour le conseil
Justification, approbations et résultats restent réunis pour l'audit, le conseil et l'assureur.
Plus de valeur de l'existant
Coordonnez via les contrôles Microsoft pris en charge au lieu d'ajouter un autre outil.
Créez votre compte et commencez votre parcours d’intégration guidé.
Gouvernance et souveraineté
Une vision centrale. Une autorité locale.
Conçu en Europe autour des attentes européennes en matière de vie privée. Chaque entité garde le dernier mot sur son propre environnement.
Consulter la sécurité et le traitement des donnéesLa politique locale décide
La politique de chaque entité décide si une action s'exécute automatiquement ou attend une approbation.
Seuls les indicateurs d'attaquants circulent
Les noms, utilisateurs, contenus et fichiers ne sont pas partagés entre environnements.
Les lacunes restent visibles
Les contrôles indisponibles et les approbations en attente sont enregistrés, jamais présentés comme protection.
Questions des grandes organisations
Ce que les responsables sécurité nous demandent d'abord.
Parlons-en ensembleUnifiedONE remplace-t-il notre SIEM, notre XDR ou notre SOC ?
Non. Votre SOC garde ses outils et son autorité, quelle que soit la marque. UnifiedONE ajoute du renseignement validé et coordonne une protection prise en charge dans vos tenants Microsoft.
Les entités peuvent-elles garder des politiques différentes ?
Oui. Politiques, autorisations et approbations sont définies localement. Une décision validée peut mener à des résultats différents selon les entités.
Comment montrer les décisions aux auditeurs ou au conseil ?
Chaque décision réunit preuves, justification, approbations et résultat. Board-Ready Evidence et Control Fabric en font des rapports vérifiables.
Qu'est-ce qui quitte notre environnement ?
Si vous participez à la communauté élargie, seuls des indicateurs d'attaquants peuvent être partagés, comme des domaines, adresses IP, URL et empreintes de fichiers malveillants. Les noms, utilisateurs, contenus et fichiers ne sont pas partagés entre participants.
Avec quels environnements UnifiedONE fonctionne-t-il ?
UnifiedONE se connecte aux tenants Microsoft éligibles via Microsoft Entra ID et fonctionne avec les services de sécurité Microsoft pris en charge, comme Microsoft Defender et Intune, si vous les utilisez. Microsoft Defender for Endpoint est déjà intégré ; les autres produits endpoint restent en place, et leur intégration est prévue dans notre feuille de route multi-éditeurs. Parlez-nous du reste de votre organisation et de ce que chaque connexion prend en charge.
Prochaine étape
Projetez la décision sur votre environnement.
Rejoignez la communauté pour commencer l'intégration guidée, ou présentez votre pile, vos entités et vos obligations à notre équipe.
Créez votre compte et commencez votre parcours d’intégration guidé.