
Ce qui peut être partagé
- Adresses IP malveillantes
- Domaines et URL
- Empreintes de fichiers
- Contexte de campagne validé
Pour les MSP et MSSP
Vos clients gardent la sécurité endpoint qu'ils utilisent aujourd'hui. L'éligibilité d'un client dépend de son tenant Microsoft, pas de la marque de sa solution endpoint.
Vos clients conservent leurs outils Microsoft, leurs licences et leurs règles d'approbation.
Créez votre compte et commencez votre parcours d’intégration guidé.
Les actions dépendent de la politique, des autorisations, des contrôles connectés et des licences de chaque client.
Le problème
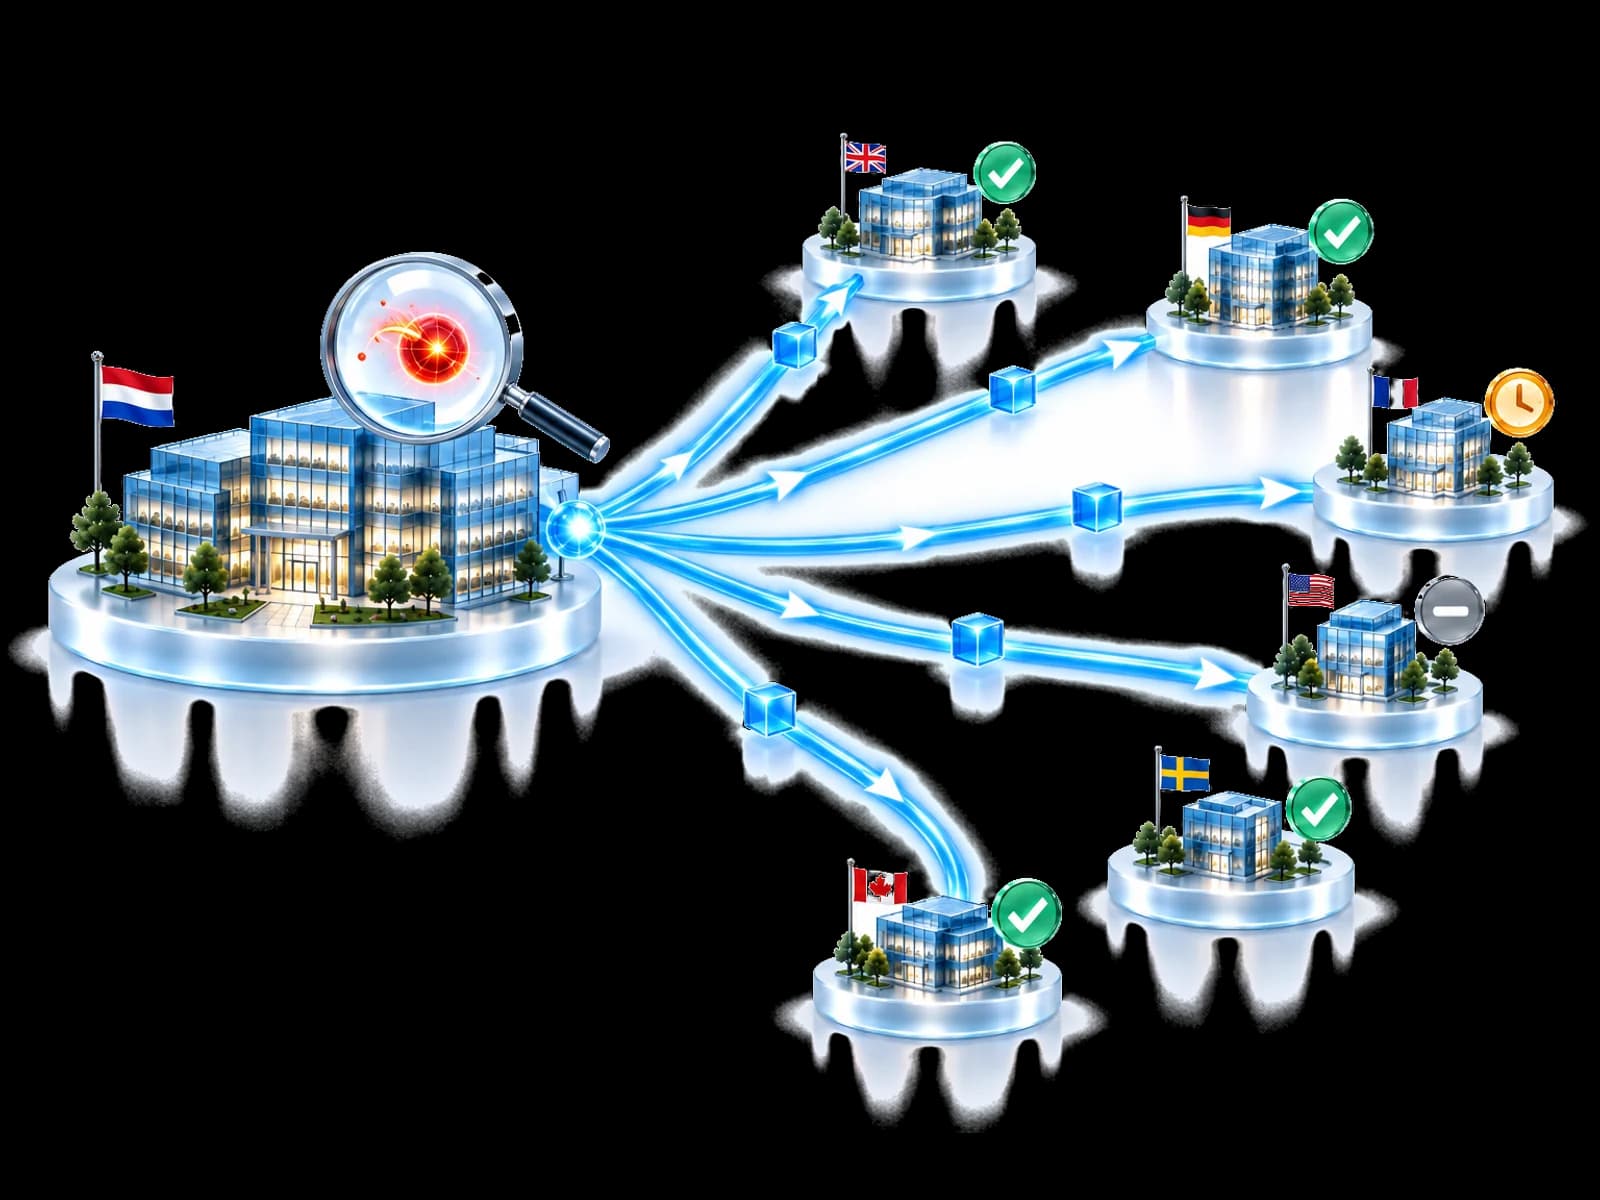
Une campagne touche un autre client. Votre équipe l'a déjà étudiée. Ce travail doit pouvoir servir à nouveau.
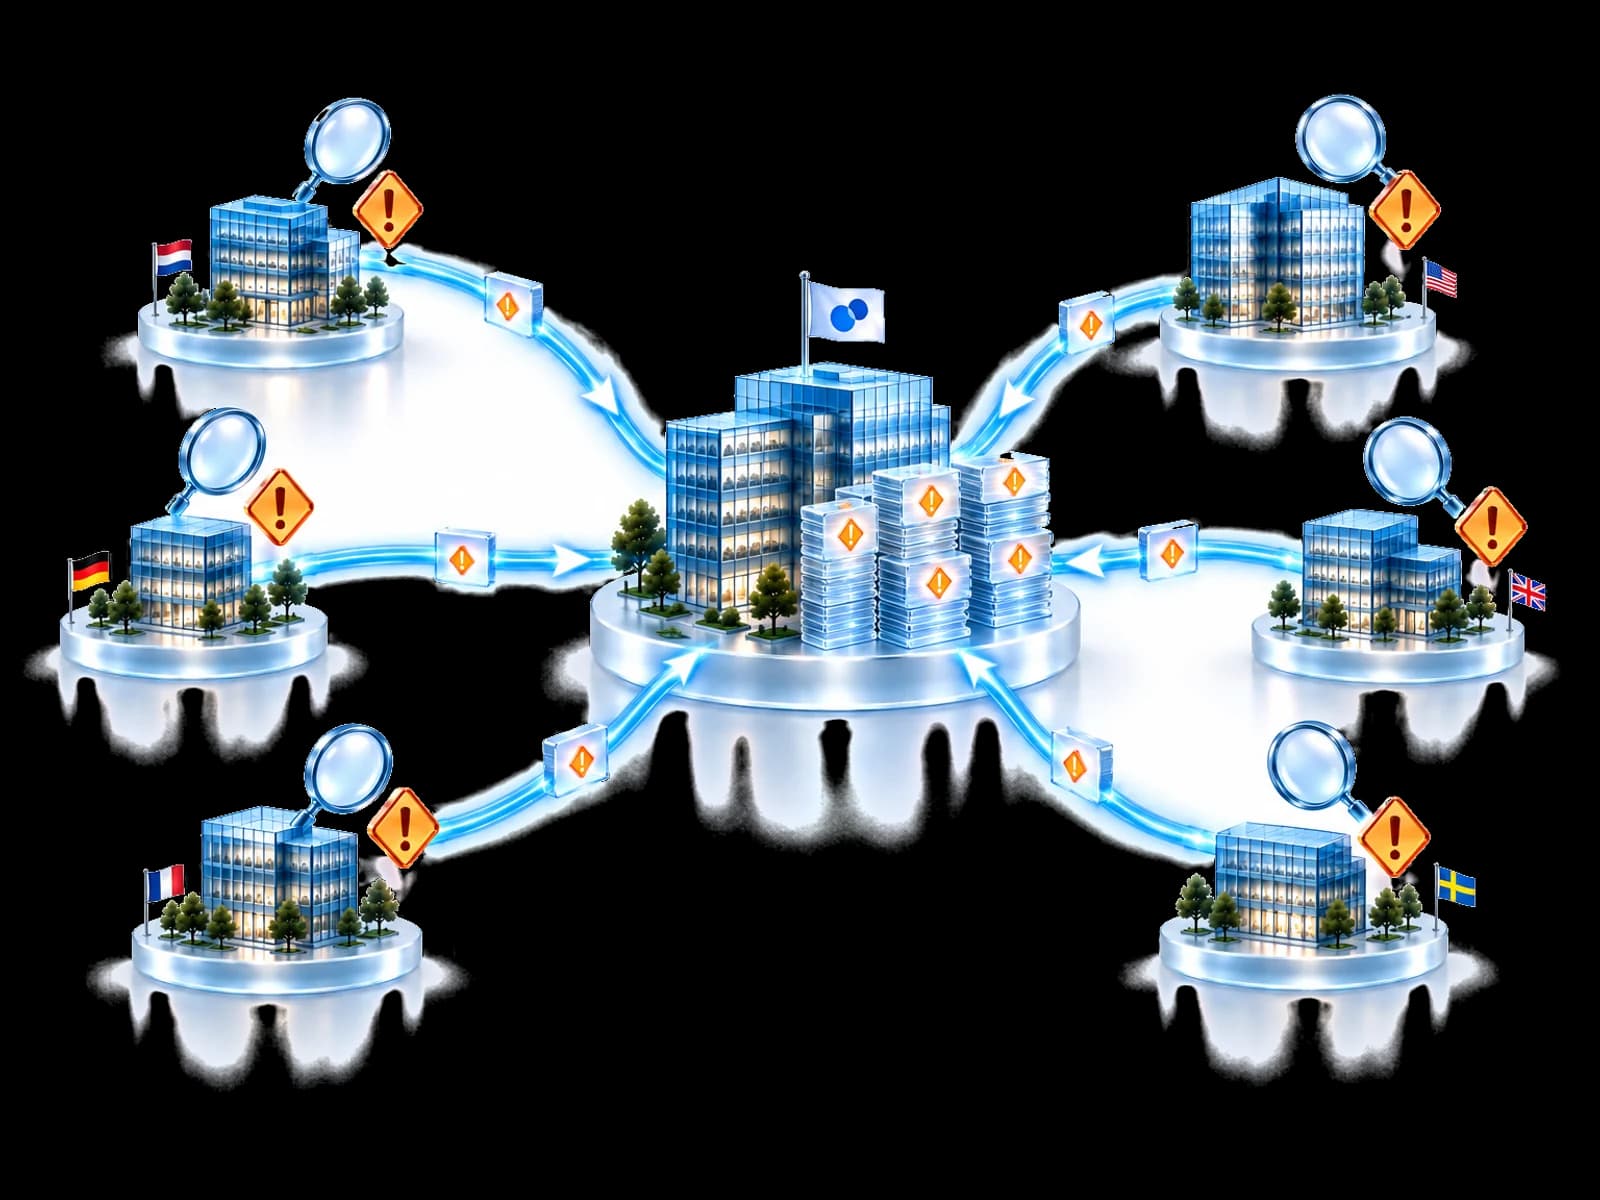
Aujourd'hui: La même campagne est réexaminée dans chaque portail client.
Avec UnifiedONE: Une découverte validée peut éclairer d'autres clients éligibles pour lesquels elle est pertinente.
Aujourd'hui: Les analystes seniors passent leur journée sur des alertes simples et répétitives.
Avec UnifiedONE: Les analystes consacrent leur temps aux cas qui demandent un jugement local.
Aujourd'hui: Vérifier l'état des tenants impose d'ouvrir chaque vue client séparément.
Avec UnifiedONE: Consultez l'état des tenants clients et leurs scores de référence dans un seul tableau de bord MSP.
Aujourd'hui: Chaque nouveau client ajoute à nouveau le même travail d'enquête.
Avec UnifiedONE: Réutilisez le travail d'enquête à mesure que votre clientèle grandit.
Comment ça marche
Votre compte MSP est examiné avant la connexion des tenants clients. Chaque client conserve ses propres règles de réponse.
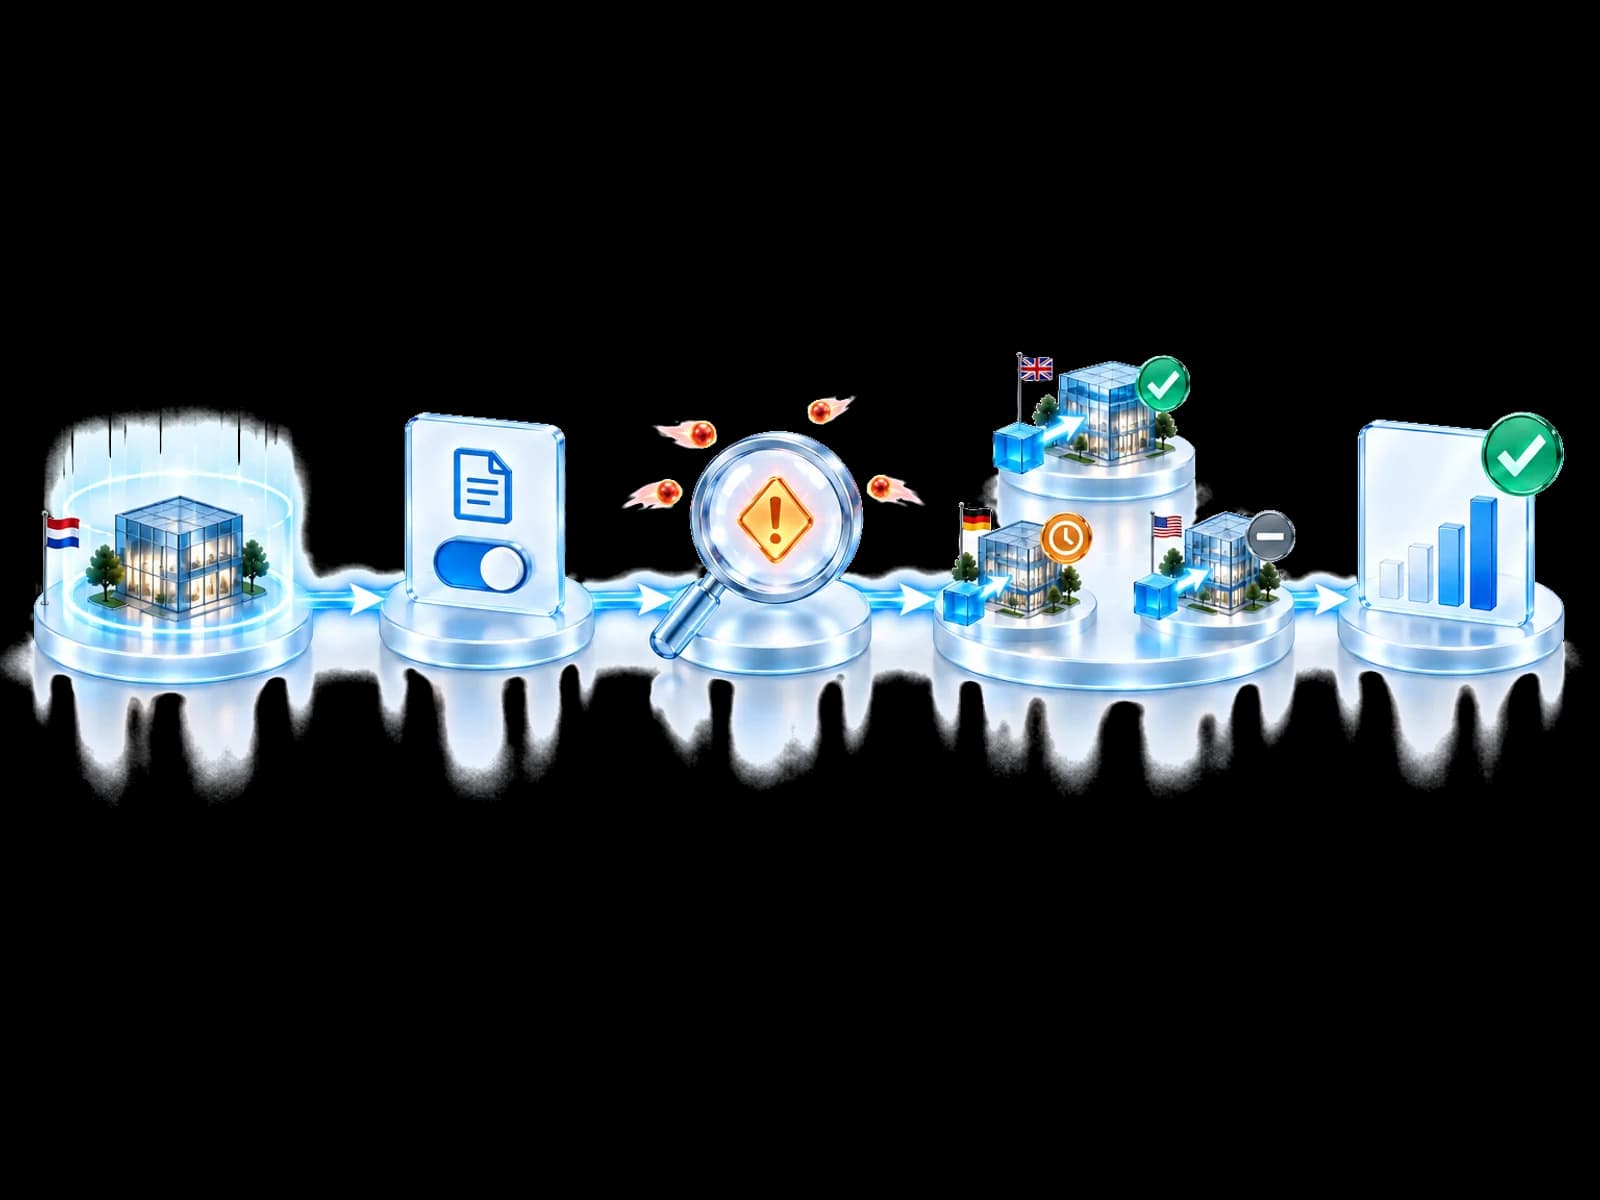
Après l'approbation de votre compte MSP, connectez les tenants clients avec Entra ID P1 ou supérieur et le consentement d'un administrateur général.
Définissez la politique et qui approuve quelles actions, client par client.
Une menace atteint un client. Votre équipe la traite une fois, au même endroit.
La découverte validée atteint les clients concernés, sous leurs propres contrôles.
Indiquez pour chaque client ce qui a été appliqué, approuvé ou manquant.
Conçu autour de Microsoft. Pensé pour fonctionner aux côtés de votre sécurité existante.
Gardez vos outils de sécurité actuels et la protection qu'ils vous apportent déjà. UnifiedONE complète votre investissement : il relie un renseignement validé sur les menaces et aide à protéger les identités, les connexions et la messagerie Microsoft prises en charge. Les clients qui utilisent d'autres solutions de sécurité endpoint peuvent aussi connecter leurs tenants Microsoft éligibles. Aucun remplacement imposé.
La sécurité endpoint que vos clients peuvent garder
Votre sécurité endpoint continue de protéger les appareils comme aujourd'hui.
Le renseignement validé sur les menaces peut éclairer la protection d'autres tenants éligibles.
Les actions prises en charge passent par les contrôles Microsoft de chaque tenant éligible. La protection de la messagerie dépend des services et licences Microsoft du tenant.
Microsoft Defender for Endpoint est déjà intégré à UnifiedONE : là où il est sous licence, configuré et autorisé, les actions prises en charge sur les appareils peuvent passer par lui. Les intégrations avec les autres éditeurs endpoint cités sont prévues dans notre feuille de route multi-éditeurs ; aujourd'hui, UnifiedONE n'agit pas par leur intermédiaire. Les plateformes de gestion informatique et de sécurité comme Kaseya et ConnectWise, et les services de sécurité managés comme Arctic Wolf, restent eux aussi en place.
Nous ne remplaçons rien. Nous renforçons votre sécurité aux côtés de ce que vous avez déjà.
Le résultat de protection
Sélectionnez un client pour comprendre pourquoi la même découverte validée mène à un résultat différent.
Sélectionner un client
Le client B autorise l'action automatique pour les domaines de phishing validés, et le contrôle e-mail est connecté.
Les résultats dépendent de la pertinence, de la politique locale, des autorisations, des contrôles pris en charge et des licences.
Valeur pour l'entreprise
Une solution de cybersécurité pour les MSP et MSSP qui détiennent la relation client et le modèle de service.
Apportez une découverte validée à l'examen du prochain client éligible au lieu de reprendre la même enquête.
Le renseignement validé sur les menaces peut éclairer la protection d'autres tenants éligibles, s'ils disposent des contrôles, des licences et des autorisations nécessaires.
Une fois un tenant connecté, voyez où les licences et contrôles Microsoft limitent les réponses possibles.
Appuyez les bilans clients sur l'état des tenants et le contexte des menaces validées, et façonnez votre service de cybersécurité pour MSP.
Créez votre compte et commencez votre parcours d’intégration guidé.
Essai gratuit de 30 jours
Les MSP intègrent jusqu'à 15 clients avec un code d'accès et utilisent la vraie plateforme sur leurs tenants Microsoft. Vous n'êtes pas un MSP ? Demandez-nous un code.
Après 30 jours, votre abonnement démarre automatiquement, sauf résiliation.
Frontières entre clients
Différents MSP, différents outils, une défense collective. Les connaissances défensives respectueuses de la confidentialité suivent les règles de participation ; les environnements clients et le pouvoir de décision restent distincts.
Chaque client garde son propre tenant, ses politiques et ses autorisations.
Décidez pour chaque client s'il reçoit et partage le renseignement communautaire.
Les approbations en attente et les contrôles manquants ne sont jamais déclarés comme protection.
Oui. Chaque client garde son propre environnement, ses politiques, ses autorisations et ses approbations. Partager un savoir défensif ne donne à aucune autre organisation, ni à aucun autre client, l'accès à cet environnement.
Oui. La politique est définie par client. Les types d'actions préapprouvés ne peuvent s'exécuter automatiquement qu'après vérification de la pertinence, des autorisations, des contrôles connectés et des licences. Un autre client peut exiger l'approbation de la même réponse par une personne désignée.
Non. Vos clients gardent les outils de sécurité qu'ils utilisent aujourd'hui, quelle que soit la marque. UnifiedONE ajoute du renseignement validé et coordonne une protection prise en charge dans chaque tenant Microsoft éligible.
L'action ne peut pas s'exécuter avec ce contrôle. La vue des lacunes de protection montre, pour chaque client connecté, où un contrôle ou une licence manque.
Les offres sont tarifées par utilisateur et par mois, avec des offres MSP flexibles. Consultez la page des tarifs ou parlez-nous du modèle qui convient à votre service.
Oui. Les MSP peuvent intégrer jusqu'à 15 clients gratuitement pendant 30 jours avec un code d'accès. Nous vous écrivons avant la fin de l'essai ; après 30 jours, votre abonnement démarre automatiquement, sauf si vous le résiliez.
Non. Les MSP et MSSP peuvent utiliser des outils et des éditeurs de sécurité différents. UnifiedONE s'appuie sur du renseignement issu de différentes sources. Aujourd'hui, le renseignement validé est appliqué aux tenants Microsoft connectés via les contrôles Microsoft pris en charge.
Ils les gardent. Microsoft Defender for Endpoint est déjà intégré : chez un client qui l'utilise, UnifiedONE peut aussi coordonner les actions prises en charge sur les appareils intégrés. Pour les clients équipés de CrowdStrike, SentinelOne, Bitdefender, ESET, Sophos ou d'une autre solution de sécurité endpoint, UnifiedONE peut tout de même ajouter une protection prise en charge des identités et de la messagerie Microsoft dans chaque tenant éligible, selon ses licences Microsoft, sa configuration, ses droits et son autorisation. Les intégrations avec d'autres éditeurs endpoint sont prévues dans notre feuille de route multi-éditeurs.
Pour les prestataires
Rejoignez la communauté pour commencer l'intégration guidée, ou parlez-nous de vos clients et de votre modèle de service.
Créez votre compte et commencez votre parcours d’intégration guidé.