
Ce qui peut circuler
- Adresses IP, domaines, URL et empreintes de fichiers malveillants
- Un enseignement défensif validé
- Le contexte pour juger la pertinence
Notre vision
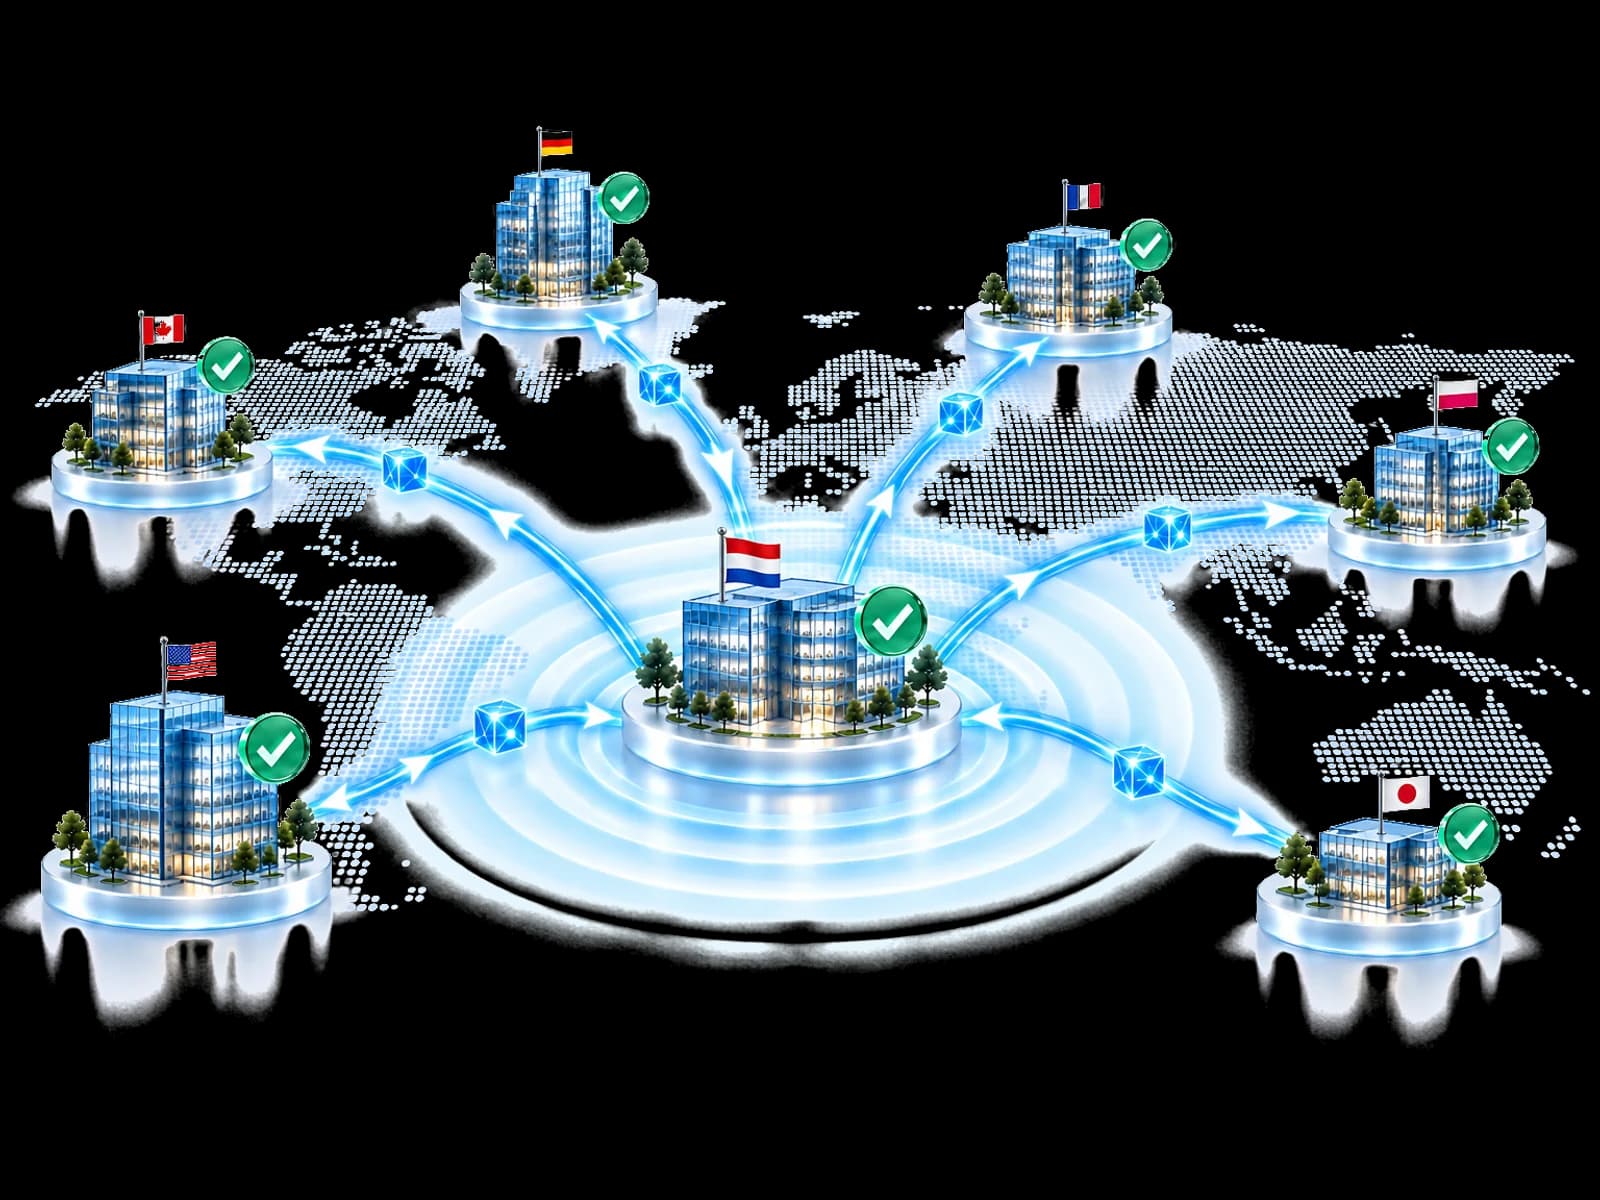
Les attaquants réutilisent ce qui marche, dans de nombreuses organisations à la fois. Notre vision est une communauté où une menace validée dans une organisation aide à protéger les autres, tandis que chacune garde ses données, ses politiques et ses décisions.
Le savoir circule. L'autorité reste à chaque organisation.
Créez votre compte et commencez votre parcours d’intégration guidé.
Une leçon informe les organisations participantes lorsqu'elle est pertinente. Les actions dépendent de la politique locale, des autorisations, des contrôles connectés et des licences.
Le point de départ
La plupart des leçons restent dans l'organisation qui les a apprises. Quatre questions décident si une leçon peut aider quelqu'un d'autre en toute sécurité.
Aujourd'hui: Qu'a découvert un autre défenseur ?Les découvertes restent en général dans l'équipe qui les a faites.
Dans la communauté: Une découverte validée peut informer d'autres participants lorsqu'elle est pertinente.
Aujourd'hui: La leçon a-t-elle été vérifiée avant de circuler ?Les alertes non vérifiées créent du bruit et usent la confiance.
Dans la communauté: Les découvertes sont évaluées avec DCRE — Dynamic Confidence & Reputation avant d'être partagées.
Aujourd'hui: Est-elle pertinente ici ?Les flux de menaces génériques disent rarement si une menace vous concerne.
Dans la communauté: La pertinence est vérifiée dans l'environnement propre à chaque organisation.
Aujourd'hui: Que permet ensuite la politique locale ?Une action automatique sans accord retirerait le contrôle.
Dans la communauté: La politique de chaque organisation décide : appliquer, demander une approbation ou consigner l'écart.
Le parcours d'une leçon
Ce qui est partagé, c'est un enseignement défensif. Ce qu'on en fait, c'est toujours l'organisation qui le reçoit qui le décide.
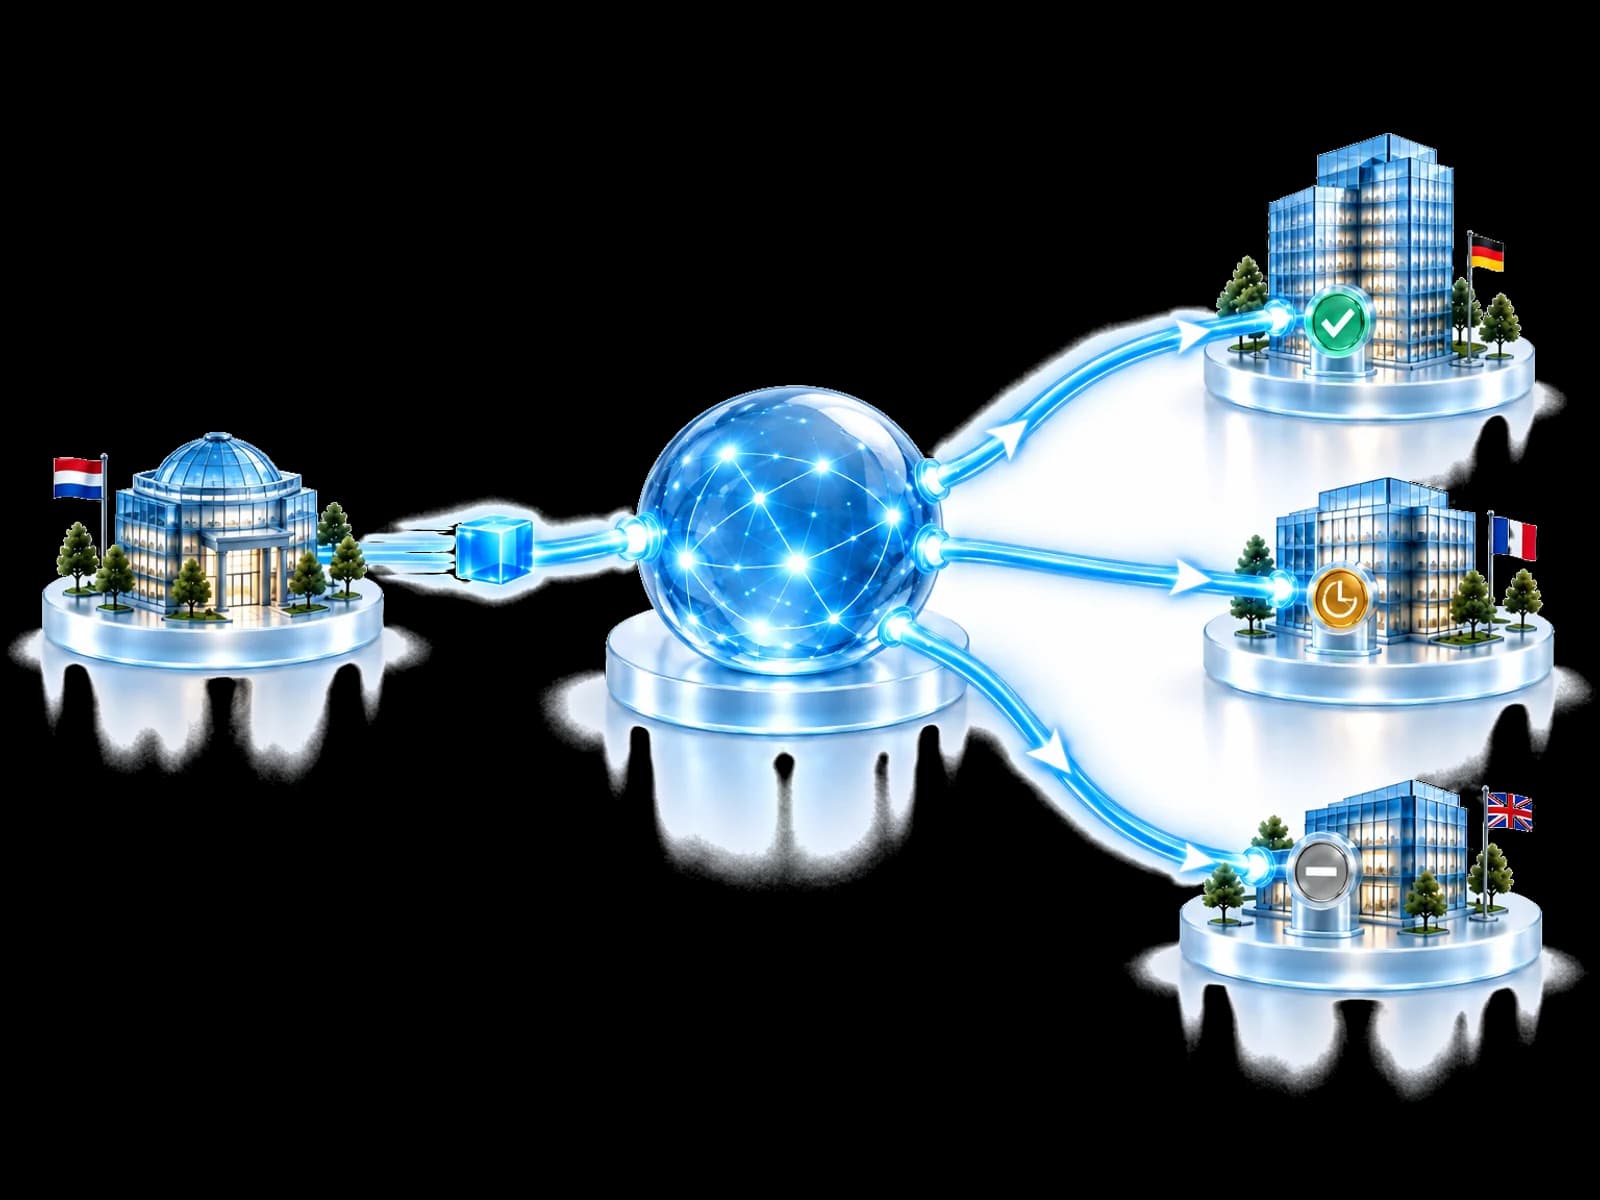
Une organisation participante repère un comportement suspect ou confirme une menace.
La découverte est vérifiée, débarrassée des données d'identité et personnelles, puis transformée en leçon que d'autres peuvent évaluer.
Les participants pour qui la leçon est pertinente la reçoivent comme contexte défensif supplémentaire.
La politique de chaque organisation décide si et comment agir avec ses propres contrôles.
Et ensuite
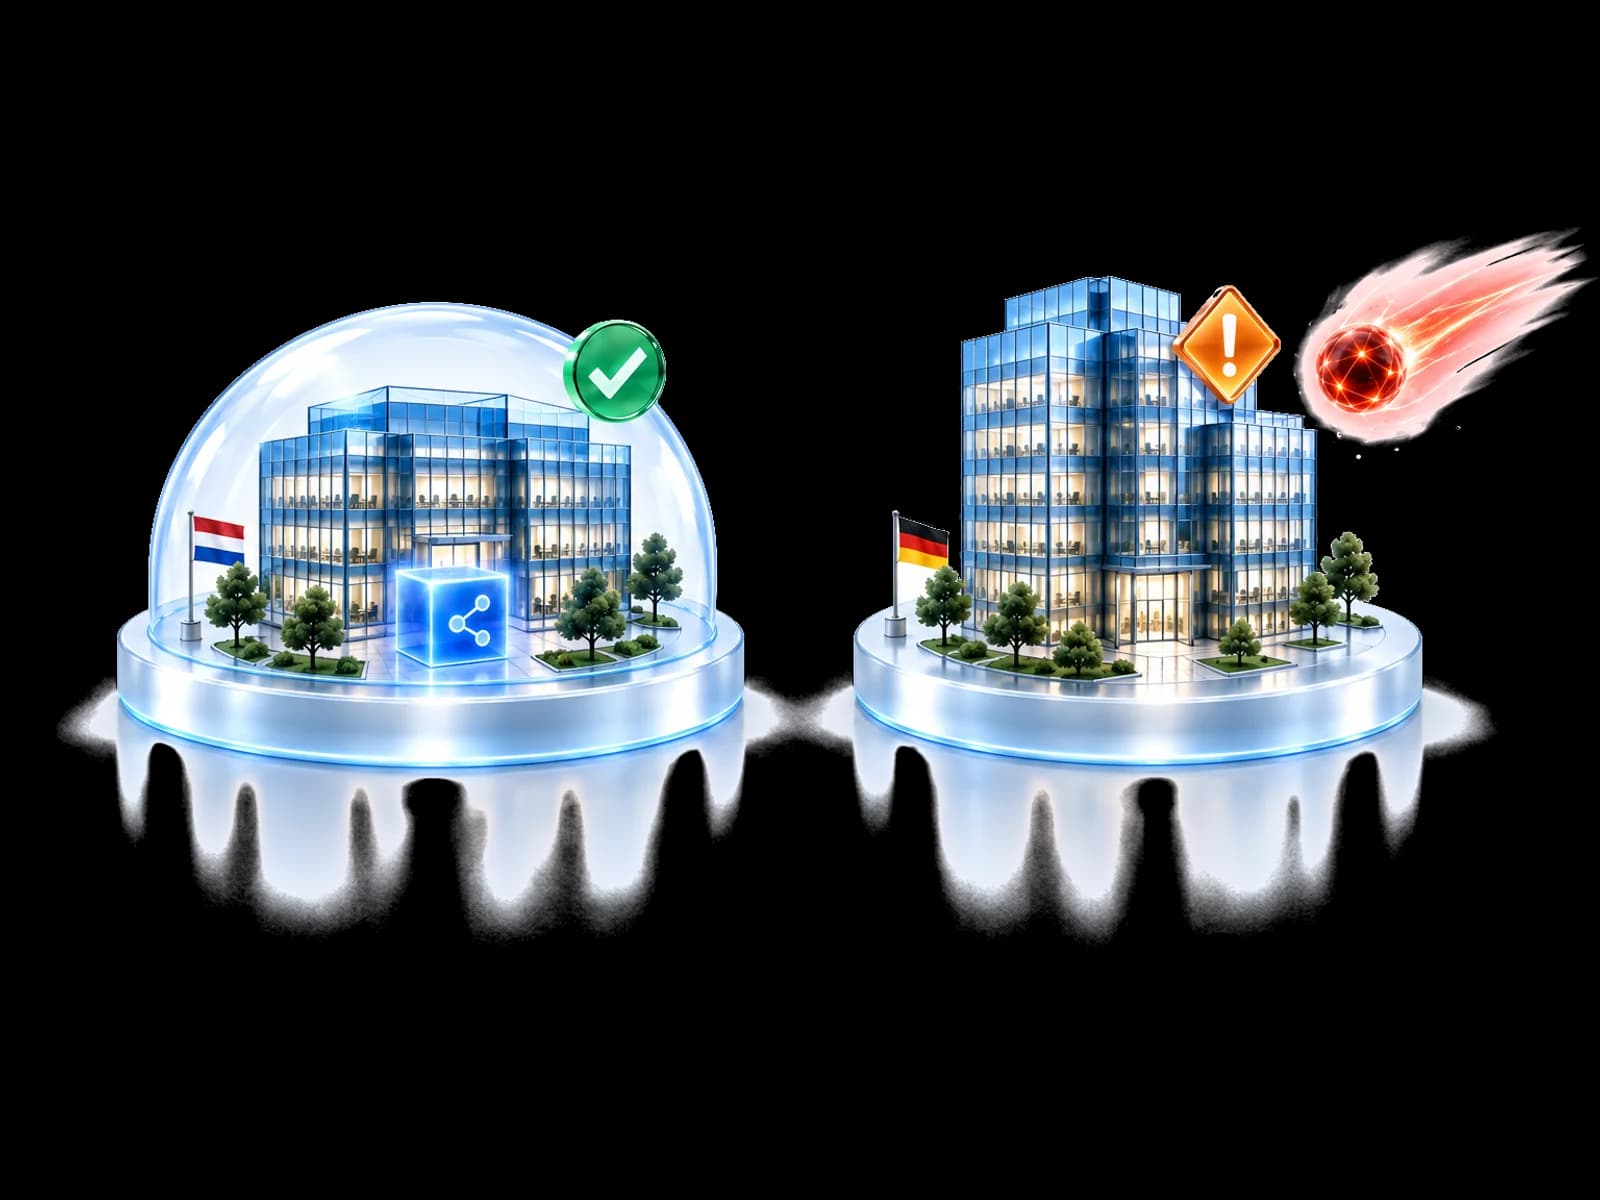
Choisissez une organisation pour voir pourquoi la même leçon validée mène à un résultat différent.
Choisir une organisation
La politique de B autorise l'action automatique pour les domaines de phishing validés, et son contrôle de messagerie est connecté.
Les résultats dépendent de la pertinence, de la politique locale, des autorisations, des contrôles pris en charge et des licences.
La limite
Participer rend une leçon utile disponible. Chaque environnement reste indépendant.
Le savoir circule dans une participation et une gouvernance définies, jamais sans limites.
Une leçon éclaire votre prochaine étape. Votre politique décide de ce qui se passe.
Les approbations en attente et les contrôles manquants ne sont jamais présentés comme une protection.
Pour qui
Participer n'oblige pas chaque organisation à fonctionner de la même manière.
Un flux livre des indicateurs. UnifiedONE valide une découverte, vérifie si elle est pertinente pour chaque organisation et coordonne une réponse uniquement dans le cadre de la politique de cette organisation.
Non. Partager un savoir défensif ne donne à aucune autre organisation l'accès à votre environnement. Les noms, utilisateurs, contenus d'e-mails et fichiers ne sont pas partagés.
Seulement si votre politique l'autorise. Sinon, l'action attend votre approbation, et un contrôle manquant est affiché comme un écart.
DCRE signifie Dynamic Confidence & Reputation. Il évalue la fiabilité des sources, la récence et les éléments contradictoires avant qu'une leçon puisse être envisagée pour le partage.
De l'idée à la pratique
Rejoignez la communauté pour commencer l'intégration guidée, ou voyez comment la plateforme mène une leçon de la découverte à votre propre décision.
Créez votre compte et commencez votre parcours d’intégration guidé.