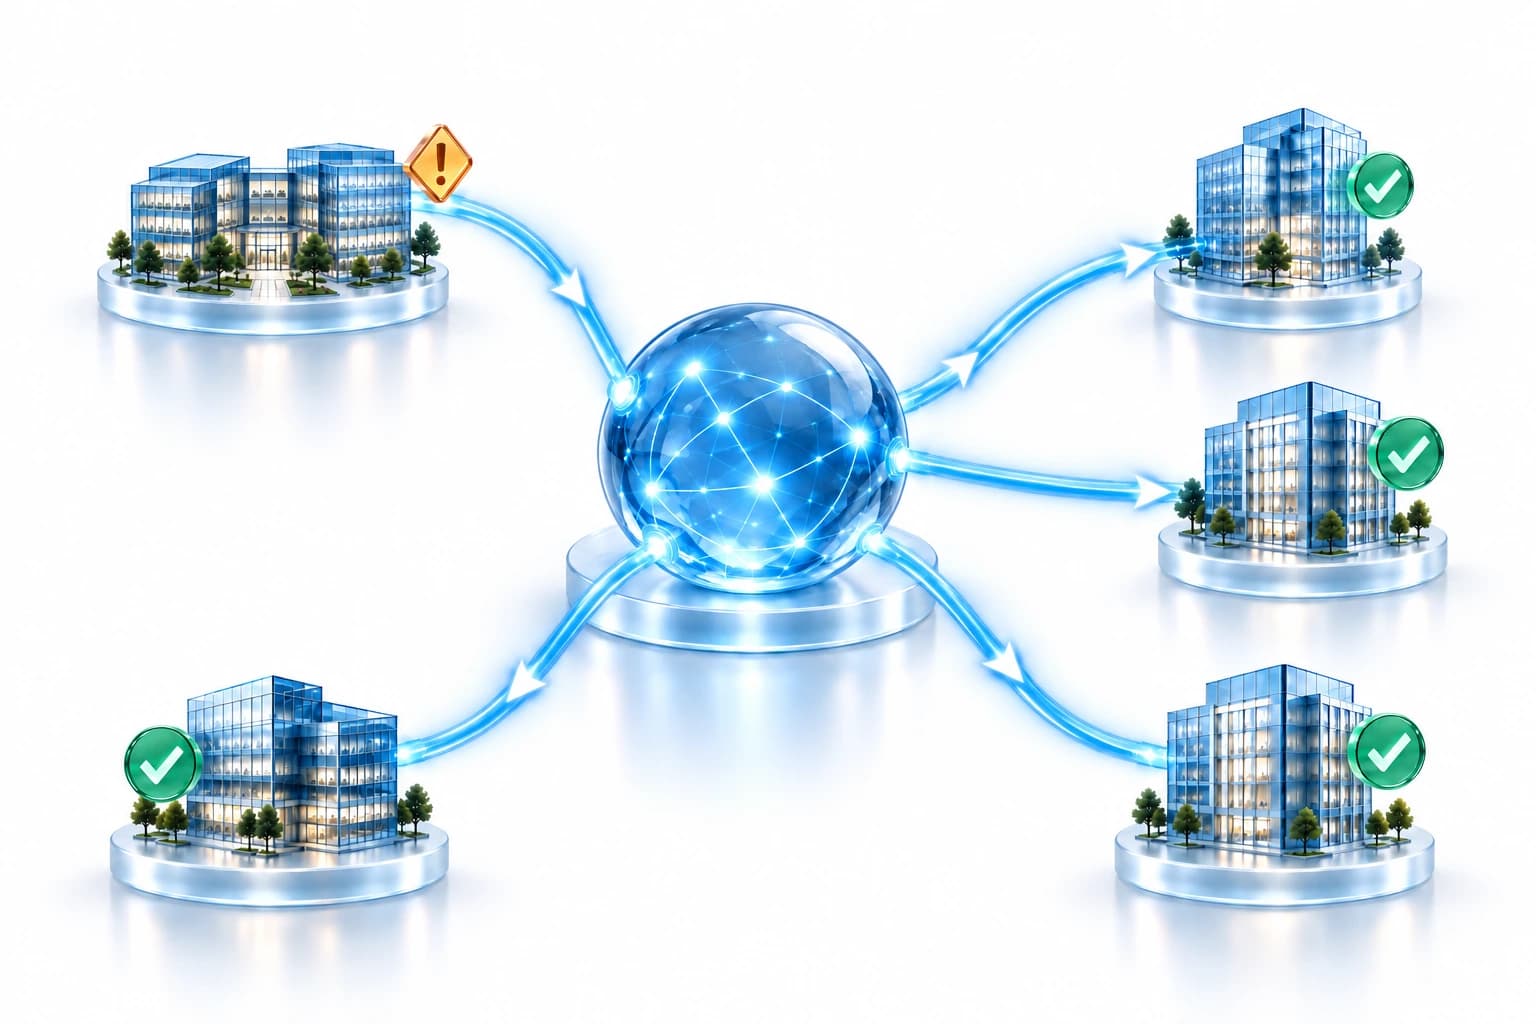
Une menace découverte. De nombreux clients protégés.
UnifiedONE est une plateforme néerlandaise d'opérations de sécurité et de protection inter-locataires. Nous validons les signaux de menace de nombreux éditeurs de sécurité et les transformons en protection coordonnée pour les environnements clients éligibles, via les outils que vous utilisez déjà.
Enquêter une fois. En protéger beaucoup. Votre équipe garde le contrôle.
Locataires connectés. Protection partagée.Le même avantage défensif pour des entreprises de tailles différentes.
Exemple avec des contrôles connectés et des politiques préapprouvées. Les secteurs, les lieux et les nombres d'utilisateurs sont donnés à titre indicatif.
Conçu aux Pays-BasDisponible sur Microsoft MarketplaceAucun agent supplémentaire à déployerGardez le contrôle local
01 / Le problème
Une sécurité solide. Une protection isolée.
Les éditeurs de sécurité protègent bien chaque locataire. Mais la connaissance des menaces, les enquêtes et les résultats de l'IA restent isolés dans chaque environnement. Les attaquants réutilisent partout les mêmes outils, pendant que les défenseurs répètent le même travail.
Sans apprentissage partagéEnquêtes séparées
Organisation AEnquêter
Organisation BEnquêter à nouveau
Organisation CRecommencer
Même menace. Même enquête. Encore.
Enquêtes répétées, réponse locataire par locataire et coûts du SOC en hausse. Même ce que l'IA apprend reste dans un seul locataire.
Avec UnifiedONEProtection collective
Une découverte
Enquêter une fois. En protéger beaucoup.
UnifiedONE transforme des enquêtes isolées en protection collective. Un constat validé peut aider à protéger d'autres organisations éligibles, via leurs propres contrôles approuvés.
MicrosoftÉcosystème de sécurité
UnifiedONEContexte → Décision → Réponse
IdentitéComprendre le risque lié aux comptes
AppareilsRelier les éléments de sécurité
SignauxRegrouper les découvertes
ContrôlesCoordonner l'action approuvée
Conçu autour de la sécurité que vous utilisez déjà.
Vos outils Microsoft. L'intelligence UnifiedONE.
02 / La solution
Gardez vos outils. Reliez ce qu'ils apprennent.
Nous ne remplaçons rien. UnifiedONE rassemble les signaux de la sécurité Microsoft, de flux de menaces fiables et de la communauté, puis transforme le renseignement validé en protection entre locataires.
01
Rassembler les signaux
Les constats de la sécurité Microsoft, des flux de menaces et des observations de la communauté se rejoignent dans une vue unique de la menace.
02
Savoir à quoi se fier
DCRE — Dynamic Confidence & Reputation corrèle et note chaque menace avant qu'elle ne devienne un renseignement fiable.
03
Protéger avant l'impact
Front Gate Protection applique la protection éligible via les outils de sécurité Microsoft que vous possédez déjà, selon votre politique.
Les connaissances circulent. Vous gardez le contrôle.
Suivez une découverte depuis sa détection jusqu'à une réponse locale.
Un domaine malveillant est découvertExemple illustratif · aucune activité en direct
01 / Découverte
Organisation A
Une menace fait l'objet d'une enquête. La menace est confirmée.
Domaine malveillant confirmé
→
02 / Validation et partage
UnifiedONE
Corrèle et note le constat. Vérifie où il s'applique ailleurs.
Renseignement validé
→
03 / Réponse locale
Votre organisation
Le résultat
Un blocage approuvé est appliqué.
Le domaine malveillant est bloqué au moyen d'un outil de sécurité connecté, grâce à la découverte validée d'une autre organisation.
✓
Un même renseignement peut mener à des résultats différents. Les actions dépendent de la pertinence, de la politique locale, des autorisations, des contrôles pris en charge et des licences.
Des MSP différents. Des outils différents. Une défense collective.
Les MSP et MSSP du monde entier n'ont pas besoin de se connaître, ni même d'utiliser les mêmes outils de sécurité, pour se protéger mutuellement. Lorsqu'une organisation participante rencontre une menace, UnifiedONE valide le renseignement et transforme cette connaissance en protection pour toute la communauté.
Une organisation apprend. Le réseau se renforce.
Gardez vos outils
UnifiedONE s'intègre à votre écosystème de sécurité. Nous ne le remplaçons pas.
Renseignement multi-éditeurs
La connaissance des menaces issue de sources et d'écosystèmes de sécurité différents renforce le renseignement collectif.
Défense collective
Chaque leçon validée peut renforcer l'ensemble du réseau participant.
Protection avant l'impact
Pour les locataires Microsoft connectés, le renseignement validé peut devenir une protection préventive via les contrôles de sécurité Microsoft existants.
Comment fonctionne Community Shared Defence
1
Détecter
Une organisation participante ou une source de renseignement intégrée détecte une menace.
2
Valider
UnifiedONE corrèle, note et valide le renseignement avant qu'il ne devienne une connaissance fiable.
Renseignement validéCorrélé. Noté. Fiable.
3
Partager
Un renseignement respectueux de la vie privée renforce les organisations participantes grâce au réseau de défense collective.
4
Protéger
Pour les locataires Microsoft connectés, le renseignement validé peut être appliqué via les outils de sécurité Microsoft déjà en place.
Appliquée aujourd'hui via Microsoft Entra ID, Microsoft Defender for Endpoint et Microsoft Defender for Office 365.
Une menace. Une leçon. Un réseau plus fort.
05 / Valeur métier
De la valeur aujourd'hui. Un avenir plus sûr.
UnifiedONE aide les MSP, MSSP, équipes SOC et organisations à transformer le renseignement sur les menaces en protection réelle. Plus d'efficacité, une sécurité renforcée et de nouvelles opportunités.
Votre politique décide si une réponse s'exécute automatiquement, attend votre approbation ou informe seulement votre équipe.
Protection adaptée aux licences
La protection utilise les capacités dont vous disposez réellement. Une licence ou un contrôle manquant apparaît comme une lacune de protection clairement signalée.
Confidentialité dès la conception
Seule la connaissance défensive circule. L'accès à votre environnement, à vos utilisateurs et à vos données reste chez vous.
Cela remplace-t-il nos outils de sécurité existants ?+
Non. Nous ne remplaçons rien. UnifiedONE fonctionne avec les outils de sécurité que vous utilisez déjà, ajoute un renseignement validé et coordonne la protection via les contrôles dont vous disposez déjà.
Tous les MSP participants doivent-ils utiliser les mêmes outils de sécurité ?+
Non. UnifiedONE relie le renseignement entre différents écosystèmes de sécurité. Aujourd'hui, le renseignement validé peut être appliqué aux locataires Microsoft connectés via les outils de sécurité Microsoft qu'ils utilisent déjà.
Est-ce adapté aux petites entreprises comme aux grandes organisations ?+
Oui. Les petites entreprises comme les grandes organisations bénéficient du même renseignement partagé sur les menaces. La réponse disponible pour chaque organisation dépend de ses outils connectés, de ses politiques, de ses autorisations et de ses licences.
D'autres organisations peuvent-elles accéder aux données de nos clients ?+
Le partage de connaissances défensives ne donne pas aux autres organisations accès à votre environnement. Consultez le modèle documenté de traitement des données pour connaître le périmètre et les limites de la participation.
Consultez les pages de la plateforme et de l'intégration Microsoft pour connaître les outils pris en charge, les autorisations et les exigences de déploiement.
La sécurité ne devrait pas s'arrêter à la frontière d'un locataire, d'un client ou d'un éditeur. Rejoignez la communauté et laissez chaque menace validée contribuer à renforcer votre protection.