
Environnement par environnementÉtat inconnu
Personne ne sait ce qui est vraiment configuré.
Vérifier chaque environnement à la main prend des jours et devient aussitôt obsolète.
Governance & Control Fabric
Définissez une base de sécurité, voyez où chaque environnement s’en écarte et décidez quoi corriger. Les exceptions locales approuvées restent visibles au lieu de se perdre dans le bruit.
Une sécurité cohérente. Aucune surprise.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
Un correctif rapide ici, un nouvel environnement là. Avec le temps, les environnements ne correspondent plus au standard, et personne ne sait exactement où.
Vérifier chaque environnement à la main prend des jours et devient aussitôt obsolète.
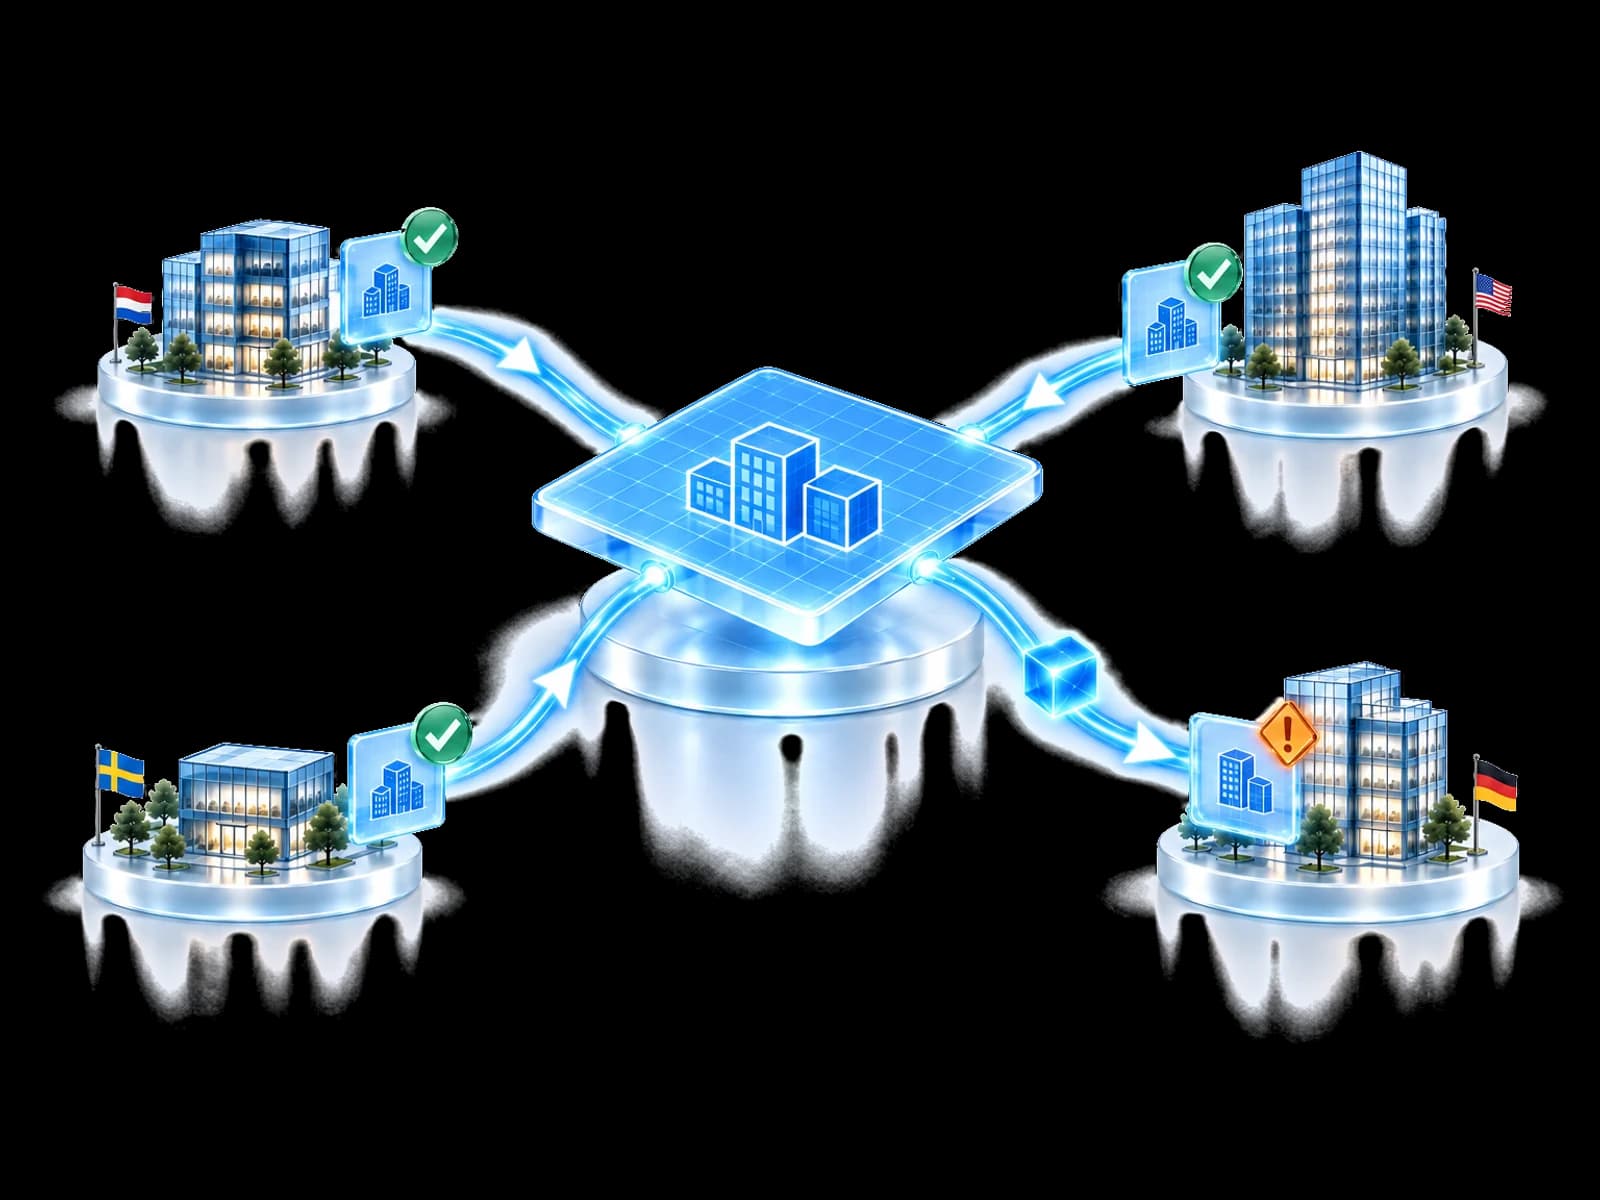
Control Fabric compare chaque environnement à votre base et soumet les corrections à approbation, exceptions consignées.
Héritage des règles
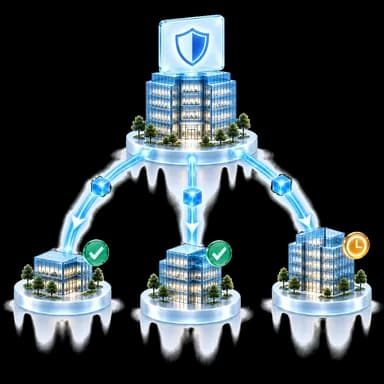
Une référence peut être partagée sans prétendre que chaque environnement est identique.
Responsable de la décisionResponsable sécurité régional
PérimètreContrôles d'authentification sélectionnés
LectureUne valeur lisible diffère. Vérifiez le responsable et toute exception valide avant correction.
Ces libellés expliquent le processus. Cet exemple ne modifie aucun environnement connecté.
La lecture et la correction dépendent du fournisseur connecté, des droits, licences, habilitations et règles d'approbation. Une capacité absente n'est jamais déclarée alignée.
Journal de correction
Conservez ensemble la référence, l'écart observé, la décision du responsable et le dernier état lisible.
Conçu pour votre équipe
Gardez les réglages de sécurité essentiels en place à mesure que l’entreprise évolue.
Appliquez un même standard à chaque client et montrez où il est respecté.
Alignez les entités sur la politique du groupe, avec des exceptions visibles.
Sachez si les contrôles sur lesquels vous comptez sont vraiment configurés.
Questions fréquentes
Un référentiel est la configuration approuvée que vous voulez voir tenue par chaque tenant : politique d'authentification, rôles d'administration, accès permanents, conformité des appareils, partage externe, consentement applicatif, paramètres de protection des données et journalisation. UnifiedONE lit l'état actuel de chaque tenant connecté, le compare à ce référentiel et corrige l'écart dans le mode que vous avez choisi pour ce contrôle. C'est vous qui définissez le référentiel. Il ne vous est pas imposé comme une opinion figée.
Une évaluation vous dit où vous en êtes le jour où elle tourne. Elle vous remet une liste hiérarchisée et s'arrête là. Control Fabric transforme cette liste en une norme appliquée et continue de la vérifier, de sorte qu'un réglage assoupli le mois prochain est remonté comme un écart au lieu d'être découvert à l'évaluation suivante. L'évaluation est ici la première de cinq étapes, pas le produit. Gardez vos outils de surveillance de la sécurité cloud : Control Fabric ajoute la norme approuvée à laquelle tenir chaque tenant.
La dérive est tout changement qui éloigne un tenant de sa configuration approuvée : une politique assouplie pour un projet, une exception accordée puis oubliée, un réglage modifié pendant un dépannage. La détection de dérive d'UnifiedONE compare en continu la configuration réelle au référentiel : l'écart est remonté quand il survient et porte l'ancienne valeur, la nouvelle valeur, l'heure et le compte à l'origine du changement.
Seulement si vous le décidez, et seulement par contrôle. Observer ne change rien du tout. Assister propose la correction et attend qu'une personne nommée l'approuve, et c'est là que commencent la plupart des équipes. Agir corrige de lui-même, uniquement pour les types de contrôle que vous avez approuvés, et uniquement quand l'autorité du tenant, le rôle, le droit, la capacité du fournisseur, les licences, les fenêtres d'exception, les exigences d'approbation et d'audit sont toutes satisfaites.
Cela produit les preuves de configuration que ces échanges réclament. Vos contrôles de référentiel sont rattachés aux domaines des référentiels qu'ils soutiennent, et un dossier de preuves peut être produit à partir de l'état réel de vos tenants : posture sur l'ensemble du parc, conformité des politiques contrôle par contrôle, et alignement avec les référentiels, relevés à l'appui. UnifiedONE ne vous certifie pas au regard d'un référentiel, et aucun outil ne le peut. Il peut réduire la collecte manuelle qui précède habituellement les questions de l'auditeur.
Vous l'accordez, et l'exception devient une partie du relevé plutôt qu'un trou dedans. Chacune porte un responsable, un motif et une date de fin, de sorte qu'un tenant en dehors du référentiel apparaît comme une exception approuvée et non comme une dérive silencieuse, et l'exception expire si personne ne la renouvelle délibérément.
Oui. Control Fabric gouverne les tenants Microsoft connectés ; pour connecter un tenant, il faut Microsoft Entra ID P1 ou supérieur et le consentement d'un administrateur général. Il lit la configuration et les politiques des tenants que vous connectez et les maintient conformes à la configuration que vous avez approuvée. Votre équipe reste l'autorité de décision.
C'est le cas d'usage pour lequel il est construit. Une configuration approuvée peut être appliquée à chaque tenant client, l'autorité du client étant préservée et des exceptions par tenant restant possibles là où un client en a besoin. La vue du parc montre quels tenants tiennent le référentiel, lesquels ont dérivé, lesquels tournent sur une exception approuvée et lesquels ne peuvent pas être lus pour le moment.
Transformez l'état des configurations en renseignement de sécurité cloud : évaluez votre posture, fixez une norme unique pour les tenants que vous gérez et voyez où ils dérivent.
Créez votre compte et commencez votre parcours d’intégration guidé.