
Statut par statutSupposé
Accepté est pris pour protégé.
Personne ne vérifie que le changement a réellement pris effet.
Assurance Center
Livré par phases, Assurance Center distingue ce qui a été demandé, ce que l’outil a accepté et ce qui est réellement en place, pour voir où la protection est confirmée et où un suivi est nécessaire.
Sachez ce qui est vraiment en place.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
Un outil peut accepter une demande sans produire le résultat voulu. Les rapports fondés sur « accepté » donnent un faux sentiment de sécurité.
Personne ne vérifie que le changement a réellement pris effet.
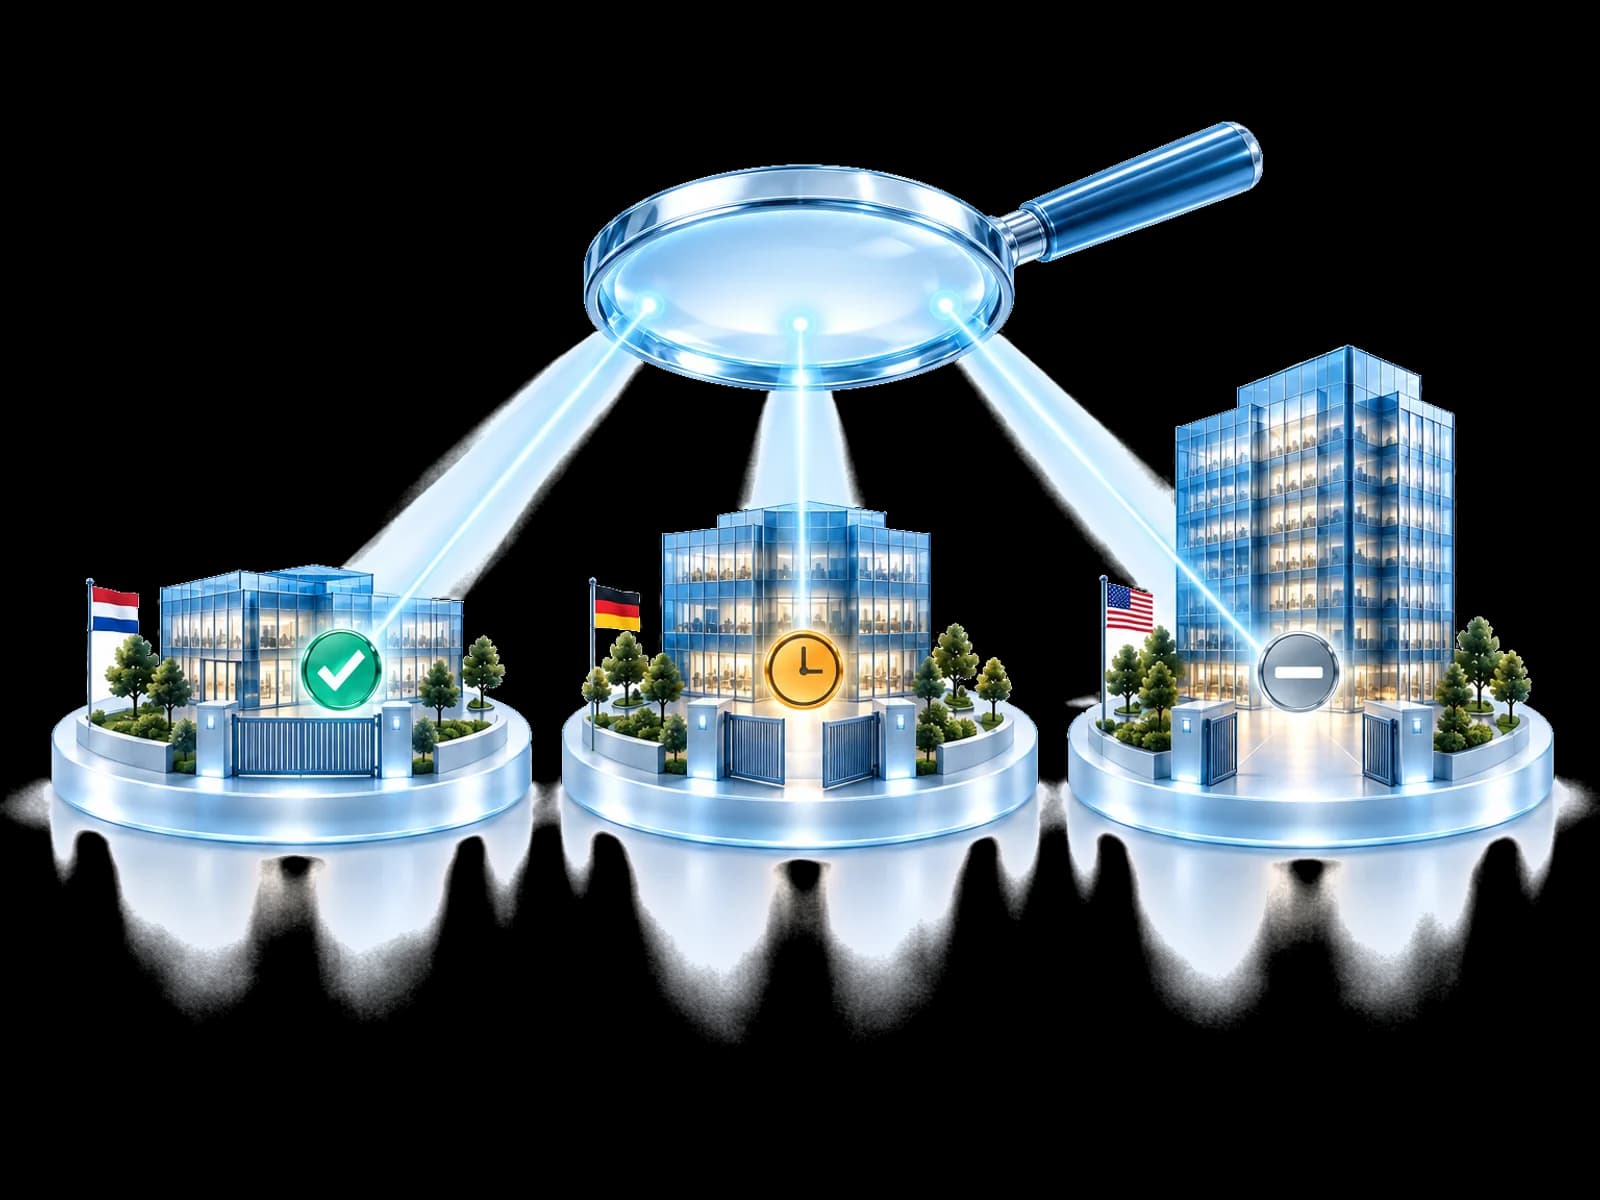
Assurance Center montre quelle protection est vérifiée et laquelle demande un suivi. La vérification indépendante est livrée par phases.
Point de contrôle des preuves
Examinez chaque point sans transformer la réponse du fournisseur en preuve de l'état obtenu.
Une licence requise n'est pas attribuée sur tout le périmètre visé.
Réponse attendueLicences, permissions et capacités laissent le contrôle produire son effet là où cela est pris en charge.
Comparaison illustrative. Aucune donnée client.
Ce qui existe aujourd'hui
L'assurance continue se construit par étapes, et la version honnête vous sert mieux qu'une feuille de route déguisée en produit. Deux parties fonctionnent aujourd'hui, dans des modules que vous pouvez ouvrir tout de suite.
Control Fabric définit et applique des configurations de référence choisies, et montre où l'état observé s'en est éloigné.
Control FabricUn reporting construit à partir de l'état de sécurité opérationnel, et non d'un questionnaire rempli une fois par trimestre.
Preuves pour le conseilRelire configurée, appliquée, opérationnelle et efficace pour les réponses coordonnées par UnifiedONE, contrôle par contrôle, là où l'environnement peut être interrogé.
Une vue de l'état attendu sur chaque tenant géré par un MSP, et un second relevé automatique après une correction.
Elle lit. Elle n'agit pas.L'Assurance Center signale un écart. Sa correction passe par le module qui possède le contrôle, avec ses propres validations et sous votre autorité.
Votre état reste le vôtre.La vérification se fait contre l'environnement qui détient l'état. Un enseignement défensif peut circuler entre environnements participants éligibles. Votre configuration, vos enregistrements et vos preuves, non.
Une capacité manquante est montrée comme un écart.Lorsqu'une permission, une capacité ou une licence requise fait défaut, la plateforme signale l'écart. Elle ne signale jamais une protection qui n'a jamais existé.
Tout ne peut pas être relu.La vérification dépend de ce qu'un environnement accepte de répondre. Un contrôle qui ne peut pas être confirmé est signalé comme non vérifiable, jamais comme vérifié.
Conçu pour votre équipe
Répondez aux assureurs et aux clients avec la preuve de ce qui est en place.
Montrez à chaque client ce qui a été fait et ce qui est confirmé.
Donnez aux auditeurs et à la direction un état honnête, écarts compris.
Clôturez les incidents en sachant si la réponse a vraiment fonctionné.
Questions fréquentes
C'est la pratique consistant à vérifier qu'un contrôle de sécurité voulu est toujours réellement en place, plutôt que de se fier au message qui a annoncé son application. UnifiedONE appelle CPA le moteur qui fait cela. Il compare l'état attendu à l'état observable, indique par contrôle s'il est configuré, appliqué, opérationnel et efficace, et répète le relevé pour rendre la dérive visible.
En partie. La configuration de référence et la dérive fonctionnent aujourd'hui via Control Fabric, et les preuves issues de l'état de sécurité opérationnel fonctionnent aujourd'hui via le reporting destiné au conseil. La vérification de l'état de protection pour les réponses coordonnées est en cours de livraison, et l'assurance de portefeuille sur chaque tenant géré par un MSP est planifiée. La page nomme chaque phase au lieu de les confondre.
Non. Une réponse en succès est une affirmation correcte au sujet de la requête acceptée. Elle répond simplement à une question plus étroite que celle d'une équipe de sécurité. La vérification est l'étape qui suit la soumission, pas un reproche adressé à celle qui la précède.
C'est lorsqu'un paramètre de sécurité correct au déploiement est différent plus tard. Un administrateur ajoute une exception pour une migration, une licence est réaffectée, un périmètre est modifié, un nouveau paramètre apparaît avec une valeur par défaut que personne n'a choisie. Rien de cela ne ressemble à une attaque, donc rien ne déclenche d'alerte, et le tableau de bord reste vert.
Non, et cette page ne prétendra pas le contraire. La vérification dépend de ce qu'un environnement peut répondre, de la capacité présente et de la licence attribuée. La couverture varie selon le contrôle et selon l'environnement. Un contrôle qui ne peut pas être confirmé est signalé comme non vérifiable, jamais comme vérifié.
Il lit. Lorsqu'un écart est trouvé, la correction passe par le module qui possède le contrôle : Control Fabric pour la configuration de référence, Front Gate Protection pour les contrôles préventifs, SOC Commander pour la réponse. Chacun conserve ses propres validations, et votre autorité s'impose dans tous les cas.
Non. La conformité NIS2 dépend d'exigences organisationnelles, juridiques, de gouvernance et sectorielles qu'aucune plateforme ne décide. Ce que l'assurance continue peut faire, c'est aider une organisation à conserver une visibilité opérationnelle et des preuves sur les contrôles de sécurité dont elle dépend. Le mouvement va de l'évaluation périodique vers la preuve continue.
Plus une action devient autonome, plus son résultat doit être contrôlé. Chaque action automatisée crée une seconde question : a-t-elle produit l'état défensif voulu ? C'est pourquoi la vérification est intégrée à l'architecture plutôt qu'ajoutée après coup. UnifiedONE ne prétend pas vérifier les actions d'agents d'IA externes.
Commencer ici
Découvrez comment UnifiedONE relit l'état obtenu, expose la dérive et les écarts de licence au lieu de les cacher, et transforme la posture de sécurité en processus continu plutôt qu'en instantané.
Créez votre compte et commencez votre parcours d’intégration guidé.