
Alerte par alerteSuppositions
La réponse est une supposition.
Sans indices reliés, il faut choisir entre en faire trop peu et en faire trop.
Endpoint & Device Protection
UnifiedONE relie les indices de l’appareil, de l’identité et de l’e-mail, puis coordonne une mesure de confinement prise en charge, jusqu’à l’isolement de l’appareil, via Microsoft Defender for Endpoint sur les appareils qui y sont intégrés. Un autre produit endpoint continue de protéger ses appareils, et des intégrations avec d’autres éditeurs endpoint sont prévues.
Contenez la menace. Les équipes continuent de travailler.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
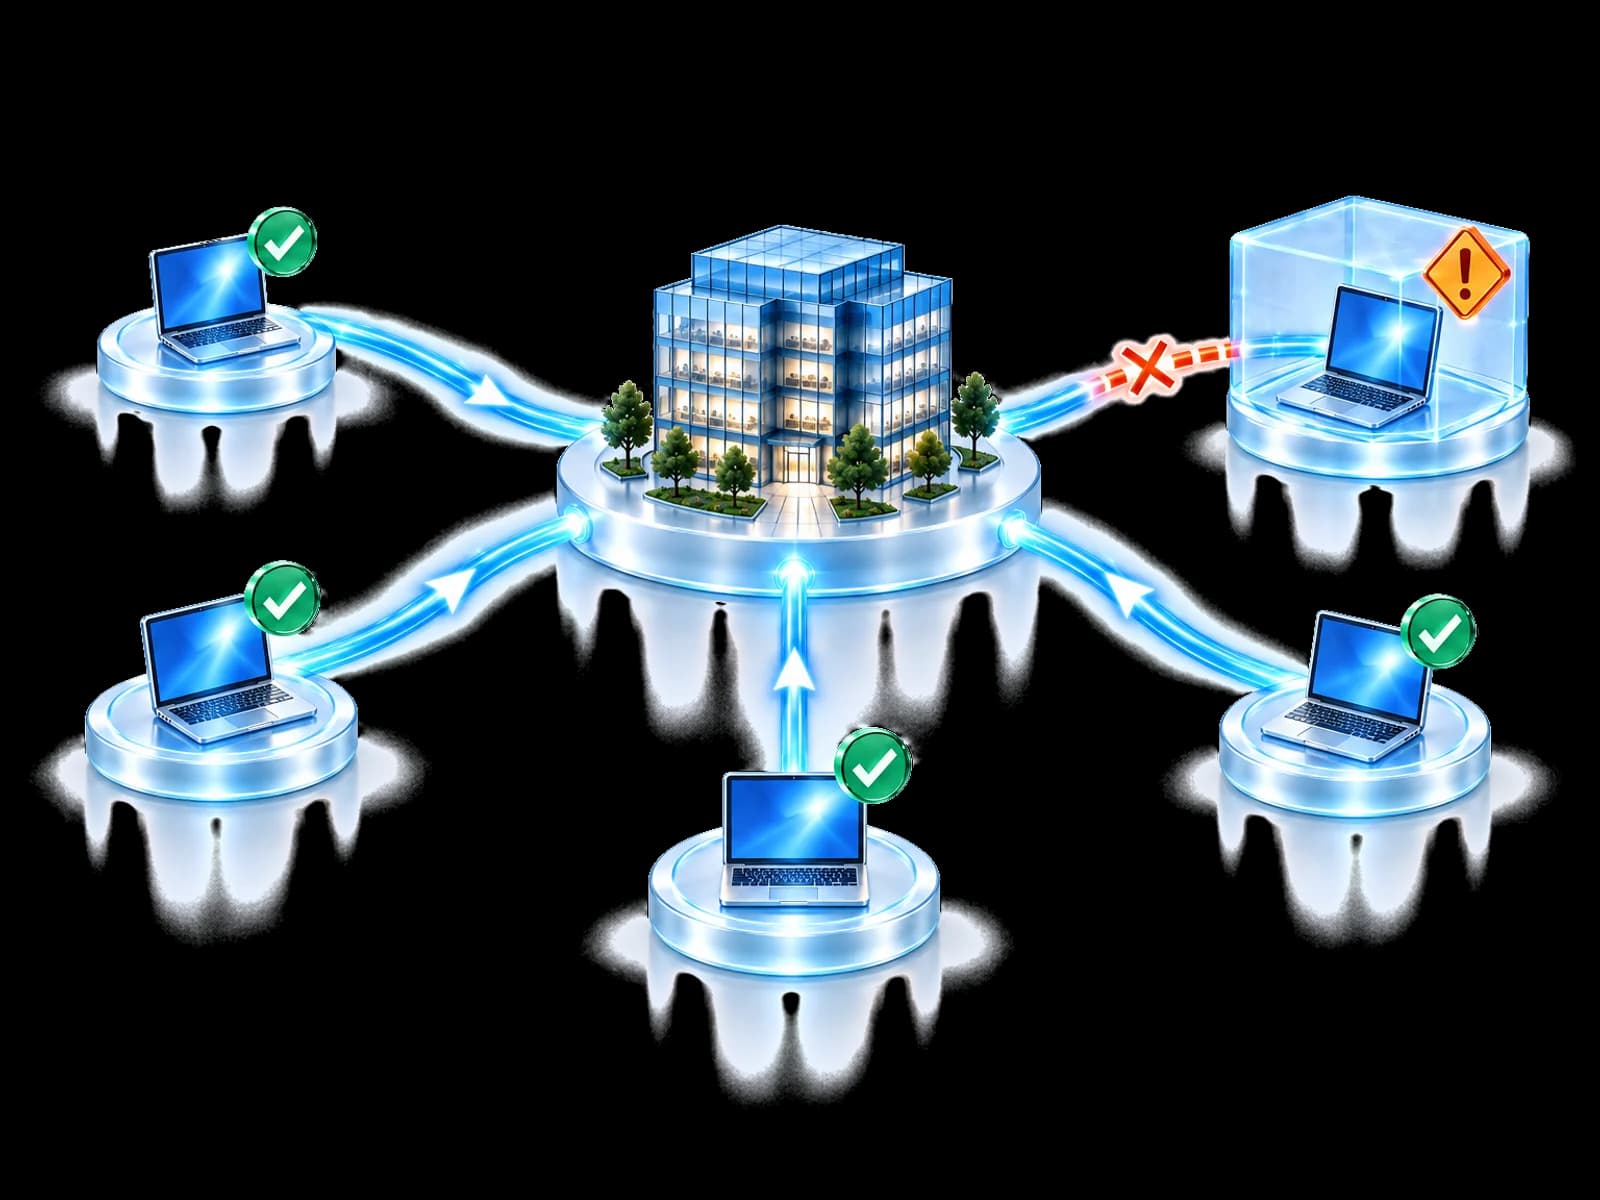
Une alerte endpoint seule raconte rarement toute l’histoire. Les équipes attendent et risquent la propagation, ou coupent complètement l’appareil et bloquent le travail.
Sans indices reliés, il faut choisir entre en faire trop peu et en faire trop.
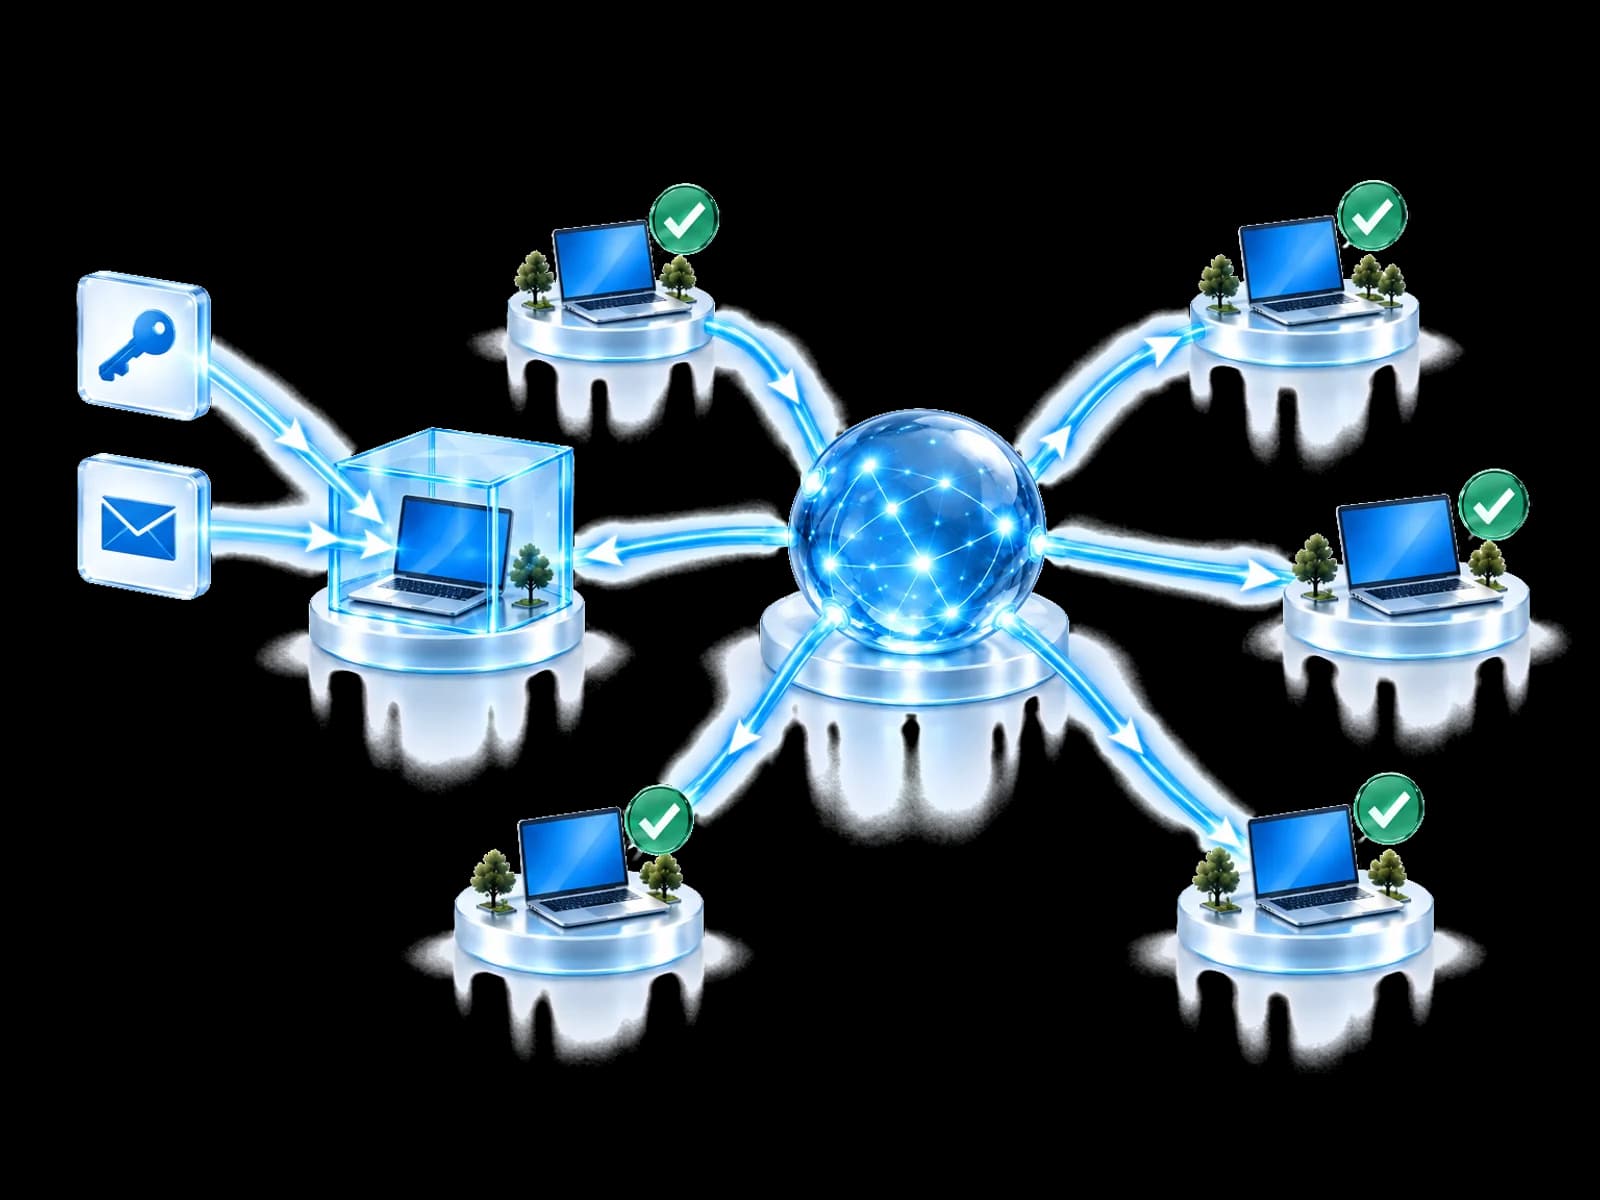
UnifiedONE pondère l’ensemble des indices, propose le niveau de confinement autorisé par votre politique, puis vérifie le retour de Microsoft Defender for Endpoint.
Niveau de confinement
Le niveau choisi doit correspondre aux éléments, à l'autorité locale et au contrôle de terminal disponible.
Résultat : une personne peut choisir l'étape approuvée suivante.
Lire le résultat
Le retour du fournisseur rend visibles les résultats partiels, retardés et non vérifiés, tout en gardant les données de l'appareil privées.
L'acceptation d'une demande par le fournisseur ne prouve pas que l'appareil a atteint l'état prévu.
La connaissance défensive peut circuler. Les relevés de l'appareil, non.Des indicateurs d'attaque validés peuvent aider la protection sans partager un appareil client ni une enquête.
Les actions sur le terminal restent soumises à la politique locale, aux autorisations, aux licences, à l'accessibilité de l'appareil et aux capacités documentées du fournisseur.
Conçu pour votre équipe
Arrêtez rapidement un ordinateur infecté sans équipe sécurité interne.
Appliquez un confinement cohérent sur les appareils clients, avec l’accord de chaque client.
Contenez les menaces sur les appareils critiques sans perturber des services entiers.
Choisissez le confinement avec les indices appareil, identité et e-mail côte à côte.
Questions fréquentes
UnifiedONE n'analyse ni fichiers ni mémoire, ne détecte pas de logiciels malveillants et n'installe aucun agent sur l'appareil. Microsoft Defender for Endpoint est déjà intégré à UnifiedONE : là où il est en place, Endpoint & Device Protection corrèle ses détections avec les preuves d'identité, d'e-mail et de la communauté, décide du niveau de confinement que les preuves justifient et coordonne cette action via Defender for Endpoint. Si vous utilisez un autre produit endpoint, gardez-le ; les intégrations avec d'autres éditeurs endpoint sont prévues dans notre feuille de route multi-éditeurs.
Le confinement est une échelle, pas un interrupteur. Recueillir des preuves ne coûte rien à l'utilisateur. Bloquer une charge utile arrête un programme. Restreindre l'identité connectée coûte une reconnexion. Couper l'appareil d'Internet arrête la messagerie et le web. L'isolation totale arrête la machine. UnifiedONE est conçu pour choisir le barreau le plus bas qui tienne l'attaque et pour consigner pourquoi ceux du dessus n'ont pas été utilisés, parce que quelqu'un doit les payer.
Non. Gardez votre produit endpoint, quelle que soit la marque. Microsoft Defender for Endpoint est déjà intégré : les actions sur les appareils passent par lui, sur les appareils intégrés là où il est en place. Les intégrations avec d'autres éditeurs endpoint sont prévues dans notre feuille de route multi-éditeurs ; aujourd'hui, UnifiedONE ne leur envoie aucune action. Quand un contrôle ou une licence manque, la limite est affichée et non cachée derrière un résultat d'apparence réussie.
Seulement si vous le décidez. L'autonomie se règle par action. En Observe, rien ne change sur l'appareil. En Assist, une personne nommée approuve. En Act, seuls les barreaux que vous avez approuvés peuvent s'exécuter seuls, et des appareils peuvent être marqués pour que les barreaux perturbants exigent toujours une personne d'abord.
Il est rapporté comme en attente, pas comme confiné. Une commande qui ne peut pas arriver n'est pas arrivée. Là où les preuves le permettent, le confinement peut être calibré autrement, car révoquer les sessions d'une identité n'exige pas que le portable soit allumé.
Non. L'effacement, la réinstallation et la réinitialisation n'en font pas partie, et UnifiedONE ne lit pas le contenu des fichiers clients. Le confinement consiste à retirer l'accès de l'attaquant, pas à effacer la machine ni à inspecter ce qu'elle contient.
Non. Ce qui peut voyager, c'est le savoir sur l'attaquant : hachages de fichiers, adresses malveillantes, domaines et URL, identifiants de campagne, métadonnées de confiance et d'expiration. Les noms d'appareils, la télémétrie d'appareil, le contenu des fichiers, les noms d'utilisateurs, les noms de clients et de locataires et les preuves d'investigation ne sont pas partagés entre participants.
C'est précisément le cas visé. Un seul espace de confinement pour tous les clients, avec l'isolation des locataires et l'autorité du client préservées. Un MSP voit quels locataires peuvent réellement confiner un appareil, lesquels exigent d'abord une approbation et lesquels n'ont pas la capacité ou la licence, sans ouvrir une console par client.
Commencer ici
Découvrez comment UnifiedONE est conçu pour transformer une détection endpoint en décision corrélée, en confinement calibré sur les preuves, et en résultat relu plutôt que supposé.
Créez votre compte et commencez votre parcours d’intégration guidé.