
Signaux dispersésAccès cachés
Personne ne voit l’ensemble.
Consentement, autorisations et activité sont à des endroits différents, et les accès à risque passent inaperçus.
Application Protection · Bientôt disponible
Le module prévu montrera les permissions des applications, qui les a approuvées et ce qu’elles permettent d’atteindre. Examinez l’accès avant de choisir une action prise en charge.
Comprendre l’accès des applications avant d’agir.
Le problème
Les collaborateurs approuvent des applications chaque jour. Certaines demandent bien plus que nécessaire, et l’accès reste quand l’outil est oublié ou compromis.
Consentement, autorisations et activité sont à des endroits différents, et les accès à risque passent inaperçus.
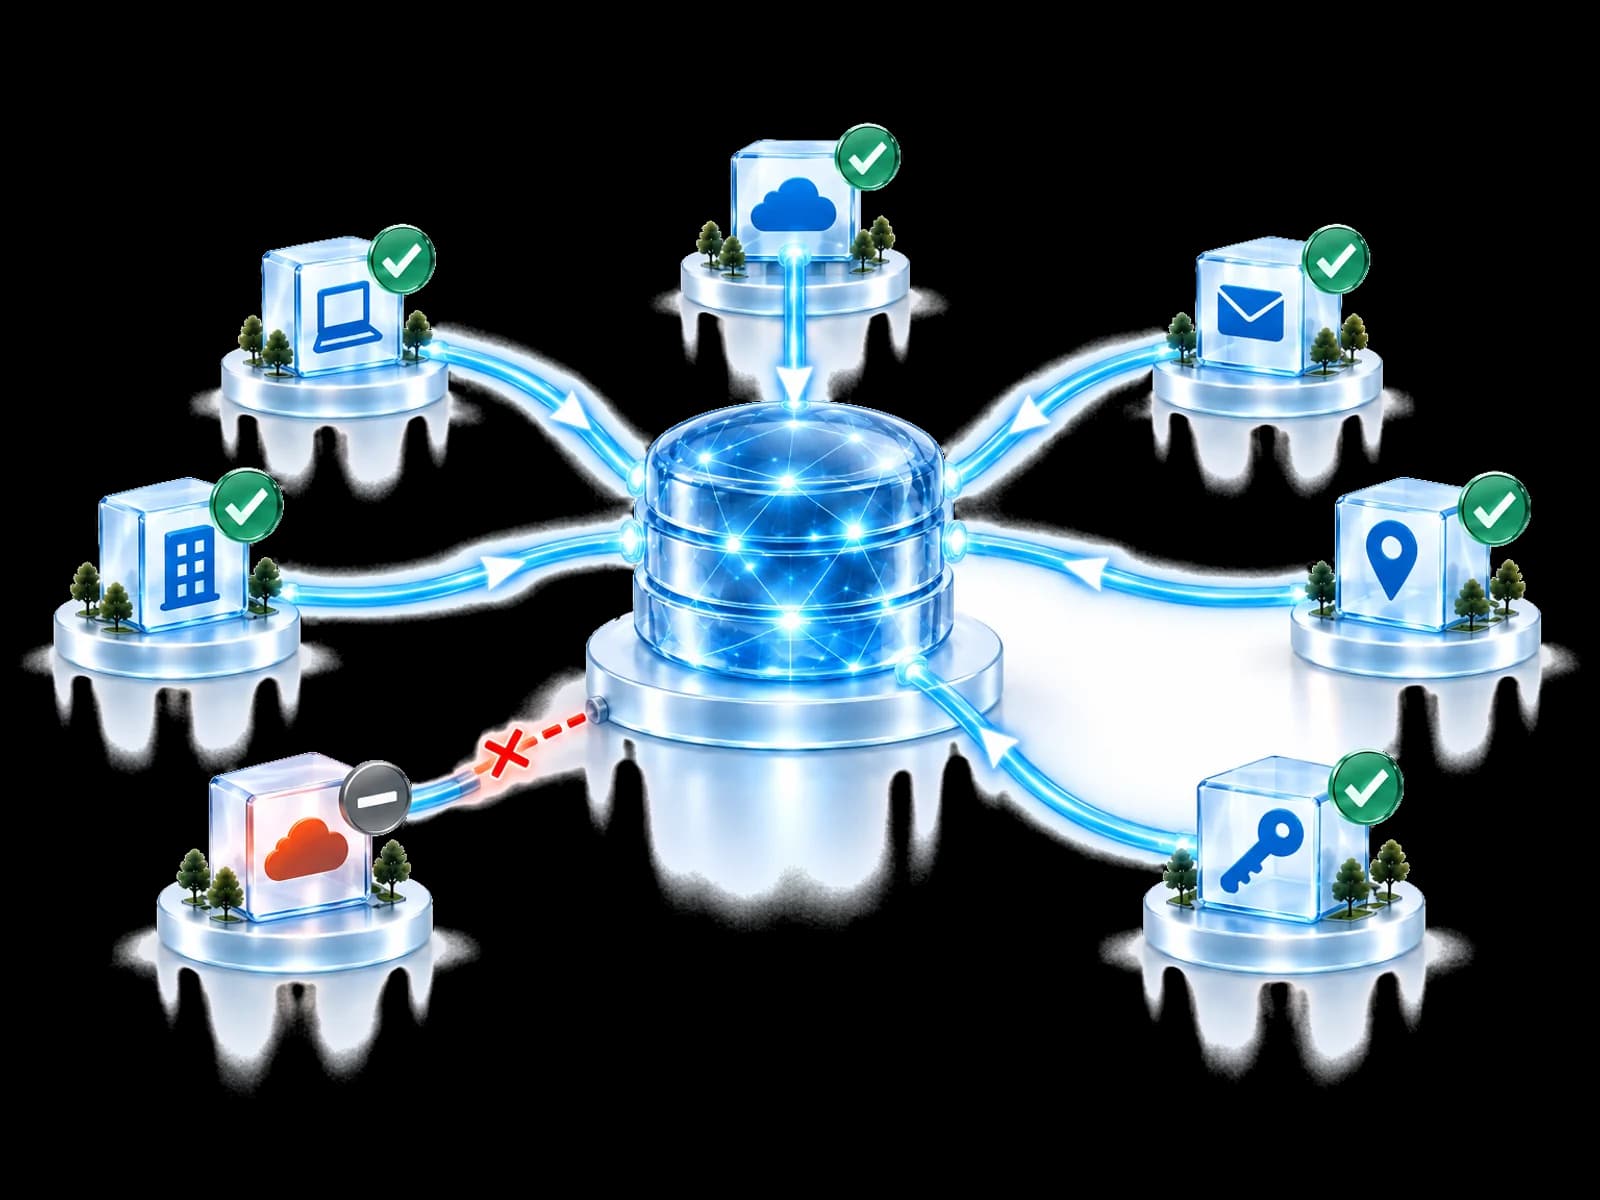
Le module envisagé réunirait les preuves de consentement, de permissions et d’activité pour qu’un responsable puisse examiner une autorisation et, si les contrôles le permettent, décider de la conserver, de la limiter ou de la révoquer.
Parcours d’autorisation prévu
Cet exemple montre comment un futur examen pourrait expliquer qui a autorisé l’accès et ce qu’il permet d’atteindre.
Aperçu conceptuel. Aucune donnée client ni commande active n’est connectée.
L'autorisation reste active au-delà de la session de la personne qui l'a approuvée.
Résultat : le propriétaire et le besoin métier actuel peuvent être évalués.
La restriction et le retrait restent conditionnés par la politique du tenant, l'autorité, les autorisations, les licences, les contrôles documentés du fournisseur connecté et la capacité à relire l'état obtenu.
L'acceptation de l'action par un fournisseur ne prouve pas que l'accès de l'application a pris fin.
Conçu pour votre équipe
Une vue prévue des applications pouvant accéder aux courriels et fichiers de l’entreprise, expliquée simplement.
Un parcours prévu pour examiner les autorisations chez les clients éligibles, chacun gardant son pouvoir de décision.
Examiner les autorisations durables selon les responsabilités et politiques locales lorsque le module sera disponible.
Intégrer une autorisation d’application à l’enquête plus large sur l’identité et l’accès aux données, une fois cette fonction prise en charge.
Questions fréquentes
La gestion du consentement OAuth consiste à savoir quelles applications conservent un accès aux données de l’entreprise, ce qu’elles peuvent atteindre et qui l’a autorisé. Application Protection est un module prévu pour examiner ces autorisations et coordonner les changements pris en charge. Il n’est pas encore disponible.
Identity Protection examine les accès utilisés par des personnes et des sessions. Le module Application Protection prévu porterait sur les autorisations durables des applications : quelle application les détient, quelles permissions elles comportent, qui a consenti et si l’accès reste nécessaire.
Oui. Le parcours envisagé expliquerait d’abord l’autorisation, son propriétaire, son ancienneté, sa portée et l’activité signalée, avant qu’une équipe n’approuve localement une action prise en charge. Restreindre une permission peut être plus proportionné que retirer toute l’autorisation.
Le modèle prévu s’appuie sur les autorisations, les consentements et la configuration des applications pour expliquer l’étendue possible de l’accès. Il n’est pas conçu pour lire les messages, documents ou fichiers à cette fin. Vérifiez le modèle définitif de traitement des données lors de sa sortie.
Une autorisation durable peut subsister après l'évolution du projet ou de la personne qui la justifiait. Application Protection est conçu pour faire ressortir qui a consenti, l'ancienneté de l'autorisation, ses permissions actuelles et leur portée, afin que l'approbation puisse être réévaluée au regard du besoin actuel.
Non. Les parcours prévus d’examen, de restriction et de révocation dépendront de l’environnement connecté, de sa configuration, des permissions, des licences et des capacités du fournisseur. Les choix présentés ici sont illustratifs : ce ne sont pas des actions actuellement disponibles dans Application Protection.
Application Protection n’est pas encore disponible et ne partage donc aucun inventaire d’applications aujourd’hui. Le modèle prévu garderait l’inventaire, les consentements et les éléments du dossier dans l’environnement du client. Ses limites définitives devront être confirmées avant la sortie.
Fonctionnalités disponibles
Application Protection arrive prochainement. Découvrez les capacités déjà disponibles sur la plateforme ou interrogez notre équipe sur la feuille de route.