
File par fileDéconnecté
Trois files. Trois enquêtes.
Le lien entre les alertes est trouvé tard, ou jamais.
SOC Commander
SOC Commander liste les incidents de chaque tenant issus de ses sources Microsoft connectées, ouvre chacun d’eux avec ses alertes et preuves liées, et recommande les actions de réponse que vos contrôles connectés permettent.
Moins d’alertes à courir. Des décisions plus rapides.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
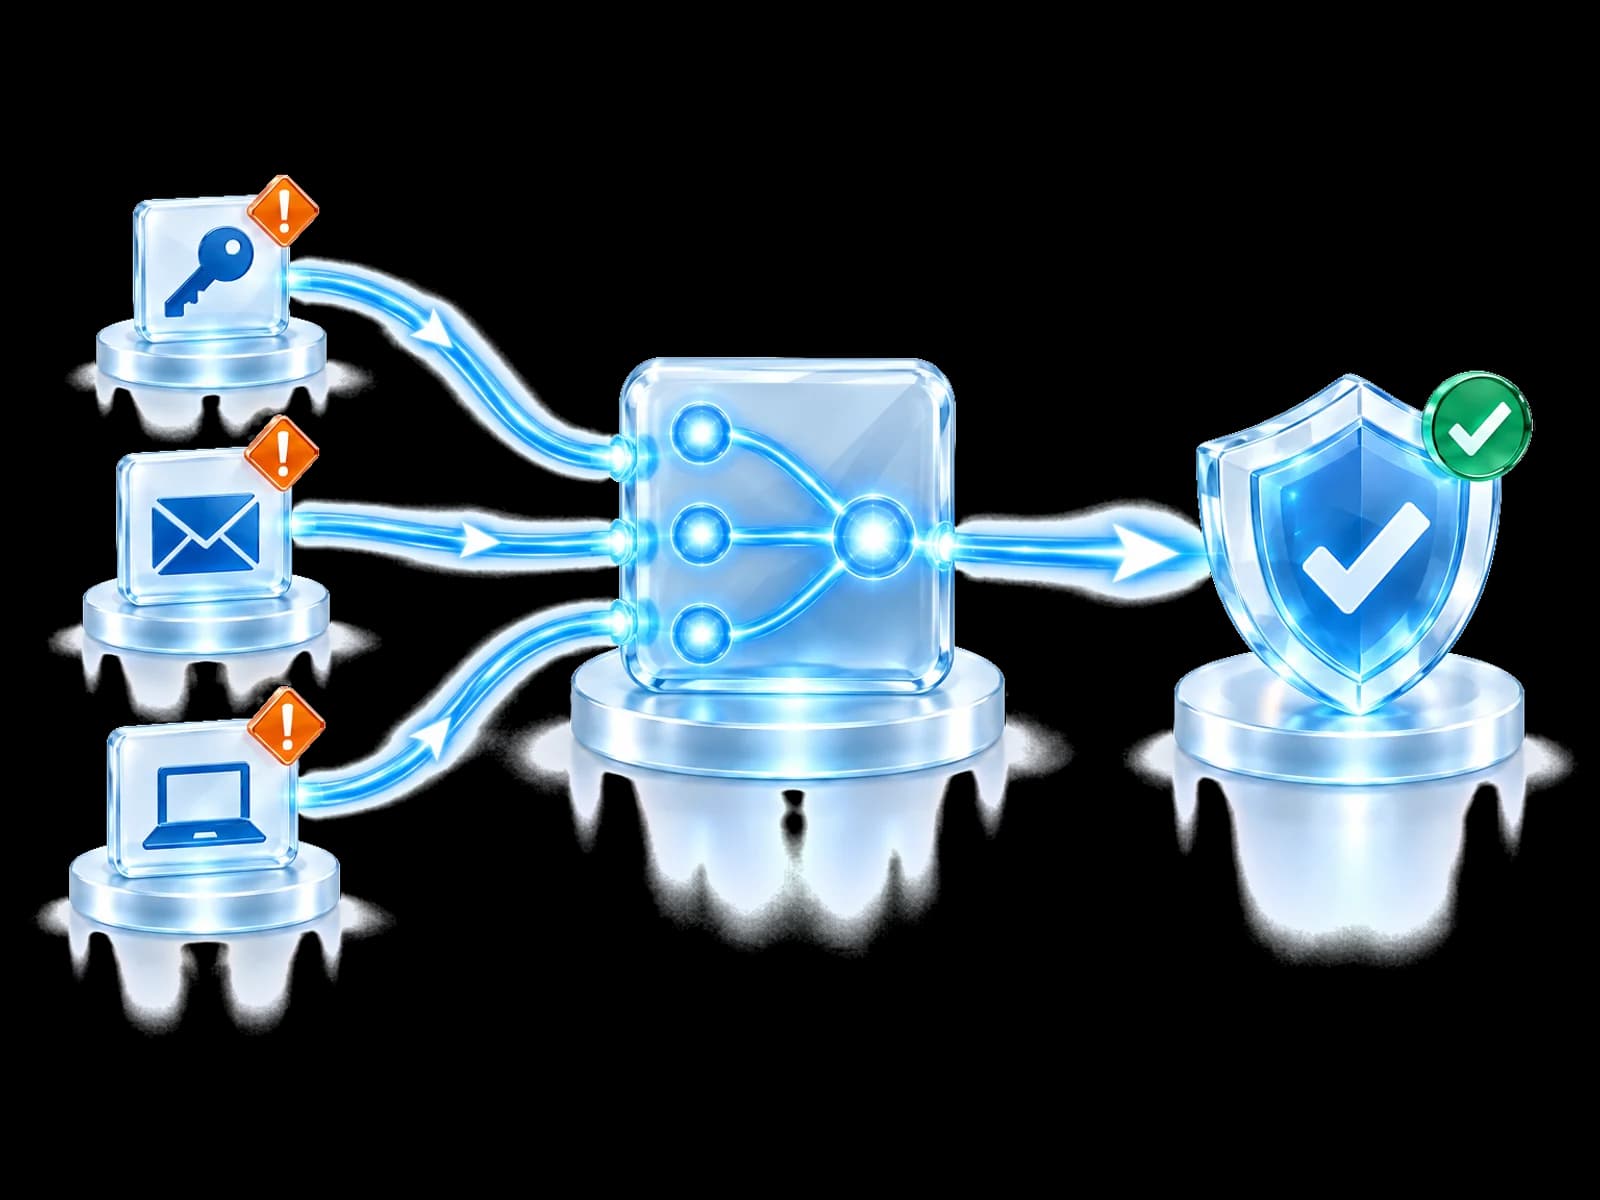
Une activité liée arrive en alertes séparées dans des outils séparés. Trouver le lien prend un temps que l’attaquant met à profit.
Le lien entre les alertes est trouvé tard, ou jamais.
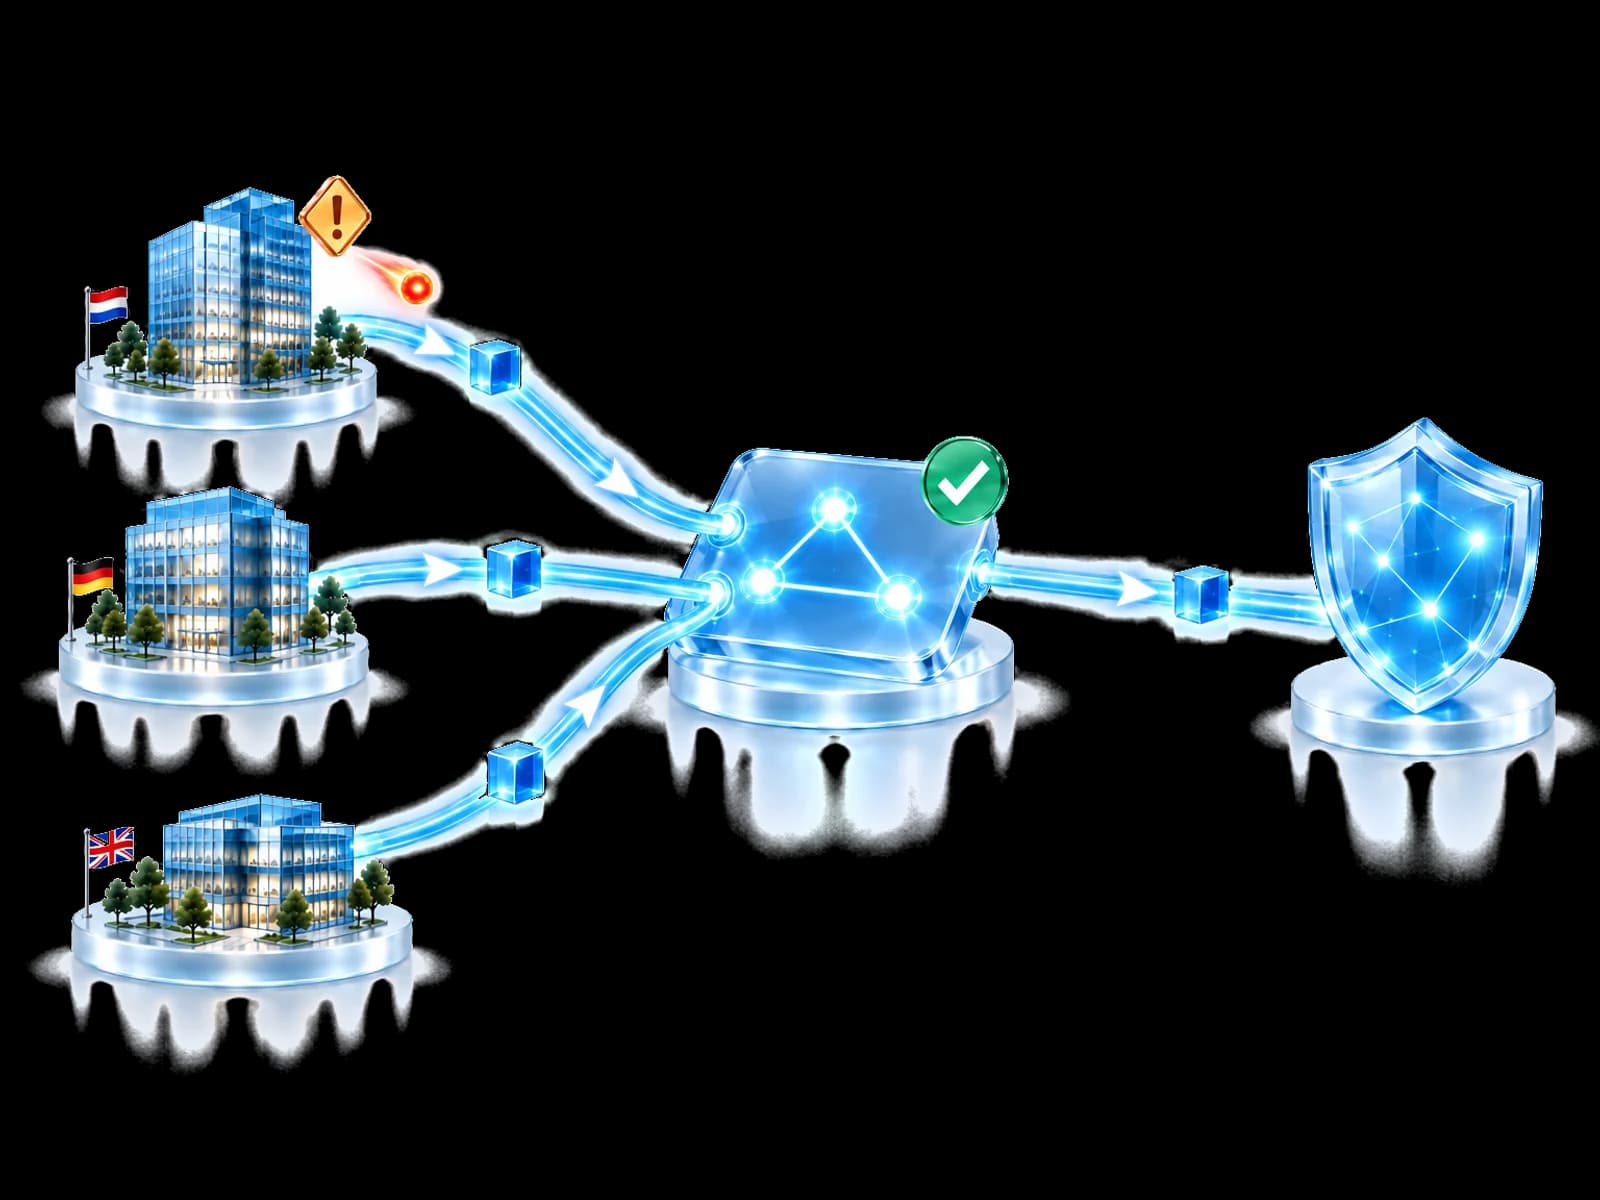
SOC Commander montre chaque incident avec ses alertes liées et les actions disponibles et recommandées que vos contrôles permettent.
Le récit de l'attaque
Ouvrez un incident pour voir sur une seule page ses alertes, entités et preuves liées, avec les actions disponibles pour ce locataire.
Pourquoi c'est rattachéL'adresse source correspondait à une infrastructure que le Threat Intelligence Network avait déjà validée comme malveillante.
Chacune peut échouer seule. Quand c'est le cas, l'action est affichée comme indisponible et la raison est nommée.
Contexte et preuve
Le contexte défensif partagé renforce l'enquête sans révéler quel client l'a observé.
Le savoir défensif circule. Les données client, non.
Conçu pour votre équipe
Voyez chaque incident et ses actions recommandées, même sans SOC.
Enquêtez sur les incidents de chaque client avec un contexte défensif partagé. Une vue SOC à l'échelle du MSP est prévue.
Donnez à chaque équipe la même vue de chaque incident.
Enquêtez sur l’histoire, pas sur la file d’alertes.
Questions fréquentes
C'est l'espace de travail où les incidents d'un locataire sont examinés et traités. Aujourd'hui, il vous offre une liste d'incidents avec des graphiques et un tableau trié par date, un panneau latéral d'incident avec les actions disponibles et recommandées, et une page d'incident complète qui réunit alertes, identités, appareils, contexte de messagerie et renseignement sur les menaces. Comprendre d'abord, répondre ensuite.
Non. Microsoft fournit une télémétrie et des contrôles solides, vos analystes fournissent le jugement. SOC Commander ajoute la couche autour : contexte défensif entre locataires, réputation communautaire et orchestration de la protection. Il est conçu pour mieux relier un environnement de sécurité existant, pas pour le remplacer.
Cela dépend de votre environnement. Les réponses sur l'identité, le poste et la messagerie sont décrites comme des catégories à dessein, car chaque action dépend de l'autorité du locataire, des permissions de l'analyste, de la capacité que le fournisseur connecté offre réellement, des licences requises et de vos règles d'approbation et d'audit. Quand une action ne peut pas s'exécuter, SOC Commander l'affiche comme indisponible et en nomme la raison.
Non. SOC Commander recommande des actions pour chaque incident. L'analyste examine toujours les preuves, une personne décide toujours, et la réponse passe toujours par chaque condition de gouvernance. Il n'y a ni enquête autonome ni réponse autonome.
Non. Ce que l'on peut demander à la communauté, c'est si un indicateur a déjà été observé et comment sa réputation a évolué. Les noms de clients, les identités de locataires, les utilisateurs concernés, les boîtes aux lettres, les fichiers et les détails d'enquête ne circulent jamais. La leçon défensive est partagée, l'environnement dont elle provient ne l'est pas.
Non. SOC Commander examine l'activité et coordonne une réponse encadrée. Le déploiement de correctifs et la remédiation des vulnérabilités ne sont pas des fonctions de SOC Commander aujourd'hui, et rien sur cette page ne les décrit comme telles.
Front Gate Protection est préventif. Il aide à arrêter les menaces validées à l'entrée. SOC Commander est opérationnel. Il prend le relais quand l'activité est déjà dans l'environnement et que quelqu'un doit la comprendre, décider quoi faire et confirmer que cela a fonctionné.
SOC Commander permet actuellement d'enquêter sur les incidents au sein de chaque tenant. Le contexte défensif partagé aide les analystes à examiner les découvertes. Une vue SOC unique pour les clients d'un MSP est prévue.
Commencez ici
Découvrez comment SOC Commander relie l'activité du locataire, le savoir défensif et la réponse encadrée dans un seul espace d'enquête.
Créez votre compte et commencez votre parcours d’intégration guidé.