
Verdict par verdictContradictoire
Des verdicts contradictoires, aucune réponse claire.
Votre équipe doit juger à chaque fois quelle source croire.
Shared Defense Intelligence
UnifiedONE pondère les signaux de vos outils, des flux de menaces et de la communauté avec DCRE — Dynamic Confidence & Reputation —, pour que votre équipe agisse sur ce qui est confirmé et écarte le reste.
Moins de bruit. Des décisions plus sûres.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
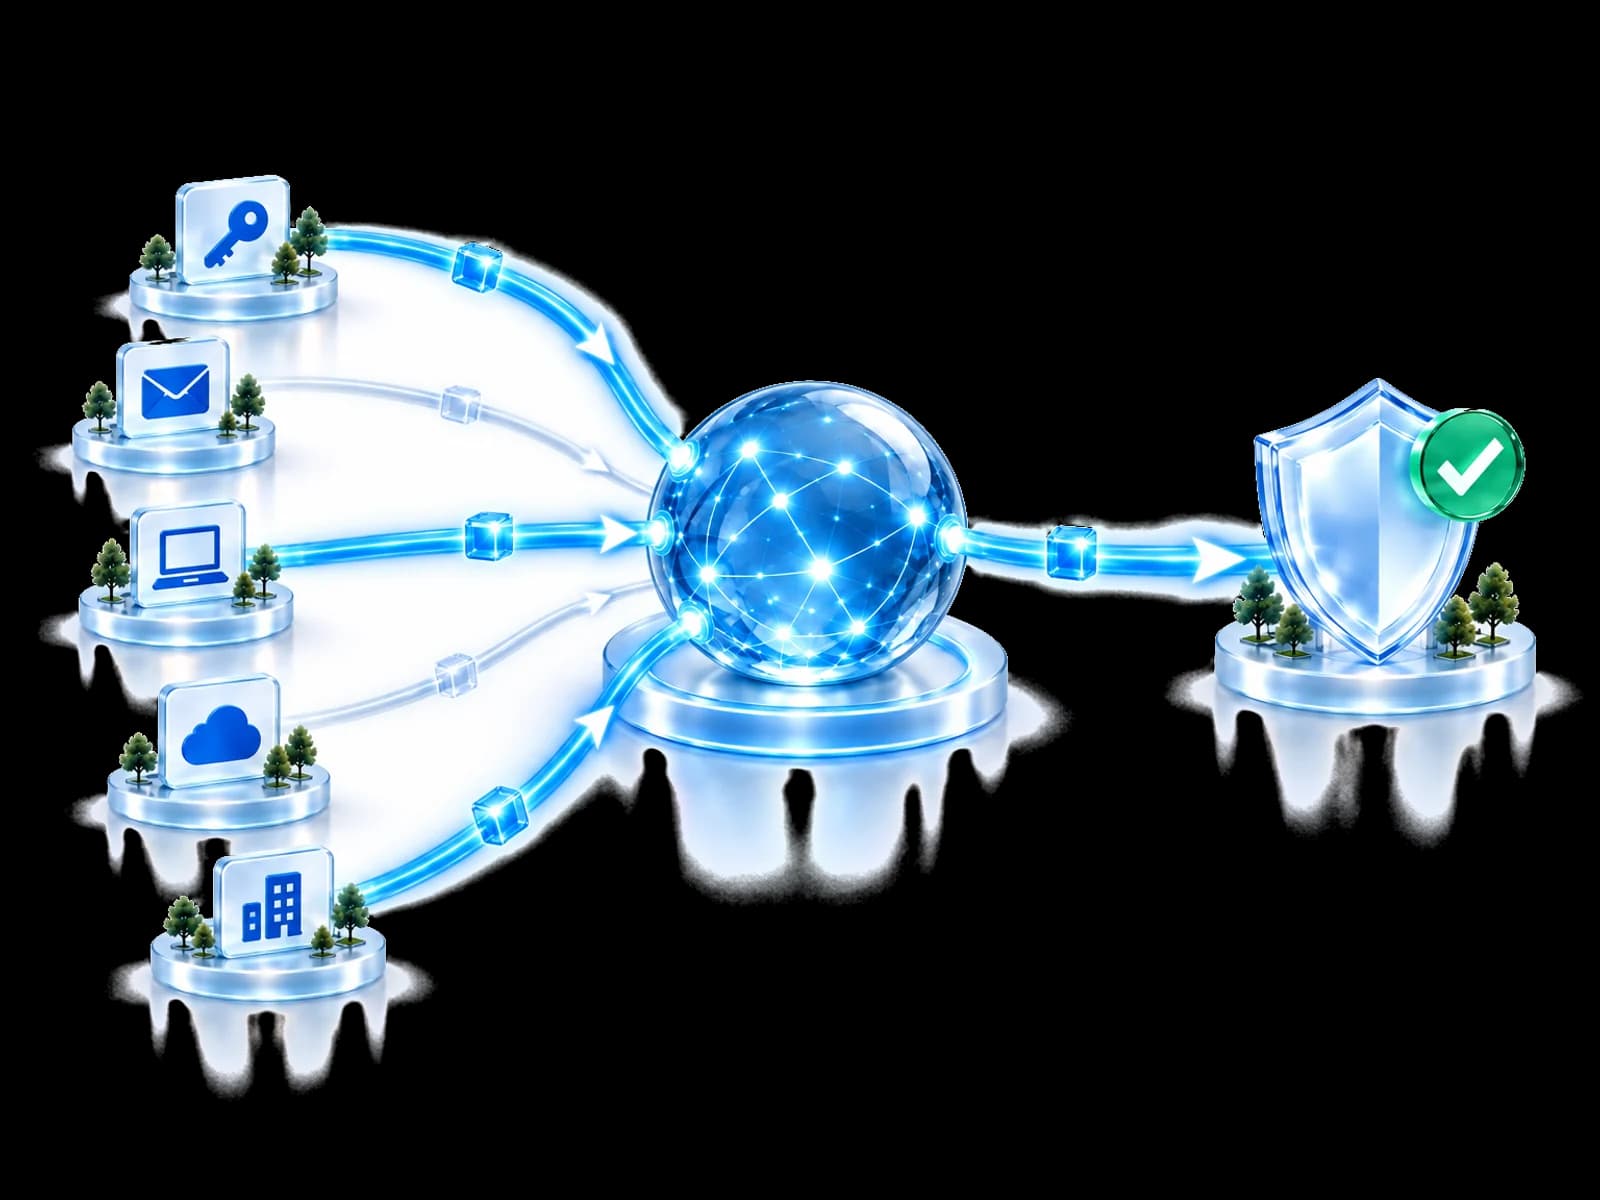
Chaque outil et chaque flux rend son propre verdict. Tout traiter comme urgent fait perdre du temps ; tout ignorer fait risquer de manquer la vraie attaque.
Votre équipe doit juger à chaque fois quelle source croire.
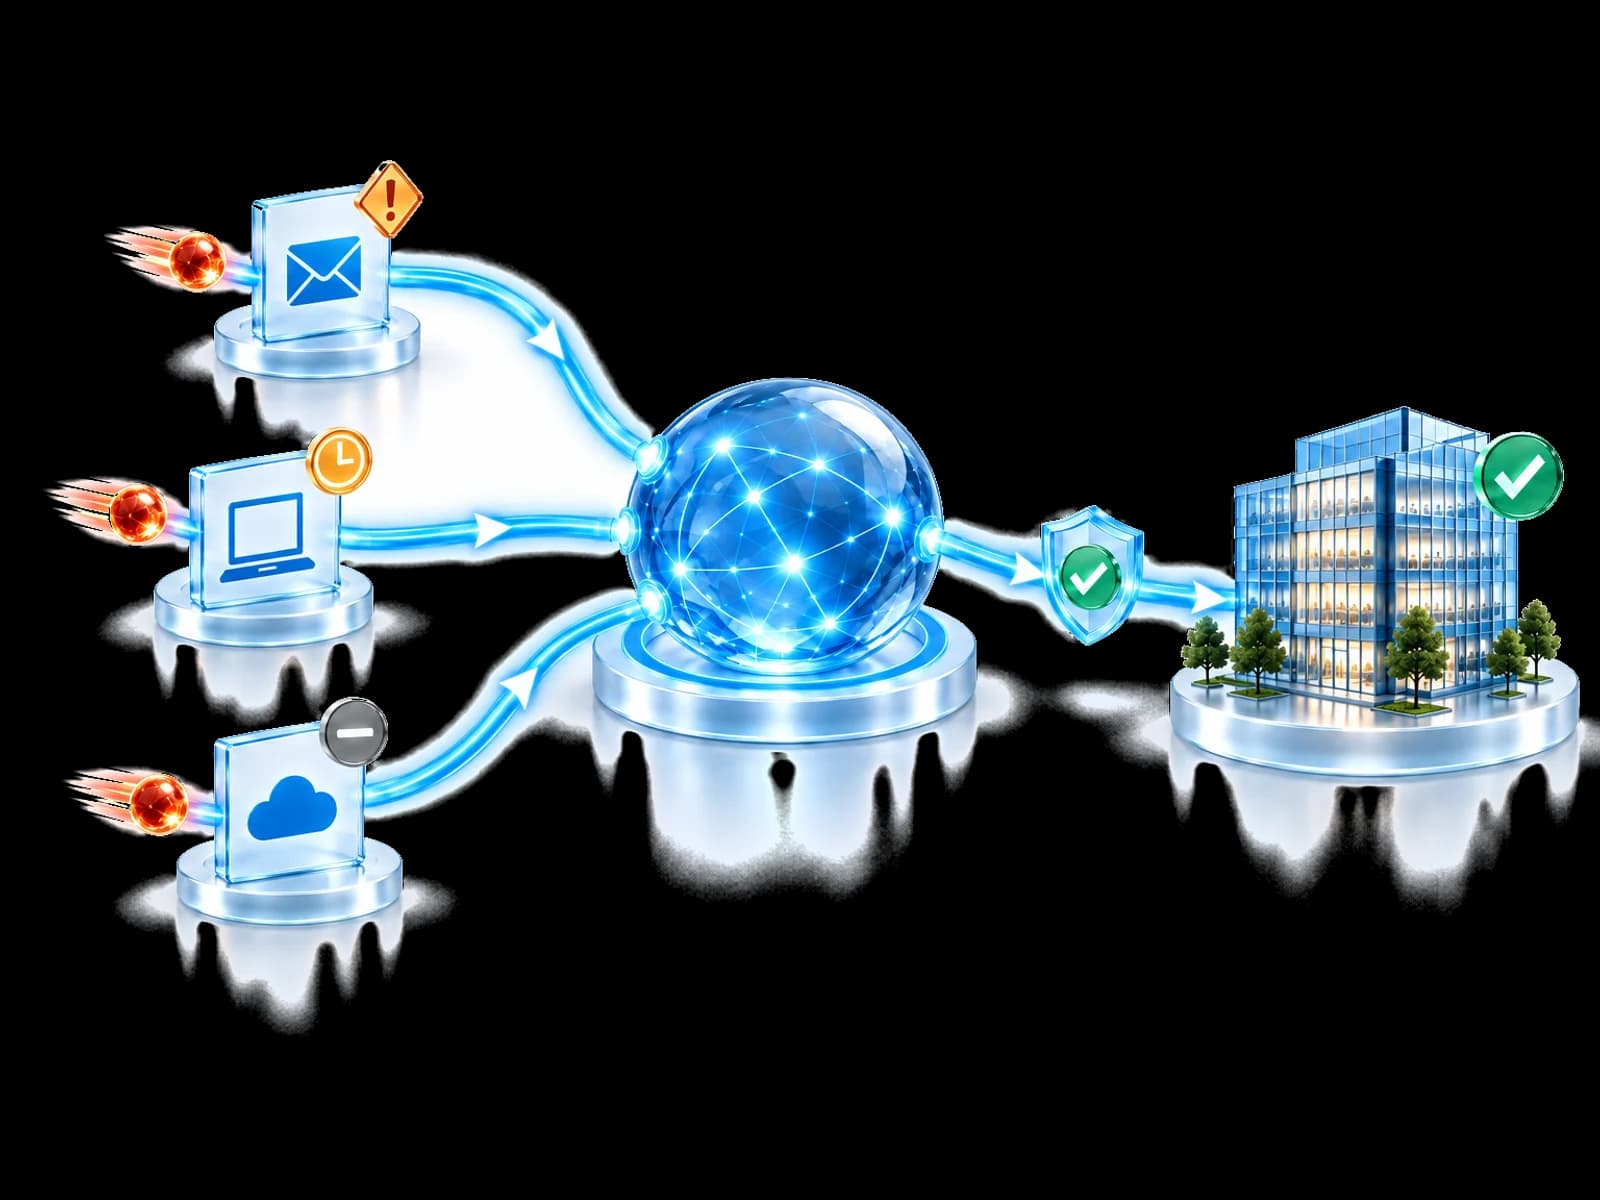
DCRE tient compte de la fiabilité, de l’ancienneté et des indices contraires : la recommandation montre pourquoi, pas seulement quoi.
Comment cela fonctionne
Examinez chaque source pour voir comment elle modifie l'évaluation. Aucune observation ne détermine à elle seule la conclusion.
Cela étaye l'examen car le signal concerne directement l'environnement protégé. Il reste une observation, pas un verdict définitif.
Preuves illustratives. Aucun dossier client ni score de confiance réel.
Ce qui se passe ensuite
Shared Defense Intelligence valide et explique le constat. Il n'applique pas lui-même la protection et ne lance pas la même action partout.
Le constat s'applique à cet environnement.
L'autorité locale permet la transmission.
Un contrôle connecté pris en charge peut répondre.
Les accès et droits requis sont présents.
Le Threat Intelligence Network corrèle les signaux de sécurité pris en charge, le renseignement externe et les observations de la communauté respectueuses de la vie privée. Dynamic Confidence & Reputation maintient la confiance et la réputation à mesure que la validation, la contradiction, la récence et le temps évoluent.
Conçu pour votre équipe
Une recommandation claire plutôt qu’une pile d’alertes.
Une évaluation fiable pour tous les clients, sans revérifier chaque alerte.
Des décisions cohérentes entre des outils de différents éditeurs.
Voyez les indices favorables et contraires avant d’agir.
Questions
Non. Un flux fournit des indicateurs à lire et classer. Shared Defense Intelligence corrèle les sources prises en charge, garde visibles les preuves favorables et contradictoires et consigne pourquoi un constat mérite un examen.
Le Threat Intelligence Network ingère, normalise, enrichit et corrèle les observations prises en charge. DCRE — Dynamic Confidence & Reputation maintient la confiance et la réputation lorsque le soutien indépendant, la validation, la contradiction, la récence et le temps évoluent. Ils sont reliés, mais ne constituent pas le même composant.
Des indicateurs d'attaquant respectueux de la vie privée et des métadonnées de validation, de confiance et d'expiration peuvent être partagés selon les paramètres de participation. Les noms, utilisateurs, identifiants, messages, fichiers, enregistrements bruts et accès au tenant restent locaux.
Non. Un constat doit rester pertinent pour chaque environnement participant. La politique locale, les autorisations, les contrôles connectés et les licences déterminent si une réponse en aval est disponible ou approuvée.
Commencez votre intégration
Connectez votre environnement de sécurité et examinez ce qui étaye chaque constat avant d'envisager une réponse.
Créez votre compte et commencez votre parcours d’intégration guidé.