Tenant par tenantTravail répété
Le même travail, tenant après tenant.
Une enquête répétée peut retarder la prochaine décision locale.
Cross-Tenant Protection
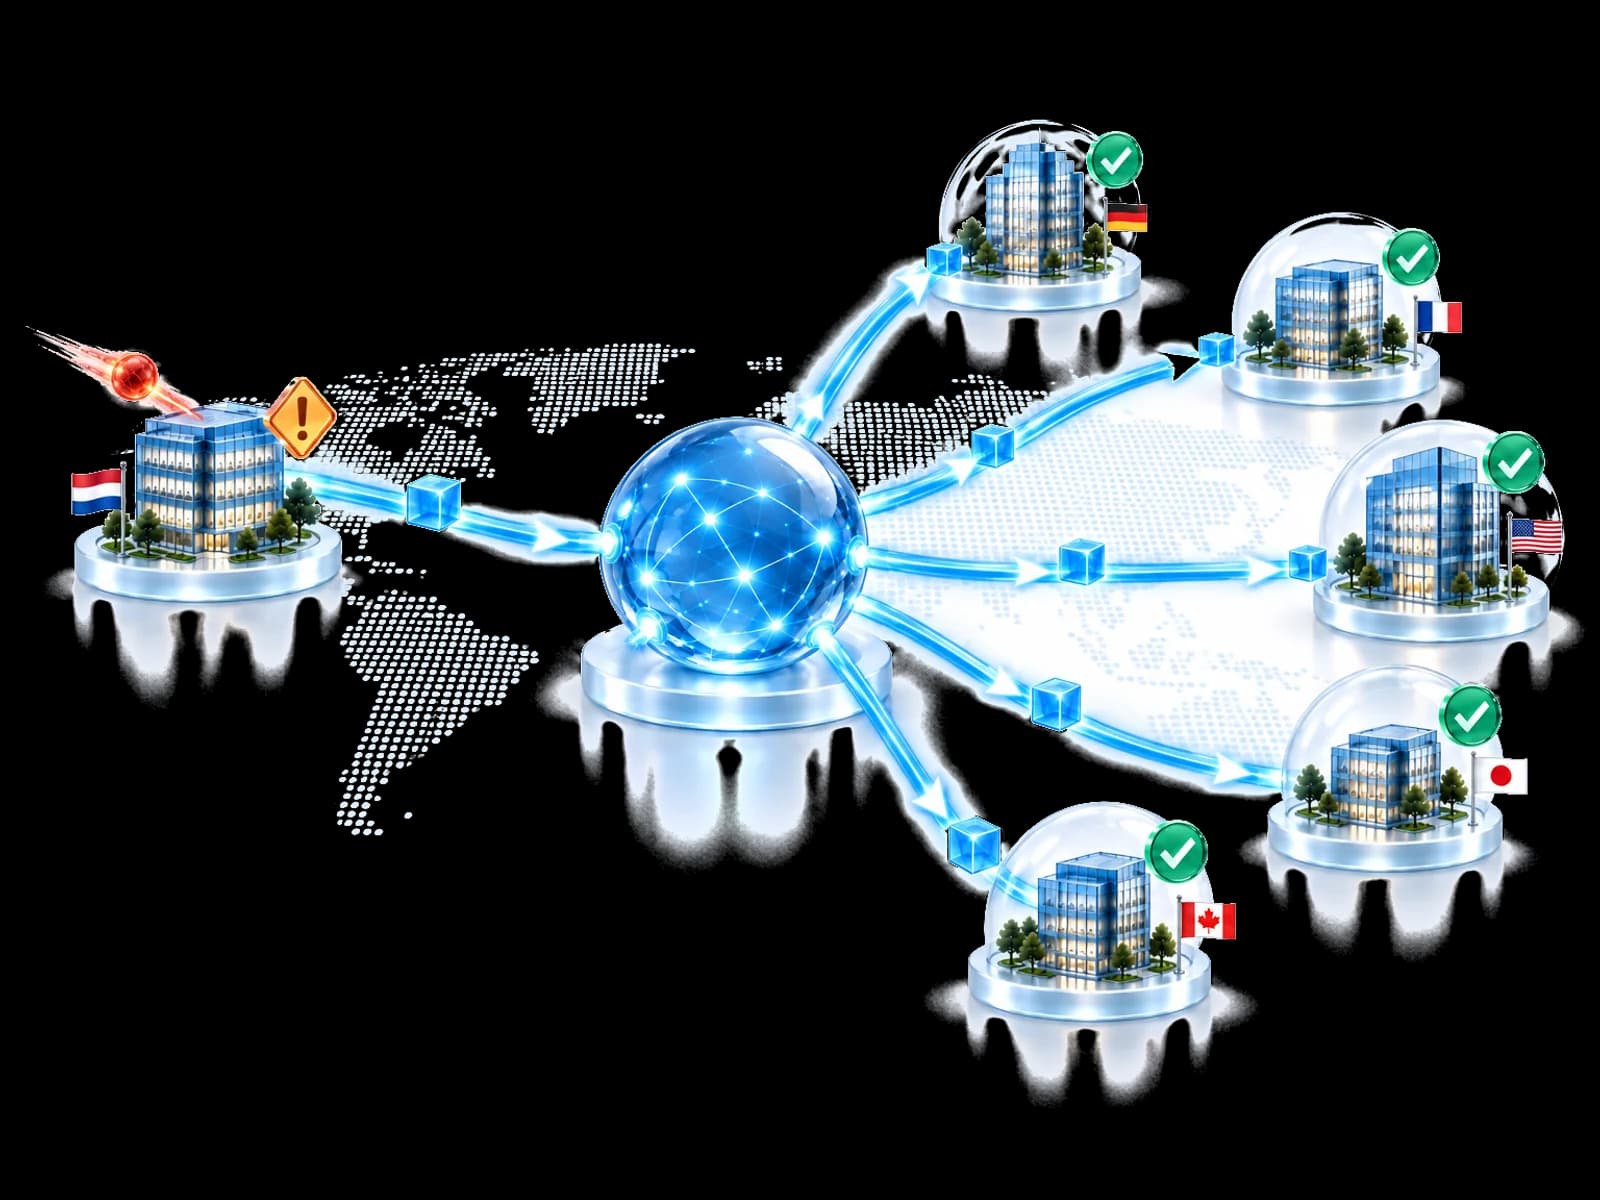
Lorsqu'une menace est validée dans un environnement, UnifiedONE peut rendre l'enseignement défensif accessible à d'autres environnements participants. Chacun vérifie la pertinence, sa politique, ses autorisations, ses contrôles connectés et ses licences avant toute réponse locale. Les détails privés de l'enquête restent à leur source.
Une découverte. Plus d'équipes préparées.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
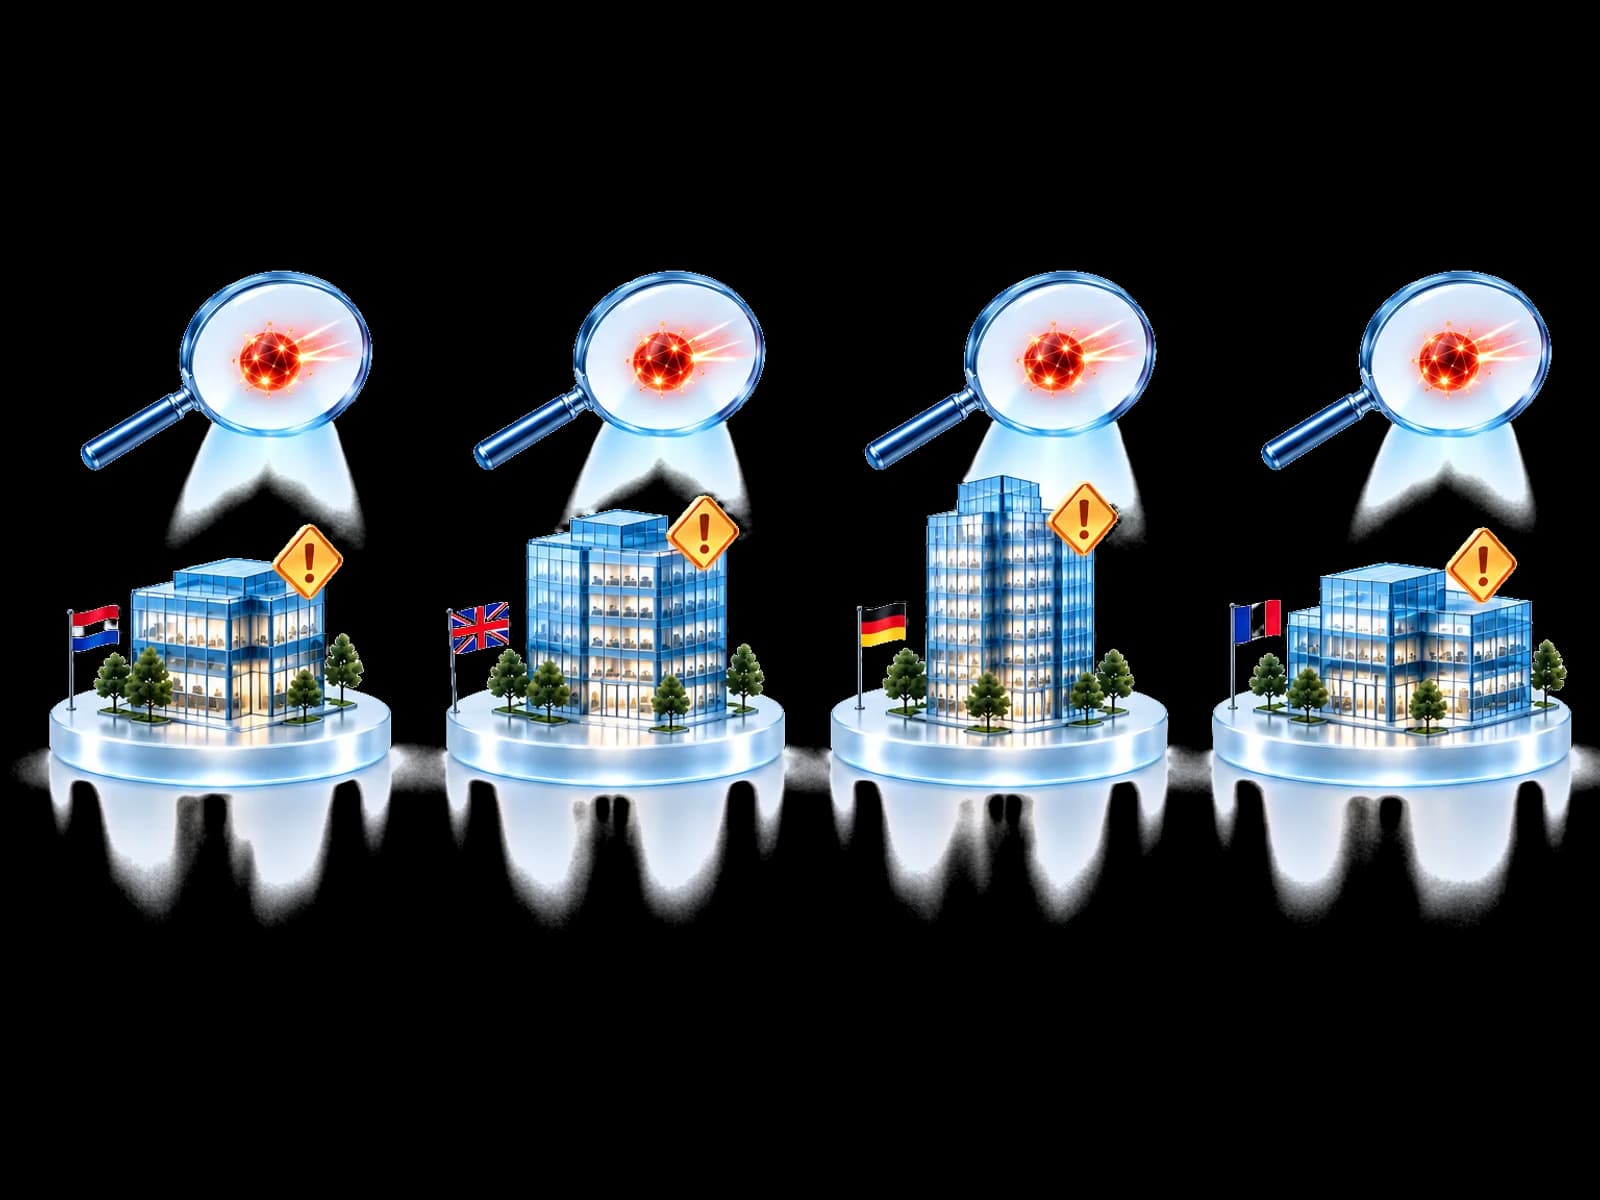
Un MSP ou un groupe peut voir la même attaque dans plusieurs environnements. Sans méthode encadrée pour réutiliser l'enseignement défensif, les équipes risquent de répéter l'enquête avant de décider ce qui s'applique localement.
Une enquête répétée peut retarder la prochaine décision locale.
La leçon franchit la frontière, le contrôle non. La politique, les autorisations et les licences de chaque tenant décident de sa réponse.
Comment cela fonctionne
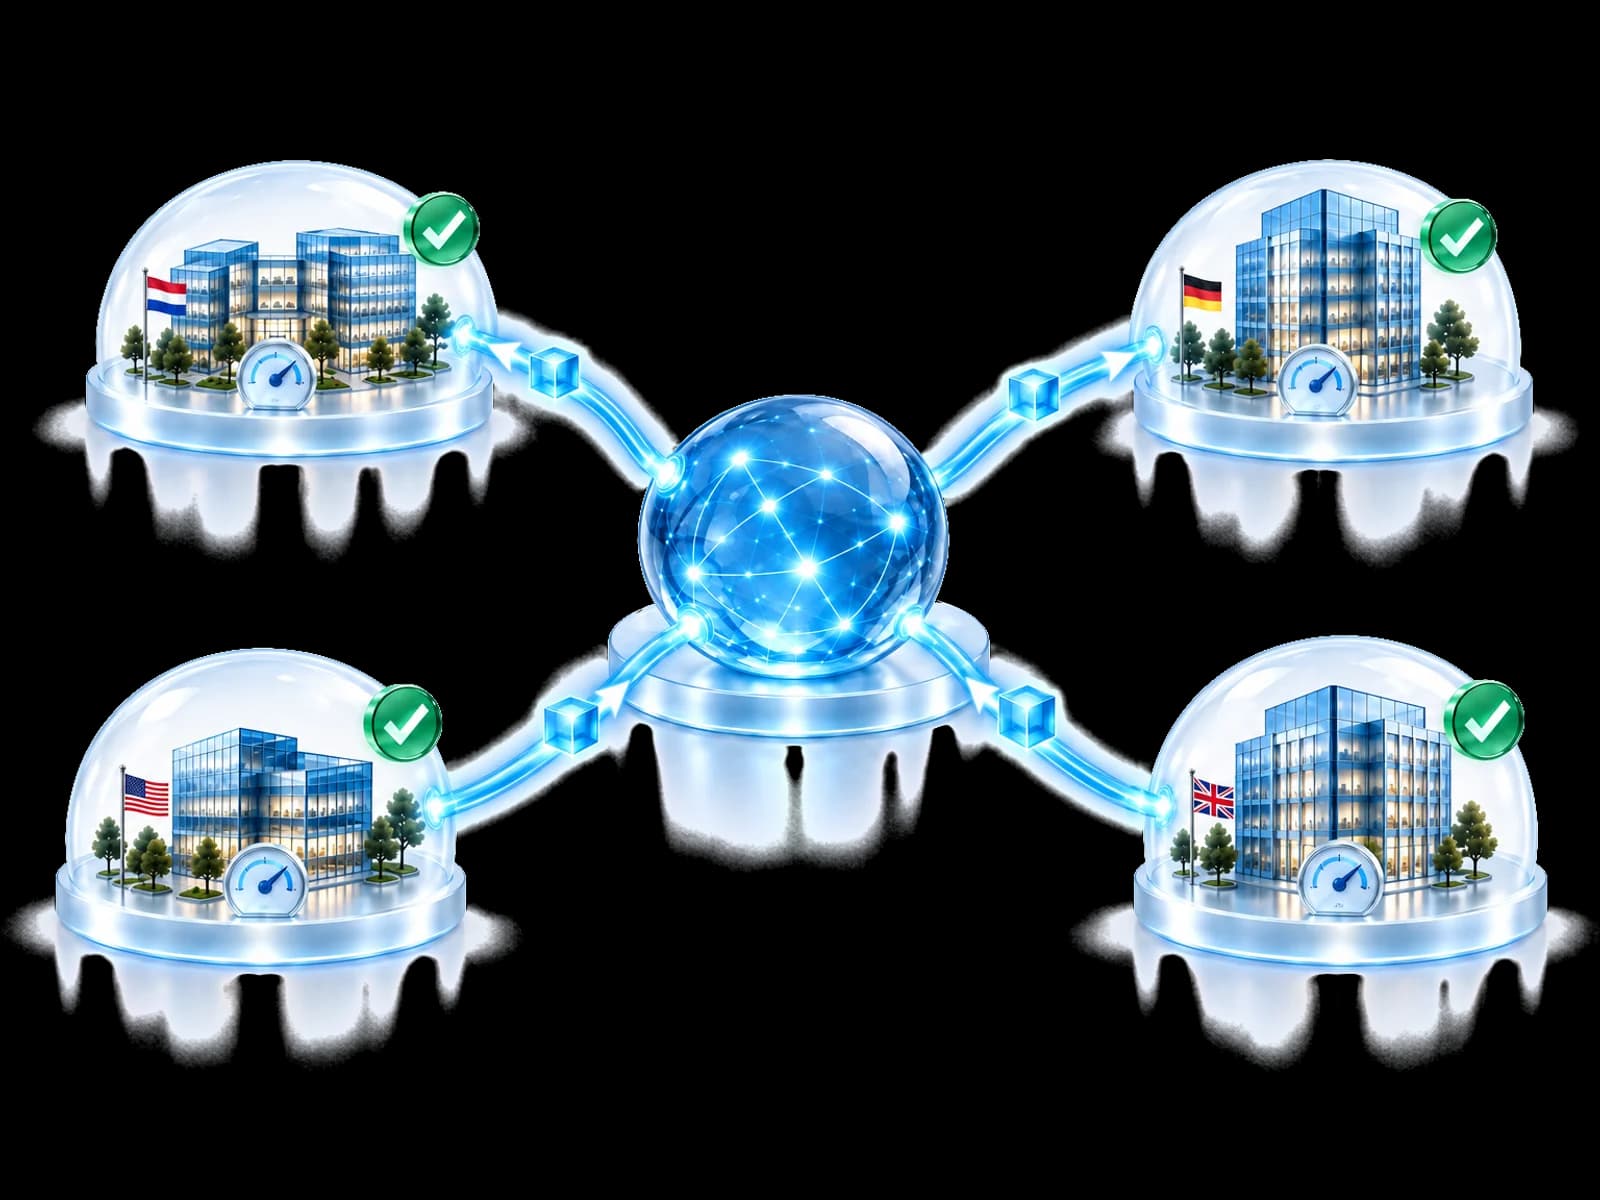
Choisissez comment l'enseignement arrive, puis comparez trois décisions indépendantes des destinataires. Participer ne signifie jamais que la même action s'exécute partout.
Destinataires et résultats illustratifs. Aucun dossier client ni aucune activité en direct.
Cross-Tenant Protection évalue un enseignement défensif pour chaque environnement participant. Il ne donne pas accès aux tenants et ne transfère pas le dossier à l'origine de l'enseignement.
Conçu pour votre équipe
Utilisez les découvertes validées et pertinentes des environnements participants au moyen des contrôles dont vous disposez déjà.
Réutilisez une enquête auprès des clients éligibles tout en laissant à chacun son pouvoir de décision.
Aidez les unités opérationnelles à agir sur des découvertes pertinentes sans uniformiser leurs politiques locales.
Faites d'une découverte confirmée le point de départ de la prochaine réponse éligible.
Questions
Des connaissances défensives respectueuses de la vie privée peuvent circuler : indicateurs d'attaquant, validation, confiance, expiration et schémas d'attaque. Les identités des clients et tenants, les utilisateurs, messages, fichiers, enregistrements bruts, notes d'enquête et accès au tenant restent locaux.
Non. Observe ne change rien. Assist prépare une réponse éligible pour une personne désignée chargée de l'approbation. Act ne s'applique qu'aux types d'actions préapprouvés et dépend toujours de la pertinence, de la politique locale, des contrôles connectés, des autorisations et des licences.
L'enseignement peut rester visible, mais la réponse ne peut pas être présentée comme une protection réussie. La capacité ou la licence manquante reste nommée pour cet environnement destinataire.
Non. L'acceptation du fournisseur diffère d'un état de protection observé. Continuous Protection Assurance et l'Assurance Center sont des capacités prévues, livrées par phases.
Non. Des écosystèmes de sécurité différents peuvent apporter du renseignement à une couche opérationnelle commune. Aujourd'hui, la protection peut être appliquée aux locataires Microsoft connectés via les outils de sécurité Microsoft qu'ils utilisent déjà.
Commencez votre intégration
Rejoignez la communauté tout en gardant indépendants la politique, l'approbation et les contrôles de chaque destinataire.
Créez votre compte et commencez votre parcours d’intégration guidé.