Titre après titrePas d’étape suivante
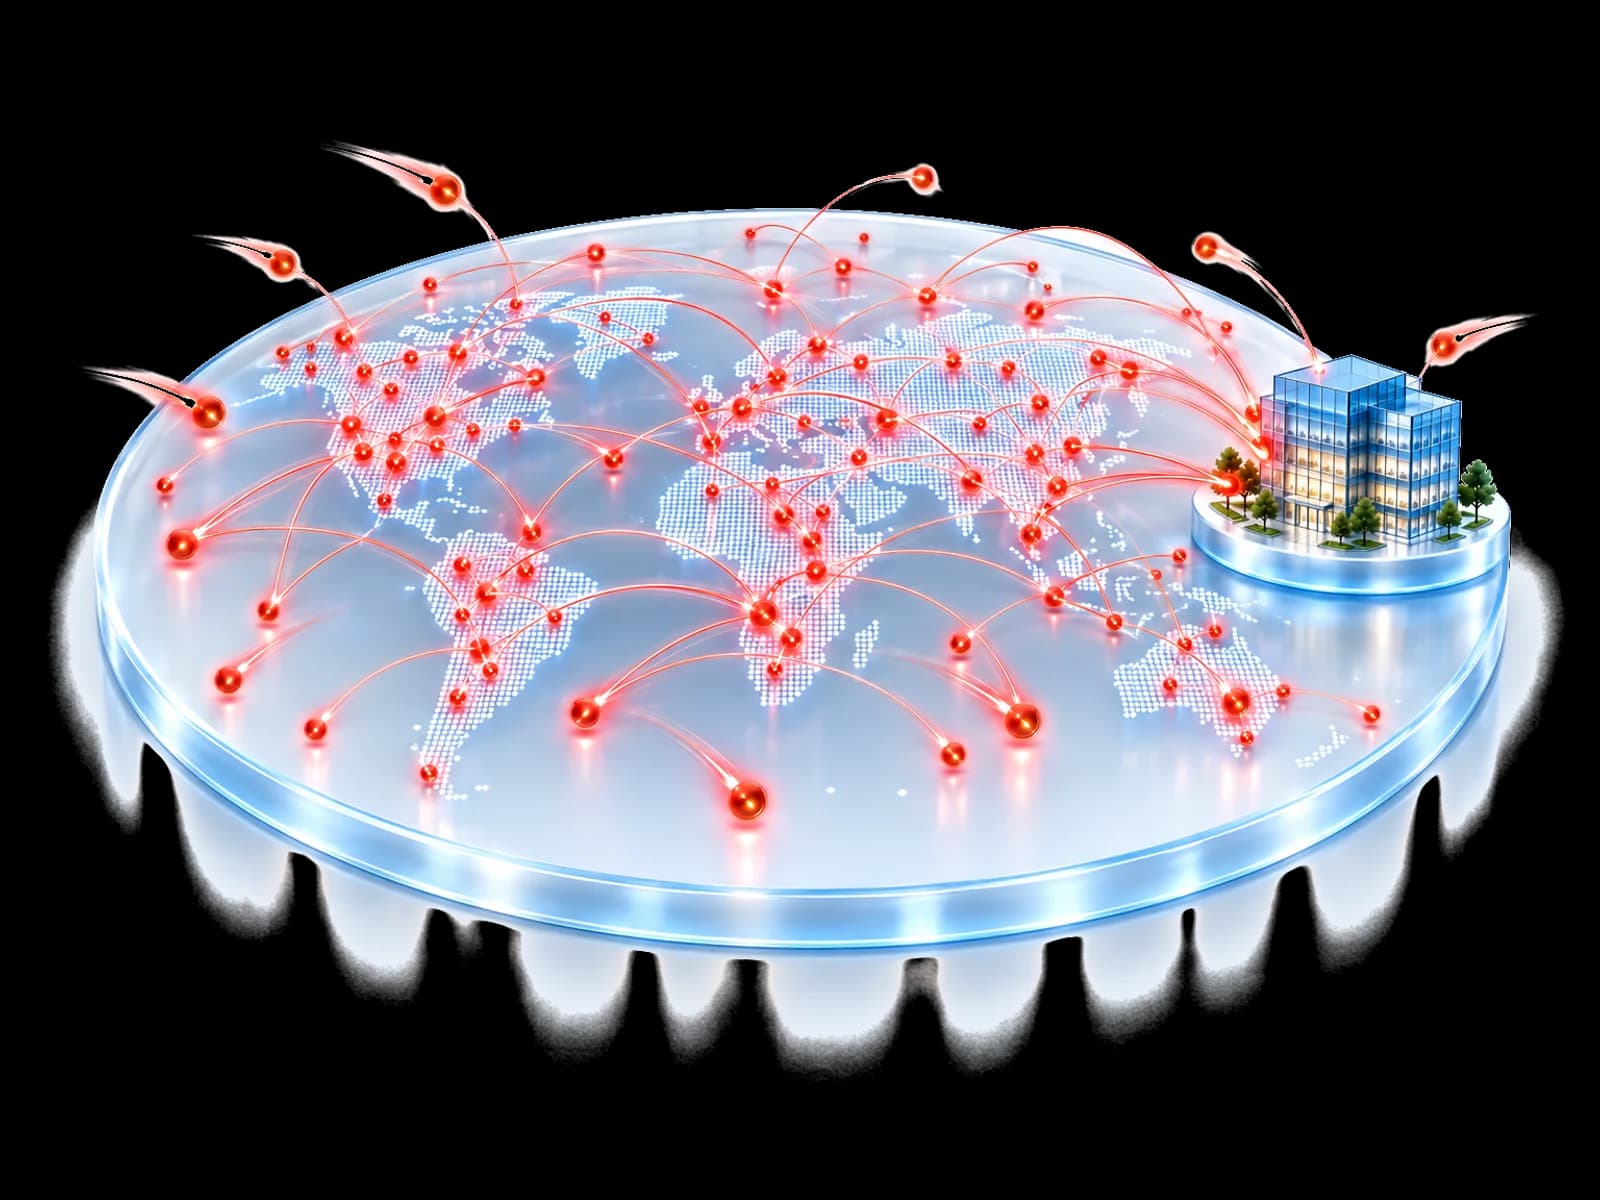
Beaucoup de données. Aucune étape suivante claire.
Votre équipe évalue la pertinence à la main, rapport après rapport.
Global Threat Map
La Global Threat Map met les découvertes validées en contexte : où elles ont été observées, quels secteurs elles touchent et ce que votre environnement connecté indique sur votre protection.
Voir globalement. Protéger localement.Créez votre compte et commencez votre parcours d’intégration guidé.
Le problème
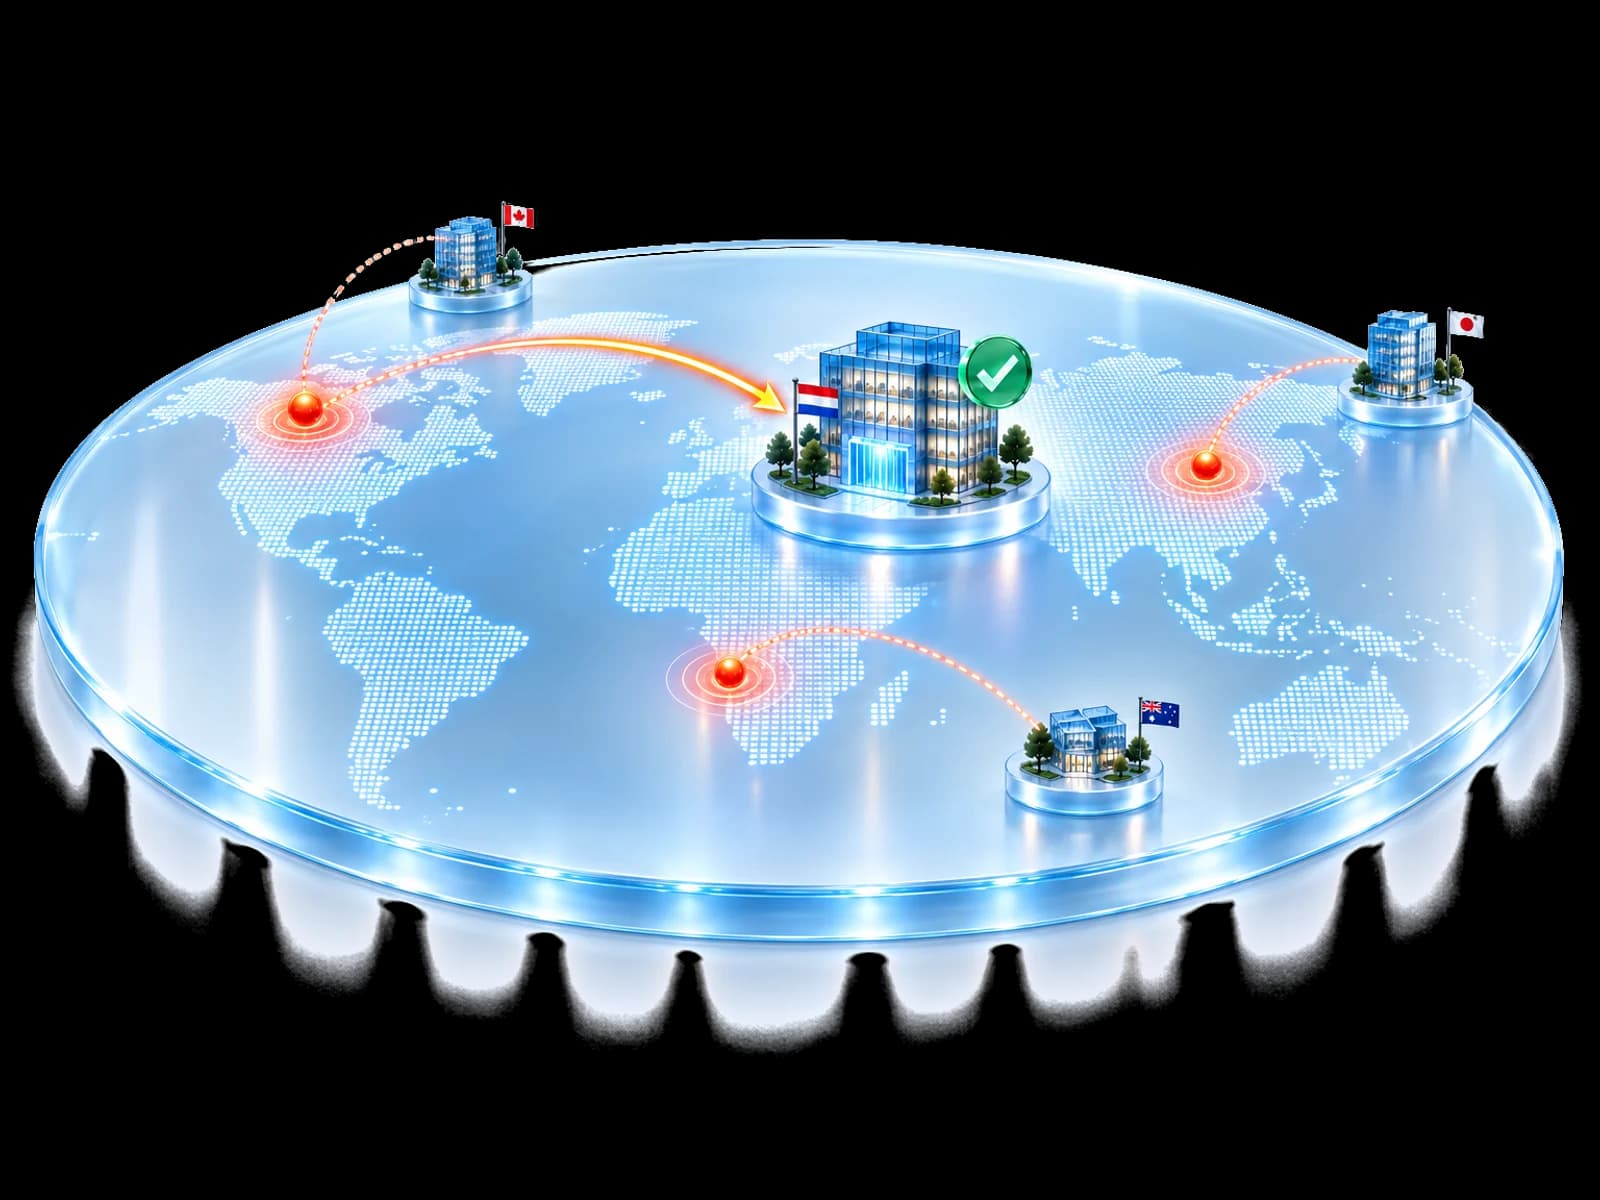
Les rapports disent qu’il se passe quelque chose quelque part. Ils disent rarement si cela touche votre organisation, ni quoi vérifier en premier.
Votre équipe évalue la pertinence à la main, rapport après rapport.
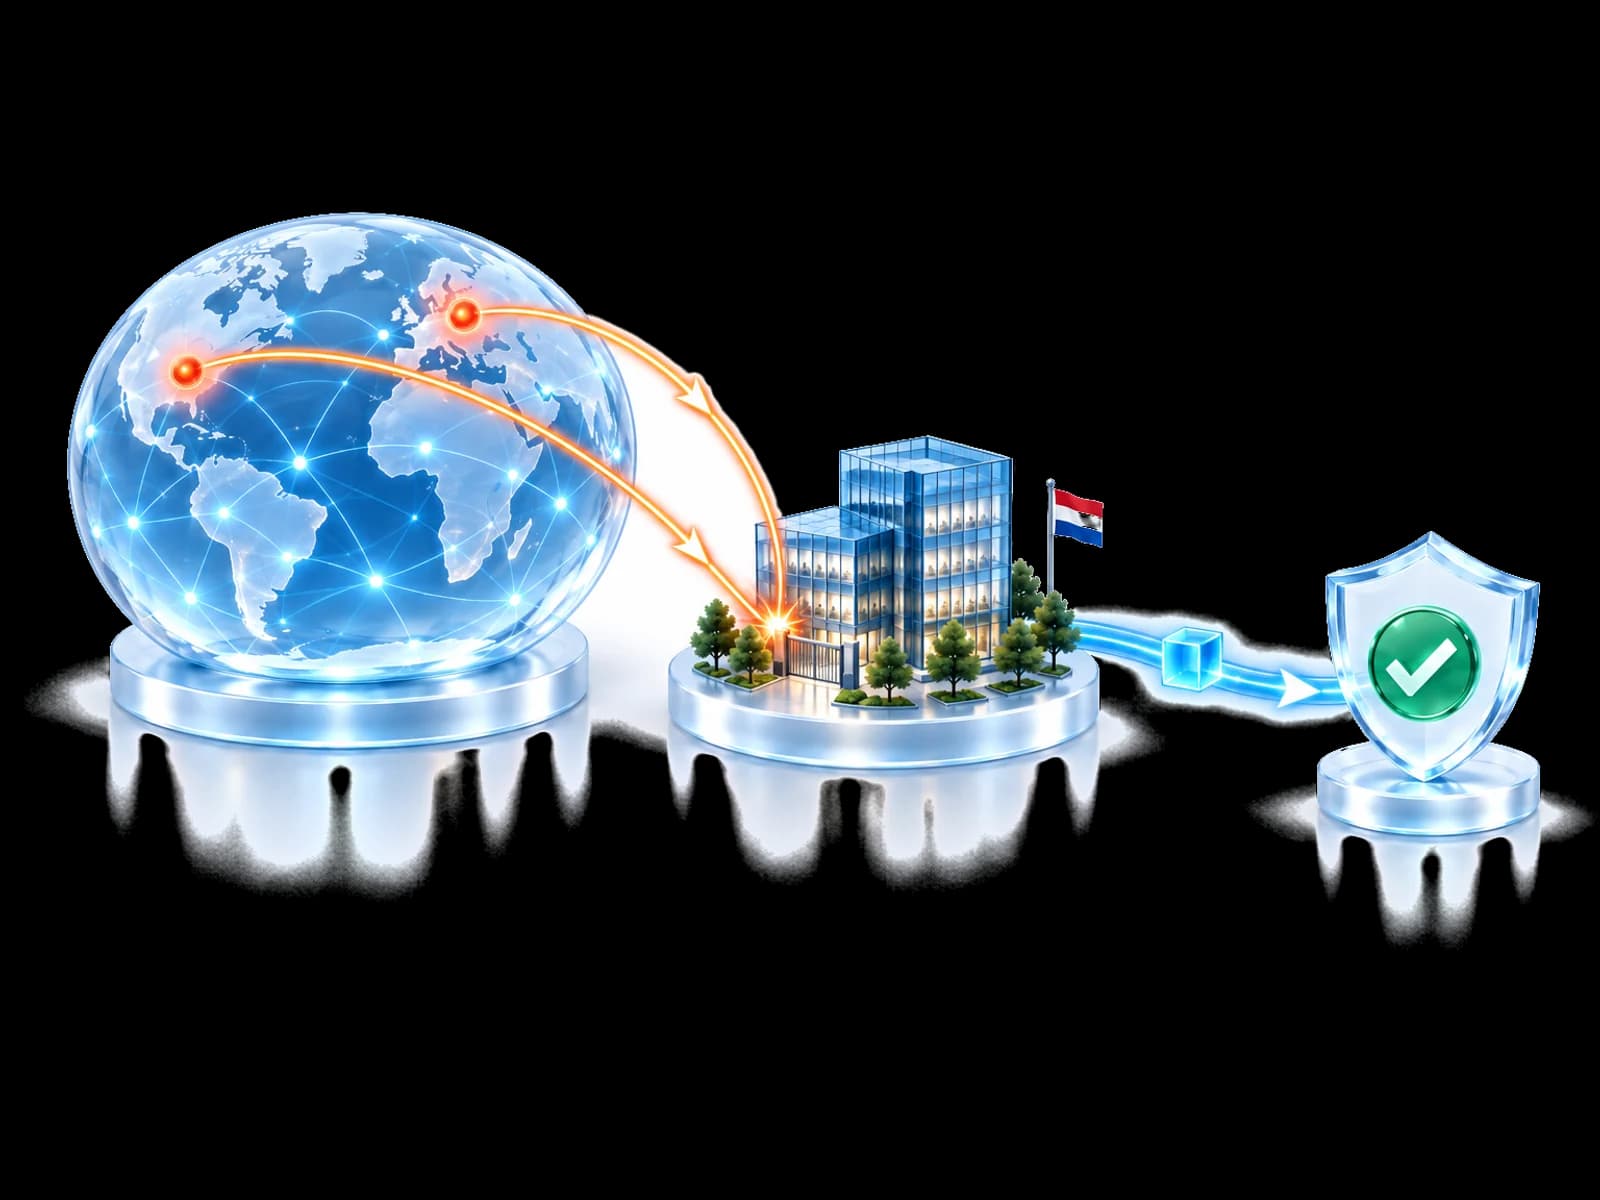
La carte relie une découverte validée à votre secteur et à l’état de protection signalé, pour savoir quoi vérifier. Elle montre du contexte, pas des attaques en direct.
Une carte utile répond à une question
Commencez par une région illustrative et examinez ce que la plateforme a traité, le contexte pertinent et ce que signalent les environnements connectés.
Orientation uniquement. Aucun emplacement client ni aucune attribution à un attaquant.
L'emplacement décrit où une source prise en charge a observé ou associé le signal. Il n'indique pas où se trouve physiquement un attaquant.
Vue illustrative. Ni données client, ni télémétrie en direct, ni attribution, ni carte de couverture.
Du contexte à la responsabilité
Chaque étape conserve ses propres conditions et son autorité, afin que la visibilité ne soit jamais présentée comme une protection automatique.
Explique les preuves favorables, les contradictions, la récence et la confiance.
Vérifie si un enseignement respectueux de la vie privée peut être pertinent pour un environnement participant éligible.
La politique, les autorisations, les contrôles connectés et les licences déterminent ce qui peut se produire localement.
La relecture indépendante de l'état est une capacité prévue, livrée par phases.
La carte reflète les observations déjà reçues et traitées par UnifiedONE. Le calendrier dépend de la source et de la connexion ; la page ne promet pas une actualisation en temps réel.
Conçu pour votre équipe
Voyez d’un coup d’œil si une menace de l’actualité vous concerne.
Montrez aux clients les menaces qui comptent pour eux et ce qui est déjà couvert.
Informez la direction sur les menaces pertinentes avec des preuves, pas des titres.
Priorisez les enquêtes selon la pertinence et la protection signalée.
Questions
UnifiedONE ne la décrit pas comme étant en temps réel. La carte reflète les observations déjà reçues et traitées par la plateforme. Le calendrier et la fraîcheur dépendent de chaque source et connexion prises en charge.
Non. La géographie décrit où un signal a été observé ou associé à une infrastructure. L'hébergement, les proxys et les systèmes compromis rendent ce contexte utile à l'examen, sans prouver l'origine d'un attaquant.
Non. Elle reflète les sources connectées et traitées dans le périmètre autorisé de la personne qui la consulte. Le contexte communautaire ne révèle pas quel participant, client ou tenant a contribué une observation.
Non. Front Gate Protection ou SOC Commander peut être responsable d'une réponse locale éligible. La vérification indépendante par l'Assurance Center est une capacité prévue, livrée par phases. La carte présente le contexte et l'état signalé disponible.
Commencez votre intégration
Connectez votre environnement et utilisez les observations traitées pour cibler le prochain examen sans perdre le contrôle local.
Créez votre compte et commencez votre parcours d’intégration guidé.