
Da soliReattivo
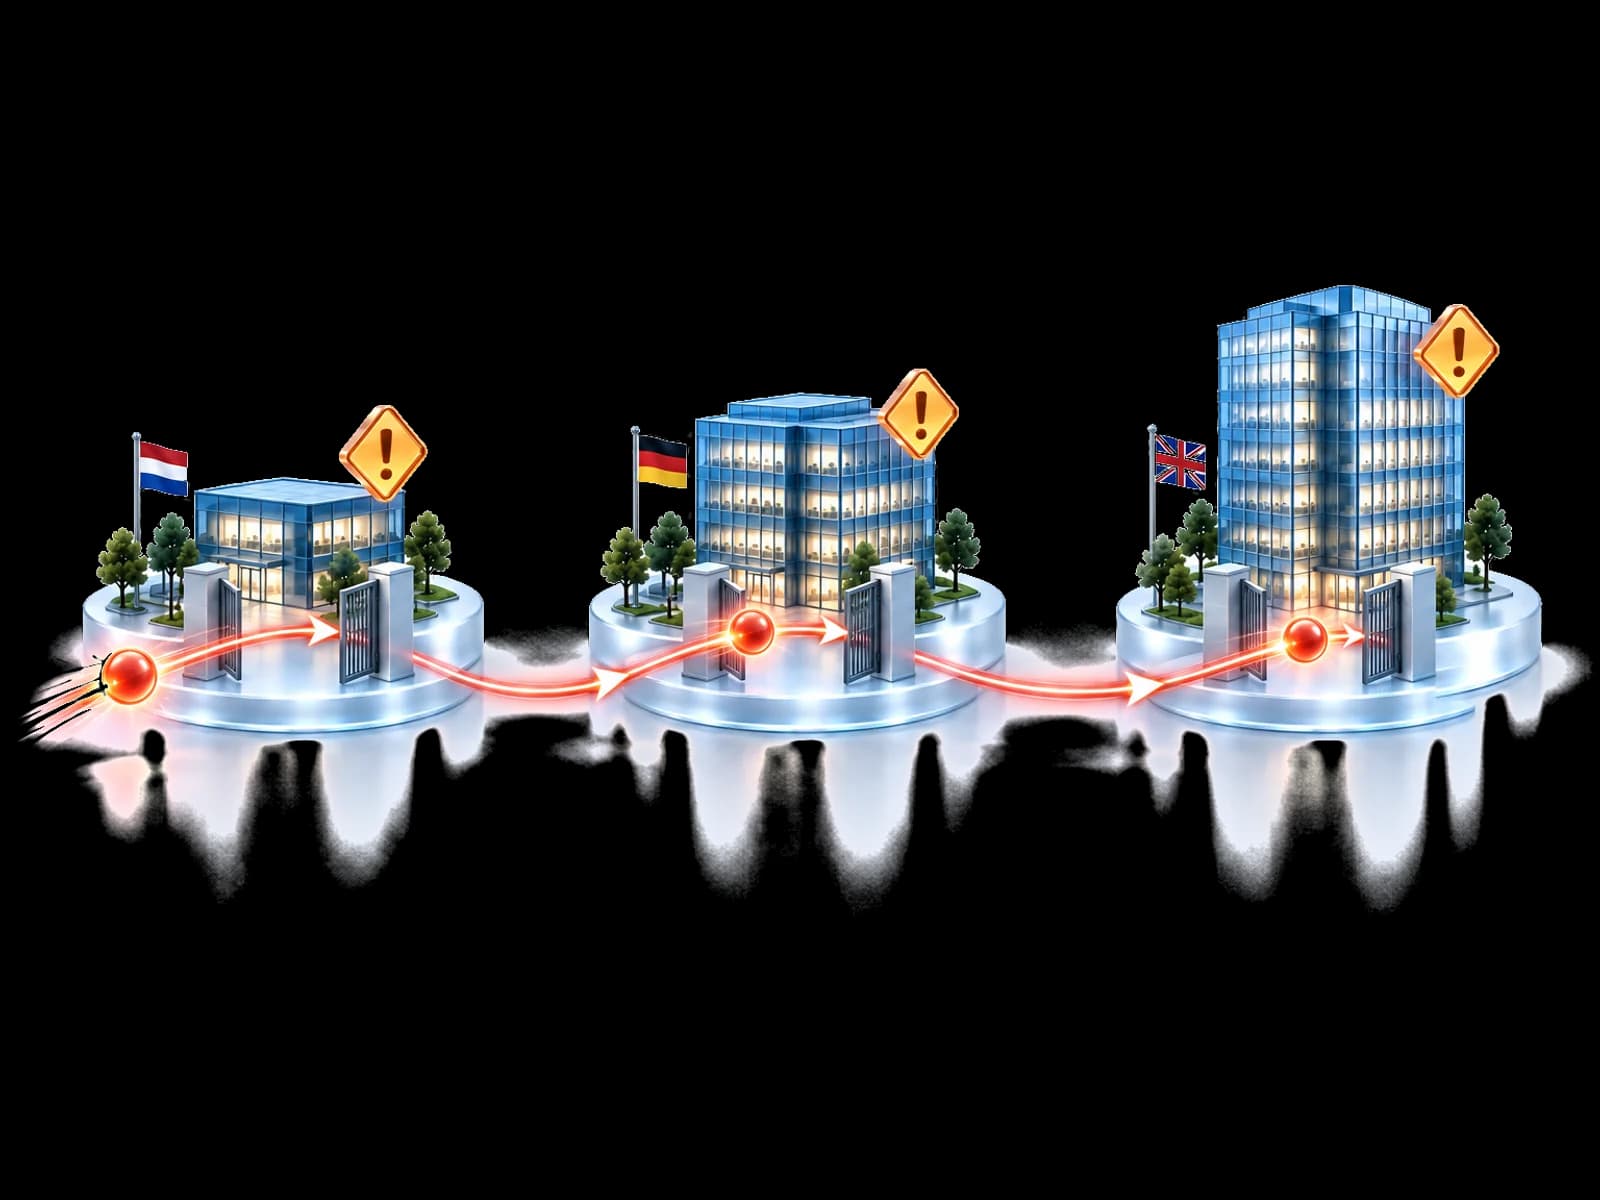
La stessa minaccia entra di nuovo.
Domini dannosi e schemi di accesso noti raggiungono le tue persone prima che qualcuno li controlli.
Front Gate Protection
Quando una minaccia viene confermata altrove, UnifiedONE può trasformarla in protezione al tuo ingresso: i controlli Microsoft supportati per accesso, email e dispositivi nel tuo tenant, secondo la tua policy.
Le minacce note possono essere bloccate in anticipo. Decide la tua policy.Crea il tuo account e inizia l’onboarding guidato.
Il problema
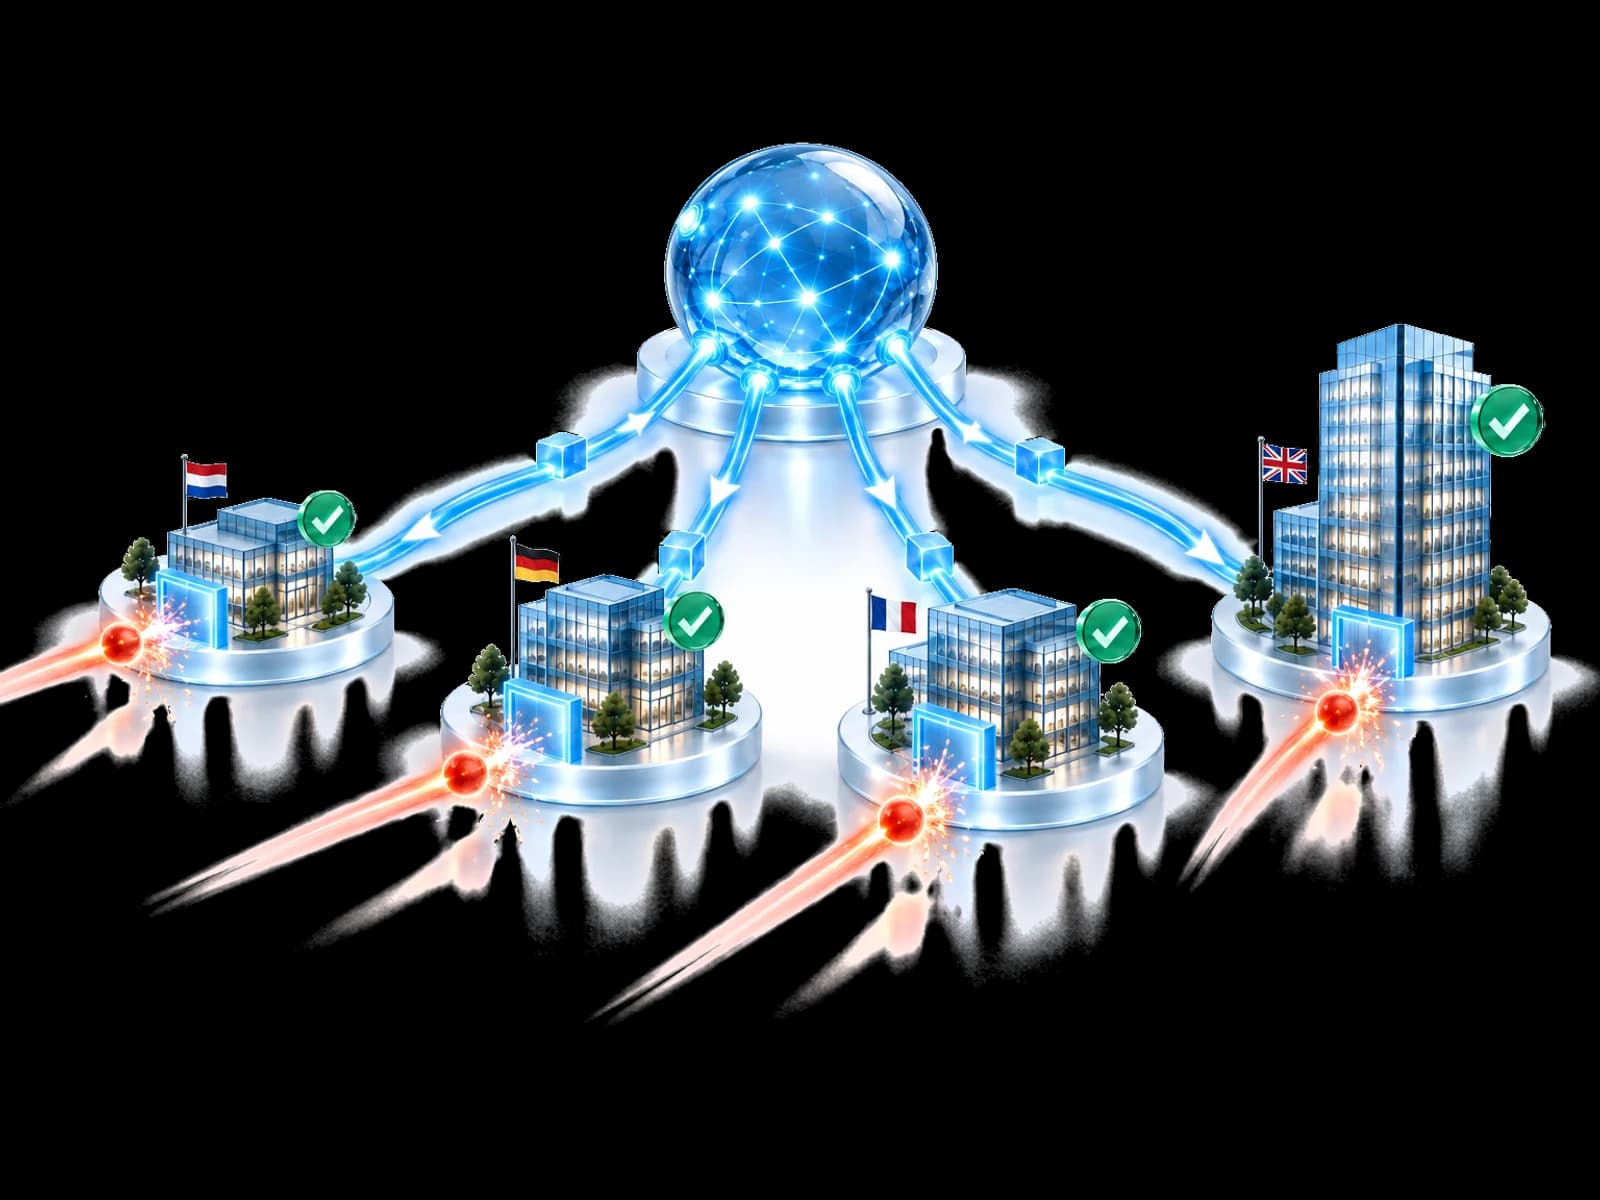
Una minaccia confermata in un’organizzazione spesso raggiunge le altre giorni dopo. Senza protezione condivisa, ognuna la affronta come una novità.
Domini dannosi e schemi di accesso noti raggiungono le tue persone prima che qualcuno li controlli.
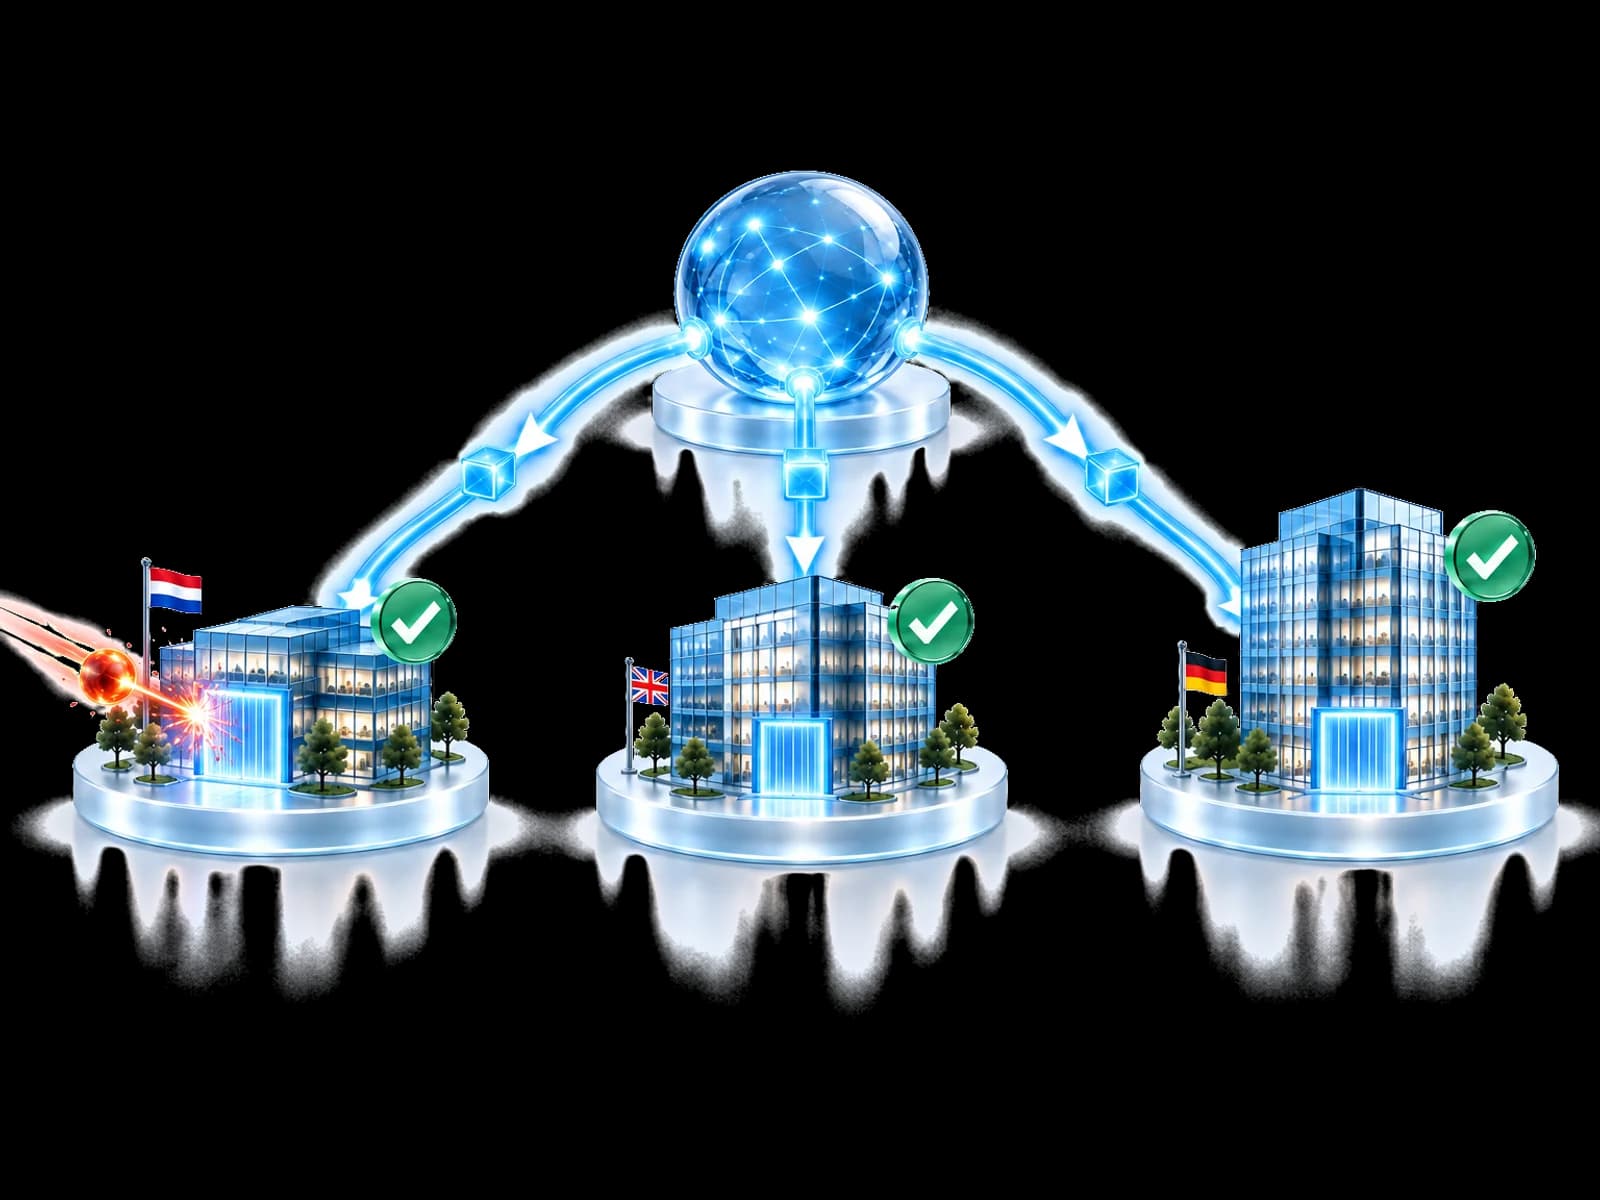
Quando un rilevamento avanzato delle minacce conferma una minaccia altrove, UnifiedONE ne convalida il risultato. Può poi diventare protezione nei controlli Microsoft supportati per accesso, email e dispositivi nel tuo tenant, dove policy, permessi e licenze lo consentono.
Confine del tenant
Scegli uno strumento di sicurezza collegato. UnifiedONE verifica cosa può fare la tua organizzazione prima di richiedere una risposta.
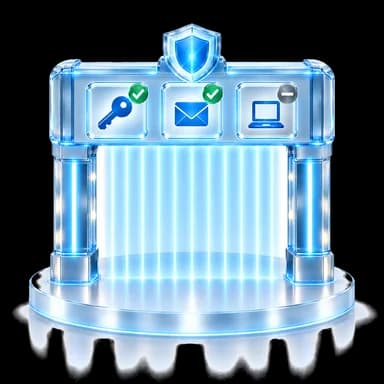
Risultato: il percorso di identità può essere richiesto sotto l'autorità del tenant.
Flusso illustrativo. Nessun dato del cliente.
Ogni percorso resta condizionato da configurazione del tenant, politica, permessi, licenze, capacità del provider collegato e disponibilità della rilettura dello stato.
L'accettazione del provider non prova che la protezione preventiva sia attiva.
Pensato per il tuo team
Approfitta delle minacce scoperte altrove senza doverle studiare.
Aiuta a rafforzare l’ingresso dei clienti idonei partendo da una sola scoperta validata.
Applica la protezione dalle minacce note in modo coerente in tutte le unità.
Dedica tempo alle nuove minacce, non a quelle già confermate altrove.
Domande
No. Mantenete il vostro firewall e il vostro EDR. Front Gate Protection lavora accanto a loro come una delle soluzioni di sicurezza proattiva di UnifiedONE: coordinamento preventivo, non un nuovo firewall, gateway o sostituto del SOC. È progettato per portare il contesto difensivo validato ai controlli idonei di identità, endpoint e posta già collegati al tenant.
Microsoft Entra ID è il collegamento, con Entra ID P1 o superiore e il consenso di un amministratore globale. La protezione email dipende dai servizi Microsoft e dalle licenze di ciascun tenant. Microsoft Defender for Endpoint è già integrato in UnifiedONE; dove è presente, le azioni endpoint dipendono dai dispositivi integrati e dalle azioni rilasciate. Le azioni esatte disponibili dipendono comunque da configurazione del tenant, permessi e licenze.
Il percorso si ferma e la capacità mancante resta visibile. Front Gate Protection non presenta un controllo non disponibile come protezione riuscita. I percorsi disponibili possono ancora essere valutati secondo la politica locale.
Solo dove la politica configurata e l'autorità del tenant lo consentono. Una risposta può richiedere approvazione e ogni azione resta condizionata da permessi, un controllo collegato idoneo e licenze.
Indicatori difensivi, validazione e metadati di confidenza possono essere condivisi secondo il modello di partecipazione. Utenti, caselle, file, indagini e identità del tenant restano nel tenant.
No. L'intelligence validata può migliorare la protezione preventiva solo quando il risultato è pertinente e un controllo locale idoneo, la politica, i permessi e la licenza consentono una risposta.
No. Una richiesta accettata è diversa da uno stato di protezione osservato. Dove il provider collegato supporta la rilettura, lo stato risultante può essere controllato; altrimenti il limite resta visibile.
Porta i risultati validati a un controllo locale idoneo, sotto l'autorità del tenant.
L'azione preventiva resta condizionata dalla capacità locale.Crea il tuo account e inizia l’onboarding guidato.