
Segnali sparsiAccesso nascosto
Nessuno vede il quadro completo.
Consenso, autorizzazioni e attività sono in posti diversi, quindi l’accesso rischioso passa inosservato.
Application Protection · In arrivo
Il modulo previsto mostrerà i permessi delle app, chi li ha approvati e a cosa danno accesso. Valuta l’accesso prima di scegliere un’azione supportata.
Comprendi l’accesso delle app prima di agire.
Il problema
I dipendenti approvano app ogni giorno. Alcune chiedono molto più del necessario e l’accesso resta anche quando lo strumento viene dimenticato o compromesso.
Consenso, autorizzazioni e attività sono in posti diversi, quindi l’accesso rischioso passa inosservato.
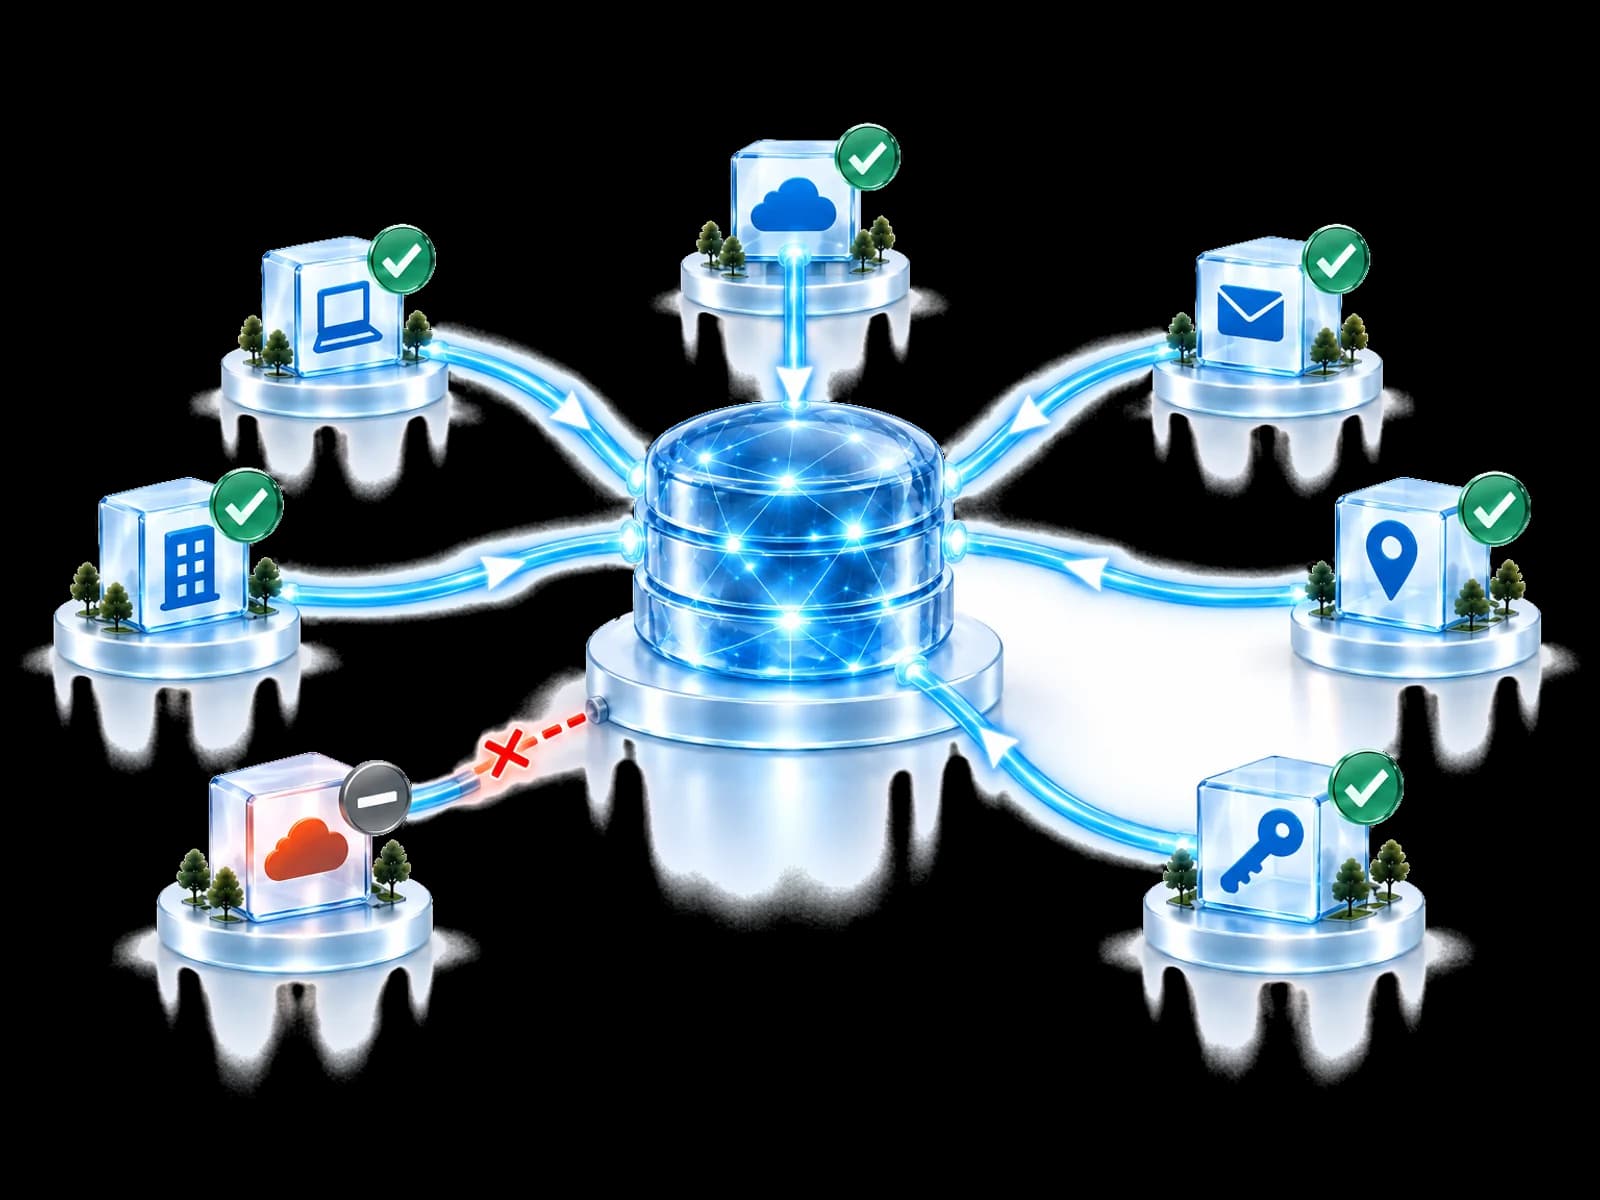
Il modulo proposto collegherebbe le prove su consenso, permessi e attività, così il responsabile potrebbe verificare un’autorizzazione e, dove supportato, decidere se mantenerla, limitarla o revocarla.
Flusso di autorizzazione previsto
Questo esempio mostra come una futura verifica potrebbe spiegare chi ha approvato l’accesso e che cosa può raggiungere.
Anteprima concettuale. Nessun dato cliente o controllo live è connesso.
L'autorizzazione resta attiva oltre la sessione dell'utente che l'ha approvata.
Risultato: si possono valutare il proprietario e l'attuale esigenza aziendale.
Limitazione e revoca restano condizionate da politica del tenant, autorità, permessi, licenze, controlli documentati del provider collegato e possibilità di rileggere lo stato risultante.
L'accettazione dell'azione da parte del provider non prova che l'accesso dell'applicazione sia terminato.
Pensato per il tuo team
Una vista prevista delle app che possono accedere a e-mail e file aziendali, spiegata con chiarezza.
Un flusso previsto per verificare le autorizzazioni dei clienti idonei, lasciando a ciascuno la propria autorità.
Verifica le autorizzazioni permanenti rispetto a responsabilità e policy locali quando il modulo arriverà.
Inserisci un’autorizzazione dell’app nell’indagine più ampia su identità e accesso ai dati quando sarà supportato.
Domande frequenti
La gestione dei consensi OAuth consiste nel sapere quali app mantengono accesso ai dati aziendali, che cosa possono raggiungere e chi lo ha approvato. Application Protection è un modulo previsto per esaminare queste autorizzazioni e coordinare le modifiche supportate. Non è ancora disponibile.
Identity Protection considera l’accesso usato da persone e sessioni. Il modulo Application Protection previsto si concentrerebbe sulle autorizzazioni permanenti delle app: quale app le detiene, quali permessi includono, chi ha dato il consenso e se l’accesso è ancora necessario.
Può accadere. Il flusso previsto spiegherebbe prima l’autorizzazione, il responsabile, la sua età, l’ambito e l’attività segnalata, poi il team potrebbe approvare localmente un’azione supportata. Limitare un solo permesso può essere più proporzionato che revocare l’intera autorizzazione.
Il progetto previsto usa autorizzazioni, registri dei consensi e configurazione delle app per spiegare la portata potenziale dell’accesso. Non è pensato per leggere messaggi, documenti o contenuti dei file a questo scopo. Verifica il modello definitivo di trattamento dei dati al rilascio.
Un'autorizzazione permanente può restare dopo che il progetto o la persona che la giustificava sono cambiati. Application Protection è progettato per mostrare chi ha dato il consenso, l'età dell'autorizzazione, i permessi attuali e ciò che possono raggiungere, così l'approvazione può essere rivalutata rispetto alle esigenze di oggi.
No. I percorsi previsti di esame, limitazione e revoca dipenderanno dall’ambiente connesso, dalla configurazione, dai permessi, dalle licenze e dalle funzioni del fornitore. Le scelte mostrate qui sono illustrative, non azioni già disponibili in Application Protection.
Application Protection non è ancora disponibile e oggi non condivide alcun inventario delle app. Il modello previsto manterrebbe inventario, registri dei consensi e prove del caso nell’ambiente del cliente. I confini definitivi dei dati vanno confermati prima del rilascio.
Funzionalità disponibili
Application Protection arriverà prossimamente. Scopri le funzionalità già disponibili sulla piattaforma o chiedi al nostro team informazioni sulla roadmap.