
Cosa può viaggiare
- Indirizzi IP, domini, URL e hash di file malevoli
- Una lezione difensiva convalidata
- Il contesto per valutare la pertinenza
La nostra visione
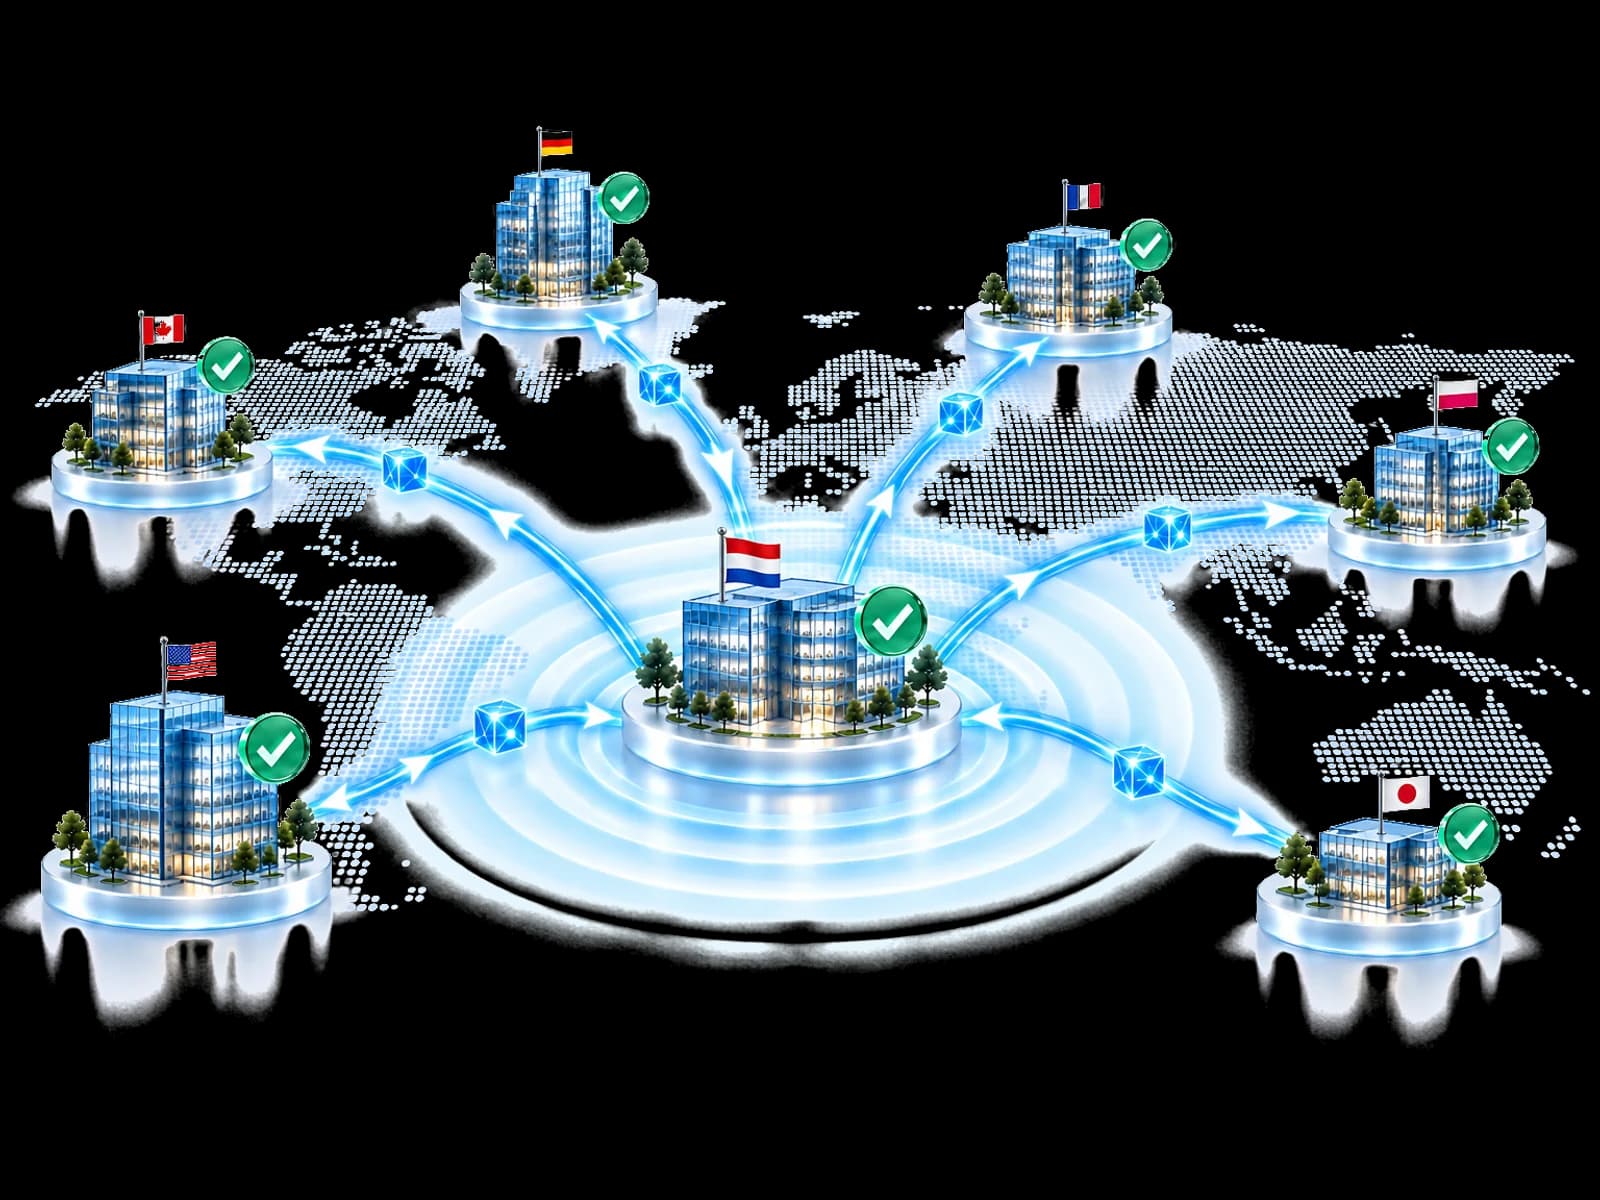
Gli attaccanti riusano ciò che funziona in molte organizzazioni contemporaneamente. La nostra visione è una community in cui una minaccia convalidata in un'organizzazione aiuta a proteggere le altre, mentre ognuna mantiene i propri dati, le proprie policy e le proprie decisioni.
La conoscenza viaggia. L'autorità resta a ogni organizzazione.
Crea il tuo account e inizia l’onboarding guidato.
Una lezione informa le organizzazioni partecipanti quando è pertinente. Le azioni dipendono da policy locale, permessi, controlli collegati e licenze.
Il punto di partenza
La maggior parte delle lezioni resta nell'organizzazione che le ha imparate. Quattro domande decidono se una lezione può aiutare qualcun altro in sicurezza.
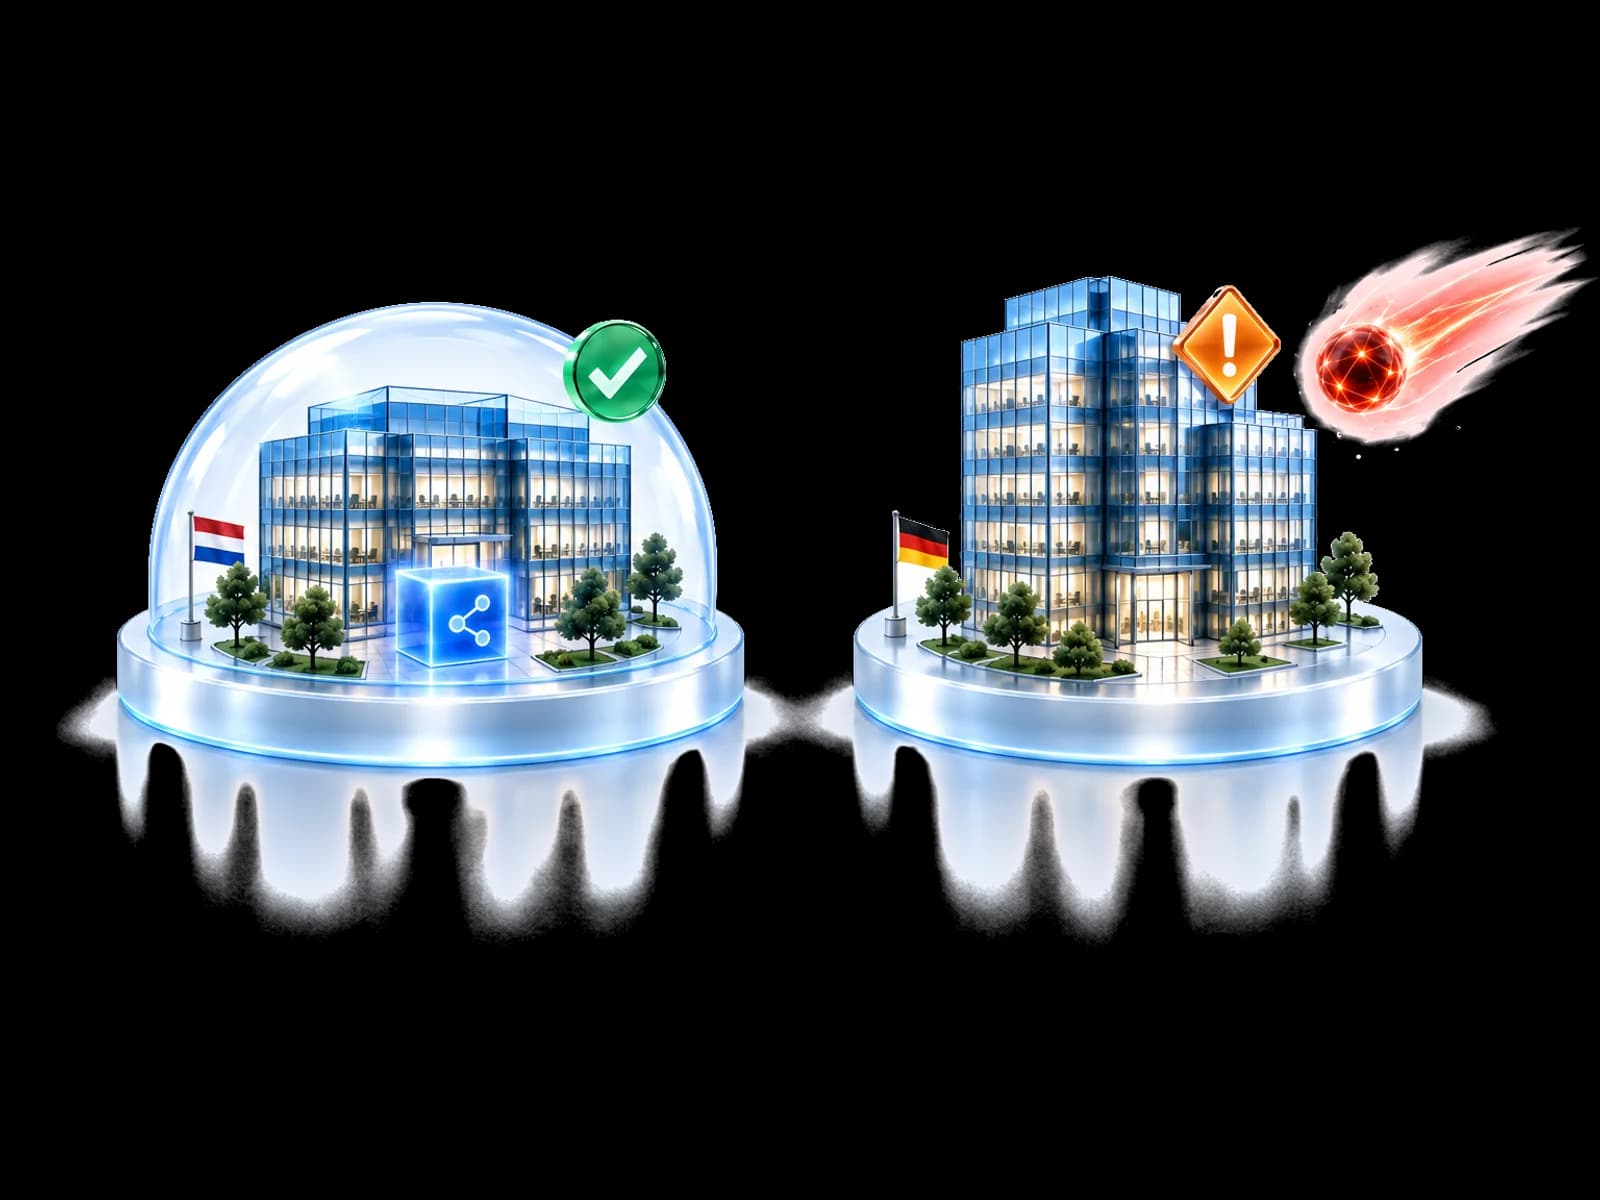
Oggi: Cosa ha scoperto un altro difensore?Le scoperte di solito restano nel team che le ha fatte.
Nella community: Una scoperta convalidata può informare altri partecipanti quando è pertinente.
Oggi: La lezione è stata verificata prima di viaggiare?Gli avvisi non verificati creano rumore e logorano la fiducia.
Nella community: Le scoperte vengono valutate con DCRE — Dynamic Confidence & Reputation prima di essere condivise.
Oggi: È pertinente qui?I feed di minacce generici raramente dicono se una minaccia ti riguarda.
Nella community: La pertinenza viene verificata nell'ambiente di ogni singola organizzazione.
Oggi: Cosa consente poi la policy locale?Un'azione automatica senza consenso toglierebbe il controllo.
Nella community: La policy di ogni organizzazione decide: applicare, chiedere l'approvazione o registrare la lacuna.
Il percorso di una lezione
Ciò che si condivide è una lezione difensiva. Cosa farne lo decide sempre l'organizzazione che la riceve.
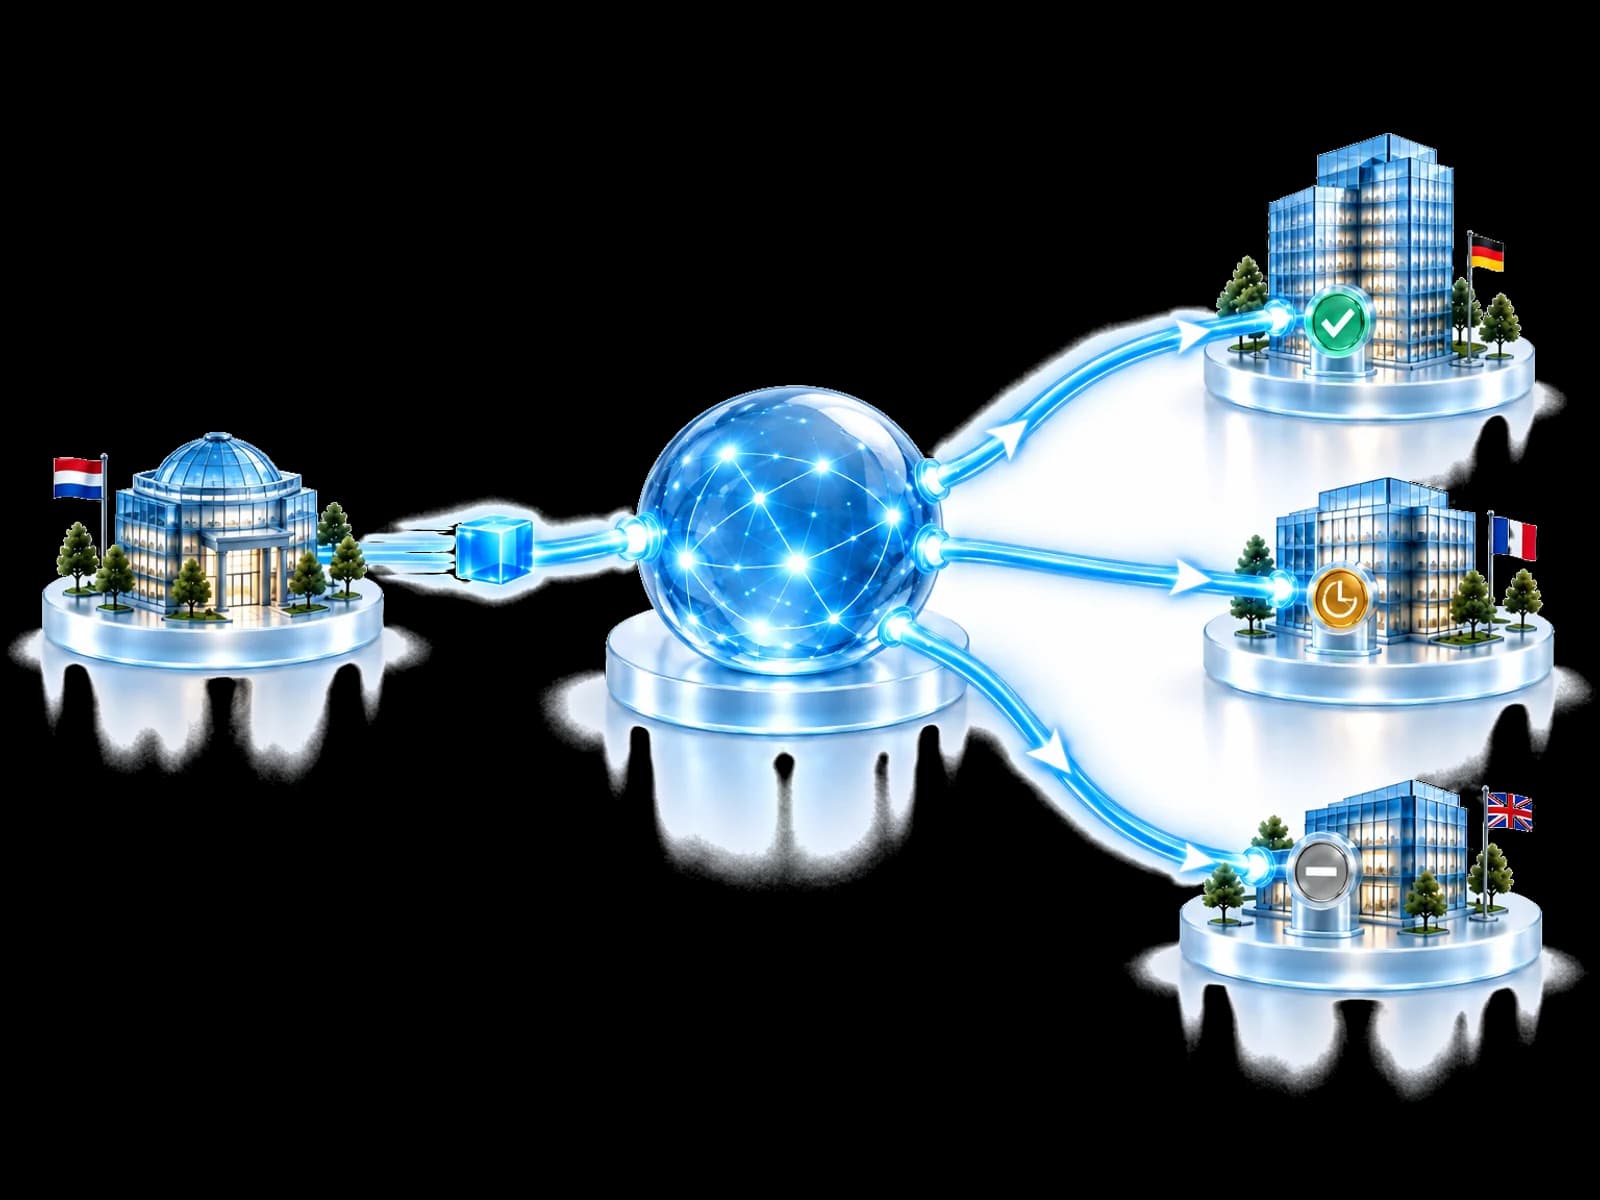
Un'organizzazione partecipante nota un comportamento sospetto o conferma una minaccia.
La scoperta viene verificata, ripulita dai dati identificativi e personali e trasformata in una lezione che altri possono valutare.
I partecipanti per cui la lezione è pertinente la ricevono come contesto difensivo aggiuntivo.
La policy di ogni organizzazione decide se e come agire con i propri controlli.
Cosa succede dopo
Scegli un'organizzazione e scopri perché la stessa lezione convalidata porta a un risultato diverso.
Scegli un'organizzazione
La policy di B consente azioni automatiche per i domini di phishing convalidati, e il suo controllo email è collegato.
I risultati dipendono da pertinenza, policy locale, permessi, controlli supportati e licenze.
Il confine
Partecipare rende disponibile una lezione utile. Ogni ambiente resta indipendente.
La conoscenza circola entro una partecipazione e una governance definite, mai senza limiti.
Una lezione informa il tuo passo successivo. La tua policy decide cosa succede.
Approvazioni in attesa e controlli mancanti non vengono mai presentati come protezione.
A chi serve
Partecipare non richiede che tutte le organizzazioni lavorino allo stesso modo.
Un feed consegna indicatori. UnifiedONE convalida una scoperta, verifica se è pertinente per ogni organizzazione e coordina una risposta solo entro la policy di quell'organizzazione.
No. Condividere conoscenza difensiva non dà a un'altra organizzazione accesso al tuo ambiente. Nomi, utenti, contenuti delle email e file non vengono condivisi.
Solo se la tua policy lo consente. Altrimenti l'azione attende la tua approvazione, e un controllo mancante viene mostrato come una lacuna.
DCRE significa Dynamic Confidence & Reputation. Valuta affidabilità delle fonti, attualità ed evidenze contraddittorie prima che una lezione possa essere considerata per la condivisione.
Dall'idea alla pratica
Unisciti alla community per iniziare l'onboarding guidato, oppure scopri come la piattaforma porta una lezione dalla scoperta alla tua decisione.
Crea il tuo account e inizia l’onboarding guidato.