
Ambiente per ambienteStato sconosciuto
Nessuno sa cosa è davvero configurato.
Controllare ogni ambiente a mano richiede giorni ed è subito superato.
Governance & Control Fabric
Definisci una baseline di sicurezza, vedi dove ogni ambiente se ne discosta e decidi cosa correggere. Le eccezioni locali approvate restano visibili invece di perdersi nel rumore.
Sicurezza coerente. Nessuna sorpresa.Crea il tuo account e inizia l’onboarding guidato.
Il problema
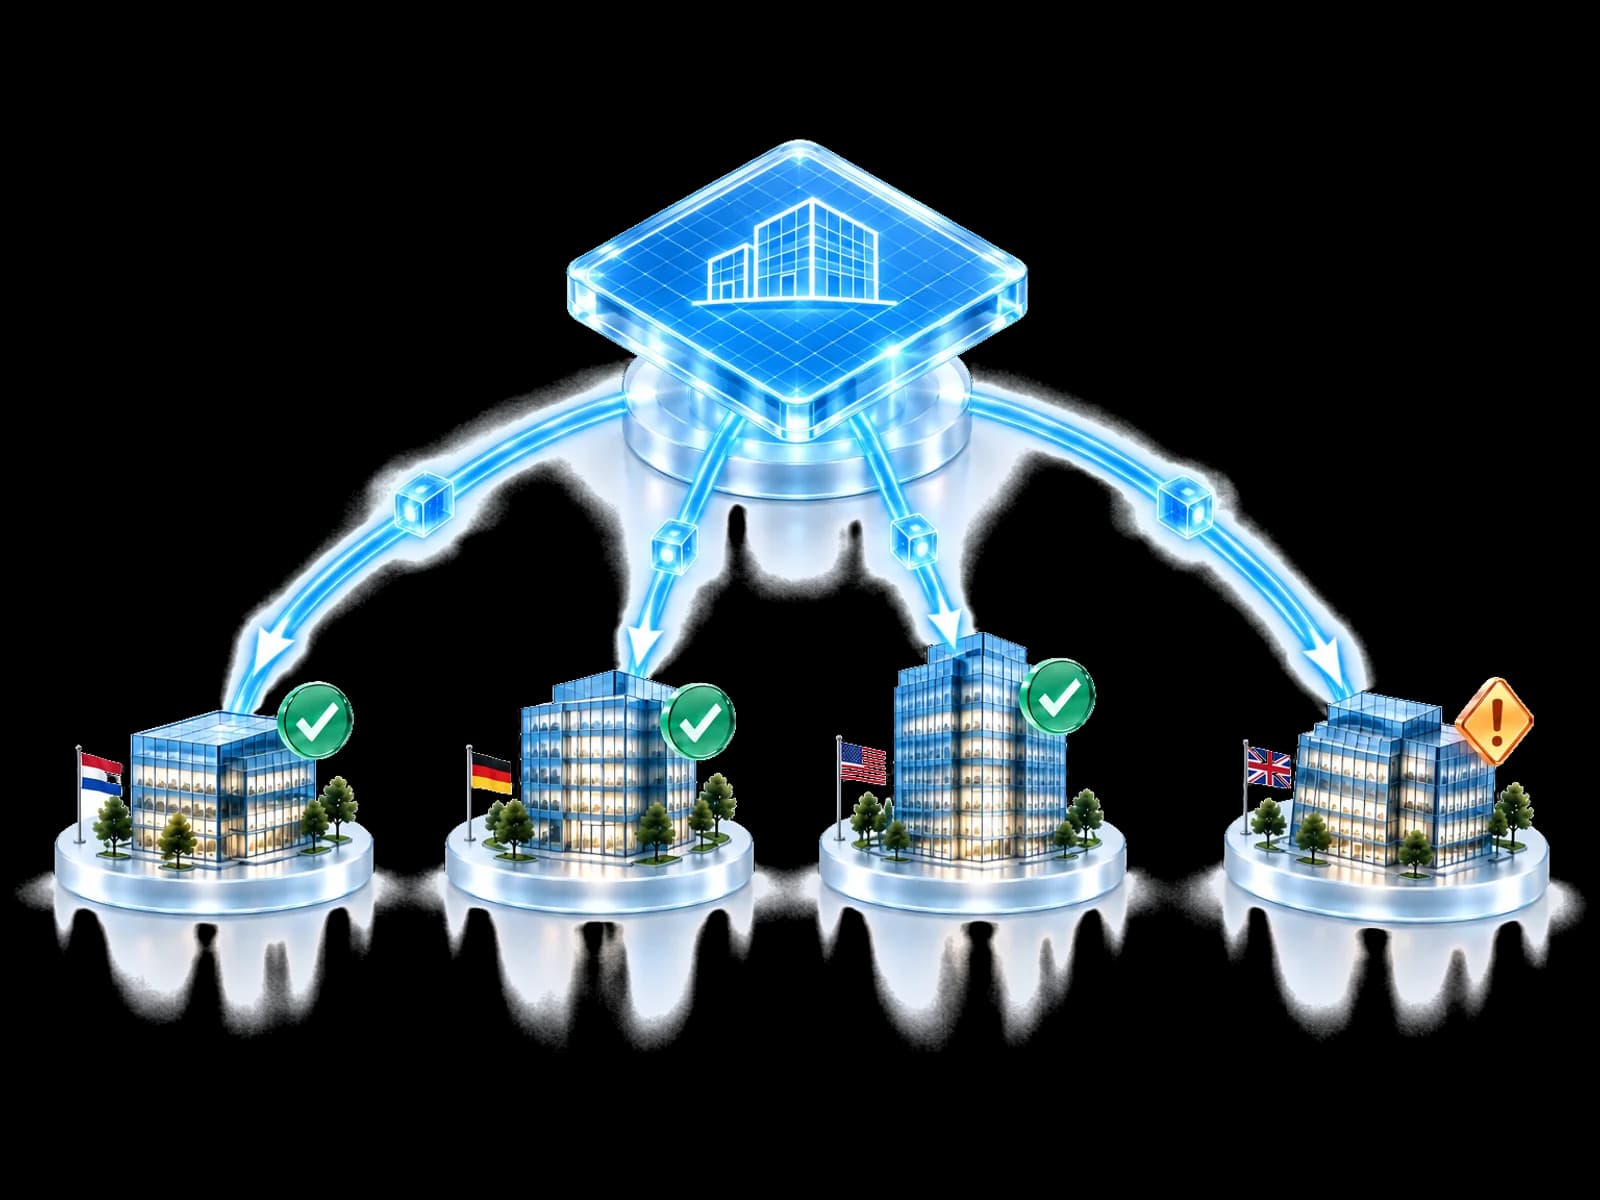
Una correzione rapida qui, un nuovo ambiente là. Col tempo gli ambienti non rispettano più lo standard, e nessuno sa esattamente dove.
Controllare ogni ambiente a mano richiede giorni ed è subito superato.
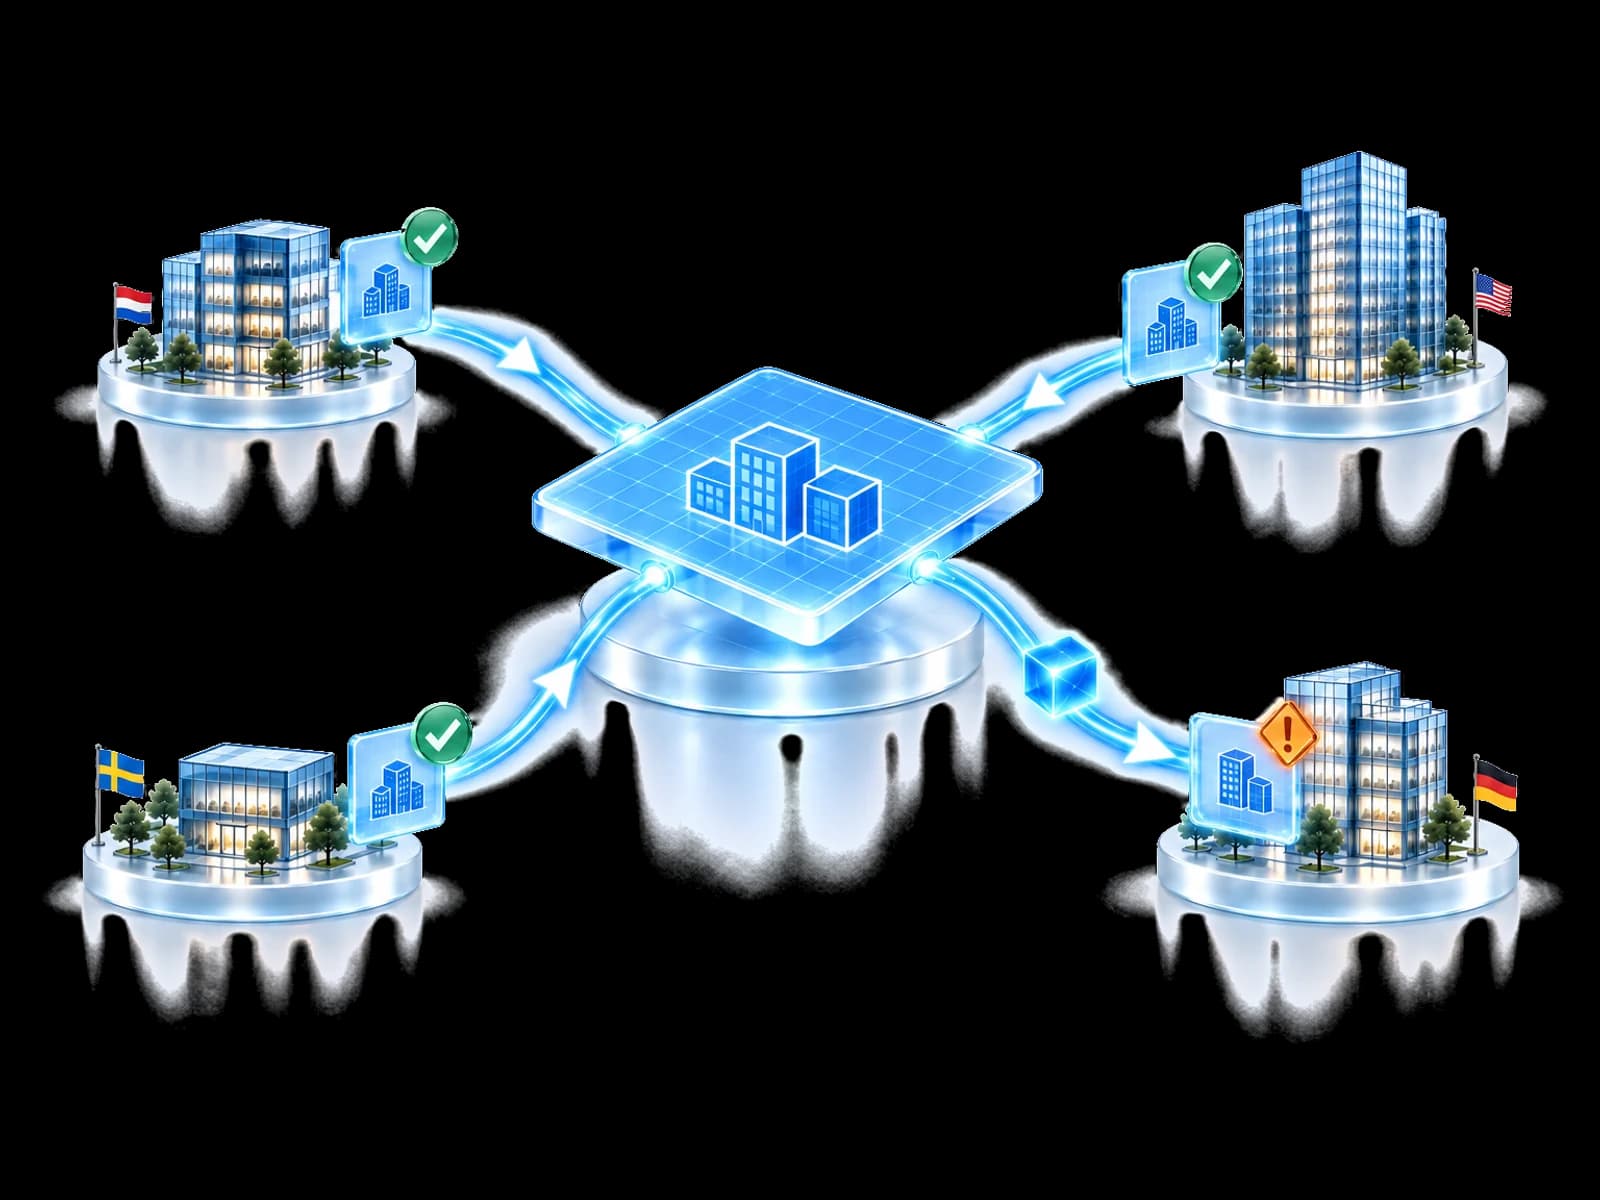
Control Fabric confronta ogni ambiente con la tua baseline e invia le correzioni per l’approvazione, registrando le eccezioni.
Ereditarietà delle policy
Una baseline può essere condivisa senza fingere che ogni ambiente sia identico.
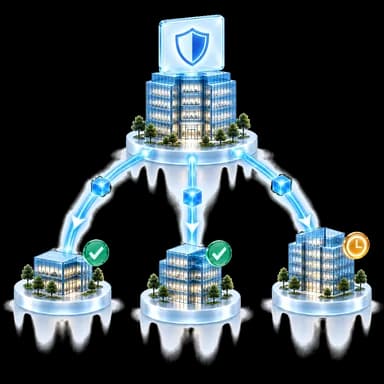
Responsabile della decisioneResponsabile sicurezza regionale
AmbitoControlli autenticazione selezionati
LetturaUn valore leggibile differisce. Verifica responsabile ed eventuale eccezione valida prima della correzione.
Queste etichette spiegano il flusso. L'esempio non modifica alcun ambiente connesso.
Lettura e correzione dipendono da supporto del provider, autorizzazioni, licenze, diritto d'uso e policy di approvazione. Una capacità assente non viene mai indicata come allineata.
Registro di correzione
Mantieni insieme riferimento della baseline, differenza osservata, decisione del responsabile e ultimo stato leggibile.
Pensato per il tuo team
Mantieni le impostazioni di sicurezza essenziali mentre l’azienda cambia.
Applica un unico standard a ogni cliente e mostra dove viene rispettato.
Mantieni le unità di business allineate alla policy di gruppo, con eccezioni visibili.
Sai se i controlli su cui conti sono davvero configurati.
Domande frequenti
Una baseline è la configurazione approvata che vuole far mantenere a ogni tenant: policy di autenticazione, ruoli amministrativi, accessi permanenti, conformità dei dispositivi, condivisione esterna, consenso applicativo, impostazioni di protezione dei dati e log di audit. UnifiedONE legge lo stato attuale di ogni tenant collegato, lo confronta con quella baseline e corregge la differenza nella modalità scelta per quel controllo. La baseline la definisce lei. Non le viene consegnata come un'opinione fissa.
Una valutazione le dice a che punto è nel giorno in cui viene eseguita. Le consegna un elenco ordinato e finisce lì. Control Fabric trasforma quell'elenco in uno standard applicato e continua a verificarlo, così un'impostazione allentata il mese prossimo viene segnalata come differenza invece di essere scoperta alla valutazione successiva. Qui la valutazione è il primo di cinque passi, non il prodotto.
La deriva è ogni modifica che allontana un tenant dalla sua configurazione approvata: una policy allentata per un progetto, un'eccezione concessa e dimenticata, un'impostazione cambiata durante una risoluzione di problemi. UnifiedONE confronta di continuo la configurazione reale con la baseline, così la differenza viene segnalata quando accade e porta con sé il valore precedente, quello nuovo, l'orario e l'account che l'ha fatta.
Solo se lo stabilisce lei, e solo per controllo. Osservare non cambia assolutamente nulla. Assistere propone la correzione e attende che una persona con nome e cognome la approvi, ed è da qui che parte la maggior parte dei team. Agire corregge da solo, ma esclusivamente per i tipi di controllo che lei ha approvato e solo quando autorità del tenant, ruolo, diritto, capacità del provider, licenze, finestre di eccezione, requisiti di approvazione e di audit sono tutti soddisfatti.
Produce le prove di configurazione che quelle conversazioni richiedono. I controlli della sua baseline sono collegati alle aree dei framework che sostengono, e un pacchetto di prove può essere generato dallo stato reale dei suoi tenant: postura sull'intero patrimonio, conformità alle policy controllo per controllo e allineamento ai framework con i record che lo sostengono. UnifiedONE non la certifica rispetto a un framework, e nessuno strumento può farlo. Elimina la settimana di raccolta manuale che di solito precede le domande dell'auditor.
La concedi tu, e l'eccezione diventa parte del registro invece di un buco al suo interno. Ognuna porta un responsabile, una motivazione e una data di scadenza, così un tenant fuori dalla baseline appare come eccezione approvata e non come deriva silenziosa, e l'eccezione scade se nessuno la rinnova deliberatamente.
Gli ambienti Microsoft sono supportati e vengono spesso governati in questo modo, ma sono un ambiente collegato, non un requisito né l'autorità che decide. Control Fabric legge configurazione e policy dagli ambienti di identità, collaborazione e applicazioni che lei collega, sulle tecnologie supportate, e li mantiene sulla configurazione che ha approvato.
È il caso per cui è costruito. Una configurazione approvata può essere applicata a ogni tenant cliente, con l'autorità del cliente preservata ed eccezioni per singolo tenant dove servono. La vista del patrimonio mostra quali tenant mantengono la baseline, quali sono in deriva, quali funzionano con un'eccezione approvata e quali al momento non possono essere letti.
Valuti la sua postura, definisca uno standard per ogni tenant e lo mantenga nel tempo, tutto da un'unica piattaforma.
Crea il tuo account e inizia l’onboarding guidato.