
Per i team di sicurezza delle grandi organizzazioni
Tanti strumenti e unità di business. Una decisione governata.
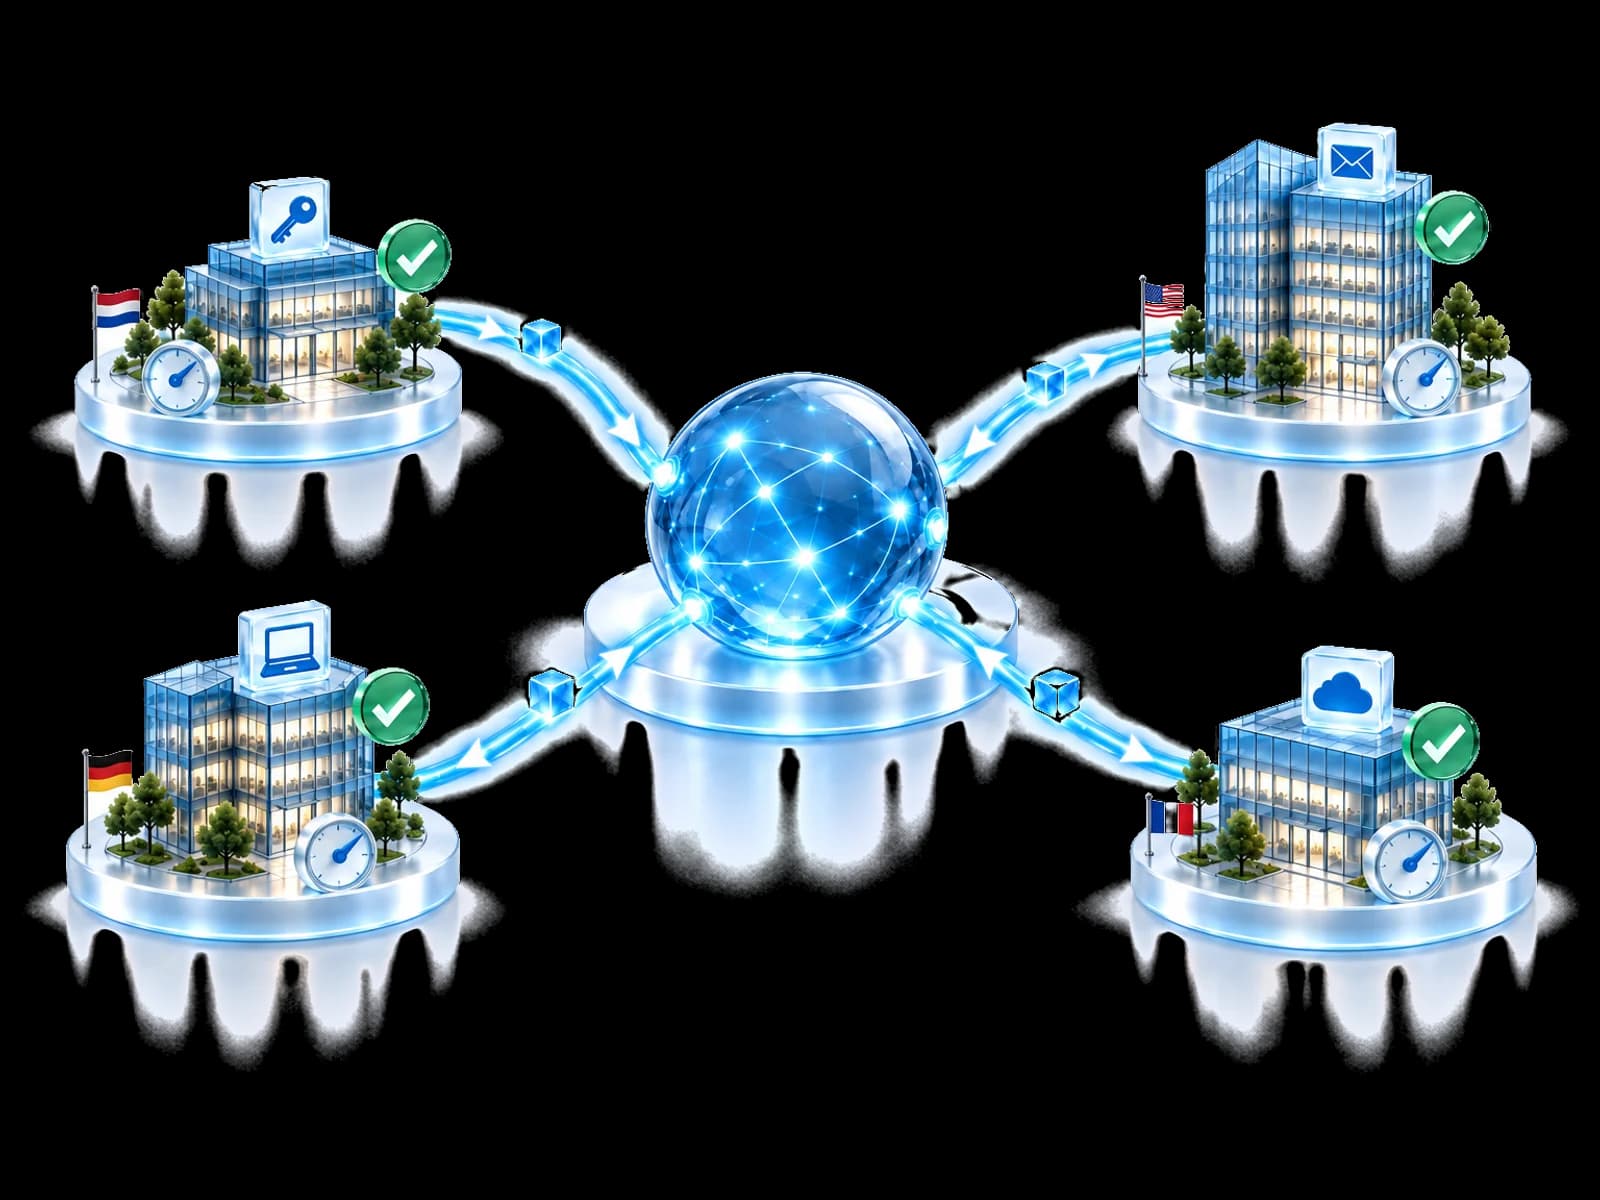
Ogni unità di business usa strumenti e processi diversi. UnifiedONE collega le loro prove di sicurezza, aiuta i team a prendere una decisione coerente e coordina la risposta attraverso i controlli esistenti, secondo le policy e le approvazioni locali.
Coerenza in tutta l'organizzazione, senza appiattire l'autorità locale.
Crea il tuo account e inizia l’onboarding guidato.
Le azioni dipendono da policy locale, permessi, controlli supportati e licenze.
- Sviluppato nei Paesi Bassi
- Disponibile su Microsoft Marketplace
- Lavora con gli strumenti che già usi
- La policy locale resta in vigore
Il problema
La tua organizzazione produce segnali. Al tuo team serve comunque una decisione.
Ogni strumento vede una parte di un attacco. Nessuno racconta tutta la storia né applica un solo standard a ogni unità.
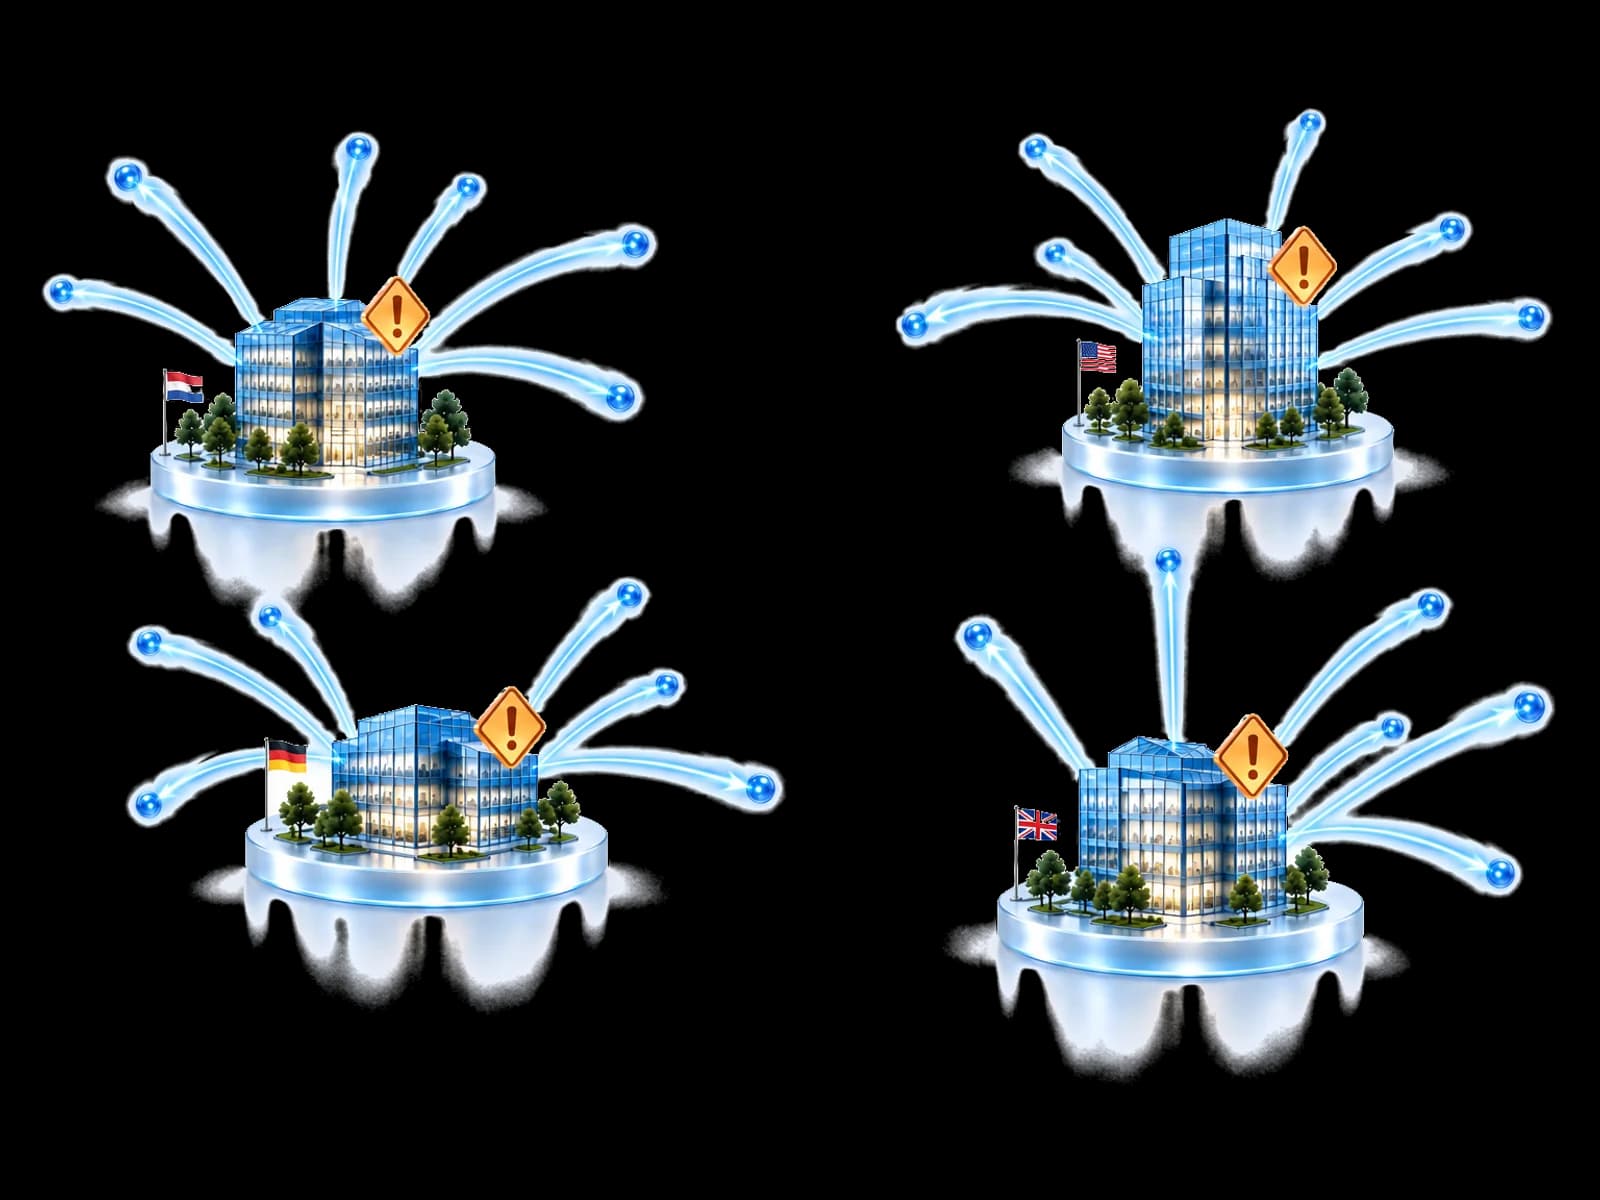
Ogni console da sola: Console endpointVede un accesso bloccato su un portatile. Non sa se lo stesso attore ha raggiunto la posta.
Con UnifiedONE: Collegato alle prove di identità ed email in un unico caso.
Ogni console da sola: Console identitàVede accessi falliti da una rete sconosciuta. Non sa se un dispositivo è stato toccato.
Con UnifiedONE: Valutato con le prove del dispositivo e della community.
Ogni console da sola: Console emailMette in quarantena un messaggio per una casella. Non sa se un'altra unità l'ha ricevuto.
Con UnifiedONE: Pertinenza verificata in tutte le unità di business.
Ogni console da sola: Il tuo SOCRiconcilia diverse console a mano prima che qualcuno possa agire.
Con UnifiedONE: Lavora da un unico registro della decisione con un passo successivo chiaro.
Come funziona
Da prove sparse a una risposta governata.
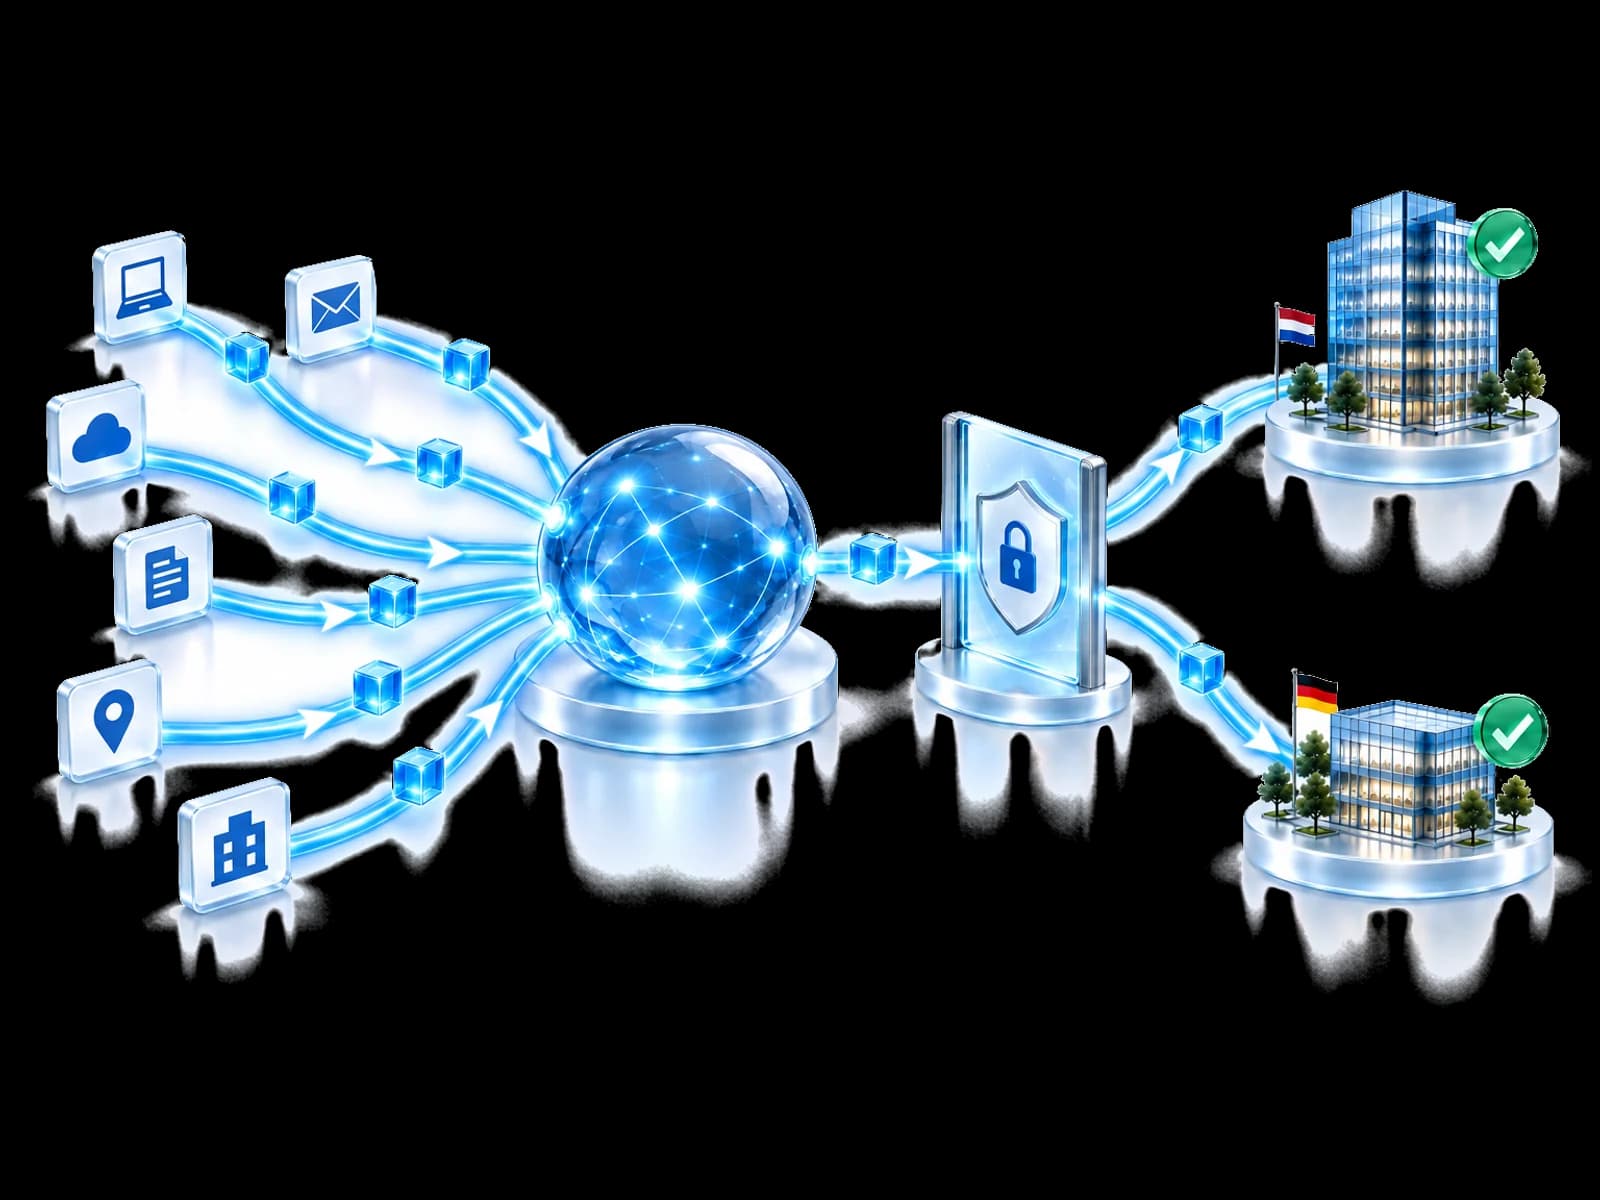
Ogni decisione segue lo stesso percorso verificabile, così da poterla spiegare in seguito al consiglio, a un auditor o a un assicuratore.
- 1
Collega le prove
I segnali di strumenti endpoint, identità, email e cloud confluiscono in un unico caso.
- 2
Convalida la minaccia
UnifiedONE valuta la scoperta con DCRE — Dynamic Confidence & Reputation e le prove della community.
- 3
Verifica pertinenza e policy
Esposizione, policy e controlli disponibili di ogni unità vengono verificati prima di agire.
- 4
Coordina la risposta
Le azioni ammesse passano dai controlli esistenti o attendono l'approvatore giusto.
- 5
Conserva le prove
Motivazione, approvazioni ed esito restano legati al registro per le verifiche successive.
Il risultato di protezione
Coerenza non significa la stessa azione ovunque.
Seleziona un'unità di business per vedere come una decisione convalidata incontra condizioni locali diverse.
Seleziona un'unità
La policy consente l'azione automatica per questo tipo di minaccia, e i controlli di identità ed email sono collegati.
Gli esiti dipendono da pertinenza, policy locale, permessi, controlli supportati e licenze.
Valore per l'impresa
Governa l'organizzazione. Spiegalo al consiglio.
I responsabili della sicurezza hanno bisogno di decisioni coerenti che possano difendere, non di un'altra console.
Standard coerenti
Applica una decisione convalidata a ogni unità mantenendo intatta l'autorità locale.
Decisioni più chiare
Gli analisti partono da prove collegate invece di riconciliare le console a mano.
Prove per il consiglio
Motivazioni, approvazioni ed esiti restano insieme per audit, consiglio e assicuratori.
Più valore dagli investimenti
Coordina attraverso gli strumenti che già usi invece di aggiungerne un altro.
Crea il tuo account e inizia l’onboarding guidato.
Governance e sovranità
Visione centrale. Autorità locale.
Sviluppato nei Paesi Bassi e progettato secondo le aspettative europee sulla privacy. Ogni unità ha l'ultima parola sul proprio ambiente.
Consulta sicurezza e gestione dei datiDecide la policy locale
La policy di ogni unità decide se un'azione avviene in automatico o attende l'approvazione.
Circolano solo indicatori degli attaccanti
Nomi, utenti, contenuti e file non vengono condivisi tra ambienti.
Le lacune restano visibili
Controlli non disponibili e approvazioni in attesa vengono registrati, mai presentati come protezione.
Domande delle grandi organizzazioni
Cosa ci chiedono per primo i responsabili della sicurezza.
Parlane con noiUnifiedONE sostituisce il nostro SIEM, XDR o SOC?
No. Aggiunge intelligence convalidata e coordinamento attorno agli strumenti e ai team che hai già. Il tuo SOC mantiene i suoi strumenti e la sua autorità.
Le unità di business possono mantenere policy diverse?
Sì. Policy, permessi e approvazioni si impostano a livello locale. Una decisione convalidata può portare a esiti diversi in unità diverse.
Come mostriamo le decisioni agli auditor o al consiglio?
Ogni decisione tiene insieme prove, motivazione, approvazioni ed esito. Board-Ready Evidence e Control Fabric trasformano quel registro in report verificabili.
Cosa esce dal nostro ambiente?
Se partecipi alla community più ampia, si possono condividere solo indicatori degli attaccanti, come domini, indirizzi IP, URL e hash di file malevoli. Nomi, utenti, contenuti e file restano nel tuo ambiente.
Con quali ambienti lavora UnifiedONE?
UnifiedONE lavora con gli ambienti Microsoft, tra cui Entra ID, Defender, Intune e Sentinel. Parlaci del resto della tua organizzazione e di cosa supporta ogni collegamento.
Passo successivo
Porta la decisione nel tuo ambiente.
Unisciti alla community per iniziare l'onboarding guidato, oppure presenta al nostro team il tuo stack, le tue unità e i tuoi obblighi.
Crea il tuo account e inizia l’onboarding guidato.