
Cosa si può condividere
- Indirizzi IP malevoli
- Domini e URL
- Hash dei file
- Contesto della campagna convalidato
Per MSP e MSSP
I tuoi clienti mantengono la sicurezza endpoint che usano oggi. L'idoneità di un cliente dipende dal suo tenant Microsoft, non dalla marca della sua soluzione endpoint.
I tuoi clienti mantengono gli strumenti Microsoft, le licenze e le regole di approvazione.
Crea il tuo account e inizia l’onboarding guidato.
Le azioni dipendono da policy, permessi, controlli collegati e licenze di ciascun cliente.
Il problema
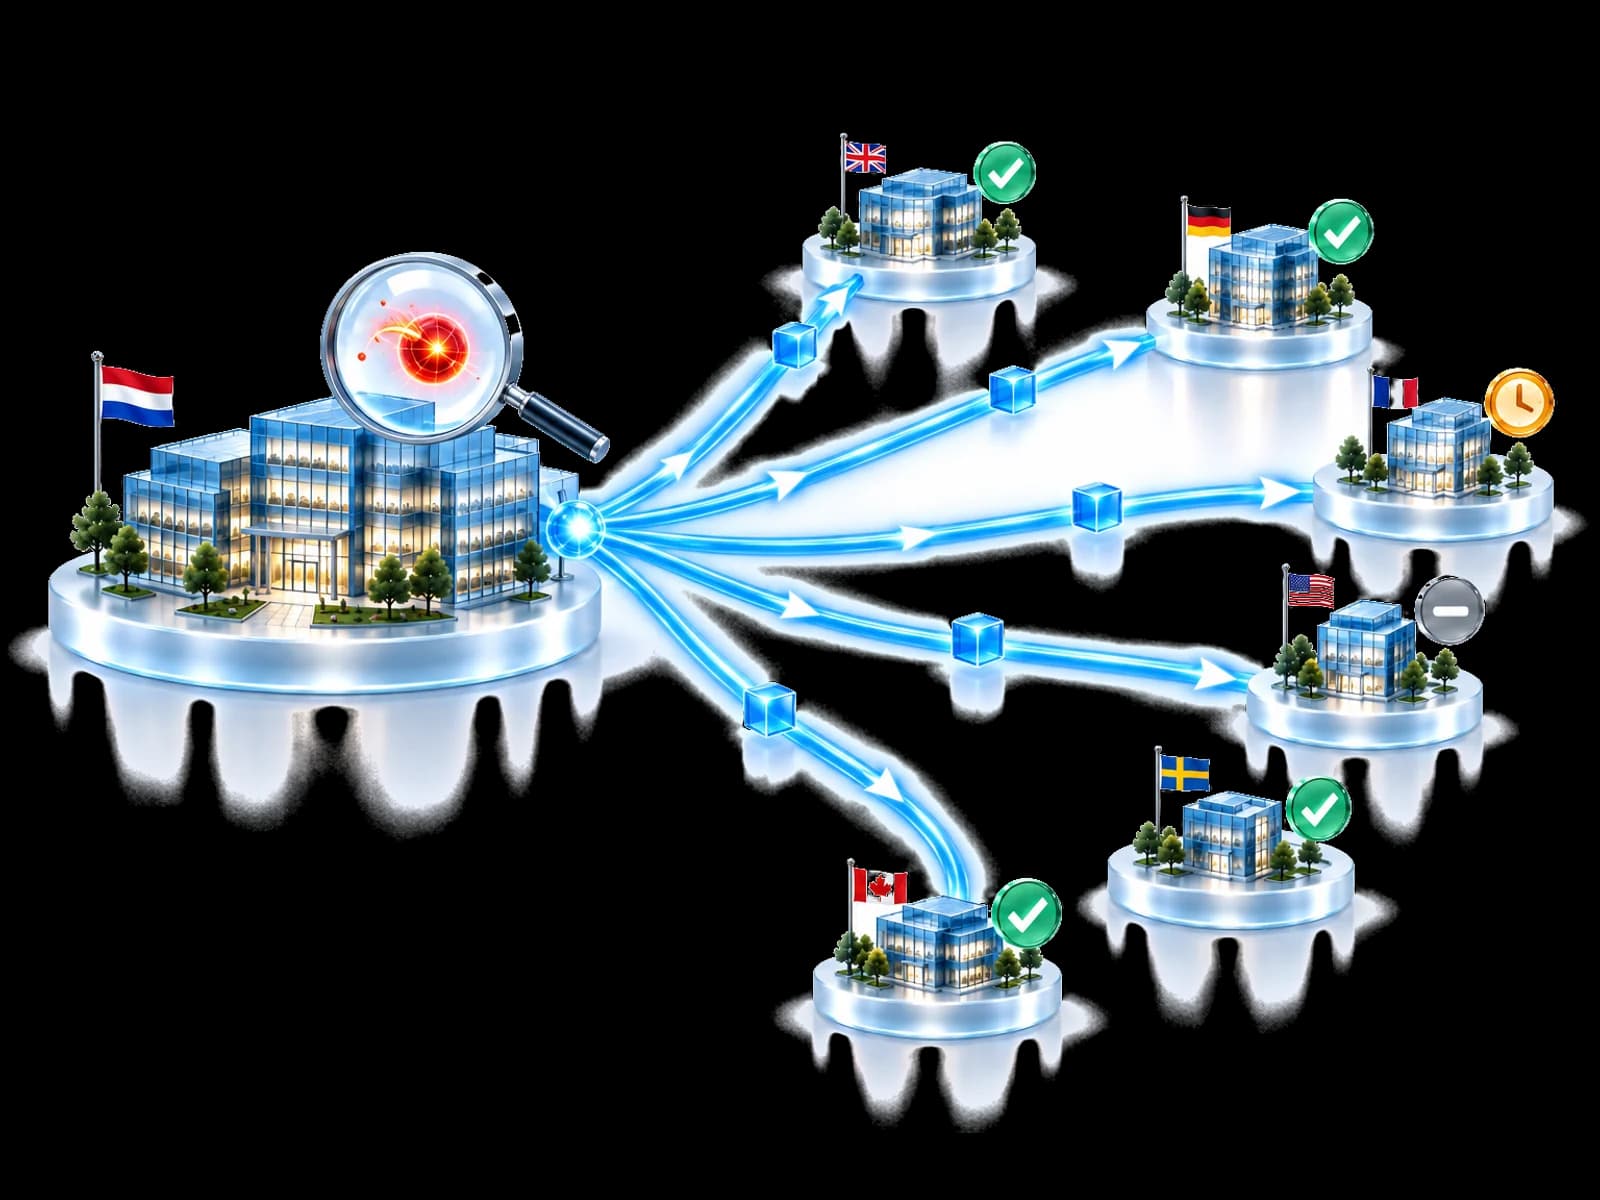
Una campagna raggiunge un altro cliente. Il tuo team l'ha già analizzata. Quel lavoro deve poter essere utile di nuovo.
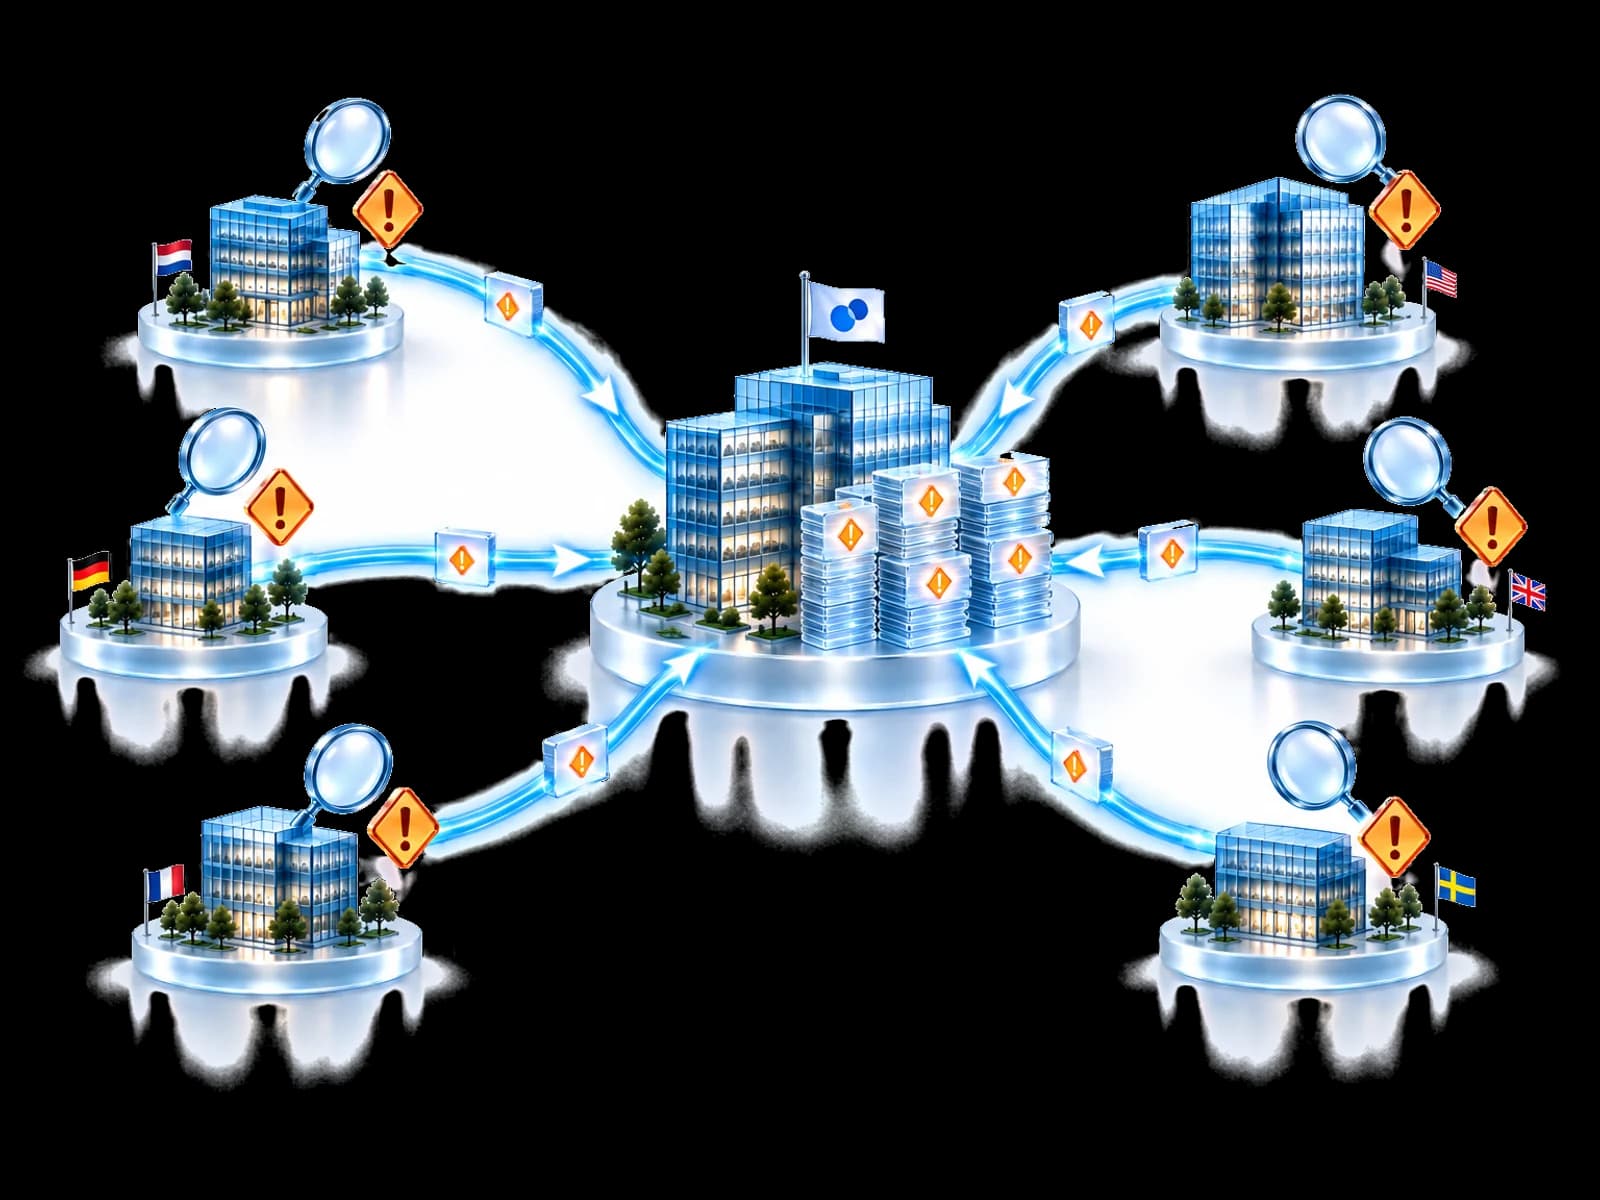
Oggi: La stessa campagna viene indagata di nuovo in ogni portale cliente.
Con UnifiedONE: Una scoperta convalidata può informare altri clienti idonei per cui è pertinente.
Oggi: Gli analisti senior passano la giornata su avvisi semplici e ripetitivi.
Con UnifiedONE: Gli analisti dedicano il tempo ai casi che richiedono giudizio locale.
Oggi: Per controllare lo stato dei tenant devi aprire le viste dei clienti una per una.
Con UnifiedONE: Controlla lo stato dei tenant dei clienti e i punteggi di riferimento in un'unica dashboard MSP.
Oggi: Ogni nuovo cliente aggiunge di nuovo lo stesso lavoro di indagine.
Con UnifiedONE: Riusa il lavoro di indagine mentre il tuo portafoglio clienti cresce.
Come funziona
Il tuo account MSP viene esaminato prima che tu colleghi i tenant dei clienti. Ogni cliente mantiene le proprie regole di risposta.
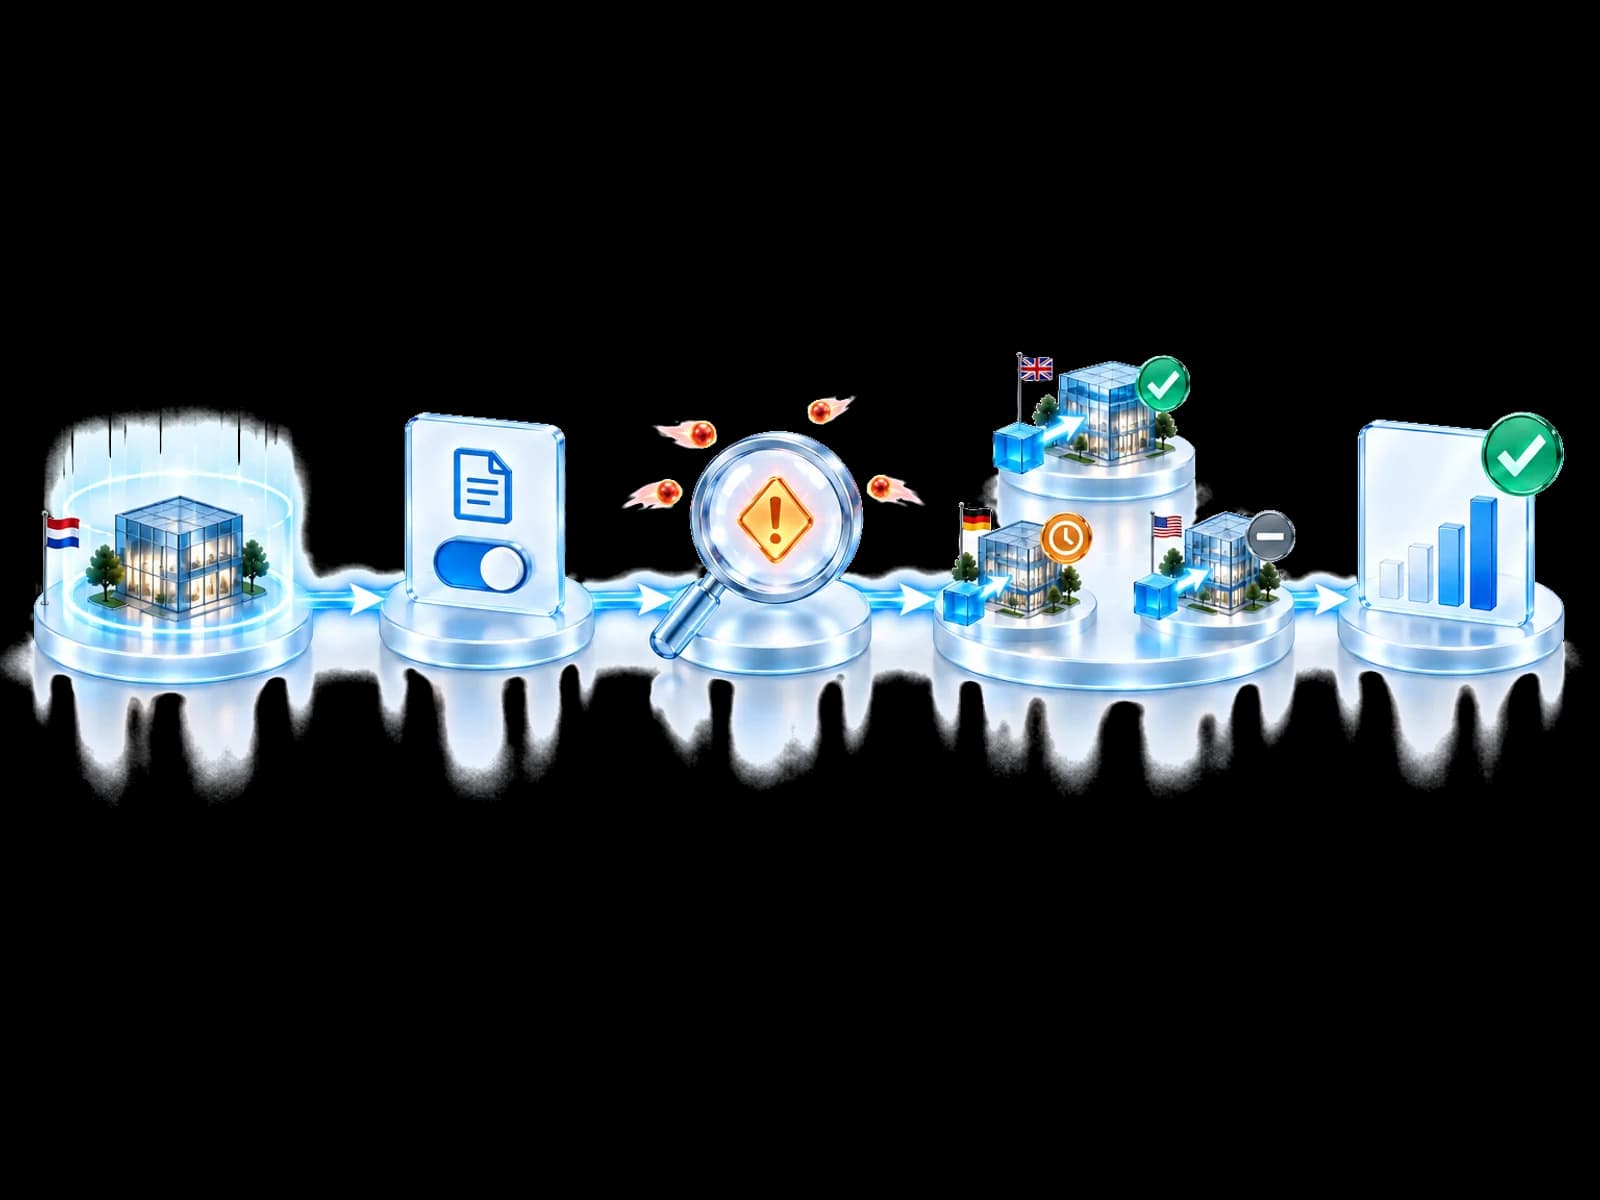
Dopo l'approvazione dell'account MSP, collega i tenant dei clienti con Entra ID P1 o superiore e il consenso di un amministratore globale.
Imposta la policy e chi approva quali azioni, cliente per cliente.
Una minaccia raggiunge un cliente. Il tuo team la gestisce una volta, in un unico posto.
La scoperta convalidata raggiunge i clienti pertinenti, con i loro controlli.
Riporta per ogni cliente cosa è stato applicato, approvato o mancava.
Costruito intorno a Microsoft. Progettato per lavorare accanto alla tua sicurezza esistente.
Mantieni i tuoi strumenti di sicurezza attuali e la protezione che già offrono. UnifiedONE completa il tuo investimento collegando intelligence sulle minacce convalidata e aiutando a proteggere identità, accessi ed email Microsoft supportati. Anche i clienti che usano altri prodotti di sicurezza endpoint possono collegare tenant Microsoft idonei. Nessuna sostituzione forzata.
Sicurezza endpoint che i tuoi clienti possono mantenere
La tua sicurezza endpoint continua a proteggere i dispositivi come oggi.
L'intelligence sulle minacce convalidata può orientare la protezione di altri tenant idonei.
Le azioni supportate passano dai controlli Microsoft di ogni tenant idoneo. La protezione email dipende dai servizi e dalle licenze Microsoft del tenant.
Microsoft Defender for Endpoint è già integrato in UnifiedONE: dove è concesso in licenza, configurato e autorizzato, le azioni supportate sui dispositivi possono passare da lì. Le integrazioni con gli altri vendor endpoint elencati sono previste nella nostra roadmap multi-vendor; oggi UnifiedONE non agisce tramite loro. Anche le piattaforme di gestione IT e sicurezza come Kaseya e ConnectWise, e i servizi di sicurezza gestita come Arctic Wolf, restano al loro posto.
Non sostituiamo nulla. Rafforziamo la tua sicurezza accanto a ciò che hai già.
Il risultato di protezione
Seleziona un cliente per capire perché la stessa scoperta convalidata porta a un risultato diverso.
Seleziona un cliente
Il cliente B consente l'azione automatica per i domini di phishing convalidati, e il controllo email è collegato.
Gli esiti dipendono da pertinenza, policy locale, permessi, controlli supportati e licenze.
Valore per l'impresa
Una soluzione di cybersecurity per MSP e MSSP che gestiscono la relazione con il cliente e il modello di servizio.
Porta una scoperta convalidata nella valutazione del prossimo cliente idoneo invece di ripetere la stessa indagine.
L'intelligence sulle minacce convalidata può orientare la protezione di altri tenant idonei, se dispongono dei controlli, delle licenze e delle autorizzazioni necessari.
Una volta collegato un tenant, vedi dove licenze e controlli Microsoft limitano le risposte disponibili.
Usa lo stato dei tenant e il contesto delle minacce convalidate per orientare le valutazioni dei clienti e dare forma al tuo servizio di cybersecurity per MSP.
Crea il tuo account e inizia l’onboarding guidato.
Prova gratuita di 30 giorni
Gli MSP attivano fino a 15 clienti con un codice di accesso e usano la piattaforma reale sui loro tenant Microsoft. Non sei un MSP? Chiedici un codice.
Dopo 30 giorni l'abbonamento parte automaticamente, a meno che tu non lo annulli.
Confini tra clienti
MSP diversi, strumenti diversi, una difesa collettiva. Le conoscenze difensive che rispettano la privacy seguono le regole di partecipazione; gli ambienti dei clienti e l'autorità di risposta restano separati.
Ogni cliente mantiene il proprio tenant, le proprie policy e i propri permessi.
Decidi per ogni cliente se riceve e condivide l'intelligence della community.
Approvazioni in attesa e controlli mancanti non vengono mai presentati come protezione.
Sì. Ogni cliente mantiene il proprio ambiente, le policy, i permessi e le approvazioni. Condividere conoscenza difensiva non dà a nessun'altra organizzazione, né a un altro cliente, accesso a quell'ambiente.
Sì. La policy è definita per ogni cliente. Le azioni di tipo preapprovato possono essere eseguite automaticamente solo dopo aver verificato pertinenza, autorizzazioni, controlli connessi e licenze. Un altro cliente può richiedere che la stessa risposta sia approvata da una persona designata.
No. I tuoi clienti mantengono gli strumenti di sicurezza che usano oggi, di qualunque marca siano. UnifiedONE aggiunge intelligence convalidata e coordina una protezione supportata in ogni tenant Microsoft idoneo.
L'azione non può essere eseguita tramite quel controllo. La vista delle lacune di protezione mostra, per ogni cliente collegato, dove manca un controllo o una licenza.
I piani hanno un prezzo per utente al mese, con pacchetti MSP flessibili. Consulta la pagina prezzi o parlaci del modello adatto al tuo servizio.
Sì. Gli MSP possono aggiungere fino a 15 clienti gratis per 30 giorni con un codice di accesso. Ti avvisiamo via email prima della fine della prova; dopo 30 giorni l'abbonamento parte automaticamente, a meno che tu non lo annulli.
No. MSP e MSSP possono usare strumenti e vendor di sicurezza diversi. UnifiedONE attinge all'intelligence di fonti diverse. Oggi l'intelligence convalidata viene applicata ai tenant Microsoft connessi tramite i controlli Microsoft supportati.
Li mantengono. Microsoft Defender for Endpoint è già integrato: dove un cliente lo usa, UnifiedONE può coordinare anche le azioni supportate sui dispositivi integrati. Per i clienti con CrowdStrike, SentinelOne, Bitdefender, ESET, Sophos o un altro prodotto di sicurezza endpoint, UnifiedONE può comunque aggiungere una protezione supportata per identità ed email Microsoft in ogni tenant idoneo, in base a licenze Microsoft, configurazione, permessi e autorizzazione. Le integrazioni con altri vendor endpoint sono previste nella nostra roadmap multi-vendor.
Per i provider
Unisciti alla community per iniziare l'onboarding guidato, oppure parlaci dei tuoi clienti e del tuo modello di servizio.
Crea il tuo account e inizia l’onboarding guidato.