Conformità NIS2
Con NIS2 la sicurezza diventa qualcosa da dimostrare.
NIS2 è la direttiva UE sulla cybersicurezza che rende responsabili le organizzazioni e il loro management. UnifiedONE ti aiuta a mantenere prove aggiornate delle tue misure di sicurezza e della risposta agli incidenti, così una verifica parte dai registri e non dall'affanno.
Prove che supportano il tuo lavoro su NIS2. Non un certificato di conformità.
Crea il tuo account e inizia l’onboarding guidato.
UnifiedONE non fornisce consulenza legale e non decide se NIS2 si applica a te.
- Sviluppato in Europa
- Pensato per le aspettative europee sulla privacy
- Prove dalla tua configurazione reale
- Le conclusioni restano al tuo team
Il problema
Quasi tutte le organizzazioni hanno le misure. Poche possono dimostrarle su richiesta.
Le prove sono sparse tra strumenti, fogli di calcolo e caselle di posta. Riunirle per una verifica, o durante un incidente, richiede tempo che non hai.
Oggi: Le prove sono sparsePolicy, log e approvazioni stanno in strumenti e cartelle diversi.
Con UnifiedONE: Le decisioni di sicurezza e le loro prove restano insieme.
Oggi: I tempi di notifica sono strettiIl preallarme va inviato entro 24 ore dalla conoscenza di un incidente significativo.
Con UnifiedONE: I registri dell'incidente partono da prove collegate, non da una pagina bianca.
Oggi: Il management è responsabileI vertici devono approvare e supervisionare le misure di rischio e possono esserne ritenuti responsabili.
Con UnifiedONE: Registri chiari e aggiornati aiutano il management a dimostrare la supervisione.
NIS2 in breve
Cosa ti chiede la direttiva.
NIS2 fissa una base comune di cybersicurezza nell'UE, con un ambito più ampio, obblighi più severi e responsabilità personale del management.
- Numero della Direttiva (UE)
- 2022/2555
- Termine per la legge nazionale
- 17 ott 2024
- Sanzione massima per i soggetti essenziali, l'importo più alto
- 10 mln € o 2%
Da quando si viene a conoscenza di un incidente significativo
- 24 orePreallarme
- 72 oreNotifica dell'incidente
- 1 meseRelazione finale
Una sintesi chiara della Direttiva (UE) 2022/2555. Le leggi nazionali variano: verifica il recepimento nel tuo paese e chiedi un parere legale.
Leggi i dettagli
Cos'è NIS2?
NIS2 è la seconda direttiva sulla sicurezza delle reti e dei sistemi informativi, la Direttiva (UE) 2022/2555. Fissa una base comune di cybersecurity in tutta l'Unione Europea e sostituisce la direttiva NIS del 2016 con un ambito più ampio, requisiti più stringenti e una responsabilità concreta per l'alta direzione.
L'obiettivo è chiaro: alzare il livello di resilienza cibernetica delle organizzazioni da cui dipende la società. Dove le vecchie regole coprivano una cerchia ristretta di operatori, NIS2 coinvolge interi settori e vincola ogni organizzazione a uno standard documentato di gestione del rischio, notifica degli incidenti e sicurezza della catena di fornitura.
A chi si applica NIS2?
NIS2 riguarda in genere le organizzazioni medie e grandi dei settori designati, con eccezioni per alcuni piccoli fornitori critici. Un fornitore può anche dover rispettare requisiti imposti da un cliente soggetto alla direttiva. Gli obblighi precisi dipendono dalla legge nazionale applicabile all'organizzazione.
La direttiva distingue le organizzazioni in soggetti essenziali (settori come energia, trasporti, banche, sanità, acqua, infrastrutture digitali e pubblica amministrazione) e soggetti importanti (tra cui servizi postali, gestione dei rifiuti, prodotti chimici, alimentare, manifatturiero e fornitori digitali). Entrambi devono rispettare gli stessi obblighi di sicurezza; la differenza sta soprattutto nel rigore della vigilanza.
Cosa richiede NIS2
NIS2 si fonda sulle misure di gestione del rischio dell'Articolo 21, su rigorosi obblighi di notifica degli incidenti e sulla responsabilità della direzione stabilita dall'Articolo 20. In pratica si riduce a cinque cose che devi fare e devi essere in grado di dimostrare.
- Misure di gestione del rischioAdotta misure tecniche e organizzative su reti e sistemi informativi: controllo degli accessi, MFA, cifratura, patching, backup e continuità operativa.
- Notifica degli incidentiNotifica gli incidenti significativi entro tempi rigorosi: un preallarme entro 24 ore, una notifica più completa entro 72 ore e una relazione finale entro un mese.
- Sicurezza della catena di fornituraValuta e gestisci il rischio cibernetico dei tuoi fornitori e prestatori di servizi, perché un attaccante che entra tramite un fornitore resta comunque un incidente che devi notificare.
- Responsabilità della direzioneL'alta direzione deve approvare e supervisionare le misure di rischio e può essere ritenuta personalmente responsabile. La cybersecurity diventa una responsabilità del vertice aziendale, non solo un compito dell'IT.
- Conformità continuaMantieni le prove sempre aggiornate. Le autorità di vigilanza possono chiederle in qualsiasi momento, quindi postura, policy e registri degli incidenti devono essere pronti su richiesta, non ricostruiti dopo la domanda.
Scadenze e quanto costa la non conformità
NIS2 è entrata in vigore nel gennaio 2023. Gli Stati membri dovevano recepirla nel diritto nazionale entro il 17 ottobre 2024. Attuazione e applicazione variano tra paesi: verifica la legge e l'autorità competente nel tuo.
Le sanzioni sono rilevanti. I soggetti essenziali rischiano multe fino a 10 milioni di euro o al 2 percento del fatturato annuo globale, a seconda di quale sia il valore più alto; i soggetti importanti fino a 7 milioni di euro o all'1,4 percento. Oltre alle multe, le autorità possono ritenere la direzione personalmente responsabile, ed è per questo che NIS2 è passata da tema dell'IT a tema del vertice aziendale. Per le organizzazioni del settore finanziario, NIS2 si affianca a DORA e ai suoi specifici requisiti di resilienza operativa.
Come funziona
Ogni decisione di sicurezza lascia un registro.
Le prove sono un sottoprodotto del lavoro stesso, non un report assemblato dopo.
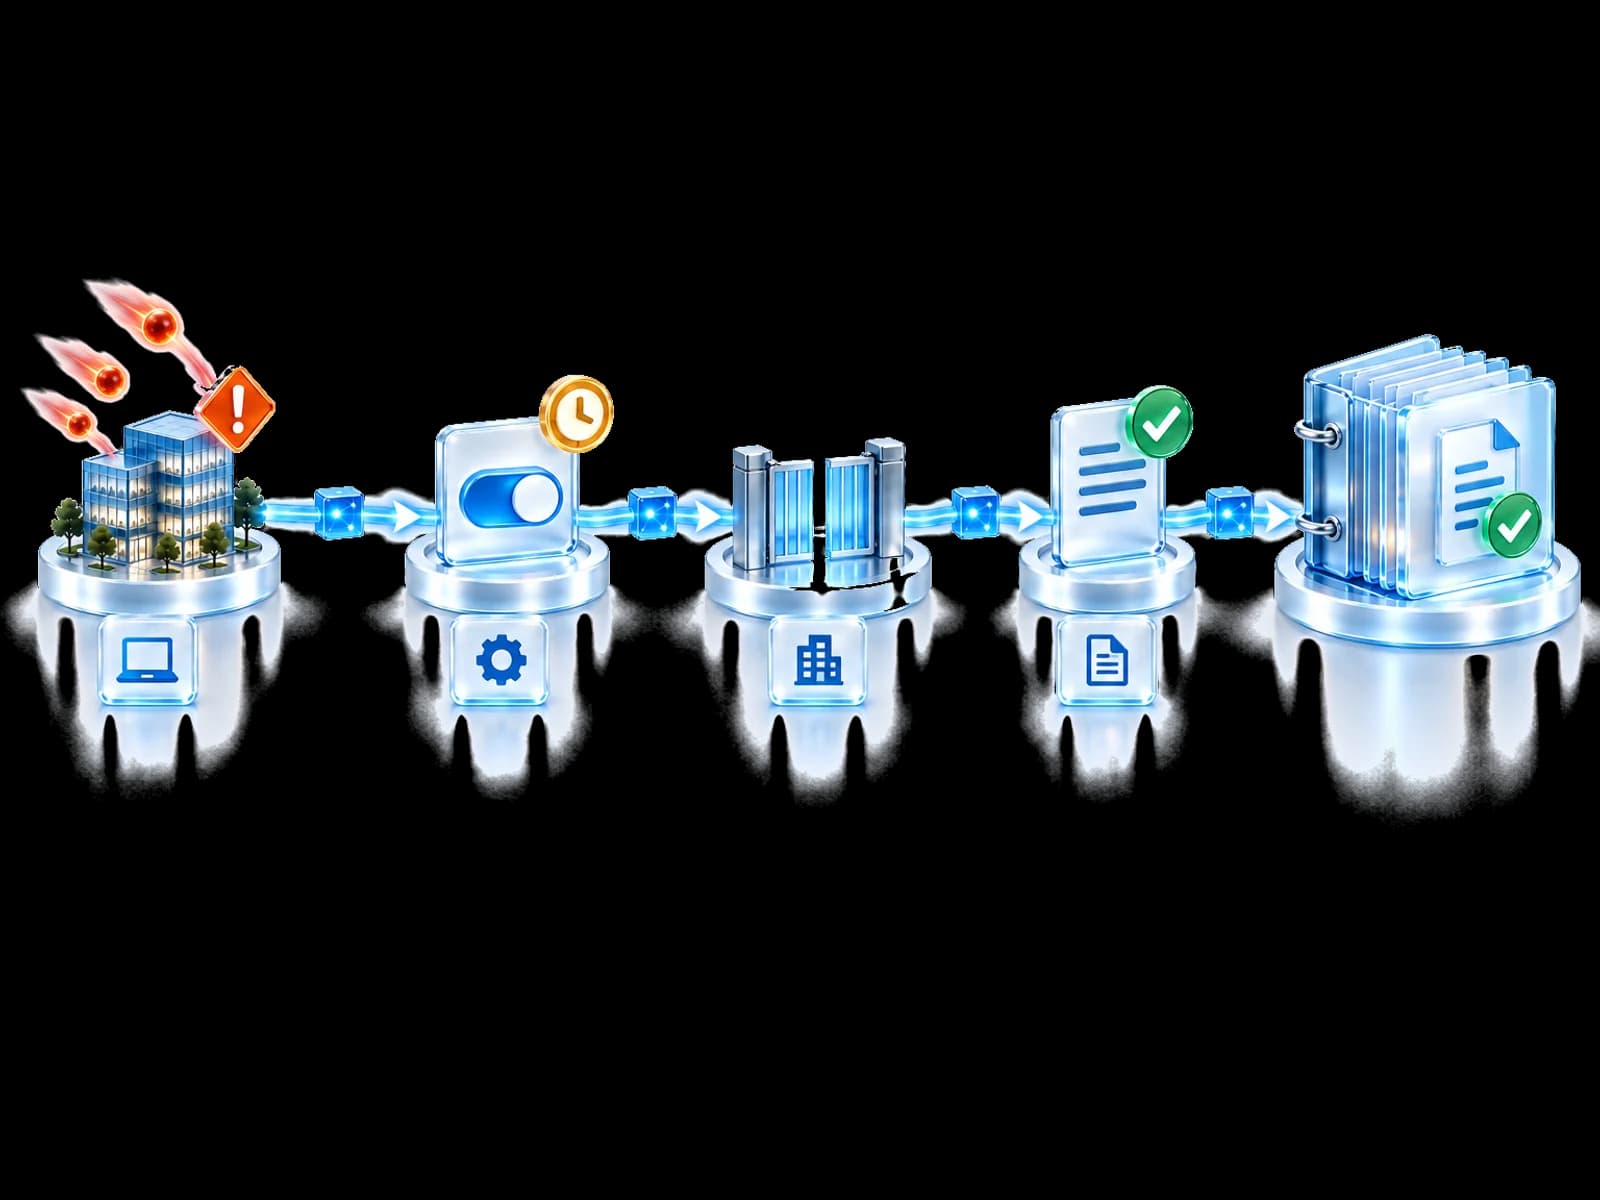
- 1
Rilevare
I segnali degli strumenti collegati e della community rivelano una minaccia.
- 2
Valutare
La scoperta viene convalidata e se ne verifica la pertinenza.
- 3
Approvare
La tua policy o una persona autorizzata decide la risposta.
- 4
Agire
Le azioni ammesse passano dai tuoi controlli esistenti.
- 5
Registrare
Prove, motivazione ed esito vengono conservati per la verifica.
Prove per la tua verifica
Sapere cosa puoi dimostrare e cosa resta da fare.
Seleziona un'area NIS2 per vedere cosa UnifiedONE ti aiuta a dimostrare e cosa resta al tuo team.
Seleziona un'area
Control Fabric registra la baseline di configurazione, le derive e le correzioni negli ambienti collegati.
Questa è una guida per organizzare le prove. Non è consulenza legale né una valutazione di conformità.
Valore per l'impresa
Meno affanno. Più fiducia.
Prove sempre aggiornate supportano ogni verifica, audit e confronto con il management.
Registri pronti per la verifica
Decisioni, approvazioni ed esiti restano insieme mentre il lavoro avviene.
Una fonte per più framework
Le stesse prove possono supportare le discussioni su NIS2, DORA e GDPR.
Visibilità per il management
Board-Ready Evidence trasforma i registri operativi in report chiari.
Pensato per le aspettative europee
Sviluppato in Europa e progettato secondo le aspettative europee sulla privacy.
Crea il tuo account e inizia l’onboarding guidato.
Confini chiari
Le prove supportano la conformità. Non la certificano.
Gli obblighi NIS2 dipendono da settore, dimensione e legge nazionale. I tuoi team legale e di sicurezza restano responsabili delle conclusioni.
Scopri Board-Ready EvidenceNessuna consulenza legale
UnifiedONE non decide se NIS2 si applica a te e non interpreta la legge nazionale.
Nessun bollino di conformità
I registri supportano la tua verifica. Da soli non stabiliscono la conformità.
Nessuna notifica per tuo conto
Le notifiche alle autorità restano una decisione e un'azione della tua organizzazione.
Cos'è NIS2?
NIS2 è la Direttiva (UE) 2022/2555, la normativa aggiornata dell'Unione Europea sulla cybersecurity. Sostituisce la direttiva NIS del 2016 con una copertura settoriale più ampia, obblighi più stringenti di gestione del rischio e notifica degli incidenti e una responsabilità diretta dell'alta direzione.
A chi si applica NIS2?
In genere riguarda le organizzazioni medie e grandi dei settori designati, con eccezioni per alcuni piccoli fornitori critici. I fornitori possono ricevere requisiti dai clienti. Verifica la legge nazionale applicabile per definire ambito e obblighi.
NIS2 si applica alla mia azienda?
Settore, dimensioni, ruolo e legge nazionale contano tutti. Fornire un'entità soggetta a NIS2 può creare obblighi contrattuali, ma non significa di per sé che la direttiva si applichi direttamente a te. Verifica la legge nazionale e chiedi un parere legale.
Quando è entrata in vigore NIS2?
NIS2 è entrata in vigore nel gennaio 2023 e gli Stati membri dovevano recepirla entro il 17 ottobre 2024. Verifica lo stato dell'attuazione e dell'applicazione nel tuo paese per conoscere gli obblighi pertinenti.
Quali sono le sanzioni per la non conformità?
I soggetti essenziali possono essere multati fino a 10 milioni di euro o al 2 percento del fatturato annuo globale, a seconda di quale sia il valore più alto; i soggetti importanti fino a 7 milioni di euro o all'1,4 percento. La direzione può inoltre essere ritenuta personalmente responsabile.
In cosa NIS2 è diversa dalla direttiva NIS originaria?
NIS2 amplia i settori e le organizzazioni nell'ambito di applicazione, uniforma i requisiti di sicurezza e notifica in tutta l'UE, aggiunge obblighi sulla catena di fornitura e sulla responsabilità della direzione e inasprisce le sanzioni. Chiude le lacune e le incoerenze lasciate dalla prima direttiva.
Passo successivo
Inizia la tua verifica NIS2 dalle prove.
Unisciti alla community per collegare il tuo ambiente con l'onboarding guidato, oppure parlaci della tua verifica.
Crea il tuo account e inizia l’onboarding guidato.