
Verdetto per verdettoContraddittorio
Verdetti contraddittori, nessuna risposta chiara.
Il tuo team deve decidere ogni volta di quale fonte fidarsi.
Shared Defense Intelligence
UnifiedONE valuta i segnali Microsoft, l'intelligence MISP e le osservazioni della community con DCRE (Dynamic Confidence & Reputation), così il tuo team agisce su ciò che è confermato e mette da parte il resto.
Meno rumore. Decisioni più sicure.Crea il tuo account e inizia l’onboarding guidato.
Il problema
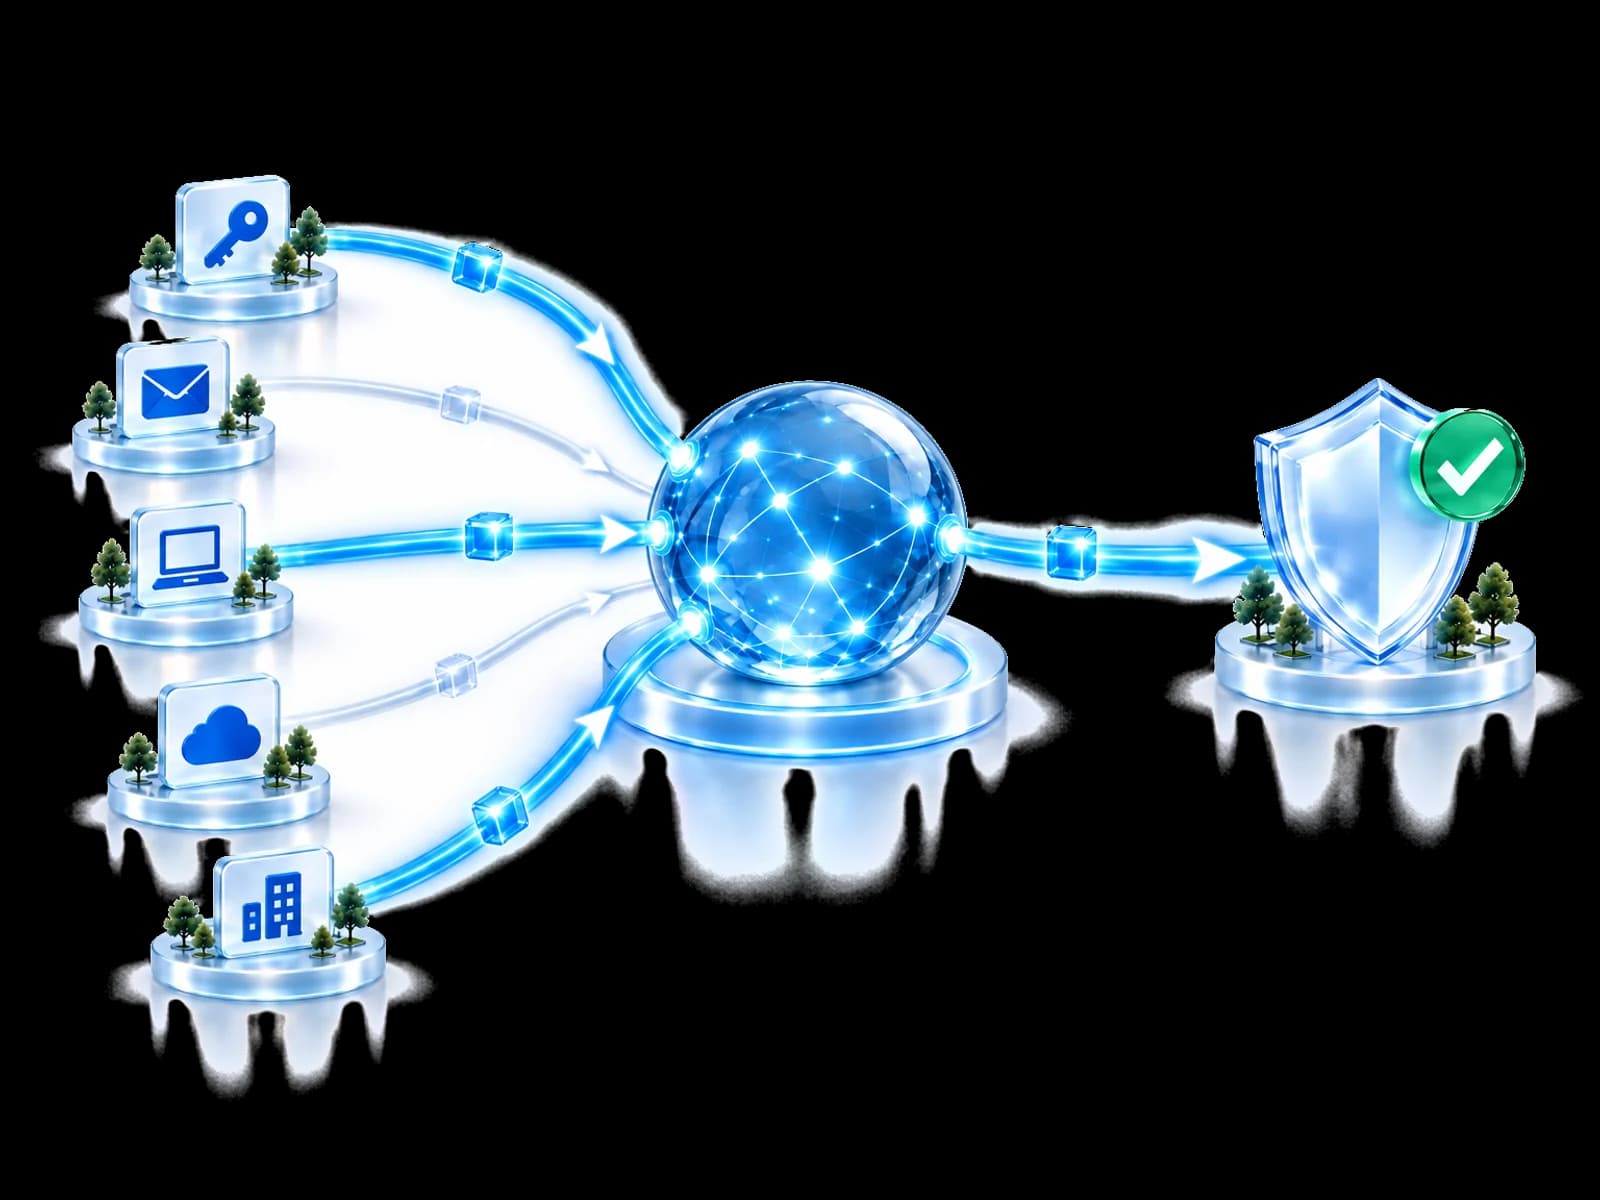
Ognuno dei tuoi strumenti di threat intelligence e dei feed dà il proprio verdetto. Trattare tutto come urgente fa perdere tempo; ignorare tutto rischia di far perdere l’attacco vero.
Il tuo team deve decidere ogni volta di quale fonte fidarsi.
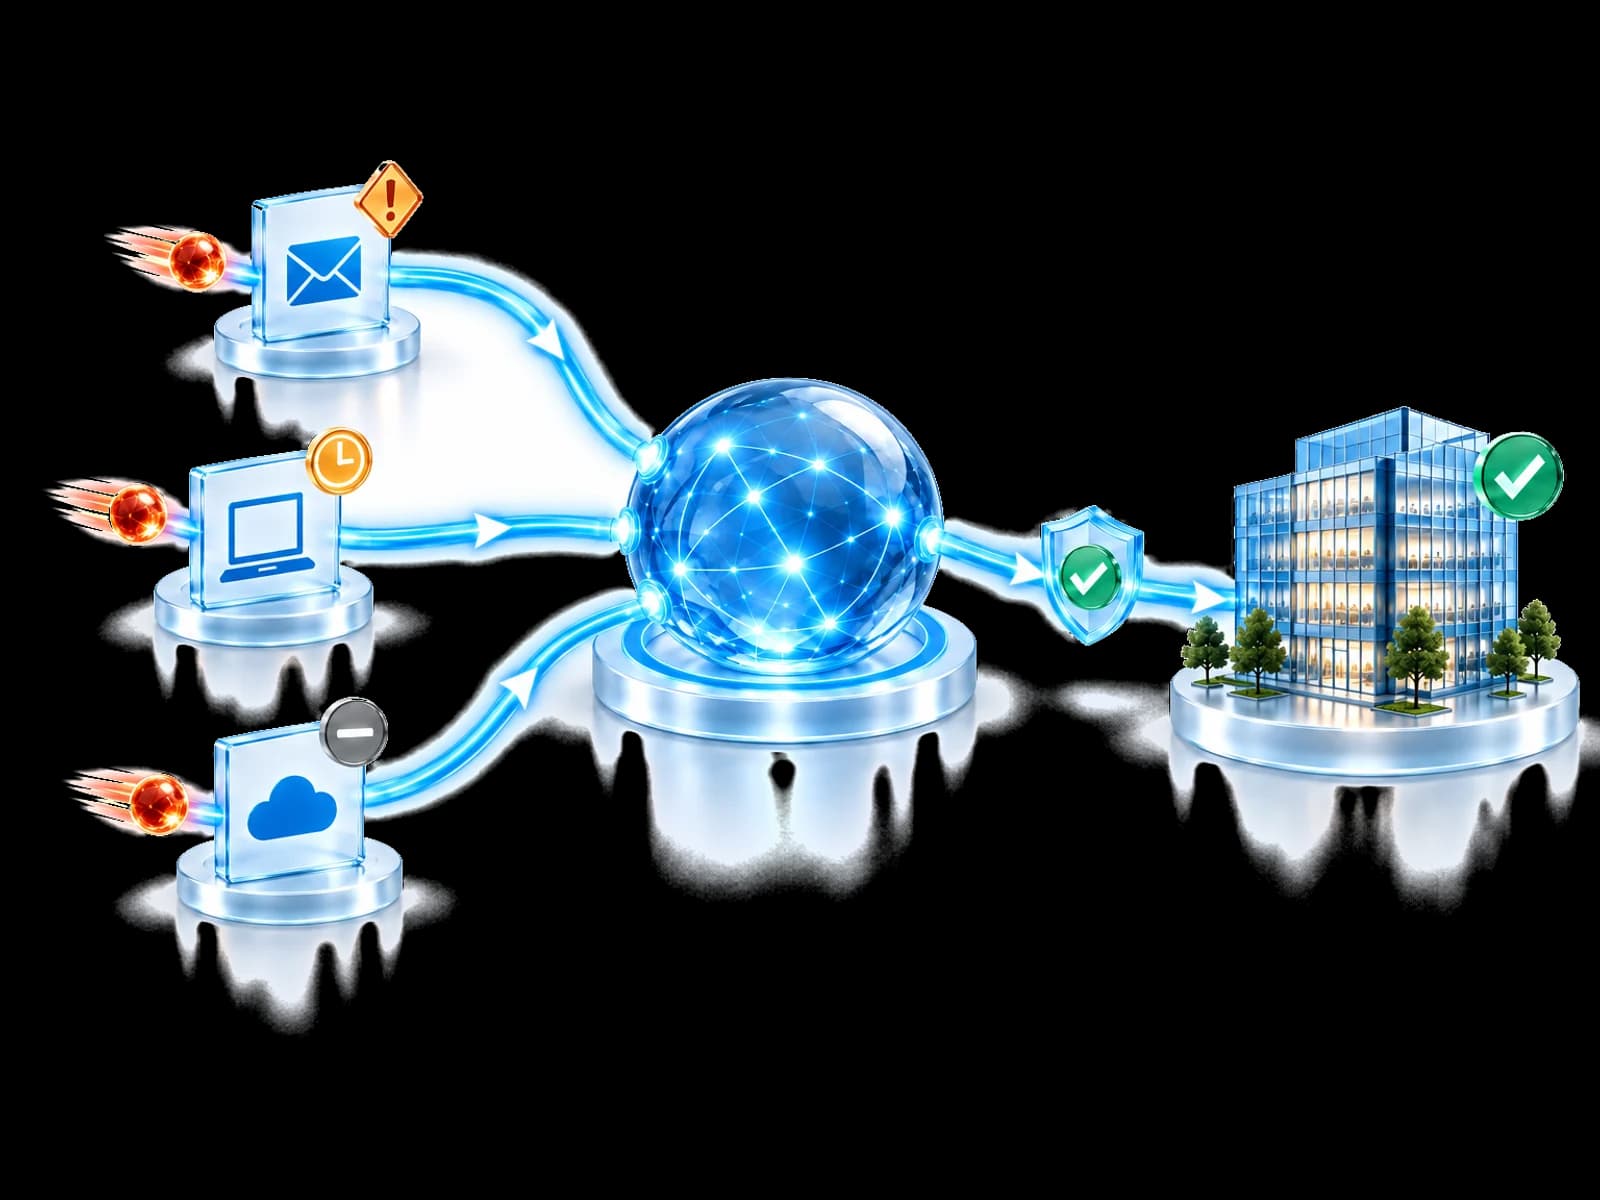
DCRE considera affidabilità, età e prove contrarie, così il consiglio mostra il perché, non solo il cosa.
Come funziona
Esamina ogni fonte per capire come cambia la valutazione. Nessuna singola osservazione determina da sola il risultato.
Questo sostiene la verifica perché è direttamente pertinente all'ambiente protetto. Resta una singola osservazione, non un verdetto finale.
Prove illustrative. Nessun record del cliente o punteggio di confidenza reale.
Cosa succede dopo
Shared Defense Intelligence trasforma i segnali in security intelligence: valida e spiega il risultato. Non applica direttamente la protezione né esegue la stessa azione ovunque.
Il risultato si applica a questo ambiente.
L'autorità locale consente il passaggio.
Un controllo collegato supportato può rispondere.
Sono presenti l'accesso e il diritto necessari.
Threat Intelligence Network correla segnali di sicurezza supportati, cyber threat intelligence esterna e osservazioni della community rispettose della privacy. Dynamic Confidence & Reputation mantiene confidenza e reputazione mentre cambiano validazione, contraddizione, attualità e tempo.
Pensato per il tuo team
Ricevi un consiglio chiaro invece di una pila di avvisi.
Usa una valutazione affidabile per tutti i clienti invece di ricontrollare ogni avviso.
Prendi decisioni coerenti con le prove di Microsoft, MISP e della community affiancate.
Vedi le prove a favore e contro prima di agire.
Domande
No, è più di un feed. Un feed offre indicatori da leggere e classificare. Come piattaforma di threat intelligence, Shared Defense Intelligence correla le fonti supportate, mantiene visibili le prove favorevoli e contraddittorie e registra perché un risultato merita una verifica.
Threat Intelligence Network acquisisce, normalizza, arricchisce e correla le osservazioni supportate. DCRE — Dynamic Confidence & Reputation mantiene confidenza e reputazione mentre cambiano sostegno indipendente, validazione, contraddizione, attualità e tempo. Sono collegati, ma non sono lo stesso componente.
Indicatori dell'attaccante rispettosi della privacy e metadati di validazione, confidenza e scadenza possono essere condivisi secondo le impostazioni di partecipazione. Nomi, utenti, credenziali, messaggi, file, record grezzi e accesso al tenant restano locali.
No. Un risultato deve essere comunque pertinente a ogni ambiente partecipante. Politica locale, permessi, controlli collegati e licenze decidono se una risposta successiva è disponibile o approvata.
Inizia l'onboarding
Collega il tuo ambiente di sicurezza e verifica cosa sostiene ogni risultato prima di valutare una risposta.
Crea il tuo account e inizia l’onboarding guidato.