
Avviso per avvisoTentativi
La risposta è un tentativo.
Senza prove collegate, si sceglie tra fare troppo poco e fare troppo.
Endpoint & Device Protection
UnifiedONE collega le prove di dispositivo, identità ed email e coordina un’azione di contenimento supportata, fino all’isolamento del dispositivo, tramite Microsoft Defender for Endpoint sui dispositivi integrati. Un altro prodotto endpoint continua a proteggere i suoi dispositivi e le integrazioni con altri vendor endpoint sono previste.
Contieni la minaccia. Le persone continuano a lavorare.Crea il tuo account e inizia l’onboarding guidato.
Il problema
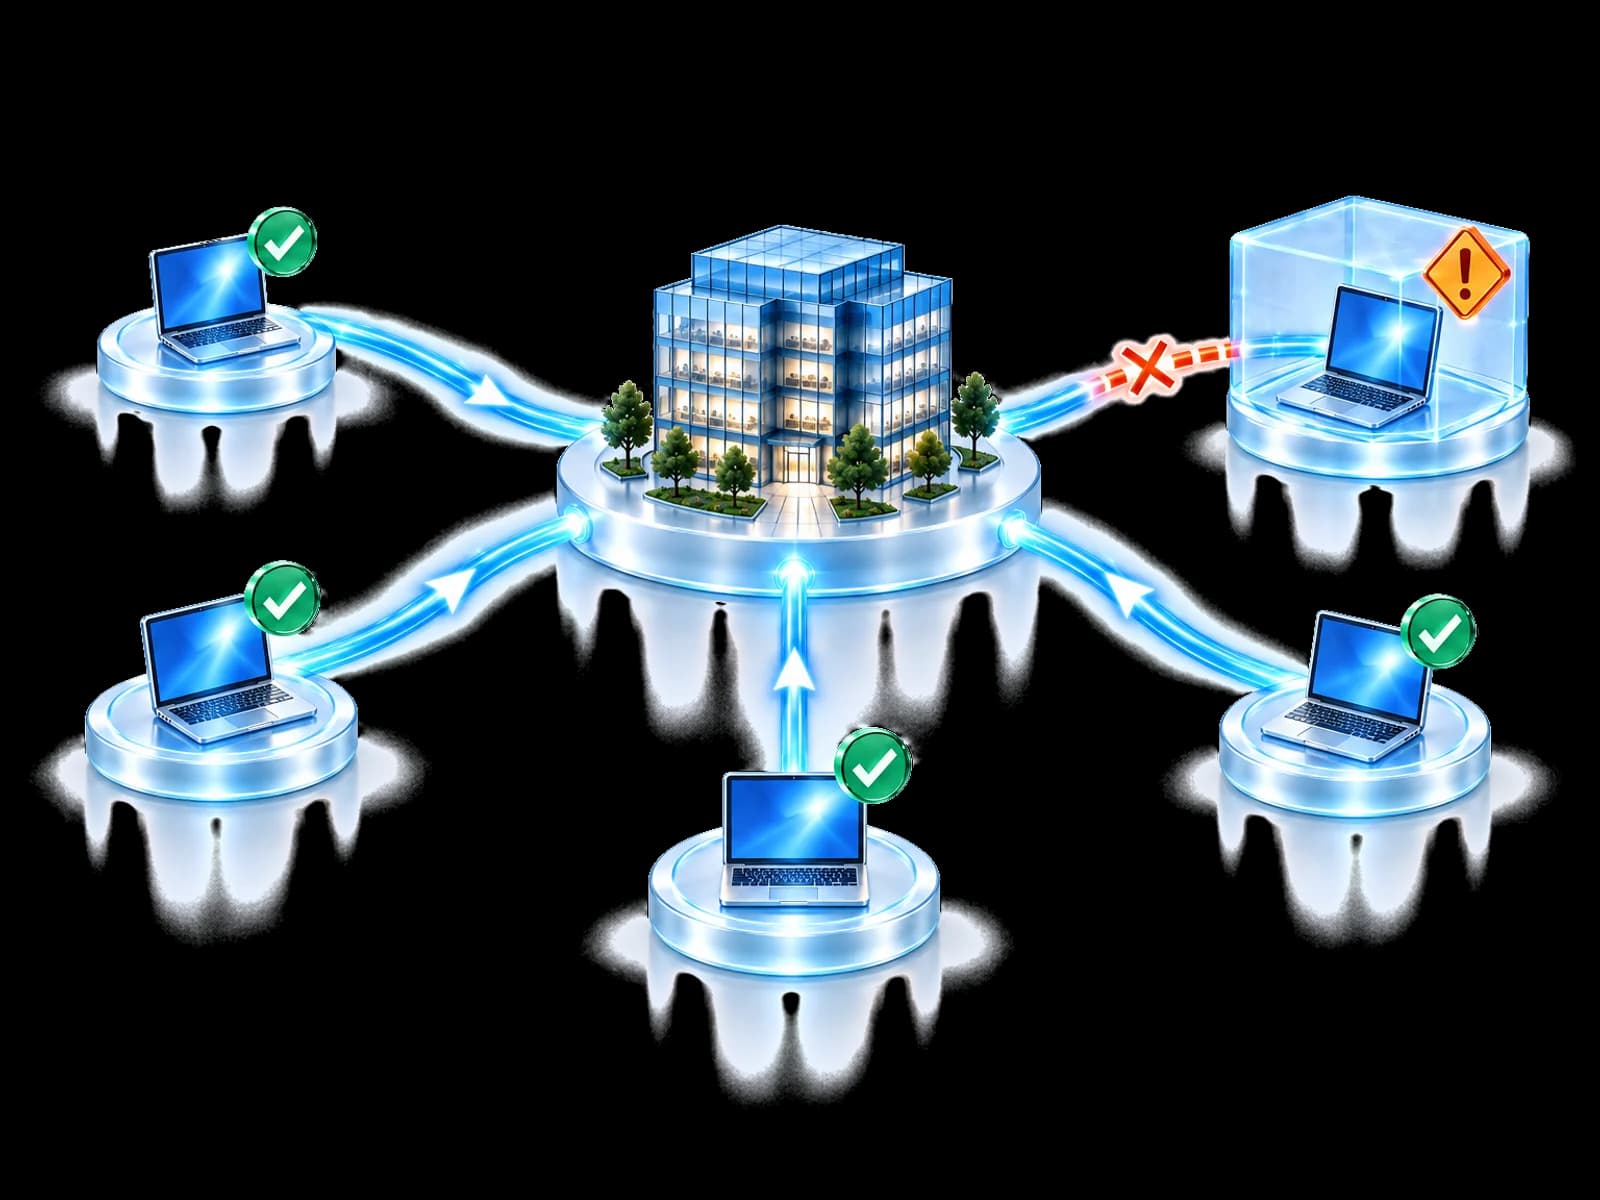
Un singolo avviso endpoint raramente racconta tutta la storia. I team aspettano e rischiano la diffusione, oppure scollegano del tutto il dispositivo e fermano il lavoro.
Senza prove collegate, si sceglie tra fare troppo poco e fare troppo.
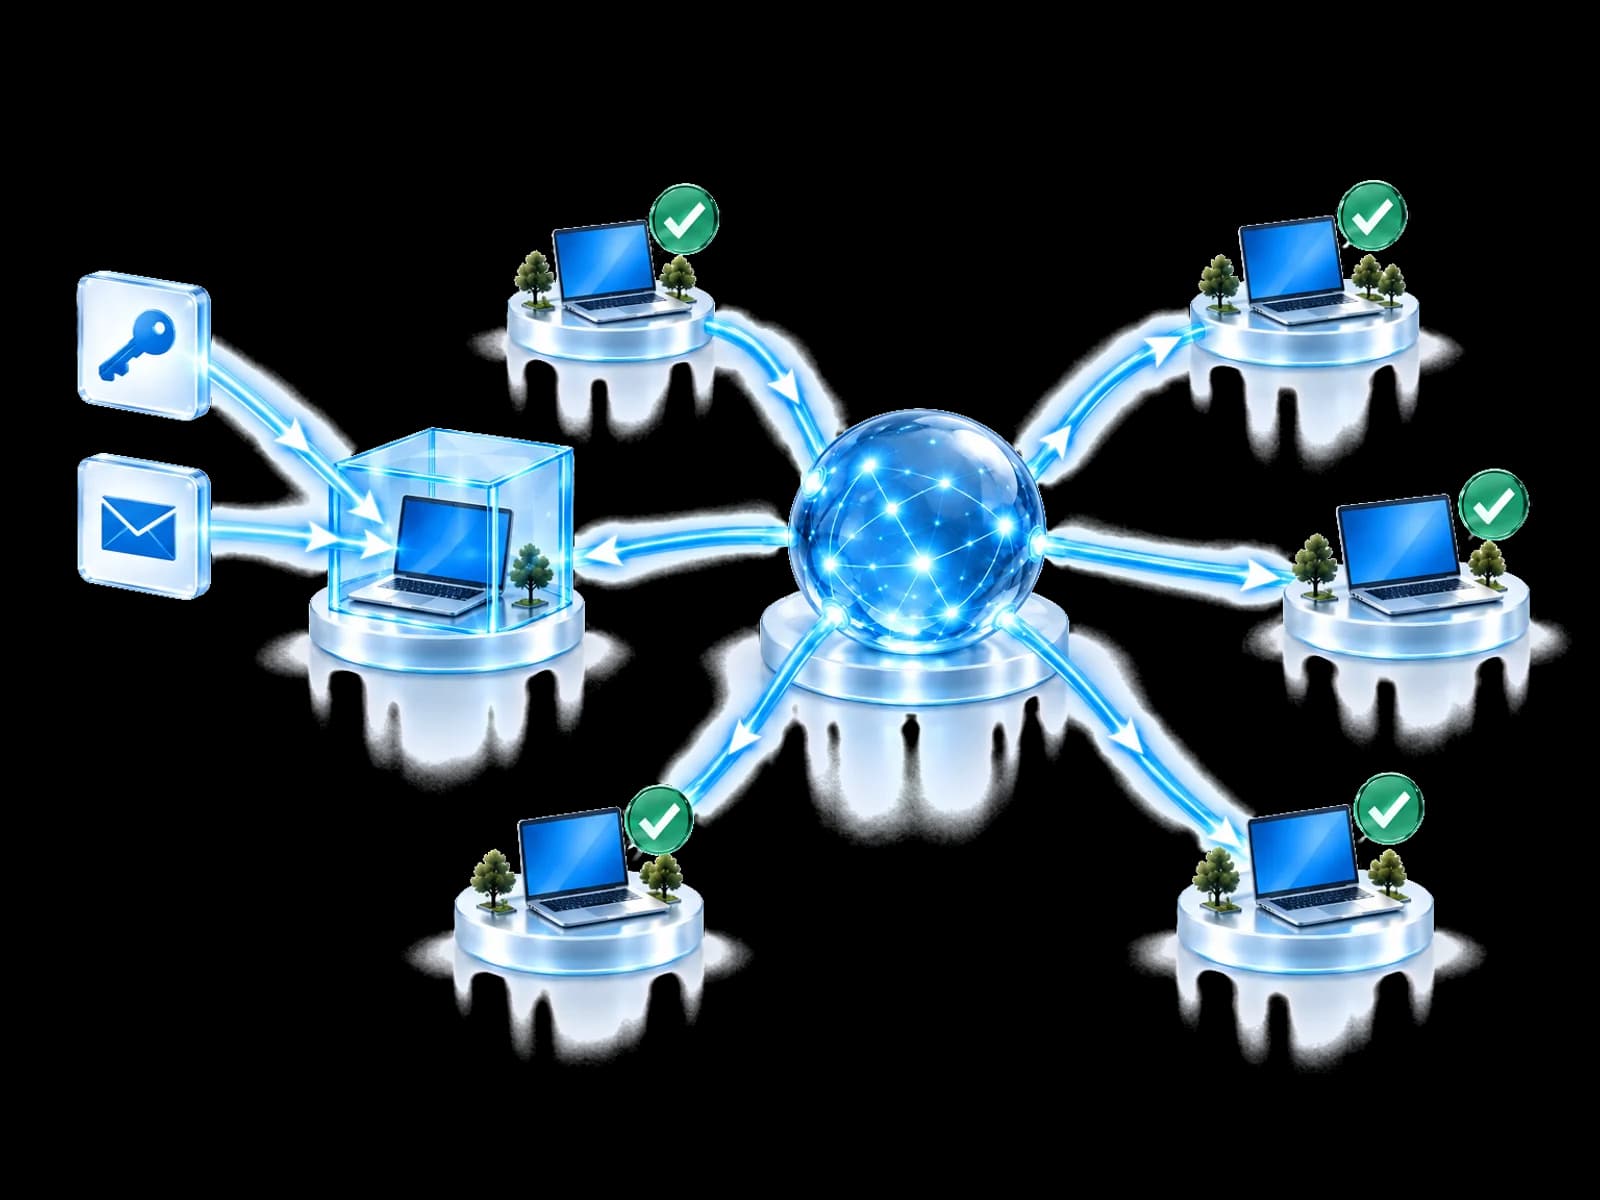
UnifiedONE valuta le prove combinate, propone il livello di contenimento consentito dalla tua policy e verifica il riscontro di Microsoft Defender for Endpoint.
Livello di contenimento
Il livello scelto deve rispettare le evidenze, l'autorità locale e il controllo endpoint disponibile.
Risultato: una persona può scegliere il passaggio approvato successivo.
Leggi il risultato
Il riscontro del provider rende visibili risultati parziali, ritardati e non verificati, mantenendo privati i dati del dispositivo.
L'accettazione della richiesta da parte del provider non dimostra che il dispositivo abbia raggiunto lo stato previsto.
La conoscenza difensiva può viaggiare. I record del dispositivo no.Indicatori di attacco validati possono aiutare la protezione senza condividere un dispositivo cliente o un'indagine.
Le azioni endpoint restano soggette a policy locali, autorizzazioni, licenze, raggiungibilità del dispositivo e capacità documentate del provider.
Pensato per il tuo team
Ferma rapidamente un portatile infetto senza un team di sicurezza interno.
Applica un contenimento coerente sui dispositivi dei clienti, con l’approvazione di ciascuno.
Contieni le minacce sui dispositivi critici senza bloccare interi reparti.
Scegli il contenimento con prove di dispositivo, identità ed email affiancate.
Domande frequenti
UnifiedONE non scansiona file né memoria, non rileva malware e non installa agenti sul dispositivo. Microsoft Defender for Endpoint è già integrato in UnifiedONE: dove è presente, Endpoint & Device Protection correla i suoi rilevamenti con prove di identità, e-mail e community, decide quale livello di contenimento le prove giustificano e coordina quell'azione tramite Defender for Endpoint. Se usi un altro prodotto endpoint, tienilo; le integrazioni con altri vendor endpoint sono previste nella nostra roadmap multi-vendor.
Il contenimento è una scala, non un interruttore. Raccogliere prove non costa nulla all'utente. Bloccare un payload ferma un programma. Limitare l'identità collegata costa un nuovo accesso. Isolare il dispositivo da internet ferma posta e web. L'isolamento totale ferma la macchina. UnifiedONE è progettato per scegliere il gradino più basso che tenga l'attacco e per registrare perché quelli superiori non sono stati usati, perché qualcuno deve pagarli.
No. Tenete il vostro prodotto endpoint, di qualunque marca sia. Microsoft Defender for Endpoint è già integrato: le azioni sui dispositivi passano da lì, sui dispositivi integrati dove è presente. Le integrazioni con altri vendor endpoint sono previste nella nostra roadmap multi-vendor; oggi UnifiedONE non invia loro azioni. Quando un controllo o una licenza manca, il limite viene mostrato e non nascosto dietro un risultato che sembra riuscito.
Solo se lo decidete voi. L'autonomia si imposta per azione. In Observe sul dispositivo non cambia nulla. In Assist approva una persona con nome. In Act solo i gradini che avete approvato possono eseguirsi da soli, e i dispositivi possono essere marcati perché i gradini invasivi richiedano sempre prima una persona.
Viene riportato come in attesa, non come contenuto. Un comando che non può arrivare non è arrivato. Dove le prove lo consentono il contenimento può essere dimensionato in altro modo, perché revocare le sessioni di un'identità non richiede che il portatile sia acceso.
No. Cancellazione, reinstallazione e ripristino non fanno parte di questo, e UnifiedONE non legge il contenuto dei file dei clienti. Il contenimento serve a togliere l'accesso all'attaccante, non a cancellare la macchina o a ispezionare quello che contiene.
No. Ciò che può viaggiare è la conoscenza sull'attaccante: hash di file, indirizzi malevoli, domini e URL, identificatori di campagna e metadati di affidabilità e scadenza. Nomi dei dispositivi, telemetria del dispositivo, contenuto dei file, nomi utente, nomi di clienti e tenant e prove dell'indagine non vengono condivisi tra i partecipanti.
È esattamente il caso per cui è progettato. Un solo spazio di contenimento per ogni cliente, con isolamento dei tenant e autorità del cliente preservate. Un MSP vede quali tenant possono davvero contenere un dispositivo, quali richiedono prima un'approvazione e a quali manca la capacità o la licenza, senza aprire una console per cliente.
Si parte da qui
Scoprite come UnifiedONE è progettato per trasformare un rilevamento endpoint in una decisione correlata, in un contenimento dimensionato sulle prove e in un risultato riletto invece che dato per buono.
Crea il tuo account e inizia l’onboarding guidato.