
Coda per codaScollegato
Tre code. Tre indagini.
Il legame tra gli avvisi viene trovato tardi, o mai.
SOC Commander
SOC Commander elenca gli incidenti di ogni tenant provenienti dalle fonti Microsoft collegate, apre ciascuno con i relativi avvisi e prove e consiglia le azioni di risposta supportate dai tuoi controlli collegati.
Meno avvisi da inseguire. Decisioni più rapide.Crea il tuo account e inizia l’onboarding guidato.
Il problema
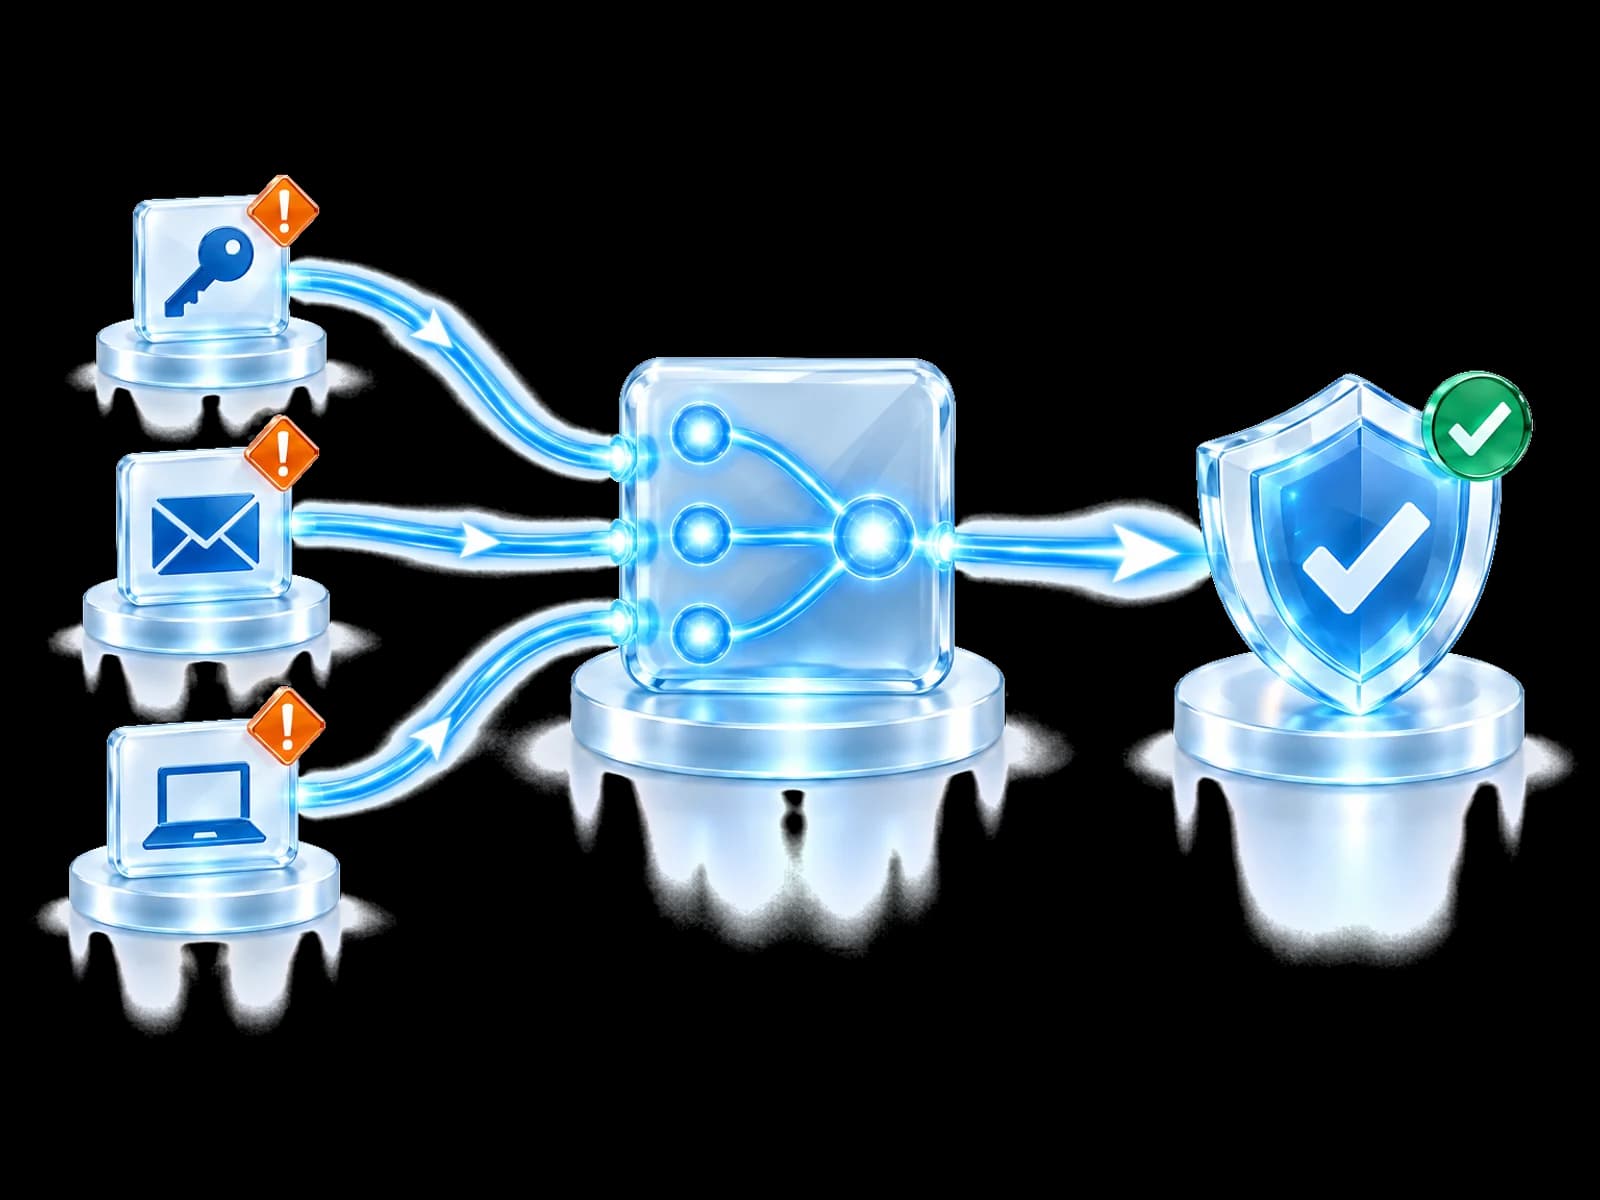
L’attività correlata arriva come avvisi separati in strumenti separati. Trovare il collegamento richiede tempo che l’attaccante sfrutta.
Il legame tra gli avvisi viene trovato tardi, o mai.
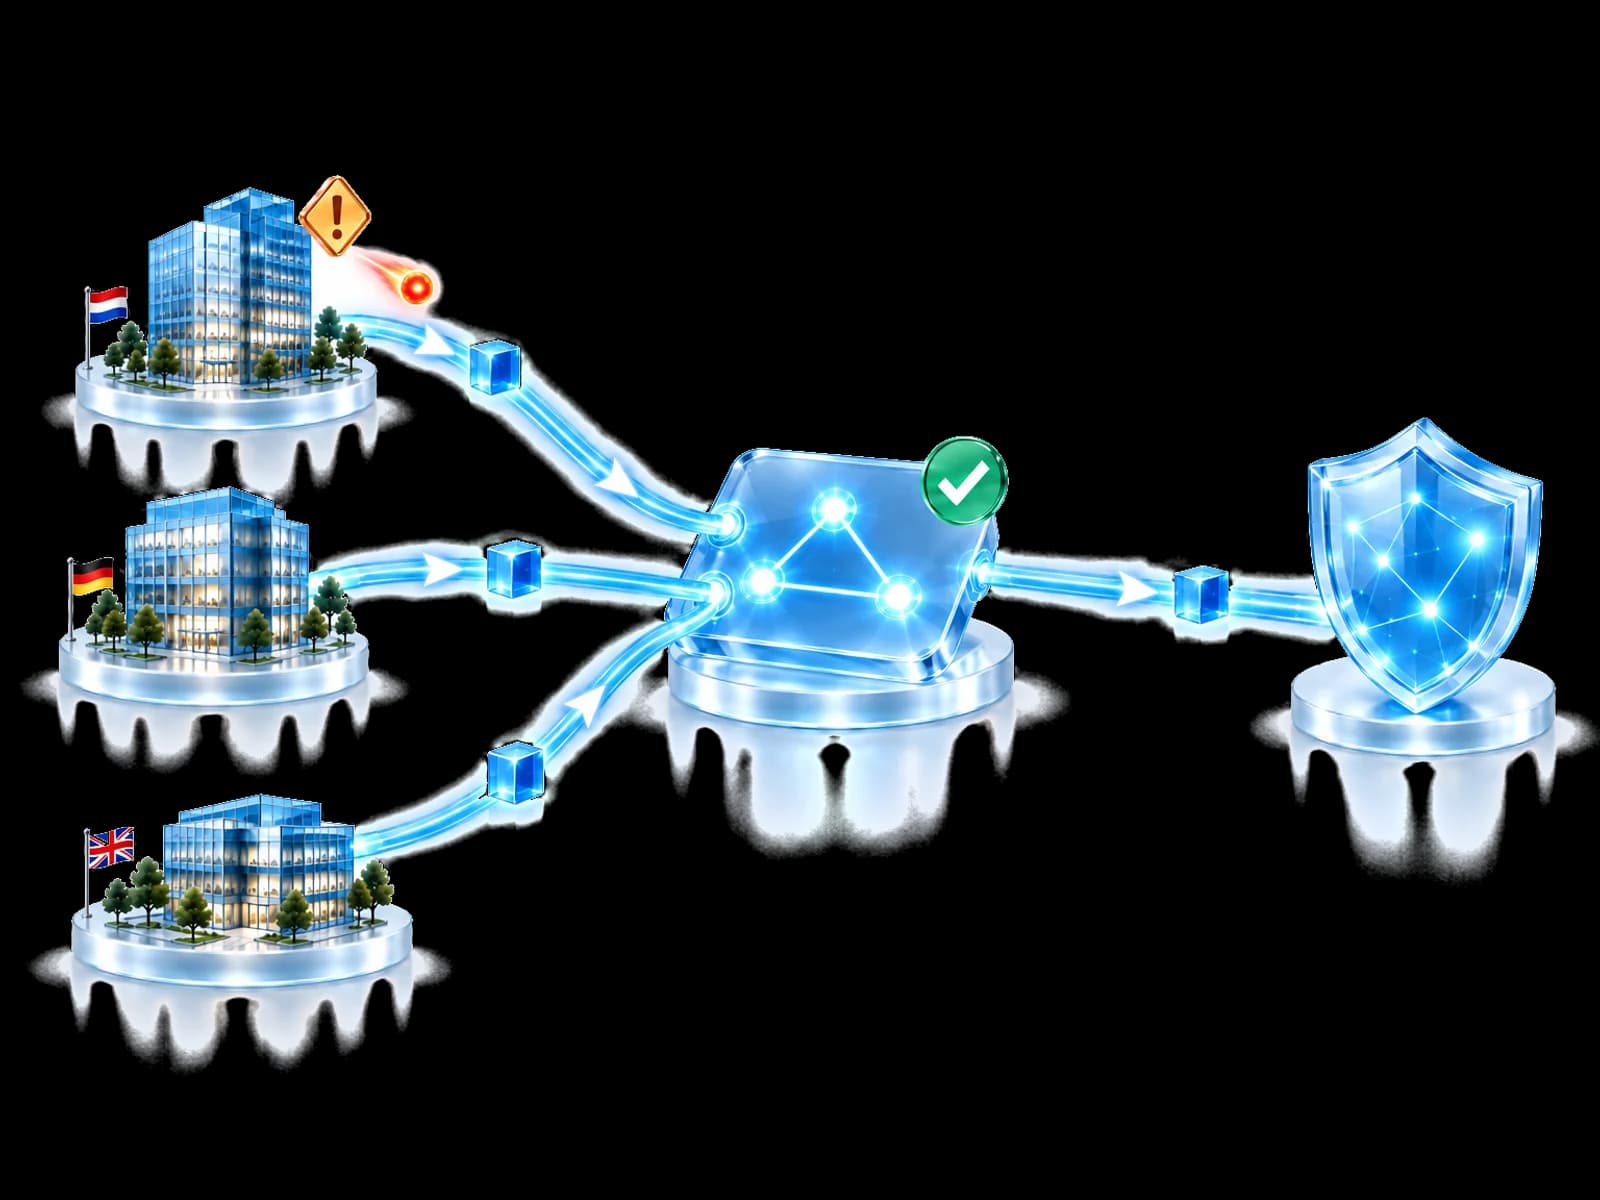
SOC Commander mostra ogni incidente con i relativi avvisi e le azioni disponibili e consigliate che i tuoi controlli supportano.
La storia dell'attacco
Apri un incidente per vedere su un'unica pagina avvisi, entità e prove correlati, con le azioni disponibili per questo tenant.
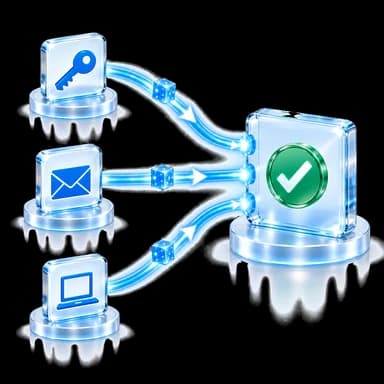
Perché è collegatoL'indirizzo di origine corrispondeva a infrastruttura che il Threat Intelligence Network aveva già validato come malevola.
Ognuna può fallire per conto suo. Quando succede, l'azione viene mostrata come non disponibile e il motivo viene indicato.
Contesto e prova
Il contesto difensivo condiviso rafforza l'indagine senza rivelare quale cliente lo ha osservato.
La conoscenza difensiva viaggia. I dati del cliente no.
Pensato per il tuo team
Vedi ogni incidente e le azioni consigliate, anche senza un SOC.
Indaga sugli incidenti di ogni cliente con un contesto difensivo condiviso. È prevista una vista SOC estesa a tutto l'MSP.
Dai a ogni team la stessa vista di ogni incidente.
Indaga sulla storia, non sulla coda degli avvisi.
Domande frequenti
È lo spazio di lavoro in cui gli incidenti di un tenant vengono indagati e gestiti. Oggi offre un elenco degli incidenti con grafici e una tabella ordinata per data, un pannello laterale dell'incidente con le azioni disponibili e consigliate, e una pagina completa dell'incidente che riunisce avvisi, identità, dispositivi, contesto della posta e threat intelligence. Prima capire, poi rispondere.
No. Microsoft fornisce telemetria e controlli di sicurezza solidi, i vostri analisti forniscono il giudizio. SOC Commander aggiunge lo strato intorno: contesto difensivo tra tenant, reputazione della community e orchestrazione della protezione. È progettato per rendere più collegato un ambiente di sicurezza esistente, non per sostituirlo.
Dipende dal vostro ambiente. Risposta su identità, endpoint e posta sono descritte come categorie di proposito, perché ogni azione dipende dall'autorità del tenant, dai permessi dell'analista, dalla capacità che il provider collegato offre davvero, dalle licenze necessarie e dalle vostre regole di approvazione e audit. Quando un'azione non può essere eseguita, SOC Commander la mostra come non disponibile e ne indica il motivo.
No. SOC Commander consiglia azioni per ogni incidente. L'analista esamina comunque le prove, decide comunque una persona e la risposta passa comunque per ogni condizione di governo. Non c'è indagine autonoma né risposta autonoma.
No. Alla community si può chiedere se un indicatore è già stato osservato e come è cambiata la sua reputazione. Nomi dei clienti, identità dei tenant, utenti coinvolti, caselle, file e dettagli dell'indagine non viaggiano mai. Si condivide la lezione difensiva, non l'ambiente da cui arriva.
No. SOC Commander indaga l'attività e coordina la risposta governata. La distribuzione delle patch e la correzione delle vulnerabilità oggi non sono funzioni di SOC Commander, e nulla in questa pagina le descrive come tali.
Front Gate Protection è preventivo. Aiuta a fermare le minacce convalidate all'ingresso. SOC Commander è operativo. Subentra quando l'attività è già dentro l'ambiente e qualcuno deve capirla, decidere che cosa fare e confermare che ha funzionato.
SOC Commander attualmente supporta l'analisi degli incidenti all'interno di ogni tenant. Il contesto difensivo condiviso aiuta gli analisti a valutare le scoperte. È prevista una vista SOC unica per i clienti di un MSP.
Si comincia qui
Scoprite come SOC Commander collega attività del tenant, conoscenza difensiva e risposta governata in un unico spazio di indagine.
Crea il tuo account e inizia l’onboarding guidato.