
Messaggio per messaggioLavoro ripetuto
Ogni copia diventa una nuova indagine.
Il tuo team gestisce un messaggio mentre i messaggi correlati continuano ad arrivare.
Email Threat Response
UnifiedONE collega un messaggio segnalato o rilevato al resto della sua campagna e, una volta approvata l'azione, blocca mittente, dominio, URL e allegati tramite Exchange Online, in base ai tuoi servizi Microsoft e alle licenze.
Trova tutta la campagna. Bloccala una volta sola.Crea il tuo account e inizia l’onboarding guidato.
Il problema
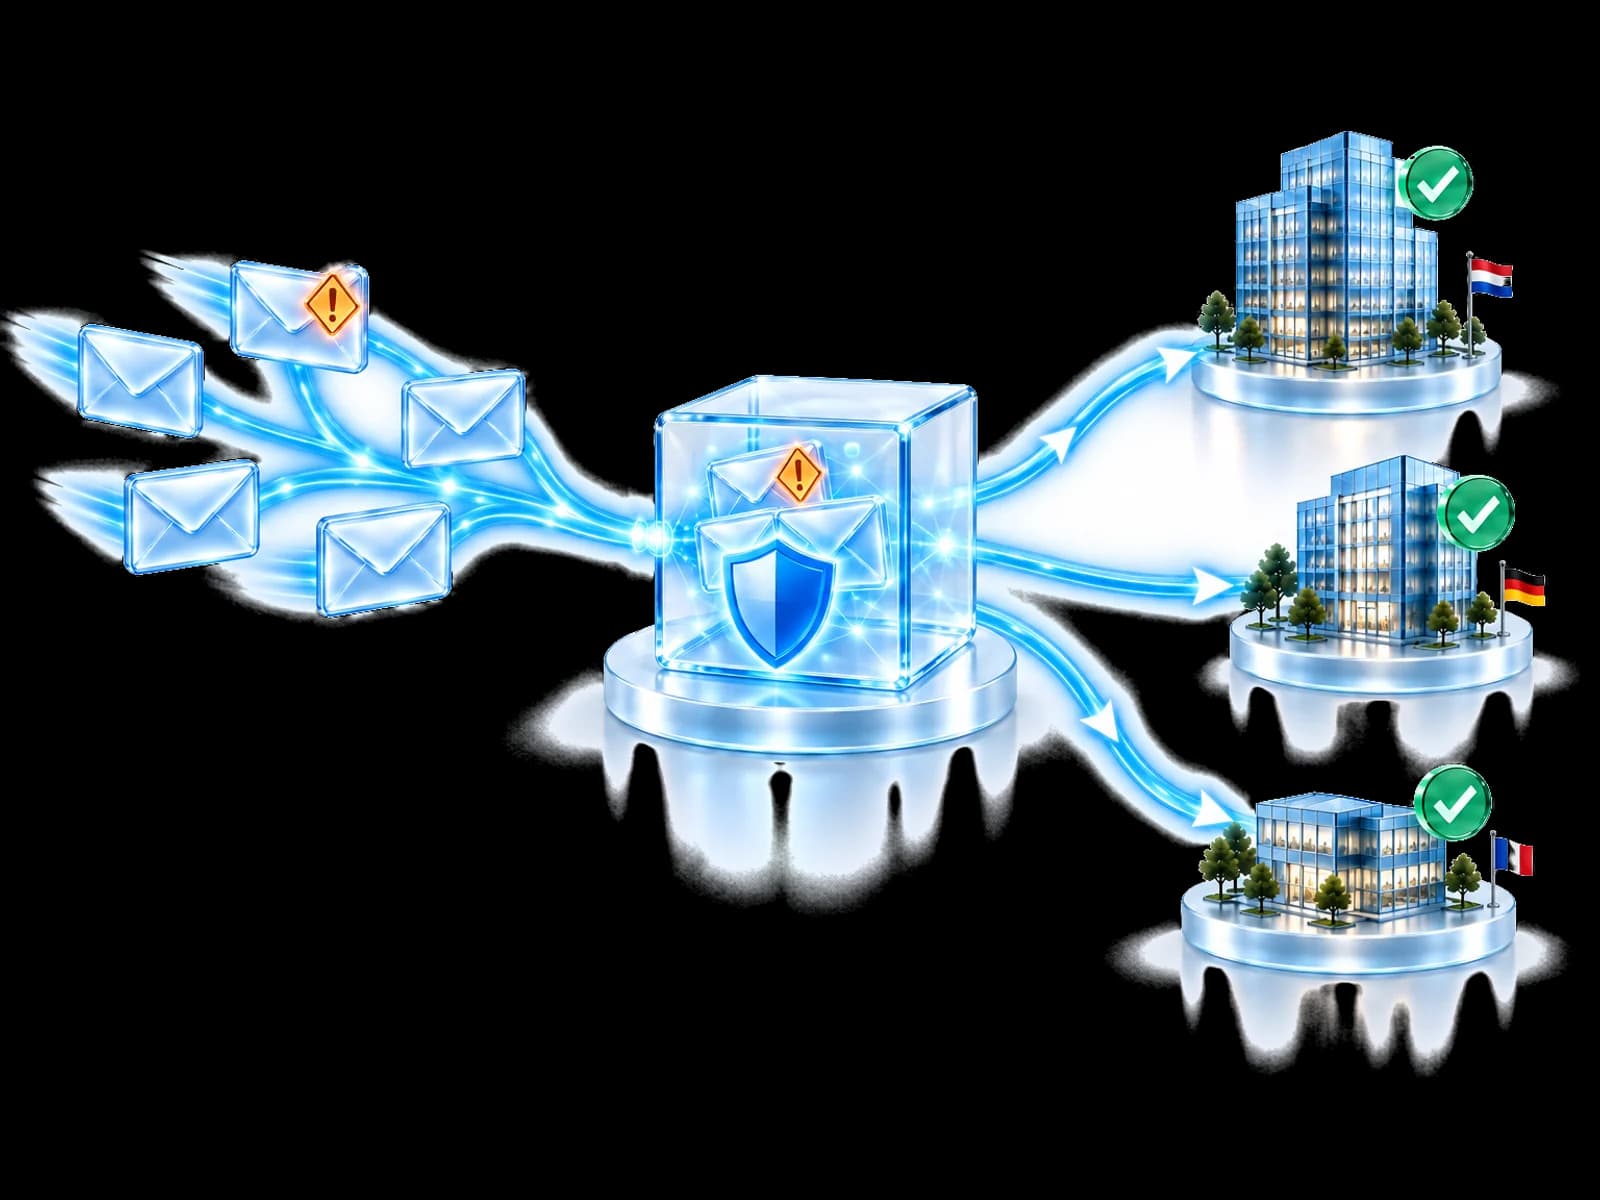
Gli attaccanti inviano la stessa esca a molte persone con piccole variazioni. Se ogni messaggio viene gestito da solo, la stessa esca continua ad arrivare e lo stesso lavoro si ripete.
Il tuo team gestisce un messaggio mentre i messaggi correlati continuano ad arrivare.
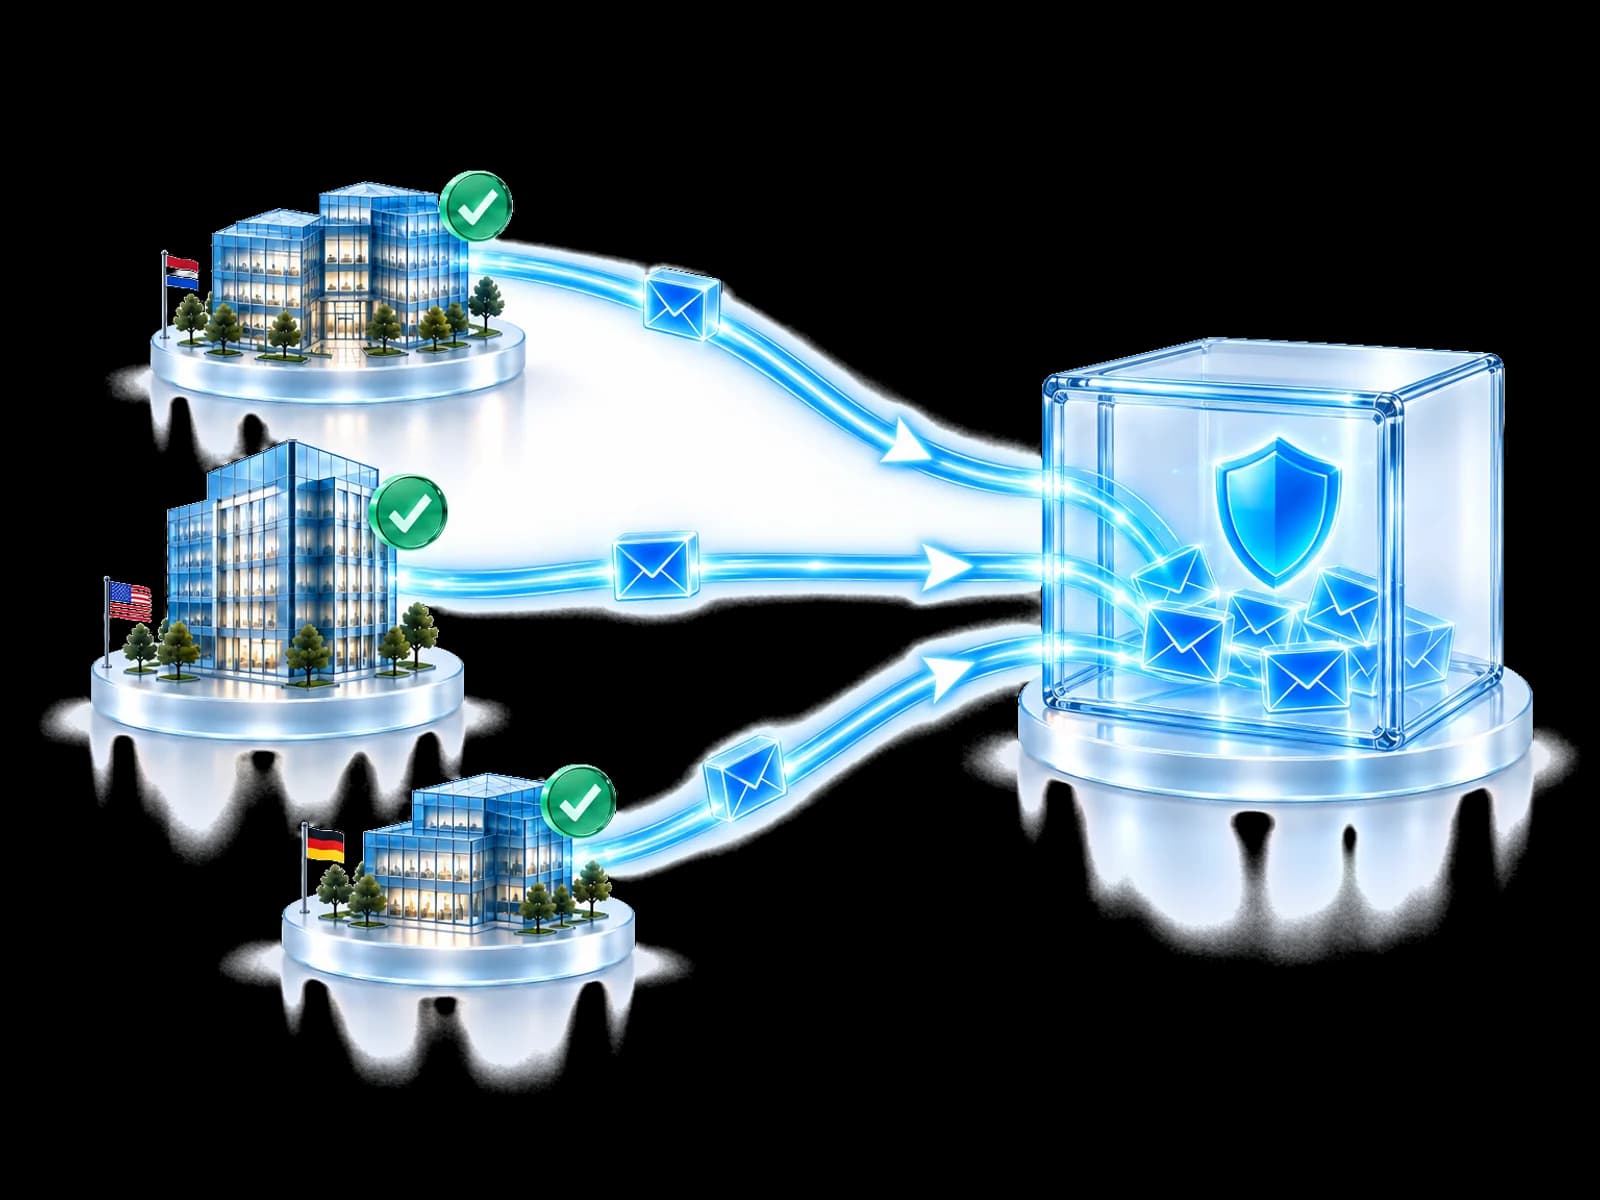
Le prove comuni su mittente, link e allegato raggruppano i messaggi, così un solo blocco approvato può coprire mittente, dominio, URL e allegati che stanno dietro quei messaggi.
Dal messaggio alla campagna
Le prove su mittente, URL e allegato possono collegare un messaggio consegnato a un gruppo delimitato di messaggi correlati.
Le prove raggruppano i messaggi prima che venga proposta una risposta.
Solo messaggi concettuali. Non vengono mostrati contenuti della casella, identità del destinatario o record del cliente.
Risposta alla campagna
L'esame trattiene la campagna in attesa di una decisione. Un blocco ferma mittente, dominio, URL e allegati tramite Exchange Online quando l'autorità locale lo consente. La rimozione delle copie consegnate non è ancora disponibile.
Risultato: un operatore può scegliere la prossima destinazione approvata.
L'accettazione di una richiesta da parte del provider non prova che ogni messaggio correlato verrà fermato.
Una campagna validata può migliorare la protezione senza condividere le persone o i messaggi coinvolti.
Può viaggiare Indicatori validati dell'attaccante e metadati di confidenza.
Resta privato Contenuto della casella, allegati, identità e prove dell'indagine.
Le azioni restano condizionate da politica locale, autorizzazioni, licenze e capacità documentata del provider collegato.
Pensato per il tuo team
Gestisci un’ondata di phishing senza uno specialista di sicurezza interno.
Analizza una campagna una volta e vedi quali clienti ha raggiunto.
Coordina i blocchi tra le unità di business con approvazione locale.
Passa da un’email segnalata all’intera campagna in un’unica vista.
Domande frequenti
È il lavoro che comincia dopo che un messaggio malevolo è stato rilevato o consegnato. Comprende correlare il messaggio in una campagna, bloccare mittente, dominio, URL e allegati per aiutare a fermare i messaggi correlati, e contenere le conseguenze sull'identità di un clic. Email Threat Response è lo strato di risposta di UnifiedONE per questo lavoro. La rimozione delle copie già consegnate non è ancora disponibile.
No. Mantieni la sicurezza email che hai acquistato: continua a occuparsi del rilevamento. Per i tenant Microsoft 365 collegati, Email Threat Response aggiunge la correlazione delle campagne, blocchi governati tramite Exchange Online e il passaggio alla risposta sulle identità. È uno strato di risposta accanto alla tua sicurezza email, non un secondo prodotto di sicurezza email.
No. Al momento la rimozione dei messaggi consegnati non è disponibile, perché l'interfaccia Microsoft da cui dipende è ancora in beta. Oggi Email Threat Response blocca mittente, dominio, URL e allegati tramite Exchange Online, e questo aiuta a fermare altri messaggi della stessa campagna. Ogni blocco dipende dai servizi Microsoft, dai permessi e dalla configurazione del tenant. Dove un'azione non è disponibile, il limite viene mostrato e nominato invece di essere presentato come un'azione completata.
No. Un clic malevolo confermato conserva il contesto di campagna, messaggio e utente e lo passa a Identity Protection e a SOC Commander. Dove la vostra politica, la vostra autorità e la capacità disponibile lo consentono, UnifiedONE può poi coordinare azioni come la revoca della sessione o un flusso sulla password. Nulla parte da solo se non avete configurato quel tipo di azione, e in modalità Assist approva una persona autorizzata.
No. Ciò che può viaggiare è conoscenza sull'attaccante: indirizzi di mittenti malevoli, domini di invio, link, hash di allegati, identificatori di campagna validati e i metadati di confidenza e scadenza associati. Il contenuto delle caselle, il corpo dei messaggi, gli allegati, i nomi dei destinatari, le identità di clienti e tenant, le prove dell'indagine e i registri grezzi dei messaggi non vengono condivisi tra i partecipanti.
Una campagna si indaga una volta, con una vista sui clienti coinvolti invece di ripartire da zero in ogni ambiente. Indagine, blocchi e reportistica stanno in un solo flusso di lavoro. Vedi quali ambienti sono protetti, quali attendono un'approvazione e a quali manca la capacità o la licenza che un'azione richiede. Le scoperte dell'analista possono estendersi ad altri ambienti partecipanti eleggibili, e il cliente riceve la prova di cosa è stato rilevato e bloccato.
È proprio il caso per cui è pensato. Un'organizzazione piccola ottiene una risposta email più operativa senza costruire un flusso SOC interno, perché la correlazione della campagna e i blocchi governati sono il prodotto e non un manuale che qualcuno deve scrivere. Le organizzazioni grandi ci guadagnano il coordinamento: segnali email collegati, contesto della campagna, risposta sull'identità e azione governata in una sola storia.
Sì. Email Threat Response è incluso a partire dal piano Protezione dalle minacce. Le sue azioni email bloccano mittenti, domini, URL e allegati tramite Exchange Online. Quali azioni vengono eseguite nel tuo ambiente dipende comunque dai tuoi servizi Microsoft, dai permessi e dalla configurazione. Chiedici cosa supporta oggi il tuo ambiente.
Si comincia qui
Collega le prove della campagna a una risposta approvata, poi verifica cosa conferma il provider.
Crea il tuo account e inizia l’onboarding guidato.