Tenant per tenantLavoro ripetuto
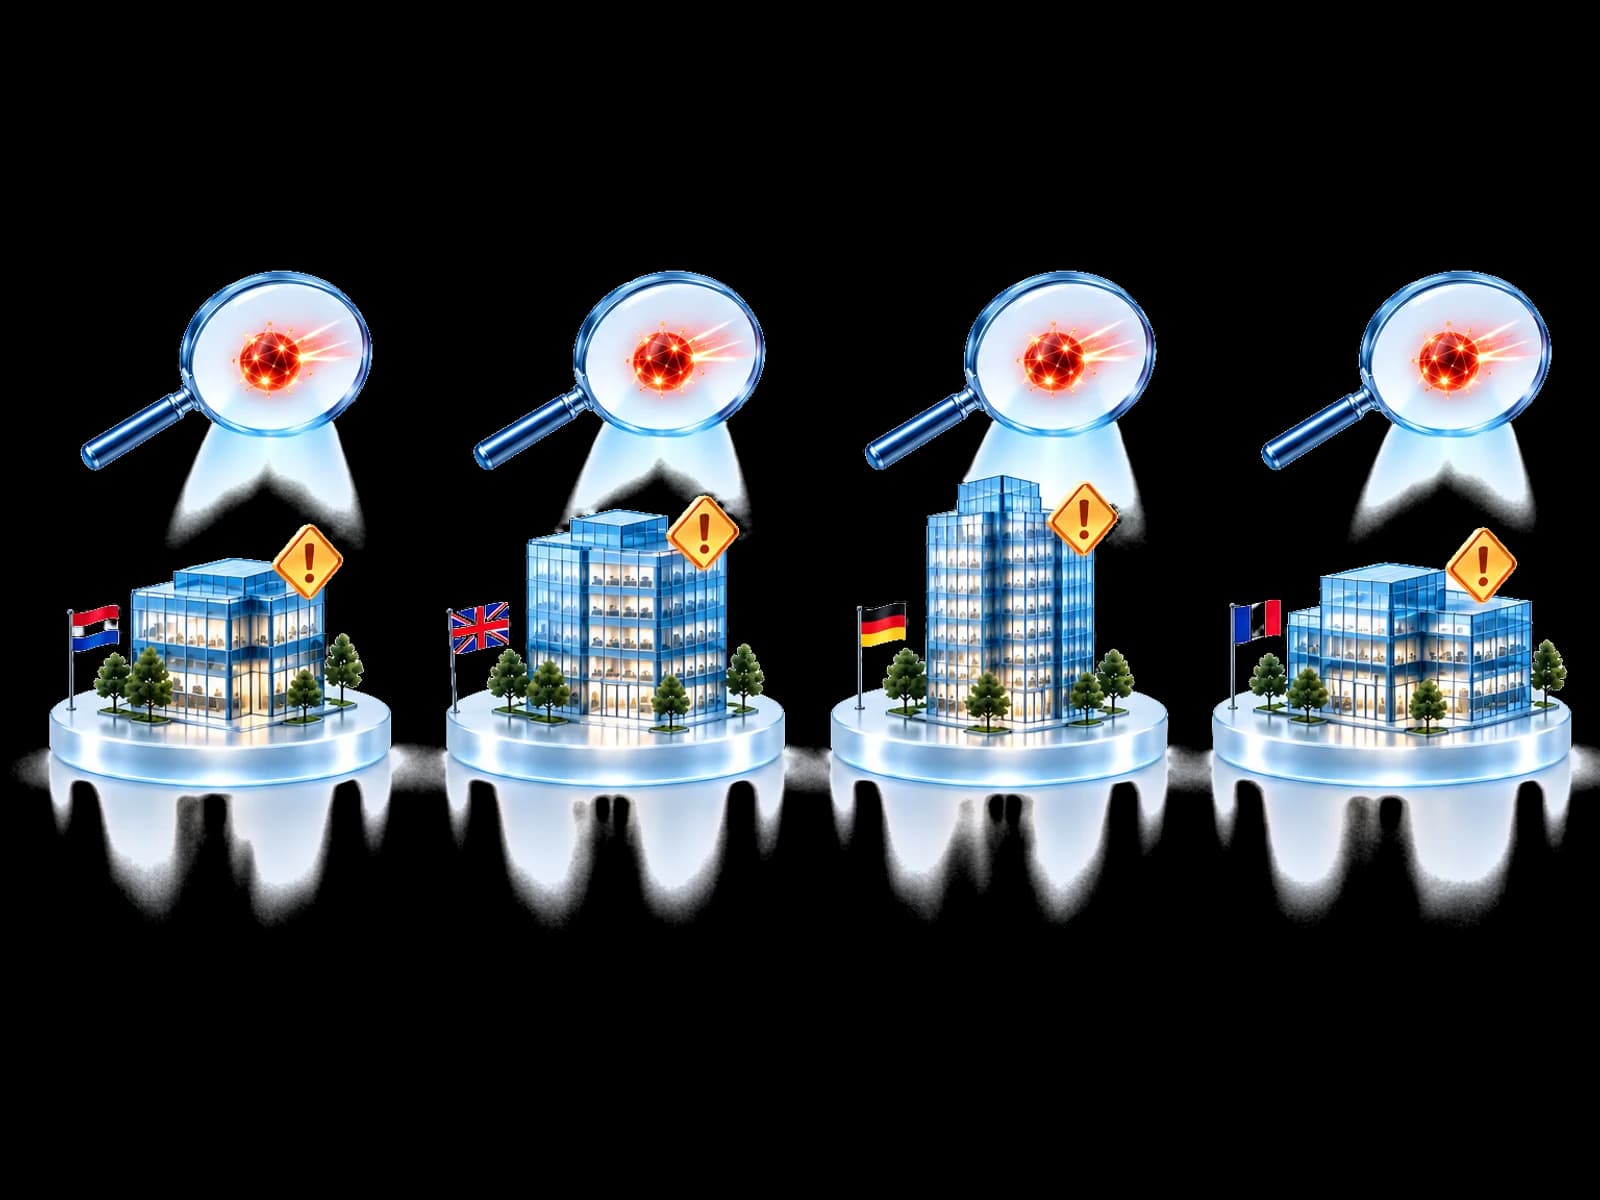
Lo stesso lavoro, tenant dopo tenant.
Ripetere l'indagine può ritardare la prossima decisione locale.
Cross-Tenant Protection
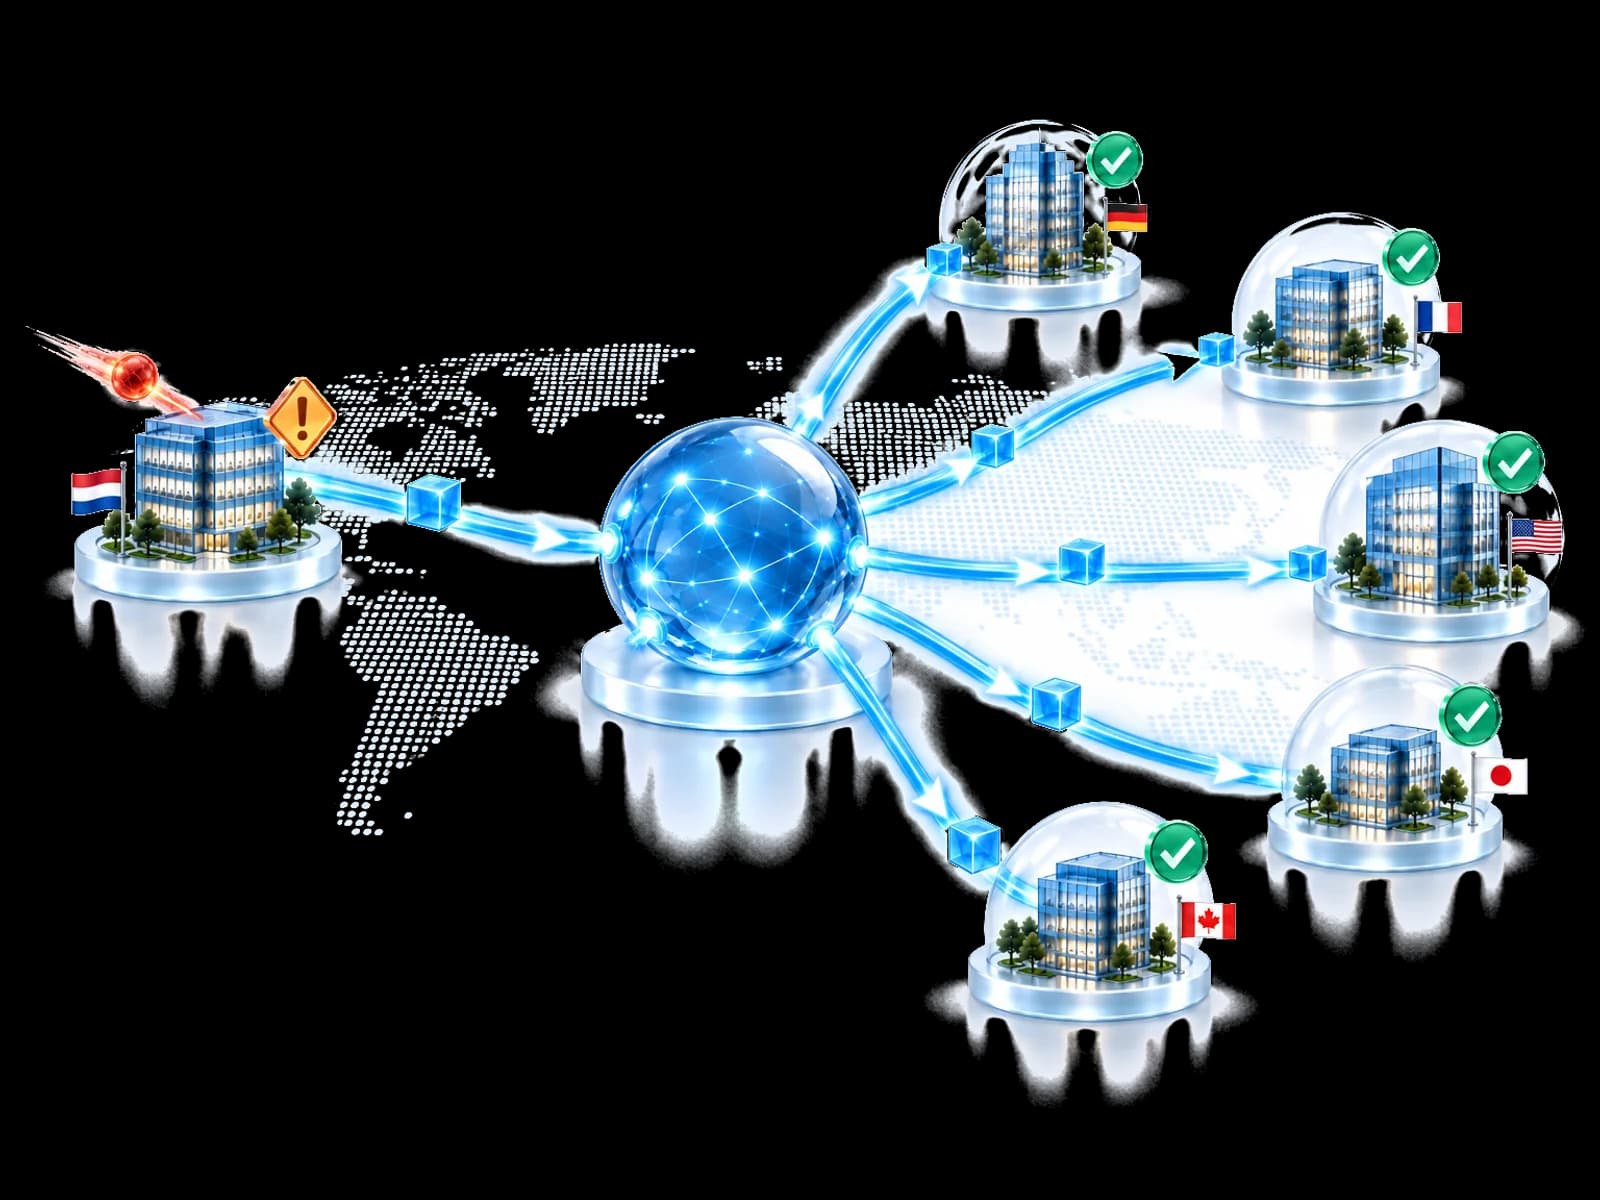
Quando una minaccia viene convalidata in un ambiente, UnifiedONE può rendere la lezione difensiva disponibile ad altri ambienti partecipanti. Ognuno verifica pertinenza, policy, autorizzazioni, controlli connessi e licenze prima di una risposta locale. I dettagli riservati dell'indagine restano nell'ambiente di origine.
Una scoperta. Più team pronti.Crea il tuo account e inizia l’onboarding guidato.
Il problema
Un MSP o un gruppo può osservare lo stesso attacco in molti ambienti. Senza un modo governato di riutilizzare la lezione difensiva, i team possono ripetere l'indagine prima di decidere cosa si applica localmente.
Ripetere l'indagine può ritardare la prossima decisione locale.
La lezione attraversa il confine, il controllo no. Policy, permessi e licenze di ogni tenant decidono la sua risposta.
Come funziona
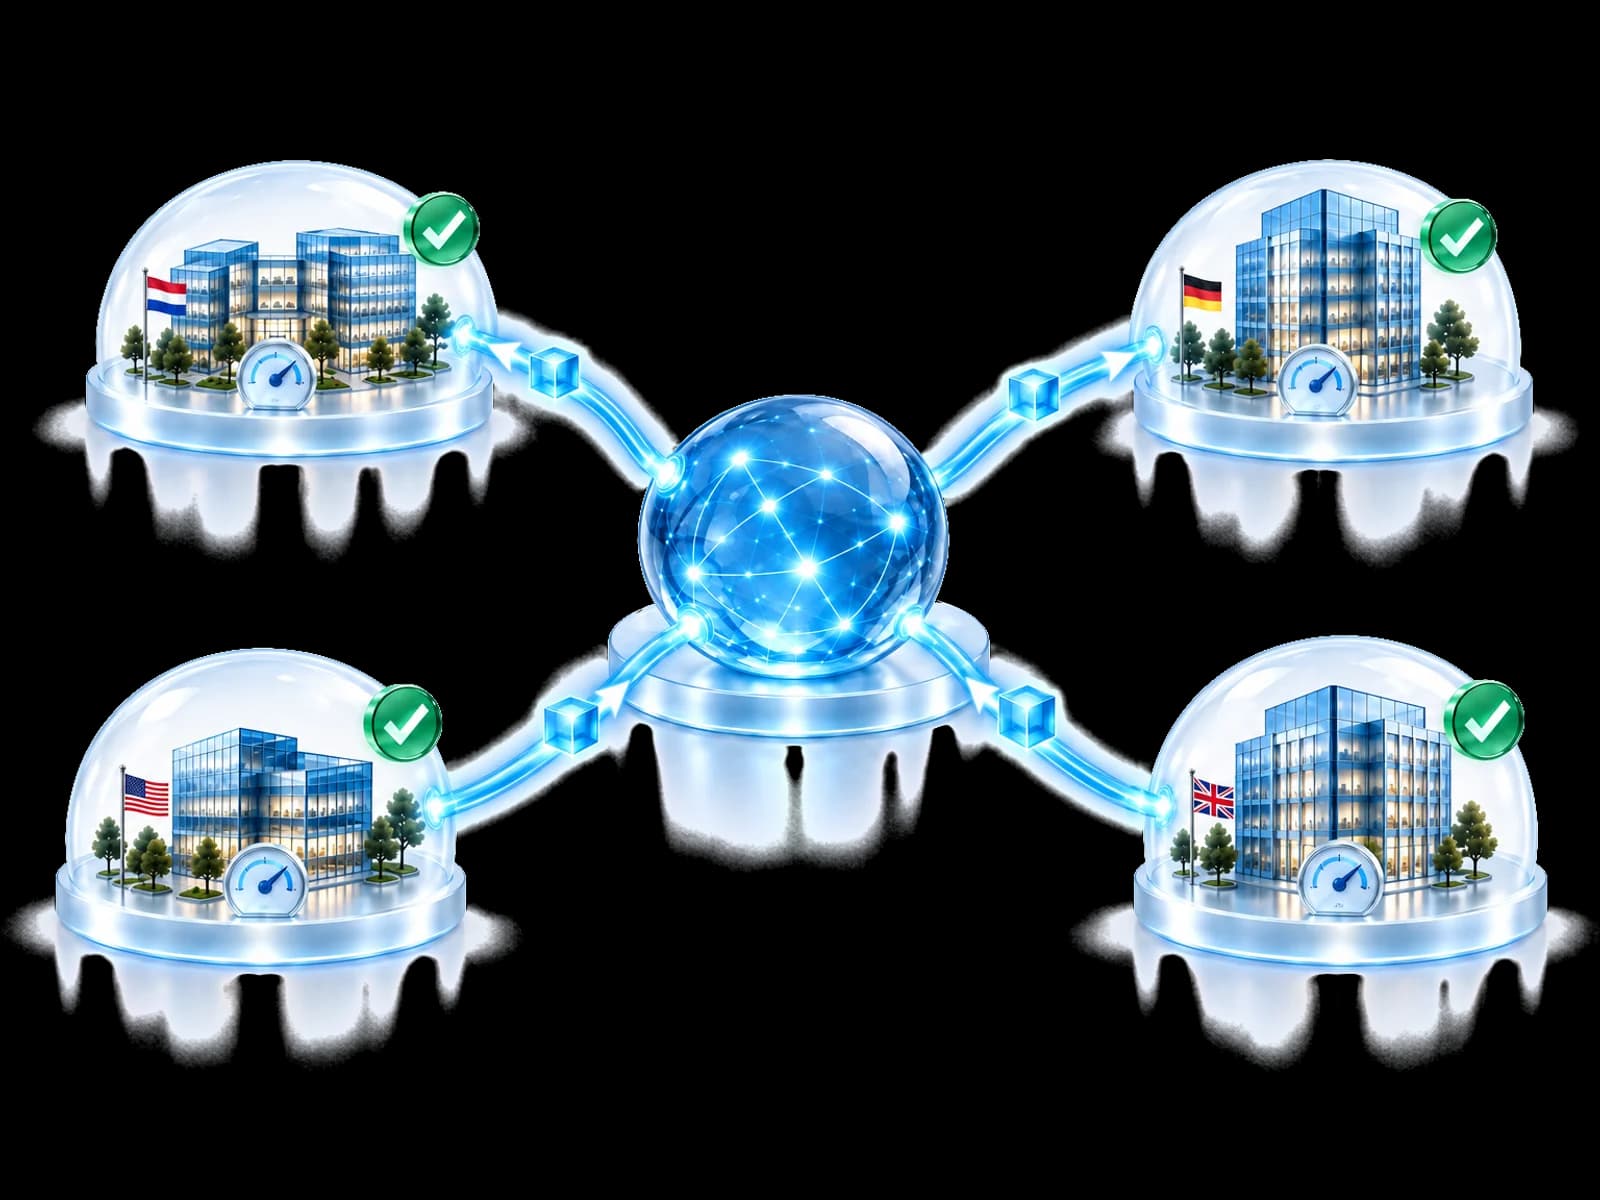
Scegli come arriva l'insegnamento, poi confronta tre decisioni indipendenti dei destinatari. Partecipare non significa mai eseguire la stessa azione ovunque.
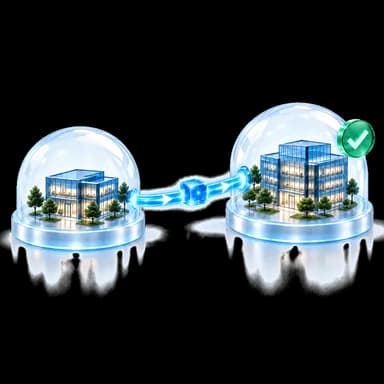
Destinatari e risultati illustrativi. Nessun record del cliente o attività in diretta.
Cross-Tenant Protection valuta un insegnamento difensivo per ogni ambiente partecipante. Non fornisce accesso al tenant né trasferisce il caso che ha prodotto l'insegnamento.
Pensato per il tuo team
Usa le scoperte convalidate e pertinenti degli ambienti partecipanti tramite i controlli che già possiedi.
Riutilizza un'indagine per i clienti idonei, mentre ciascuno mantiene la propria autorità decisionale.
Aiuta le unità aziendali ad agire su scoperte pertinenti senza appiattire le policy locali.
Porta una scoperta confermata nella prossima risposta idonea.
Domande
Può viaggiare conoscenza difensiva rispettosa della privacy: indicatori dell'attaccante, validazione, confidenza, scadenza e schemi di attacco. Identità di clienti e tenant, utenti, messaggi, file, record grezzi, note dell'indagine e accesso al tenant restano locali.
No. Observe non cambia nulla. Assist prepara una risposta idonea per una persona designata all'approvazione. Act vale solo per tipi di azione preapprovati e dipende comunque da pertinenza, politica locale, controlli collegati, permessi e licenze.
L'insegnamento può restare visibile, ma la risposta non può essere presentata come protezione riuscita. La capacità o la licenza mancante resta indicata per quell'ambiente destinatario.
No. L'accettazione del provider è diversa da uno stato di protezione osservato. Continuous Protection Assurance e Assurance Center sono funzionalità pianificate distribuite per fasi.
No. Ecosistemi di sicurezza diversi possono contribuire con intelligence a un unico livello operativo comune. Oggi la protezione può essere applicata ai tenant Microsoft connessi tramite gli strumenti di sicurezza Microsoft che già usano.
Inizia l'onboarding
Unisciti alla community e mantieni indipendenti politica, approvazione e controlli di ogni destinatario.
Crea il tuo account e inizia l’onboarding guidato.