
Stato per statoPresunto
Accettato viene preso per protetto.
Nessuno controlla se la modifica ha davvero avuto effetto.
Assurance Center
Rilasciato per fasi, Assurance Center separa ciò che è stato richiesto, ciò che lo strumento ha accettato e ciò che è davvero attivo, così vedi dove la protezione è confermata e dove serve un seguito.
Sai cosa è davvero attivo.Crea il tuo account e inizia l’onboarding guidato.
Il problema
Uno strumento può accettare una richiesta senza produrre il risultato voluto. I report basati su «accettato» danno un falso senso di sicurezza.
Nessuno controlla se la modifica ha davvero avuto effetto.
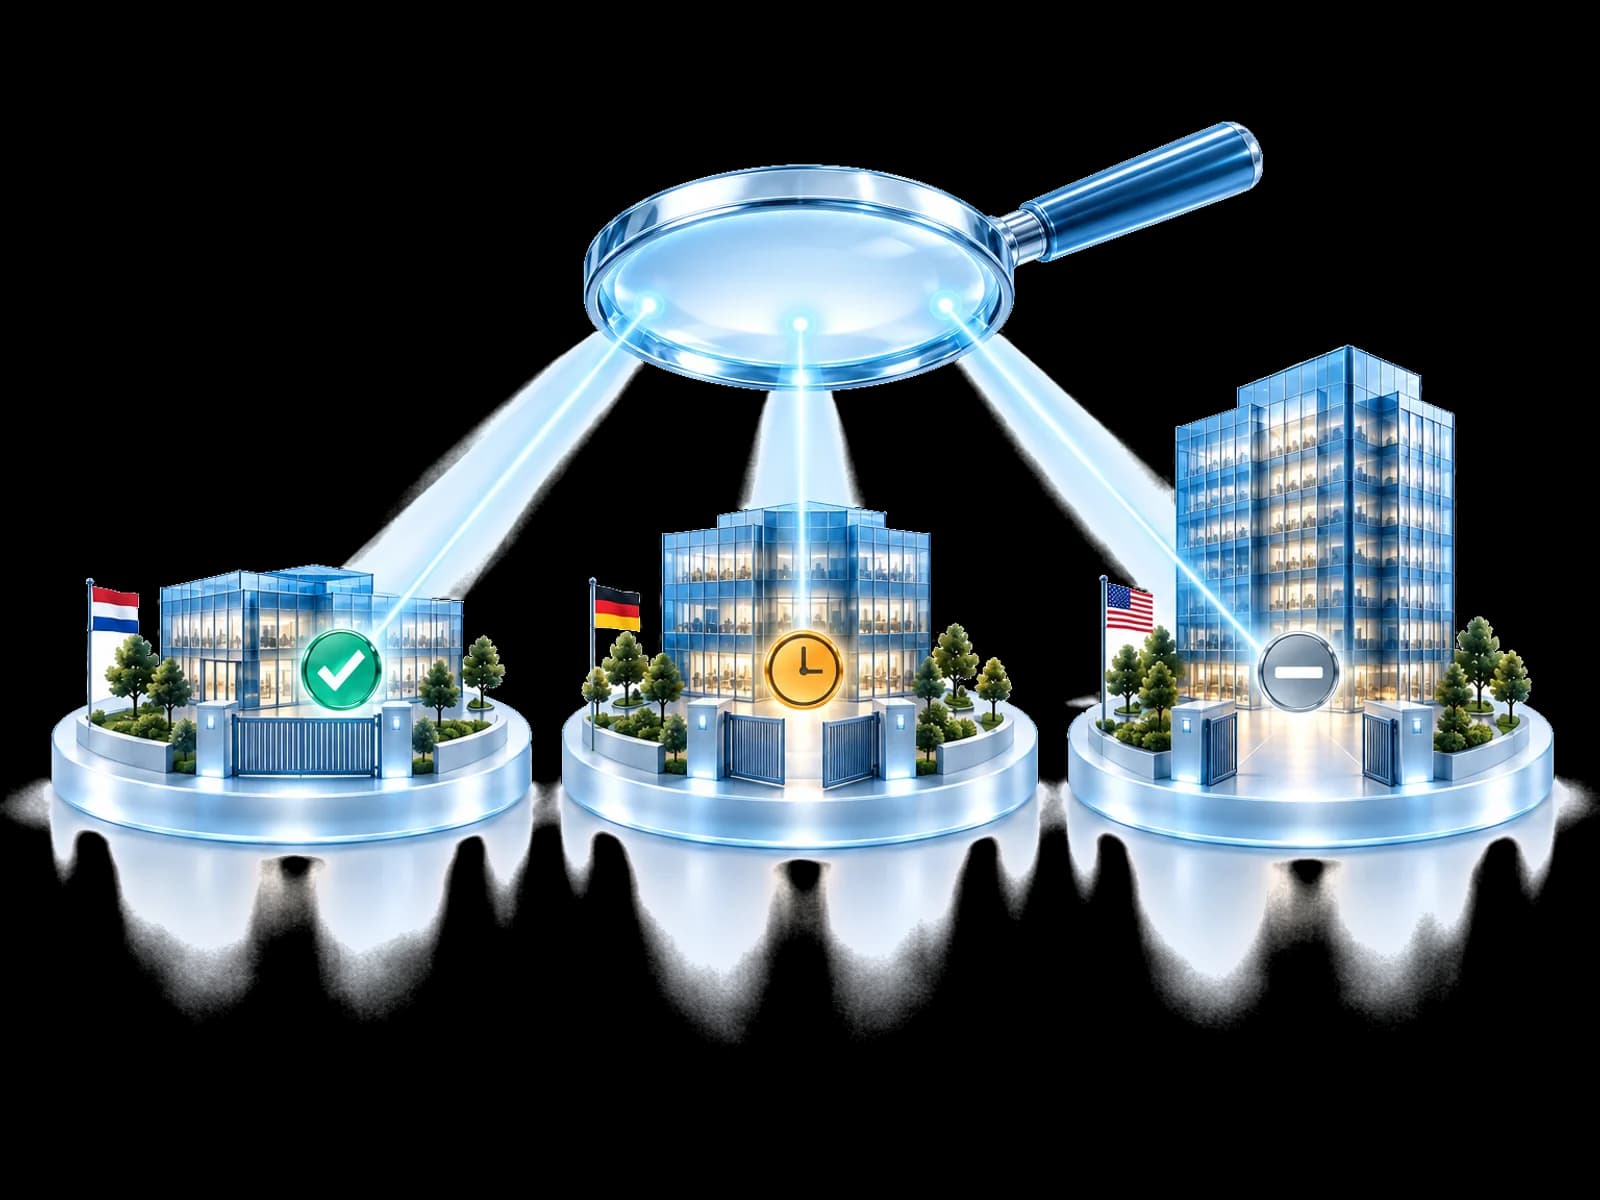
Assurance Center mostra quale protezione è verificata e quale richiede un seguito. La verifica indipendente viene rilasciata per fasi.
Checkpoint delle prove
Esamina ogni checkpoint senza trasformare la risposta del provider nella prova dello stato risultante.
Una licenza necessaria non è assegnata su tutto l'ambito di destinazione.
Risposta previstaLicenze, autorizzazioni e capacità permettono al controllo di avere effetto dove è supportato.
Confronto illustrativo. Nessun dato cliente.
Che cosa è reale oggi
L'assurance continua si costruisce a tappe, e la versione onesta Le serve più di una roadmap travestita da prodotto. Due parti funzionano oggi, in moduli che può aprire subito.
Control Fabric definisce e applica configurazioni di riferimento selezionate e mostra dove lo stato osservato se ne è allontanato.
Control FabricReportistica costruita a partire dallo stato di sicurezza operativo e non da un questionario compilato una volta a trimestre.
Prove per il consiglioRileggere configurato, applicato, funzionante ed efficace per le risposte coordinate da UnifiedONE, controllo per controllo, dove l'ambiente può essere interrogato.
Una vista dello stato atteso su ogni tenant gestito da un MSP, e una seconda lettura automatica dopo una correzione.
Legge. Non agisce.L'Assurance Center segnala una lacuna. Correggerla passa dal modulo che possiede il controllo, con le sue approvazioni e sotto la tua autorità.
Il tuo stato resta tuo.La verifica avviene contro l'ambiente che contiene lo stato. Una lezione difensiva può viaggiare fra ambienti partecipanti idonei. La tua configurazione, i tuoi registri e le tue prove no.
Una capacità mancante viene mostrata come lacuna.Dove manca un'autorizzazione, una capacità o una licenza necessaria, la piattaforma segnala la lacuna. Non segnala mai una protezione che non è mai esistita.
Non tutto si può rileggere.La verifica dipende da che cosa un ambiente può rispondere. Un controllo che non può essere confermato viene segnalato come non verificabile, mai come verificato.
Pensato per il tuo team
Rispondi ad assicuratori e clienti con le prove di ciò che è attivo.
Mostra a ogni cliente cosa è stato fatto e cosa è confermato.
Dai a revisori e vertici uno stato onesto, lacune comprese.
Chiudi gli incidenti sapendo se la risposta ha davvero funzionato.
Domande frequenti
È la pratica di controllare che un controllo di sicurezza previsto sia ancora davvero al suo posto, invece di fidarsi del messaggio che ne ha annunciato l'applicazione. UnifiedONE chiama CPA il motore che fa questo. Confronta lo stato atteso con lo stato osservabile, riporta per ogni controllo se è configurato, applicato, funzionante ed efficace, e ripete la lettura perché lo scostamento diventi visibile.
In parte. Configurazione di riferimento e scostamento funzionano oggi tramite Control Fabric, e le prove costruite dallo stato di sicurezza operativo funzionano oggi nella reportistica per il consiglio. La verifica dello stato di protezione per le risposte coordinate è in rilascio, e l'assurance di portafoglio su ogni tenant di un MSP è pianificata. La pagina nomina ogni fase invece di confonderle.
No. Una risposta positiva è un'affermazione corretta sulla richiesta accettata. Risponde semplicemente a una domanda più piccola di quella che ha un team di sicurezza. La verifica è il passo dopo l'invio, non un'accusa al passo precedente.
È quando un'impostazione di sicurezza corretta al momento del rilascio risulta diversa più tardi. Un amministratore aggiunge un'eccezione per una migrazione, una licenza viene riassegnata, un ambito viene modificato, compare una nuova impostazione con un valore predefinito che nessuno ha scelto. Nulla di tutto ciò sembra un attacco, quindi nulla genera un avviso, e la dashboard resta verde.
No, e questa pagina non fingerà il contrario. La verifica dipende da che cosa un ambiente può rispondere, da quale capacità è presente e da quale licenza è assegnata. La copertura cambia per controllo e per ambiente. Un controllo che non può essere confermato viene segnalato come non verificabile, mai come verificato.
Legge. Quando trova una lacuna, la correzione passa dal modulo che possiede il controllo: Control Fabric per la configurazione di riferimento, Front Gate Protection per i controlli preventivi, SOC Commander per la risposta. Ognuno mantiene le proprie approvazioni, e la Sua autorità vale in tutti.
No. La conformità a NIS2 dipende da requisiti organizzativi, legali, di governance e settoriali che nessuna piattaforma decide. Quello che l'assurance continua può fare è aiutare un'organizzazione a mantenere visibilità operativa e prove sui controlli di sicurezza su cui si appoggia. Il movimento va dalla valutazione periodica alla prova continua.
Più un'azione diventa autonoma, più il risultato va controllato. Ogni azione automatizzata crea una seconda domanda: ha prodotto lo stato difensivo voluto? Per questo la verifica è progettata dentro l'architettura e non aggiunta dopo. UnifiedONE non dichiara di verificare le azioni di agenti di IA esterni.
Inizia qui
Scopri come UnifiedONE rilegge lo stato risultante, mostra scostamenti e lacune di licenza invece di nasconderli, e trasforma la postura di sicurezza in un processo continuo anziché in un'istantanea.
Crea il tuo account e inizia l’onboarding guidato.