Runbook gratuit pour les MSP
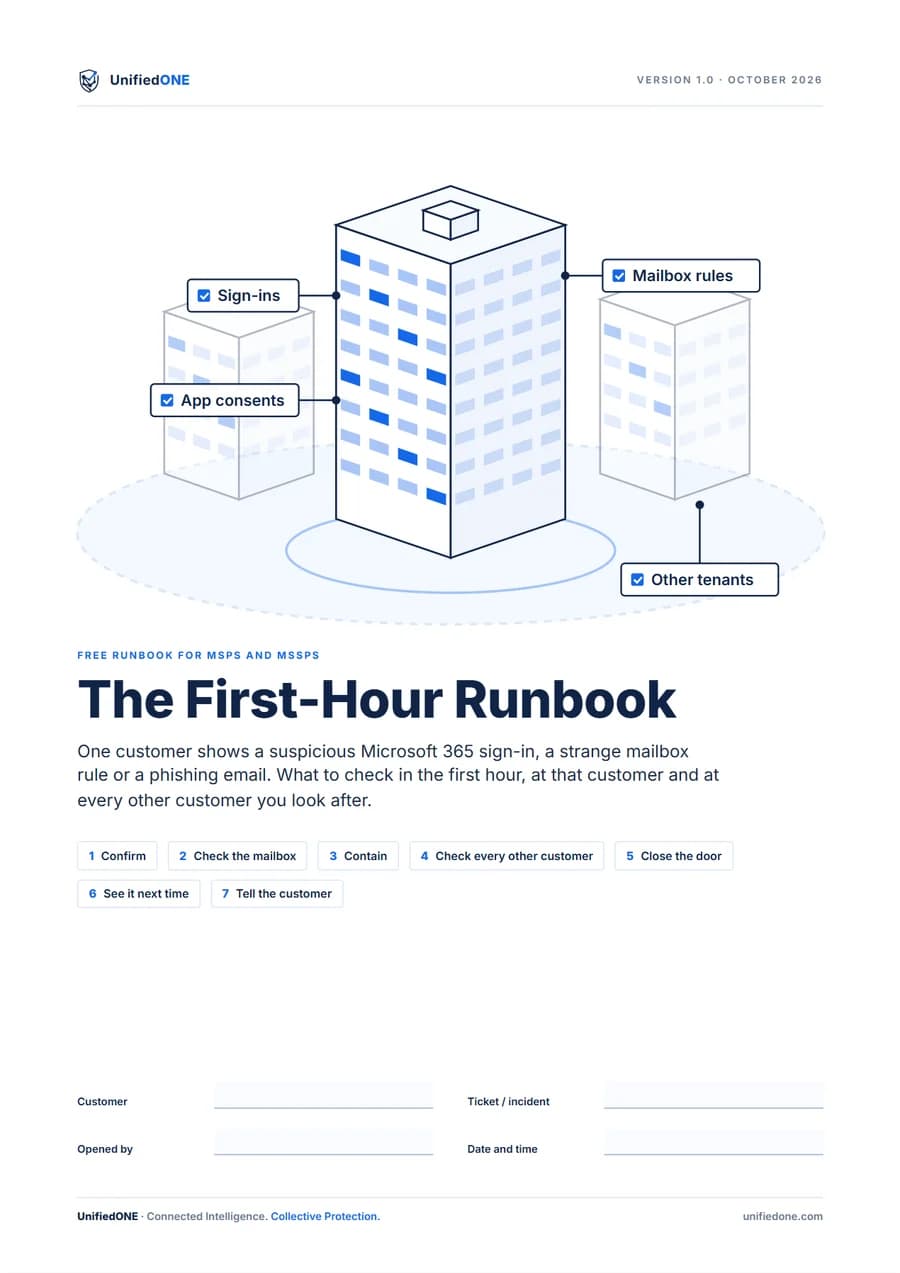
The First‑Hour Runbook
Ce qu'il faut vérifier dans la première heure après une connexion Microsoft 365 suspecte, une règle de boîte aux lettres inconnue ou un e-mail de phishing. Chez un client, puis chez tous les clients que vous gérez.
Le runbook est rédigé en anglais.
PDF à remplir de 13 pages · En anglais · Chaque étape technique sourcée sur Microsoft Learn
Au sommaire
Sept étapes,
dans l'ordre où vous en avez besoin.
Chaque étape indique où cliquer, quoi exécuter et à quoi ressemble un bon résultat. Remplissez-le au fil de l'eau et joignez-le au ticket.
0–10 min
Confirmer
Examinez les connexions, l'état de risque, les méthodes MFA et les changements récents de l'utilisateur, et notez l'expéditeur, l'objet et l'adresse IP.
10–15 min
Vérifier la boîte aux lettres
Relevez les règles de boîte de réception, y compris les règles masquées, le transfert, les autorisations de la boîte, les consentements d'applications et les messages envoyés par le compte.
15–30 min
Contenir
Bloquez d'abord la connexion. Révoquez ensuite les sessions, supprimez les règles et le transfert, réinitialisez le mot de passe et la MFA, et retirez les applications non fiables.
30–45 min
Vérifier tous les autres clients
Chaque tenant est séparé : recherchez le même expéditeur, le même objet et la même source de connexion chez chaque client que vous gérez.
45–55 min
Fermer la porte
Vérifiez cinq paramètres souvent exploités lors des prises de contrôle : exclusions MFA, connexion héritée, administrateurs généraux, consentement des utilisateurs aux applications et connexion par code d'appareil.
55–60 min
Le voir la prochaine fois
Assurez-vous que la journalisation d'audit est active et que les alertes de Microsoft parviennent à la boîte surveillée de votre MSP, pas seulement aux administrateurs du client.
Avant de fermer le ticket
Informer le client
Un message court et clair : ce qui s'est passé, ce que vous avez fait et ce que le client doit faire, avec les délais de notification du RGPD et de NIS2.
Un script pour l'étape 4
Il lit votre liste de clients, lance le même suivi des messages dans chaque tenant grâce à votre accès délégué et enregistre les résultats, avec une ligne de synthèse par client.
Un tableau de suivi pour 24 clients
Quand vous avez cherché, si l'e-mail ou la source de connexion est apparu et ce que vous avez fait, avec une case pour les tenants que vous n'avez pas pu vérifier.
Pour qui
Les techniciens de MSP qui travaillent seuls dans le tenant d'un client avec un accès délégué (GDAP). Neutre vis-à-vis des éditeurs : chaque étape se déroule dans Microsoft 365, quel que soit l'outil de protection des postes de vos clients.
Préparez : un accès administrateur délégué au client, les modules PowerShell ExchangeOnlineManagement et Microsoft.Graph, et la liste de tous les tenants clients que vous gérez.
Bilan de protection gratuit
Voyez-le sur vos propres clients
Connectez le tenant d'un client pendant l'essai gratuit de 30 jours et voyez ce qu'UnifiedONE peut protéger, et où se trouvent les lacunes.
Après 30 jours, votre abonnement démarre automatiquement, sauf résiliation.
Tenants Microsoft éligibles. La connexion nécessite Microsoft Entra ID P1 ou supérieur et le consentement d'un administrateur général.
Voir toutes les conditions de l'essai