Runbook gratuito per MSP
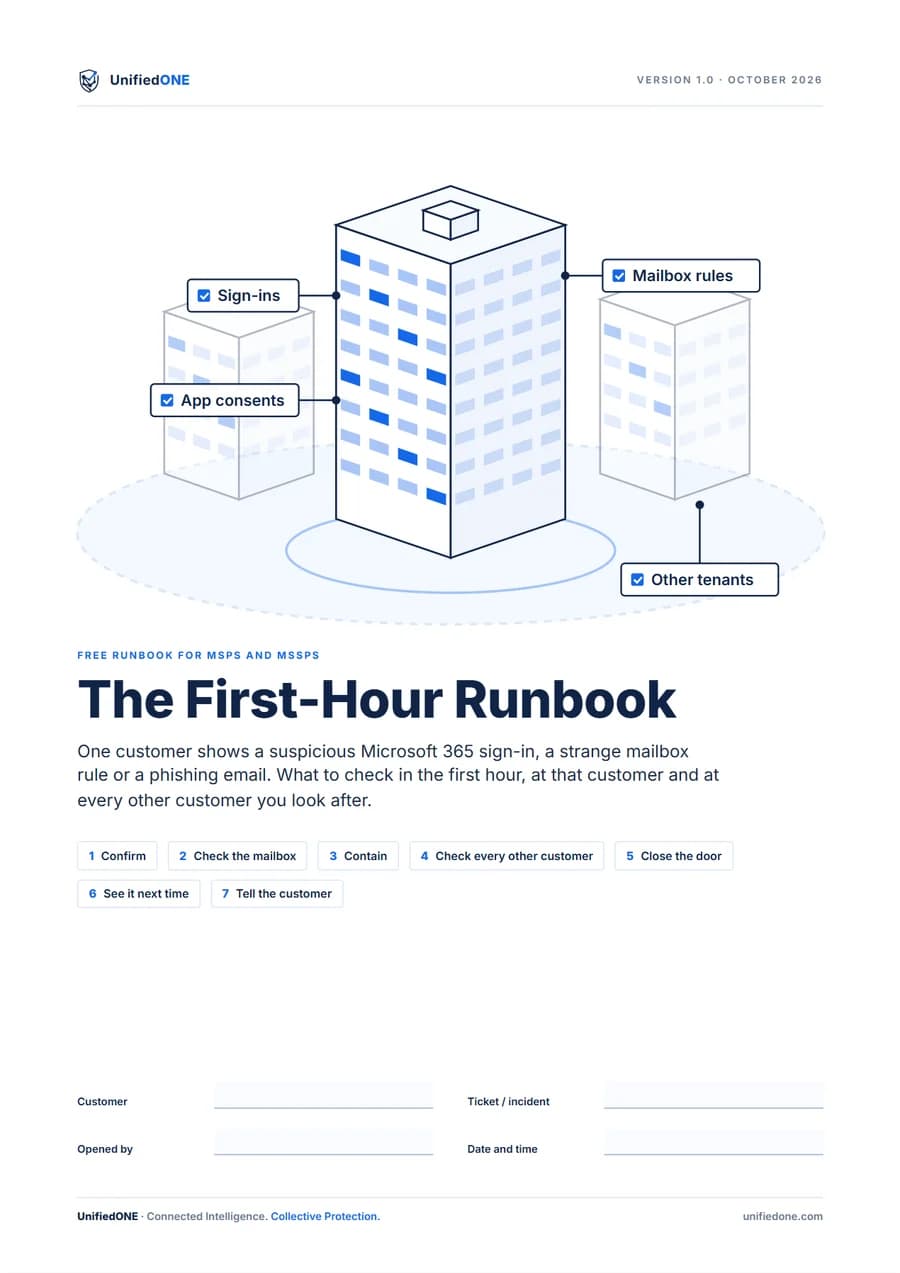
The First‑Hour Runbook
Cosa controllare nella prima ora dopo un accesso sospetto a Microsoft 365, una regola della casella di posta anomala o un'email di phishing. Prima presso un cliente, poi presso tutti i clienti che gestisci.
Il runbook è in inglese.
PDF compilabile di 13 pagine · In inglese · Ogni passaggio tecnico con fonte su Microsoft Learn
Cosa contiene
Sette passaggi,
nell'ordine in cui ti servono.
Ogni passaggio dice dove fare clic, cosa eseguire e come appare un buon risultato. Compilalo man mano e allegalo al ticket.
0–10 min
Conferma
Controlla gli accessi, lo stato di rischio, i metodi MFA e le modifiche recenti dell'utente, e annota mittente, oggetto e indirizzo IP.
10–15 min
Controlla la casella di posta
Elenca le regole della posta in arrivo, anche quelle nascoste, l'inoltro, le autorizzazioni della casella, i consensi alle app e la posta inviata dall'account.
15–30 min
Contieni
Blocca prima l'accesso. Poi revoca le sessioni, rimuovi regole e inoltro, reimposta password e MFA e rimuovi le app non attendibili.
30–45 min
Controlla tutti gli altri clienti
Ogni tenant è separato, quindi cerca lo stesso mittente, oggetto e origine di accesso presso ogni cliente che gestisci.
45–55 min
Chiudi la porta
Controlla cinque impostazioni spesso sfruttate nelle compromissioni: esclusioni MFA, accesso legacy, amministratori globali, consenso alle app da parte degli utenti e accesso con codice dispositivo.
55–60 min
Vederlo la prossima volta
Verifica che il log di controllo sia attivo e che gli avvisi di Microsoft arrivino alla casella monitorata del tuo MSP, non solo agli amministratori del cliente.
Prima di chiudere il ticket
Informa il cliente
Un messaggio breve e chiaro: cosa è successo, cosa hai fatto e cosa deve fare il cliente, con le scadenze di notifica previste da GDPR e NIS2.
Uno script per il passaggio 4
Legge l'elenco dei tuoi clienti, esegue la stessa traccia dei messaggi in ogni tenant tramite il tuo accesso delegato e salva i risultati, con una riga di riepilogo per cliente.
Una tabella di registro per 24 clienti
Quando hai cercato, se sono emersi l'email o l'origine di accesso e cosa hai fatto, con uno spazio per i tenant che non hai potuto controllare.
Per chi è
Tecnici MSP che lavorano da soli nel tenant di un cliente con accesso delegato (GDAP). Indipendente dai fornitori: ogni passaggio si svolge in Microsoft 365, qualunque strumento endpoint usino i tuoi clienti.
Tieni pronti: l'accesso amministrativo delegato al cliente, i moduli PowerShell ExchangeOnlineManagement e Microsoft.Graph e l'elenco di tutti i tenant dei clienti che gestisci.
Verifica della protezione gratuita
Guardalo sui tuoi clienti
Collega il tenant di un cliente nella prova gratuita di 30 giorni e scopri cosa può proteggere UnifiedONE e dove sono le lacune.
Dopo 30 giorni l'abbonamento parte automaticamente, a meno che tu non lo annulli.
Tenant Microsoft idonei. Il collegamento richiede Microsoft Entra ID P1 o superiore e il consenso di un amministratore globale.
Vedi tutte le condizioni della prova