
Por su cuentaReactivo
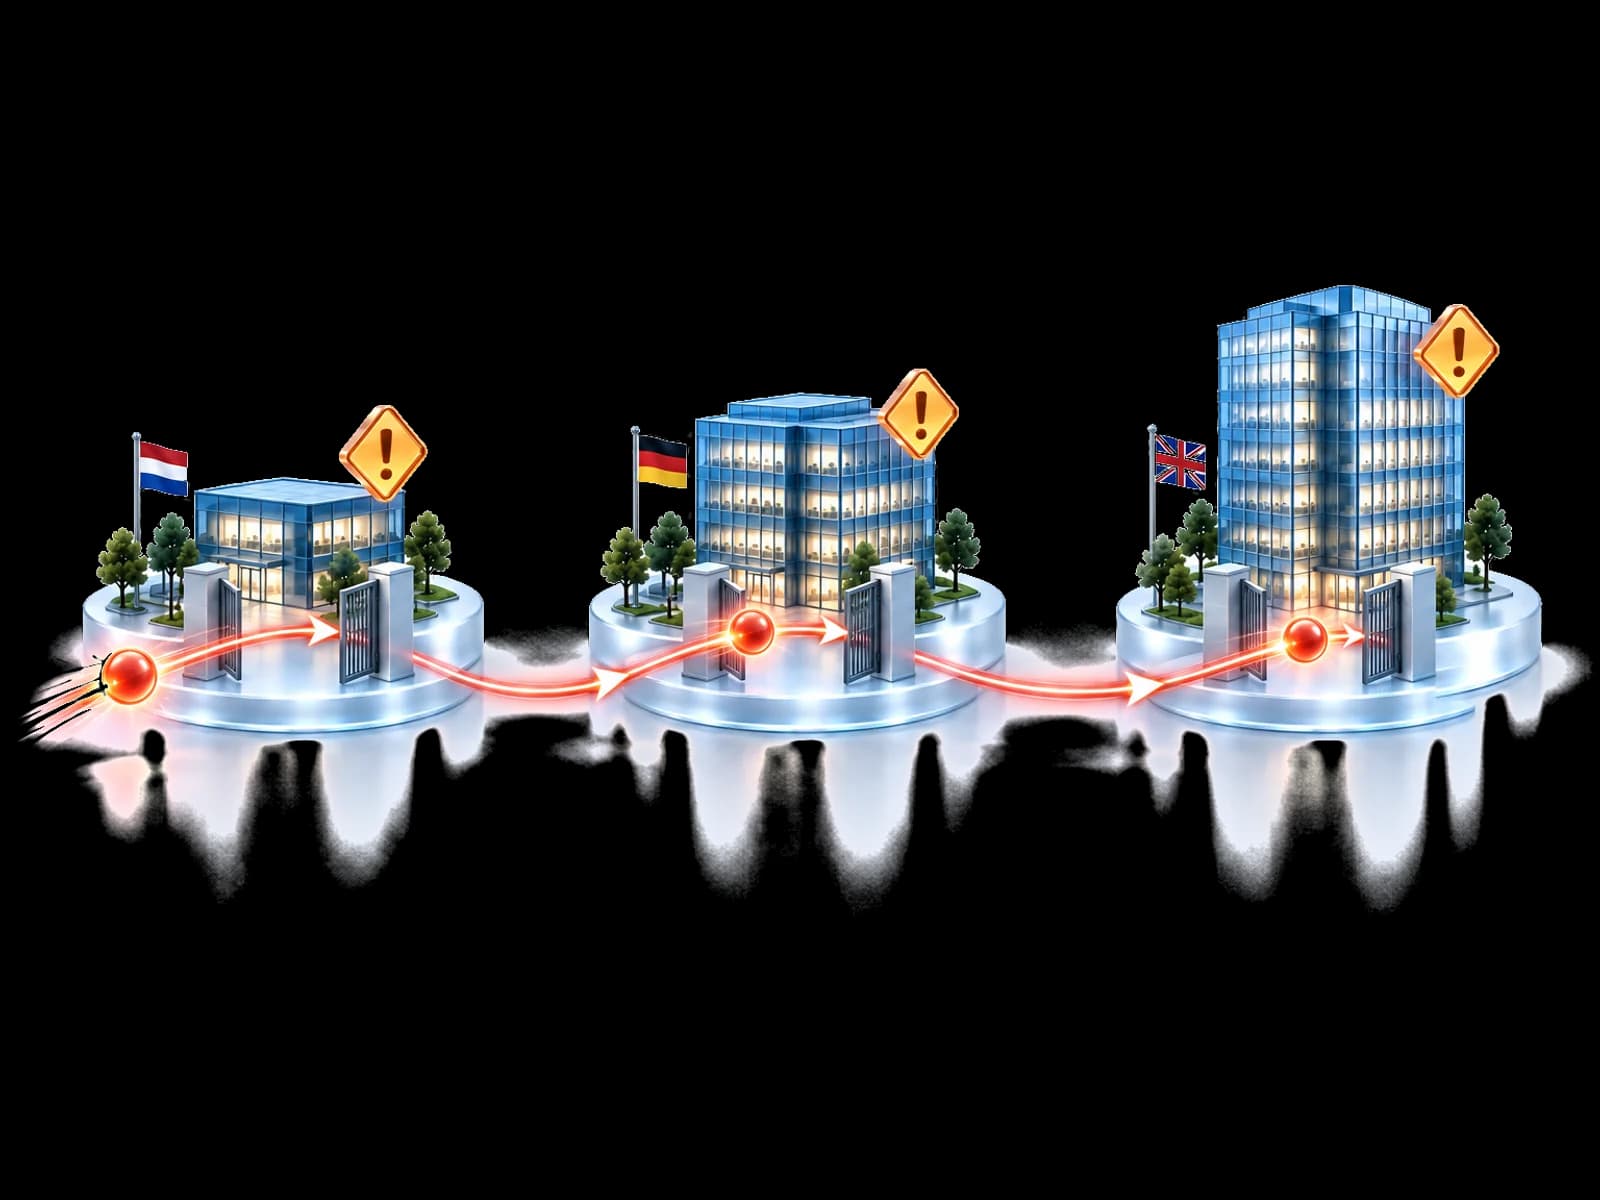
La misma amenaza vuelve a entrar.
Dominios maliciosos y patrones de inicio de sesión conocidos llegan a su gente antes de que nadie los revise.
Front Gate Protection
Cuando una amenaza se confirma en otro lugar, UnifiedONE puede convertirla en protección en su puerta de entrada: controles de Microsoft compatibles para inicio de sesión, correo y dispositivos en su tenant, según su propia política.
Las amenazas conocidas pueden bloquearse pronto. Su política decide.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
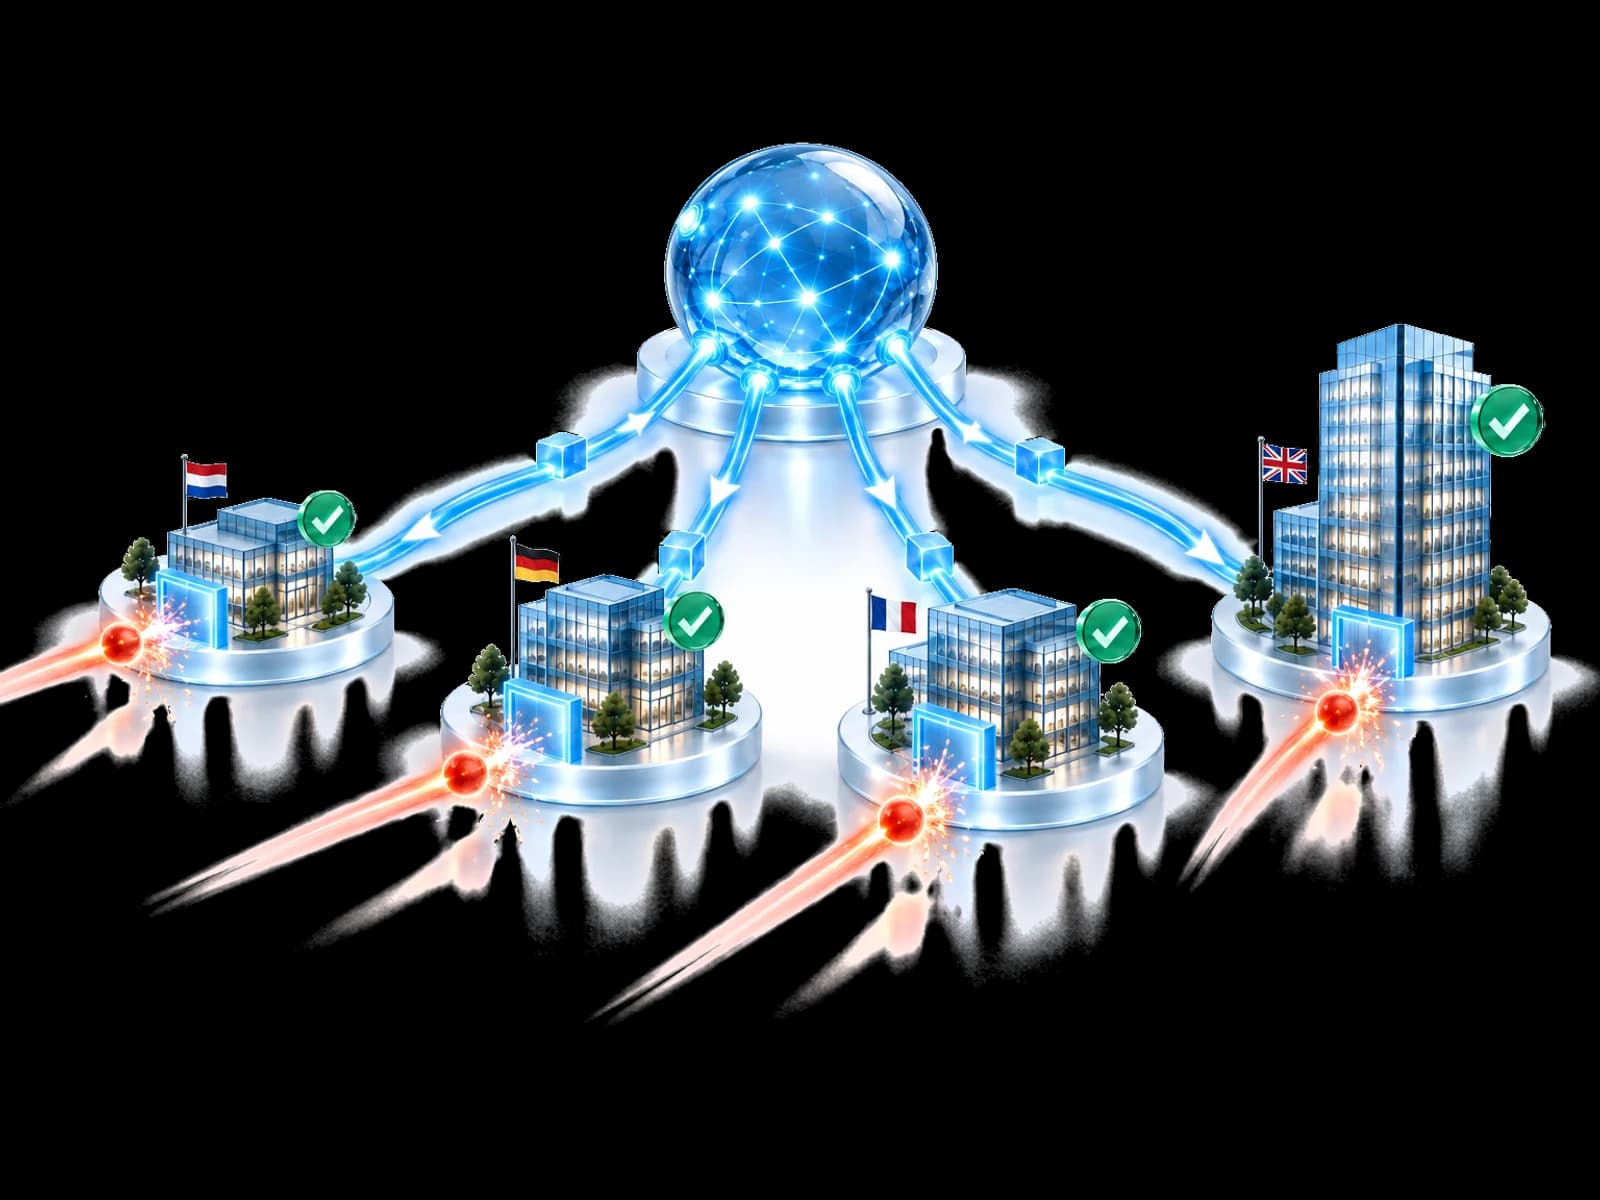
Una amenaza confirmada en una organización suele llegar a otras días después. Sin protección compartida, cada una la afronta como algo nuevo.
Dominios maliciosos y patrones de inicio de sesión conocidos llegan a su gente antes de que nadie los revise.
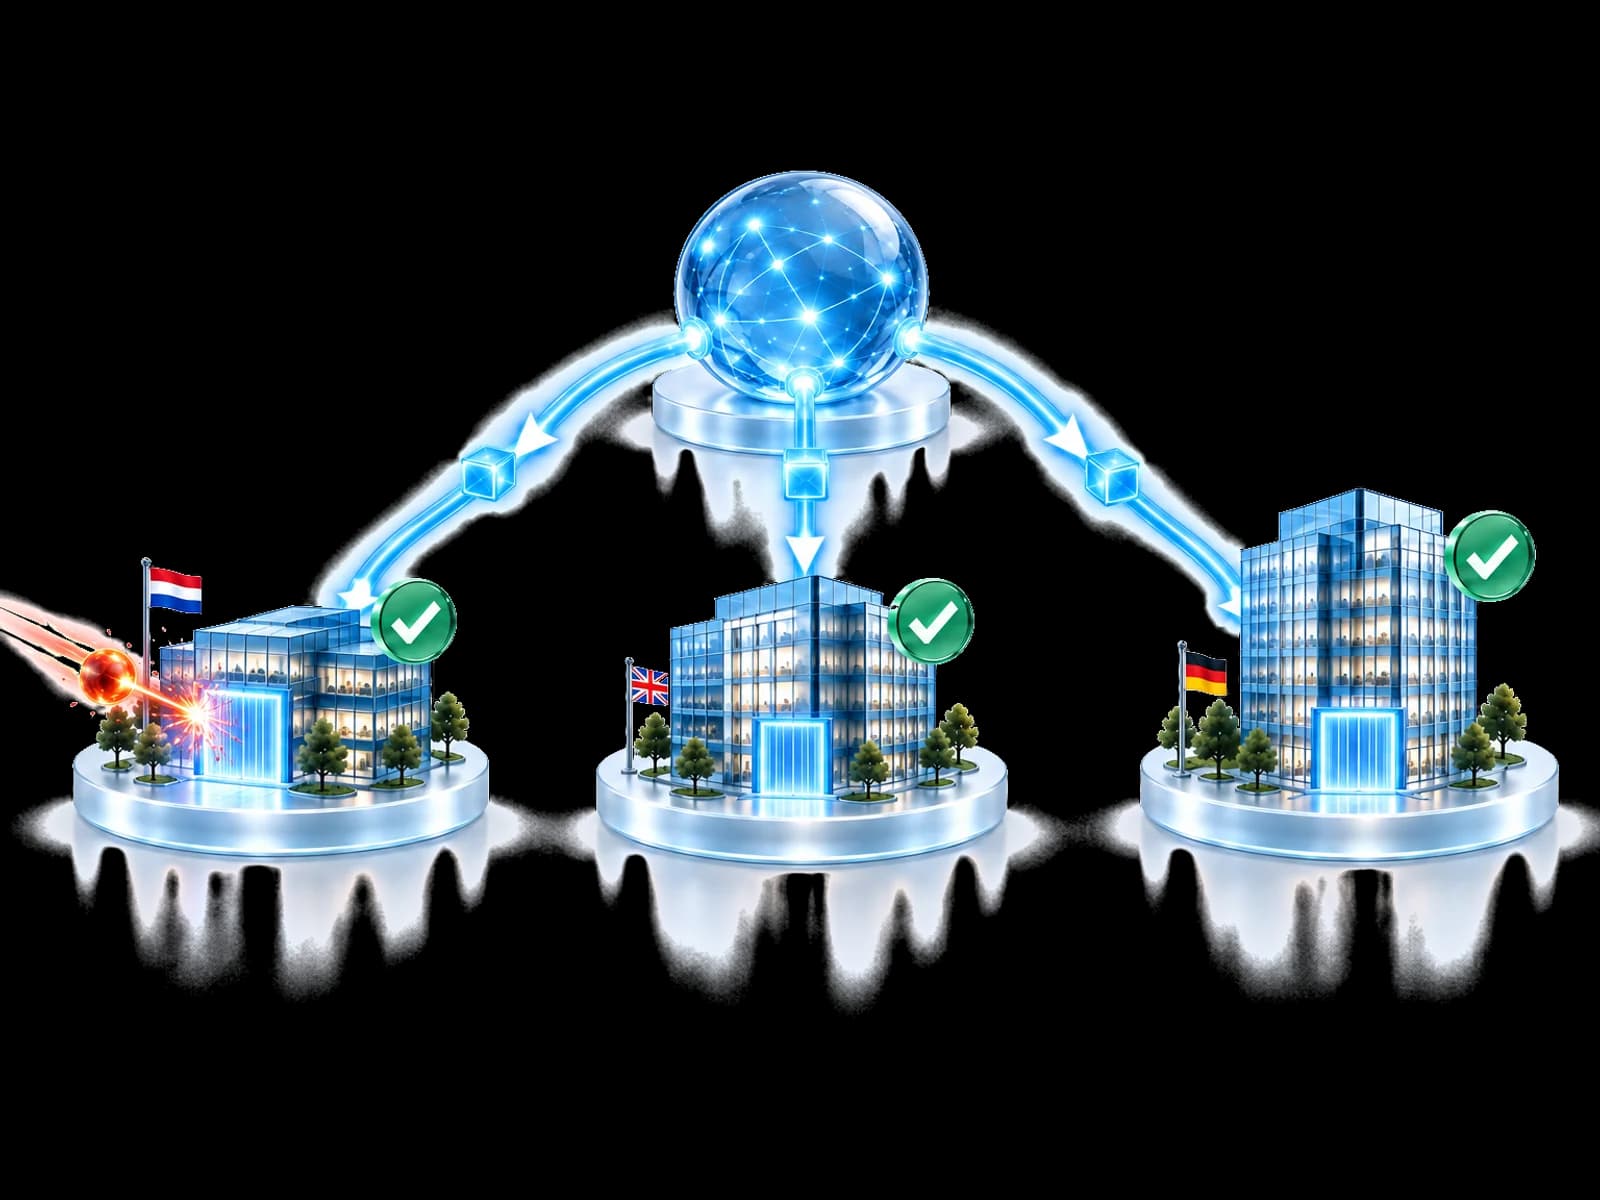
Cuando la detección avanzada de amenazas confirma una amenaza en otro lugar, UnifiedONE valida el hallazgo. Después puede convertirse en protección en los controles de Microsoft compatibles de inicio de sesión, correo y dispositivos de su tenant, donde su política, permisos y licencias lo permitan.
Límite del tenant
Elija una herramienta de seguridad conectada. UnifiedONE comprueba qué puede hacer su organización antes de solicitar una respuesta.
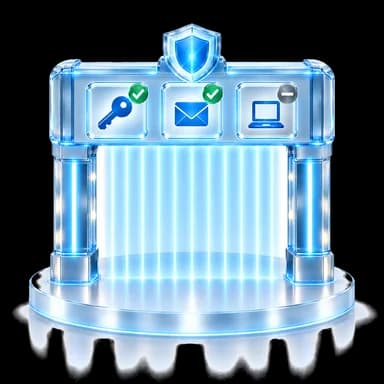
Resultado: la ruta de identidad puede solicitarse bajo la autoridad del tenant.
Flujo ilustrativo. Sin datos de clientes.
Cada ruta sigue condicionada por la configuración del tenant, la política, los permisos, las licencias, la capacidad del proveedor conectado y la lectura posterior disponible del estado.
La aceptación del proveedor no demuestra que la protección preventiva esté activa.
Pensado para su equipo
Benefíciese de amenazas detectadas en otros lugares sin investigarlas usted.
Ayude a reforzar la puerta de los clientes que cumplan los requisitos a partir de un hallazgo validado.
Aplique la protección frente a amenazas conocidas de forma coherente en todas las unidades.
Dedique el tiempo a amenazas nuevas, no a las ya confirmadas en otro lugar.
Preguntas
No. Conserve su plataforma de firewall y su EDR. Front Gate Protection funciona junto a ellos como una de las soluciones de seguridad proactiva de UnifiedONE: coordinación preventiva, no un nuevo firewall, puerta de enlace ni SOC sustituto. Está diseñado para llevar contexto defensivo validado a los controles elegibles de identidad, endpoints y correo que ya están conectados al tenant.
Microsoft Entra ID es la conexión, con Entra ID P1 o superior y el consentimiento de un administrador global. La protección del correo depende de los servicios de Microsoft y las licencias de cada tenant. Microsoft Defender for Endpoint ya está integrado; donde está implantado, las acciones en endpoints dependen de los dispositivos incorporados y del conjunto de acciones publicado. Las acciones exactas disponibles siguen dependiendo de la configuración del tenant, los permisos y las licencias.
La ruta se detiene y la capacidad ausente permanece visible. Front Gate Protection no presenta un control no disponible como protección correcta. Las rutas disponibles pueden seguir evaluándose según la política local.
Solo donde lo permiten la política configurada y la autoridad del tenant. Una respuesta puede requerir aprobación y cada acción sigue condicionada por los permisos, un control conectado elegible y las licencias.
Los indicadores defensivos, la validación y los metadatos de confianza pueden compartirse según el modelo de participación. Los usuarios, buzones, archivos, investigaciones y la identidad del tenant permanecen dentro del tenant.
No. La inteligencia validada solo puede mejorar la protección preventiva cuando el hallazgo es relevante y un control local elegible, la política, los permisos y la licencia permiten una respuesta.
No. Una solicitud aceptada es distinta de un estado de protección observado. Cuando el proveedor conectado admite la lectura posterior, puede comprobarse el estado resultante; de lo contrario, la limitación permanece visible.
Lleve los hallazgos validados a un control local elegible, bajo la autoridad del tenant.
La acción preventiva sigue condicionada por la capacidad local.Cree su cuenta e inicie el proceso de incorporación guiado.