
Entorno a entornoEstado desconocido
Nadie sabe qué está realmente configurado.
Revisar cada entorno a mano lleva días y queda desfasado al instante.
Governance & Control Fabric
Defina una línea base de seguridad, vea dónde se ha desviado cada entorno y decida qué corregir. Las excepciones locales aprobadas siguen visibles en lugar de perderse en el ruido.
Seguridad coherente. Sin sorpresas.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
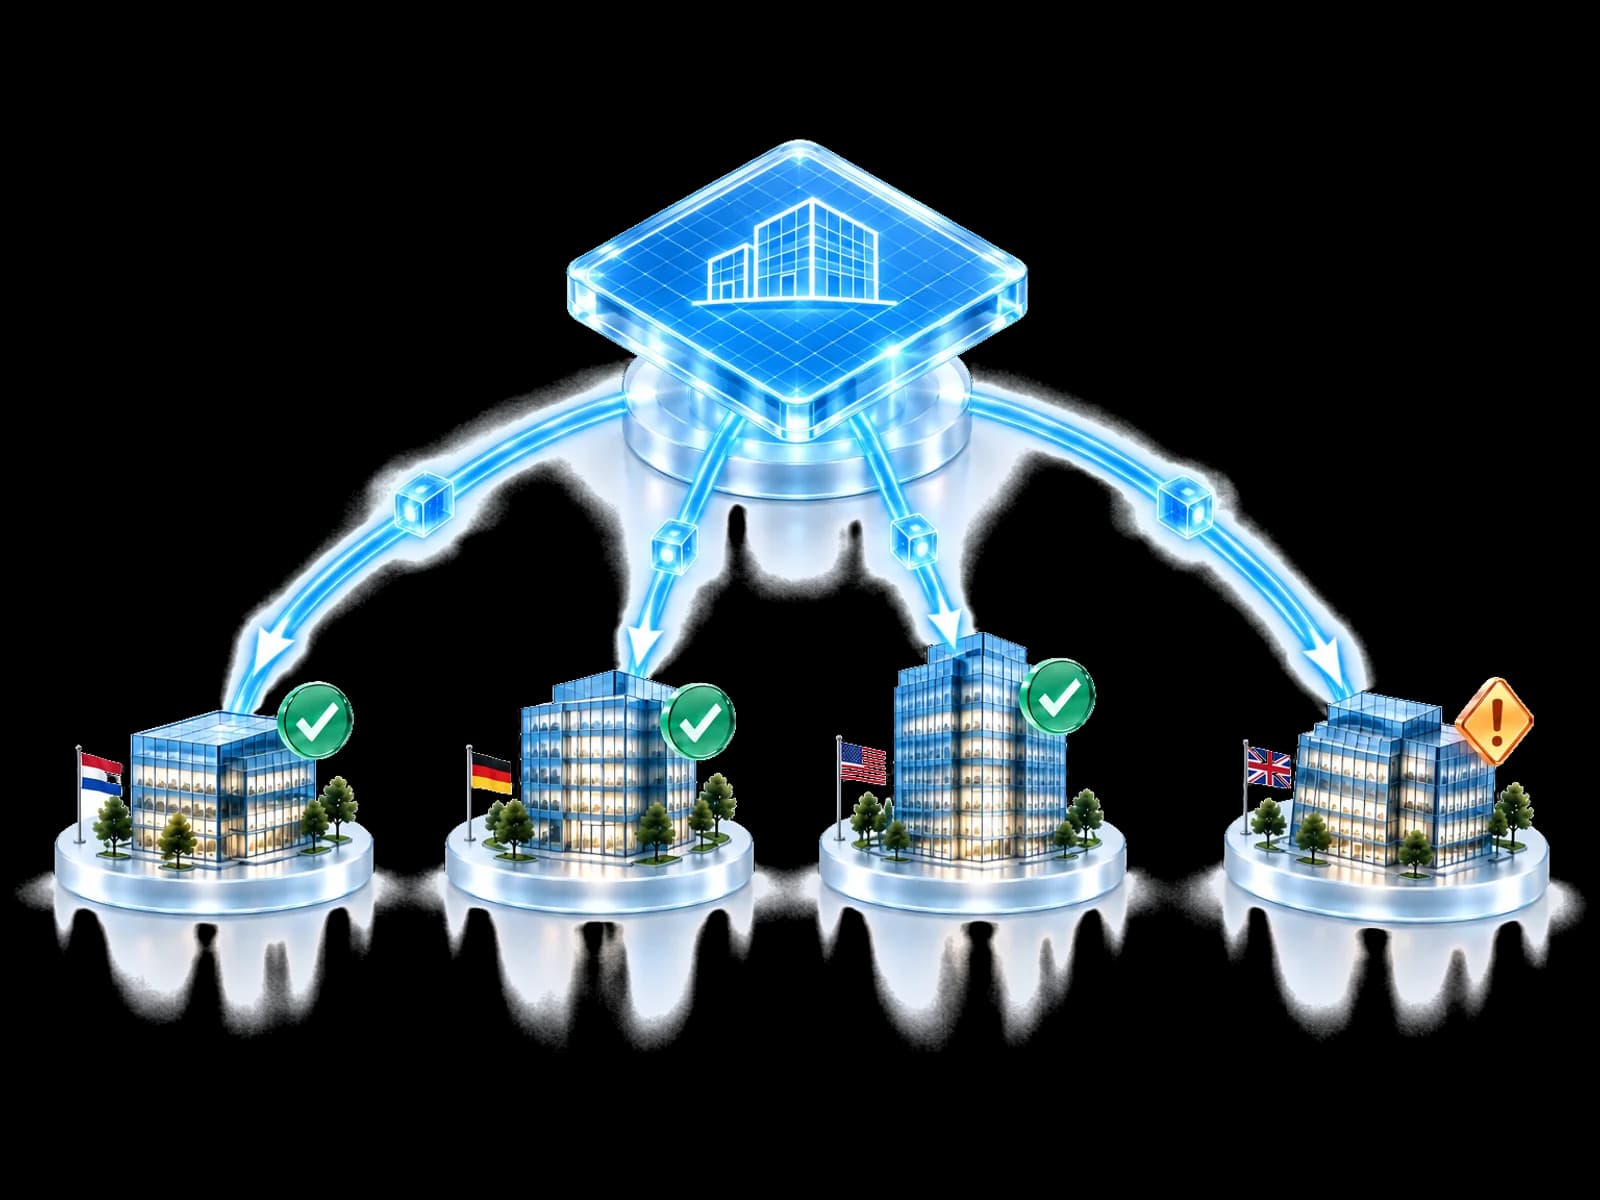
Un arreglo rápido aquí, un entorno nuevo allá. Con el tiempo, los entornos dejan de cumplir el estándar y nadie sabe exactamente dónde.
Revisar cada entorno a mano lleva días y queda desfasado al instante.
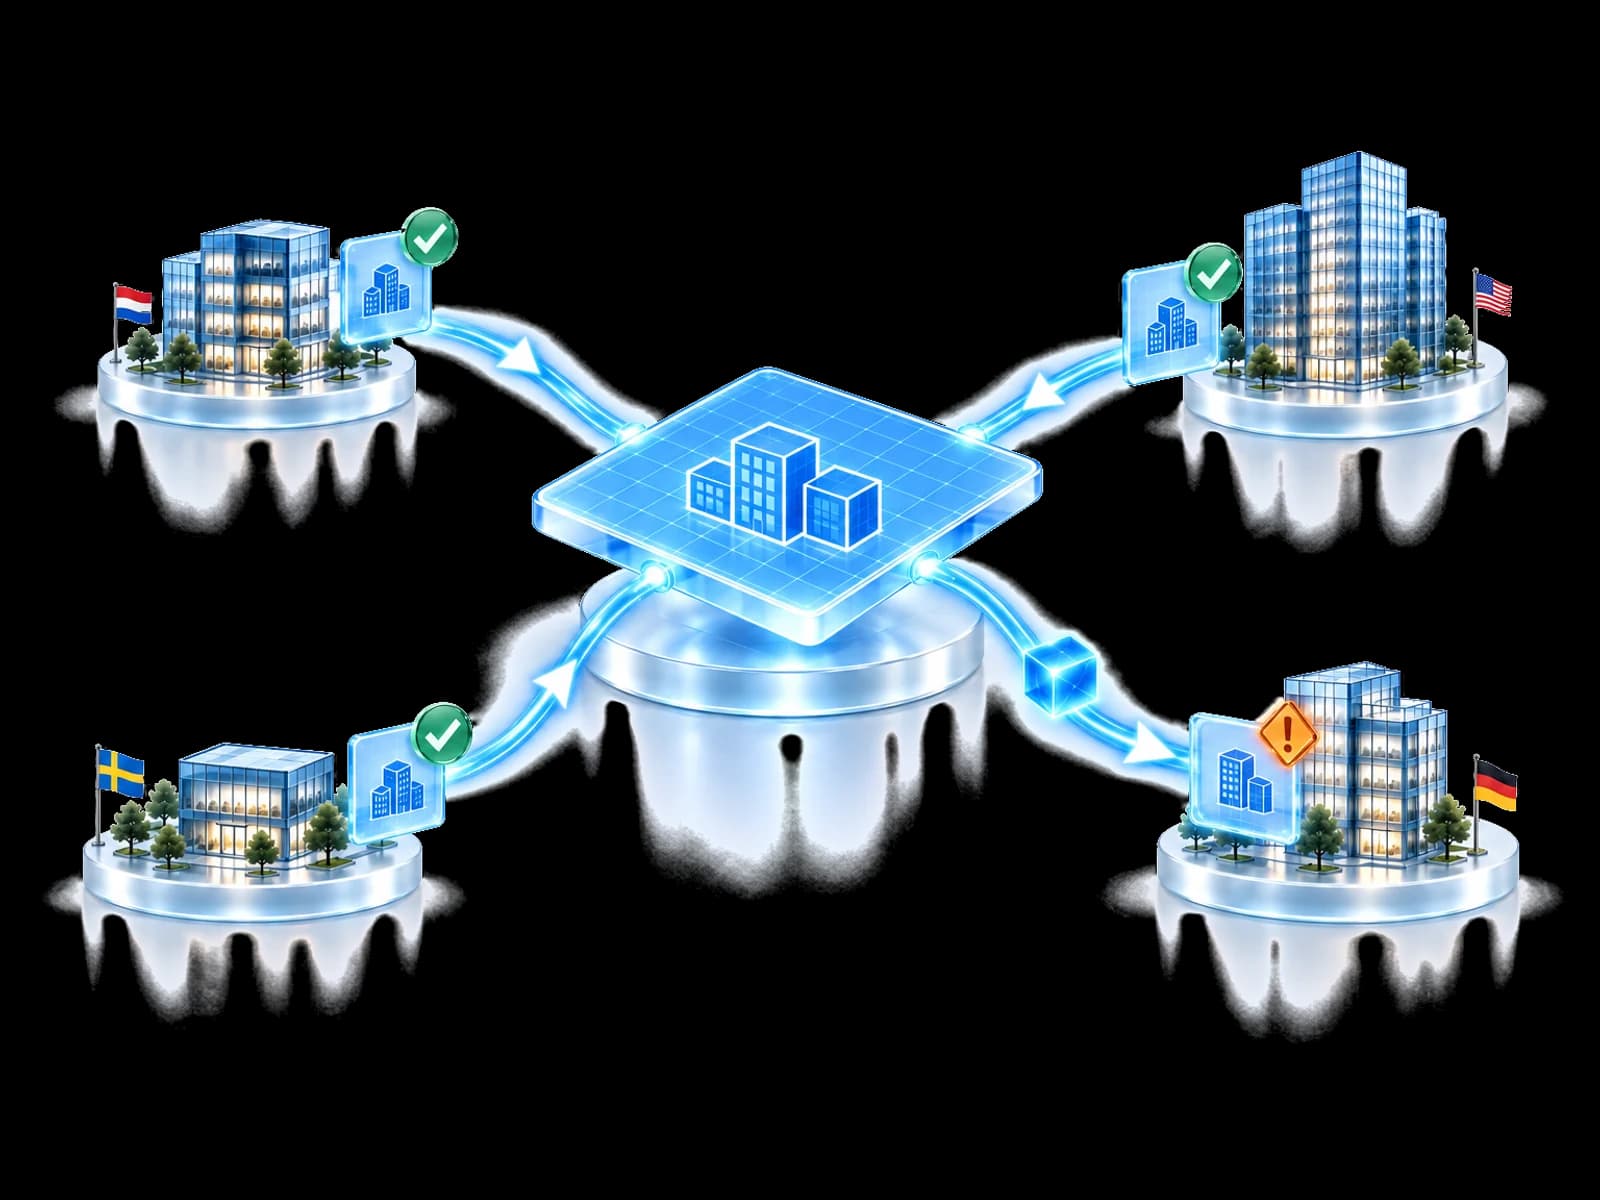
Control Fabric compara cada entorno con su línea base y envía las correcciones a aprobación, con las excepciones registradas.
Herencia de políticas
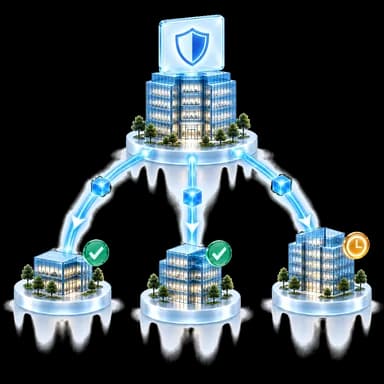
Una referencia puede compartirse sin fingir que todos los entornos son iguales.
Responsable de la decisiónResponsable regional de seguridad
AlcanceControles de autenticación seleccionados
LecturaUn valor legible difiere. Revise al responsable y las excepciones válidas antes de corregir.
Estas etiquetas explican el flujo. Este ejemplo no cambia ningún entorno conectado.
La lectura y corrección dependen del proveedor conectado, permisos, licencias, derechos y política de aprobación. Una capacidad ausente nunca se informa como alineada.
Registro de corrección
Mantenga juntos la referencia, la diferencia observada, la decisión responsable y el último estado legible.
Pensado para su equipo
Mantenga los ajustes de seguridad esenciales mientras su negocio cambia.
Aplique un estándar a todos los clientes y muestre dónde se cumple.
Mantenga las unidades de negocio alineadas con la política del grupo, con excepciones visibles.
Sepa si los controles en los que confía están realmente configurados.
Preguntas frecuentes
Una línea base es la configuración aprobada que quiere que mantenga cada tenant: política de autenticación, roles administrativos, accesos permanentes, cumplimiento de dispositivos, uso compartido externo, consentimiento de aplicaciones, ajustes de protección de datos y registro de auditoría. UnifiedONE lee el estado actual de cada tenant conectado, lo compara con esa línea base y corrige la diferencia en el modo que usted eligió para ese control. La línea base la define usted. No se le entrega como una opinión cerrada.
Una evaluación le dice dónde está el día en que se ejecuta. Le entrega una lista priorizada y ahí termina. Control Fabric convierte esa lista en un estándar aplicado y lo sigue comprobando, de modo que un ajuste relajado el mes que viene se notifica como diferencia en lugar de descubrirse en la siguiente evaluación. Aquí la evaluación es el primero de cinco pasos, no el producto.
La desviación es cualquier cambio que aleja a un tenant de su configuración aprobada: una política relajada para un proyecto, una excepción concedida y olvidada, un ajuste modificado durante una incidencia. UnifiedONE compara de forma continua la configuración real con la línea base, así que la diferencia se notifica cuando ocurre y lleva el valor anterior, el nuevo, la hora y la cuenta que lo hizo.
Solo si usted lo indica, y solo por control. Observar no cambia nada en absoluto. Asistir propone la corrección y espera a que una persona con nombre la apruebe, que es donde empiezan la mayoría de los equipos. Actuar corrige por sí solo, únicamente en los tipos de control que usted aprobó y únicamente cuando la autoridad del tenant, el rol, el derecho, la capacidad del proveedor, las licencias, las ventanas de excepción y los requisitos de aprobación y auditoría se cumplen todos.
Produce la evidencia de configuración que esas conversaciones necesitan. Sus controles de la línea base se vinculan a las áreas del marco que respaldan, y se puede generar un paquete de evidencia a partir del estado real de sus tenants: postura en todo el conjunto, cumplimiento de políticas control por control y alineación con los marcos con los registros que la respaldan. UnifiedONE no le certifica frente a un marco, y ninguna herramienta puede hacerlo. Elimina la semana de recopilación manual que suele preceder a las preguntas del auditor.
Usted la concede, y la excepción pasa a formar parte del registro en lugar de ser un agujero en él. Cada una lleva un responsable, un motivo y una fecha de fin, de modo que un tenant fuera de la línea base aparece como excepción aprobada y no como desviación silenciosa, y la excepción caduca si nadie la renueva de forma deliberada.
Los entornos de Microsoft son compatibles y se gobiernan a menudo así, pero son un entorno conectado, no un requisito ni la autoridad que decide. Control Fabric lee la configuración y las políticas de los entornos de identidad, colaboración y aplicaciones que usted conecte, en las tecnologías compatibles, y los mantiene en la configuración que usted aprobó.
Ese es el caso para el que está construido. Una configuración aprobada puede aplicarse a cada tenant de cliente, conservando la autoridad del cliente y con excepciones por tenant donde un cliente las necesite. La vista del conjunto muestra qué tenants mantienen la línea base, cuáles se han desviado, cuáles funcionan con una excepción aprobada y cuáles no se pueden leer en este momento.
Evalúe su postura, defina un único estándar para cada tenant y manténgalo así, todo desde una sola plataforma.
Cree su cuenta e inicie el proceso de incorporación guiado.